APT组织BITTER持续升级攻击武器库,使用自研PapRAT远控木马实施定向渗透攻击
原创 BaizeSec 2026-11-06 09:00 北京
一、事件概述
近日,网络安全威胁研究团队披露了一起针对亚洲地区组织的持续性网络攻击活动。经过分析研判,该活动系南亚背景APT组织BITTER所为,相关证据指向明确,置信度较高。BITTER组织其活动痕迹最早可追溯至2013年,长期盯防亚洲多国的政府部门、能源企业与工程机构,属于典型的地缘情报取向型攻击组织。本次活动中,该组织一改过往打法,投递了多类带有军事、外交色彩的鱼叉式诱饵文件,综合滥用Windows系统原生工具与自研恶意程序,在受害者终端建立长期驻留通道。其中最为值得关注的,是一款名为PapRAT的自研远控木马。该木马同时存在C++与Rust两种语言实现版本,功能覆盖远程命令执行、文件上传下载、目录与磁盘枚举、屏幕截取等。最新Rust版本还追加了PowerShell执行等指令,表明该组织的武器研发仍在持续投入、不断迭代。
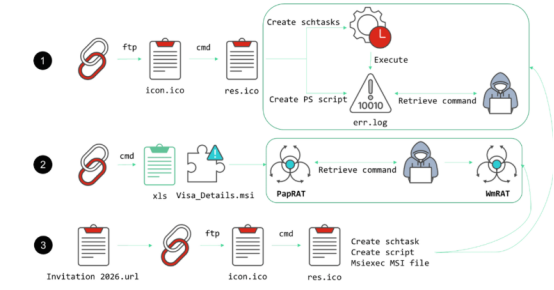
经过研究人员的深度分析,发现本次攻击活动中共呈现三条相对独立的感染链:
第一条以恶意LNK快捷方式为入口,滥用系统自带的ftp.exe程序执行脚本,再借助计划任务维持与C2服务器的周期性回连;
第二条通过VHDX磁盘镜像投递,受害者挂载镜像后,LNK文件在悄悄拉起MSI安装程序部署PapRAT的同时,同步打开伪装的诱饵表格;
第三条则融合了前两条链的手法,从URL快捷方式出发,经WebDAV远程拉取LNK与MSI载荷完成植入,植入成功后还会借助PapRAT投递此前已被披露的BITTER惯用木马WmRAT作为第二阶段载荷。
整个攻击过程环环相扣,既有"无文件"式的脚本化操作,也有定制化木马上线,攻击者在隐蔽性与控制力之间做了精心的平衡设计。遥测数据显示,本次攻击行动受害目标高度集中于亚洲地区,截至报告发布时相关C2基础设施仍处于活跃状态,对该地区政企机构构成的威胁不容小觑。
二、攻击过程与核心技术分析
本次活动的三条感染链各有侧重,但整体思路一脉相承:先用社会工程学手段骗取目标点击,再利用系统原生程序绕过终端监测,最后通过计划任务或安装程序完成驻留与上线。以下分段拆解各链路的技术细节。
(1)第一条感染链:LNK配合ftp.exe的"无文件"攻击路径
该感染链的诱饵文件名带有明显的军事外交色彩,分别为"update on Avn Comd and Staff program"(航空兵指挥与参谋项目进展)与"NV-683 Request for Bilateral Meeting during 22nd HACGAM"(第22届HACGAM期间双边会晤申请)。攻击起点是一个LNK快捷方式文件,其特殊之处在于调用了Windows系统自带的ftp.exe来执行藏在"icon.ico"中的脚本。这里利用了ftp.exe的一个冷僻特性:在ftp交互环境中,以"!"为前缀的输入不会被当作ftp指令处理,而是直接移交给本地shell执行。攻击者正是借助"!more res.ico"这样的构造,把res.ico的内容通过管道喂给cmd运行,随后正常终止ftp会话。整条链路全程不触碰PowerShell或wscript等常见脚本引擎,属于典型的LOLBin(活用原生二进制)滥用手法,足以绕过大量只盯脚本引擎的终端监控策略。
脚本落地后随即展开持久化部署。攻击者创建了名为"MicrosoftUpdates\updates11678"的计划任务,伪装成微软更新服务,每30分钟触发一次,通过conhost无窗口模式执行err.log中的指令。同时利用curl携带参数"kq=%computername%"(即受害机计算机名)回连远程服务器goodnortunes[.]com,将返回内容保存至C:\users\public\music\err.log,把恶意载荷伪装成系统错误日志。为安抚受害者,脚本最后还会弹出"资源管理器无法打开该文件"的提示框,让受害人误以为只是文件损坏,从而放弃追查。
研究人员从远端服务器回收了多份err.log脚本,内容因诱饵而异。与"update on Avn Comd and Staff program"配套的脚本承担侦察职能。它会依次收集当前目录结构、进程列表、桌面/文档/下载三个目录的文件清单,调用PowerShell查询SecurityCenter2命名空间枚举终端安装的杀毒软件产品。再通过fsutil fsinfo drives枚举全部挂载磁盘,将上述数据统一写入伪装成PDF的abc.pdf,经POST请求回传至goodnortunes[.]com的ucl.php接口后立即删除痕迹。另一份与HACGAM诱饵配套的脚本则继续加固持久化,创建"BiosUpdates\update101"计划任务,每15分钟执行一次,并从techtalkhelp[.]com下载talk.log。该文件实为Base64编码的脚本,负责从另一URL拉取后续指令。这种分阶段(staging)的指令下发模式颇有算计,攻击者只需在服务端更新命令内容,无需向受害终端推送新的可执行文件,从源头规避了PE文件落地和进程注入等容易被安全设备捕获的行为特征。
(2)第二条感染链:VHDX磁盘镜像投递PapRAT
第二条感染链的载体是名为"Letter from the Ambassador - 11th Belt and Road Summit.vhdx"(大使信函——第十一届"一带一路"高峰峰会)的虚拟磁盘镜像。受害者挂载镜像后,只能看到一个LNK文件,同目录下的诱饵表格"Attachment-2.xls"与安装程序"Visa_Details.msi"均被设置为隐藏属性。一旦点击LNK,其执行的命令为"cmd.exe /c Visa_Details.msi & Attachment-2.xls",即在静默运行恶意安装程序的同时打开诱饵表格,受害者全程毫无察觉。
对该MSI的解析显示,其不具备任何正常的安装功能,MSI表结构中唯一具备执行能力的动作是Type 194 CustomAction,其调用的二进制正是PapRAT木马本体。木马上线前先做了一层身份伪装,PE版本资源标注为bruzsvc.exe,签发主体"Microsoft Corporation",产品名"Microsoft redistributables",版本号2.6.14.26,乍看之下与正规微软组件无异。运行后,木马与硬编码的C2服务器建立明文HTTP长连接,每10秒心跳轮询一次待执行指令。为避免服务器地址以明文形式嵌入程序,C2配置信息(主机、端口及URL路径)均以0x50为密钥进行XOR编码存储。在victim识别方面,木马将当前用户名与计算机名以下划线拼接作为唯一标识,携带client_id参数发送心跳并等待指令下发。
C2侧以JSON结构化报文回传指令,共支持八条命令。msg用于远程shell执行(自动拼接cmd/c前缀后交由线程运行),FDD枚举目录并以JSON格式回传,DEL负责文件删除,RUN可执行任意文件,GDR枚举磁盘驱动器,SS1执行屏幕截取。截图保存为JPG后以固定multipart边界字符串的POST请求回传,UPP将本地文件上传至C2的/receive.php接口,DWW则从/send.php接口下载文件。文件传输请求中还附带了OTP一次性口令与ClientID字段,兼具身份校验与会话管理功能。研究人员还捕获到部署于rivingtonclarks[.]com的C2管理面板,而更早版本的PapRAT虽沿用同一套面板设计。登录页却赫然写着"Banana Login",这一香蕉意象并非孤例,水果类单词命名习惯贯穿了该工具家族的多个痕迹,也成为串联样本演化关系的一条暗线。
(3)第三条感染链:WebDAV远程加载与前两链手法融合
第三条感染链的入口是压缩包"Official Invitation Majilis 2026 Gala Dinner.rar"(2026年Majilis官方晚宴邀请函),包内"Invitation 2026.url"指向rappellingaart[.]com上基于WebDAV协议的远程目录。目标服务器上预置了LNK文件与icon.ico,后续执行逻辑与第一条链如出一辙。攻击者先创建伪装计划任务"MicrosoftUpdates\updates88679",每49分钟触发一次。再通过curl携带计算机名参数回连gomescareerplans[.]com,将结果写入同样伪装成错误日志的err.log,最后弹出"Explorer was unable to open this file!"弹窗掩人耳目。不同之处在于,err.log在此链中多了一步动作,通过msiexec以/qn静默参数直接从WebDAV共享路径远程安装Imp_Details.msi。其执行机制与第二条链完全一致,落地后回连经解码确认为www.chestergreenfarming[.]com的C2服务器。
此链中最具归因价值的细节,是PapRAT通过DWW下载指令投递的名为"vnces.exe"的二级载荷。经鉴定,该文件为WmRAT,是一款C++编写的远控木马。该远控木马具备基础信息收集、屏幕截取、目录文件列举及远程命令执行能力,回连netmansrvdns[.]com等待调度。WmRAT此前已被多家安全厂商披露并与BITTER组织明确关联,此番与PapRAT同链现身,构成了将本次活动归属BITTER的关键证据之一。
(4)PapRAT的演进轨迹:从C++到Rust的重写升级
研究人员近期还获取到一版以Rust语言重写的PapRAT变种,其命名来源恰是构建痕迹中的两处细节:PDB文件名"requpap.pdb"与PE产品名"papsolutions"。新版木马实现了完整的HTTPS协议C2通信闭环,启动后先延迟42秒再进入轮询循环,之后每5秒向C2发起一次请求,仍以"client_id=<用户名>_<主机名>"的格式注册失陷主机。在反分析层面,Rust版将所有敏感常量集中存放于.rdata区段,采用字符串倒序叠加ROT-3移位的编码方式保存。例如字面量"/dqdqde/prf.vnudofqrwjqlylu.zzz"经解码即为C2地址www[.]rivingtonclarks[.]com/banana/,香蕉元素再次出现,与早期"Banana Login"登录页遥相呼应。
程序功能层面,Rust版在C++版八条指令的基础上新增三条:MS2可直接调用"powershell -Command"执行任意命令,显著扩展了横向操作空间;SLP支持进入休眠并按需恢复轮询,便于攻击者隐蔽蛰伏、规避行为分析;BYE则用于干净退出进程、消除运行痕迹。指令集从八条扩充至十一条,加之协议从明文HTTP升级为HTTPS加密通信,可以判断该组织对PapRAT的研发投入处于持续加码状态,工具成熟度不断提升。
三、攻击目标与组织归因研判
从诱饵样本内容看,本次行动的目标筛选精准贴合BITTER组织的一贯情报取向。"Avn Comd and Staff program"直指军事领域人事与训练事务,"NV-683 Request for Bilateral Meeting during 22nd HACGAM"涉及多边框架下的双边会晤安排,"Letter from the Ambassador - 11th Belt and Road Summit"仿冒大使级外交通信,"Official Invitation Majilis 2026 Gala Dinner"则瞄准议会层级的官方活动。全部诱饵均围绕军政外交议题构造,无明显经济牟利指向,结合C2遥测数据中受害者高度集中于南亚地区的分布特征,可以判断这是一轮以窃取军政外交情报为最终目的的定向间谍攻击活动,受害群体集中在南亚各国政府机构及相关涉外部门。
攻击组织归因层面,研究人员综合诱饵文件命名规律、C2通信行为模式、样本文件元数据及恶意代码家族演化脉络等多维证据,以高置信度将本次系列攻击活动归属BITTER组织。
支撑判定的关键线索有三:
其一,PapRAT经DWW指令投递的二级载荷经确认系WmRAT,该木马此前已被安全业界公开披露并锁定为BITTER专属工具,这种"新木马搭载老木马"的组合投放是极为直接的组织指纹;
其二,从早期样本的"Banana Login"登录页到Rust变种C2路径中的banana目录,水果命名的开发习惯贯穿工具家族始终,指向同一开发主体的连续性投入;
其三,多条感染链在计划任务命名伪装(MicrosoftUpdates、BiosUpdates)、日志文件路径布局(C:\users\public\music\err.log)、弹窗话术等操作细节上高度一致,加之BITTER自2013年以来长期经营南亚方向、聚焦政府/能源/工程三大板块的历史画像,与本次活动的目标指向完全吻合。
综上所述,研究人员认为本次活动系BITTER组织策划实施的定向网络间谍攻击行动,该组织的武器库正沿着"多感染链并行、自研木马迭代升级"的路径持续扩张。
四、攻击事件总结
本次BITTER组织攻击活动集中展示了高级威胁行为体"原生工具+定制木马"混合作战的典型样式,木马的隐蔽性、对抗性与运维灵活性也做了全面提升。攻击者还在基础设施与行为伪装上做足文章,计划任务冒充系统更新服务、心跳数据伪装错误日志、木马本体冒签微软组件、弹窗话术误导受害者,各个环节均经过细致打磨。
针对此类威胁,相关机构需及时调整防御重心。终端层面,应强化对来历不明的LNK文件、URL快捷方式、虚拟磁盘镜像及MSI安装包的管控,尤其对通过WebDAV协议远程触发msiexec安装的异常行为保持高度敏感。系统监控层面,应将检测视野从单纯的可执行文件扩展至脚本类工具滥用、计划任务异常创建与安装程序可疑活动,重点识别ftp.exe等原生程序的异常调用链、伪装成系统更新的周期性任务,以及周期性心跳特征明显的出站HTTP/HTTPS流量。运营层面,鉴于PapRAT具备投递二级载荷的能力,一旦发现失陷迹象,须按"初始入口—驻留机制—远控通道—横向扩展"的全链条思路开展溯源排查,防止仅清除可见载荷而遗留隐蔽后门。
参考链接:
https://www.fortinet.com/blog/threat-research/bitter-expands-its-arsenal-with-paprat
往期推荐
LockBit勒索组织发布声明并重建泄露网站——每周威胁情报动态第166期(2.23-2.29)
GoldFactory组织开发针对iOS系统的GoldPickaxe木马病毒——每周威胁情报动态第165期(2.9-2.22)
新APT组织APT-LY-1009针对亚美尼亚政府投递VenomRAT——每周威胁情报动态第164期(02.02-02.07)
本文转载自微信公众号「白泽安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。