9.2级漏洞、七成网站依赖、48小时全网恐慌:拯救互联网的,竟是一个“无名之辈”
原创 整理自 2026-11-09 07:15 广东
“如果这个人出了什么意外,那就全完了,所有人都得跟着倒霉。”
维护全球无数网站的安全,听起来本该是一个庞大团队的工作。但过去二十多年,Ondřej Surý一直在业余时间默默完成这项任务。
他自愿维护两个流行的Linux发行版Debian和Ubuntu的PHP软件包,把官方源码打包成网站运营者能轻松安装的版本。没有多少报酬,也很少有人知道他的名字。
而前段时间,这位无名之辈安静的日常被打破了。
10月21日,PHP被曝出两个CVSS评分9.2的高危安全漏洞。作为约70%的网站都在使用的编程语言,它的安全问题足以牵动大半个互联网。
这两个漏洞由网络安全研究人员借助OpenAI的前沿大模型发现。一旦遭到利用,攻击者不仅能完全接管服务器、窃取或拷贝内部数据,甚至能直接让网站瘫痪。
负责维护PHP的官方团队(PHP基金会)虽然提前收到了漏洞信息,但补丁还没正式放出,漏洞细节就泄露到论坛。一场多方竞速的危机就此上演:基金会需要紧急开发并发布补丁;全球各地的开发者需要尽快完成部署;而攻击者则抓紧这个空窗期发起攻击。
Cloudflare首席执行官Matthew Prince后来回忆,漏洞公开前的10小时,他们监测到了数千次攻击尝试;而在公开后的短短45分钟内,攻击量飙升至数万次;两小时内突破数十万次,之后更是达到了数百万次。
在漫天告警、所有人四处寻找救命补丁的焦灼里,一个人的名字被反复提起。
这个人,正是Ondřej Surý。
Surý住在捷克,并不是PHP基金会的员工,目前担任Internet Systems Consortium的DNS工程总监。10月21日补丁发布后,多亏了他和极少数几位志愿者的努力,大量网站才能迅速完成修复。
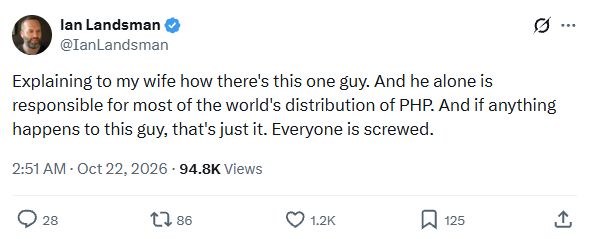
“世界上竟然有这么一个人,他几乎包揽了全球大部分PHP的分发工作。”一位名叫Ian Landsman的开发者发推写道,“如果这个人出了什么意外,那就全完了,所有人都得跟着倒霉。”
有网友直接感慨:“他拯救了互联网。”
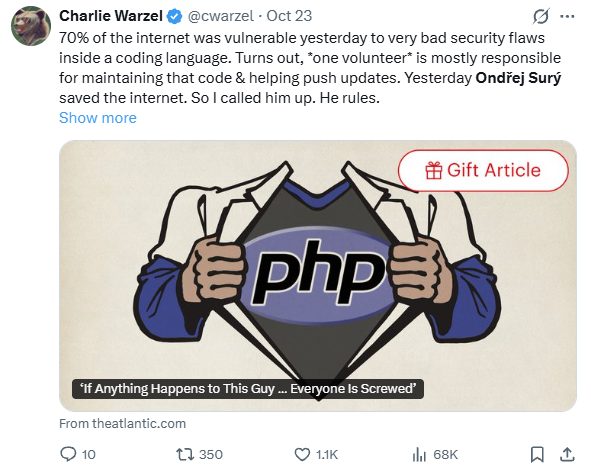
按理说,帮大半个互联网挡下危机的他,应该度过了一个惊心动魄的不眠之夜。但在《大西洋月刊》专访中,Surý给出的回答却完全出乎意料:他并没有太手忙脚乱。尽管事态紧急,但凭借自己的经验和事先准备,他有信心应对。
为什么Surý能如此从容?这场危机背后还有哪些细节?以下是《大西洋月刊》记者Charlie Warzel与Surý的对话实录。
《大西洋月刊》专访
Q:请尽量用通俗易懂的语言,告诉我过去72小时里发生了什么。
Surý:那周早些时候,PHP项目团队通知我,代码中存在一个严重的安全漏洞。周二,有人泄露了即将发布的漏洞信息。所以,PHP项目内部决定,把原本定在周四的发布计划提前到周三。这个时候,局面开始有些失控了,因为我们突然少了一整天的准备时间。
Q:我想换个更直观的角度来梳理一下:是大约有70%的网站在使用PHP语言吗?
Surý:我听说过这个数据。
Q:平时安全人员挖掘漏洞,往往是为了防御,而不一定是为了发起攻击。但这次真正的问题在于,漏洞被披露的范围太广了,而且留给大家打补丁的时间太短,对吧?
Surý:让我澄清一下,关键在于漏洞的严重级别,这次的严重性非常罕见。远程代码执行(RCE)是危害最大的漏洞类型,因为攻击者可以直接在跑PHP的服务器上执行任意代码。这也是为什么整个互联网会陷入恐慌。正如你所说,全球约70%的网站都在用PHP,一旦攻击者真的能在这上面执行代码,后果不堪设想。
Q:你刚才说,尽管网上炸开了锅,但对你而言,过去48小时并没有太手忙脚乱。从外界的视角来看,这挺让人意外的。我不断看到网友说:“负责修复这一切的其实就一个人,而且他还在靠Patreon(众筹打赏)维持生计。”网友的话可能有些夸张,但确实道出了部分真相:你几乎凭一己之力,帮到了数以百万计的人。对你来说,这怎么可能不算是疯狂的时刻呢?
Surý:原因有两点。第一,这项维护工作我已经做了20多年,大部分流程都已经自动化了。但真正让我没觉得手忙脚乱的原因是:我自己的服务器上并没有运行 PHP。我确实觉得自己要对互联网用户负责,但不会说很慌乱。如果我当时正好在亚得里亚海的船上度假,连不上网,那对我来说才会是真正的麻烦。好在,我有充足的时间来打包这些程序。
Q:这确实挺让人意外的。
Surý:即使没有我,大家也能从其它渠道拿到PHP源码并自行编译。只不过那样一来,对所有人来说都会麻烦得多。而且还有不少用户没有能力立刻升级PHP。PHP项目组只负责发布源码,我的工作是把源码打包成服务器上可以直接安装的软件包。
这种方式很方便,速度快,还能自动化部署,你能直接在成百上千台服务器上批量安装,不用自己编译源码。如果我不在,大家就得花更多时间,有些人甚至根本无法完成。所以,其实应该归功于PHP项目组,是他们把我拉进了提前获知漏洞的保密小组。
Q:收到通知的时候,你有没有立刻意识到事情很严重,心里很紧张?
Surý:我的第一反应是,这是个很严重的漏洞,必须马上修复。但我没有很紧张,至少对我个人而言是这样。当然,这确实让很多人慌了神。但对我来说,更像是:出了问题,要解决,那我们按部就班处理掉就行。而且我有充足的时间提前做好准备。如果留给我的准备时间很短,压力肯定会很大。但这次没有,毕竟我只是一名志愿者。
Q:我每次写网络安全、开源相关报道时,都会碰到很多像你这样的维护者:完全出于热爱来做这份工作,大部人都默默无闻。假如发生意外,比如你出事了,会有人立刻接上你的工作吗?
Surý:我其实一直在思考应急预案。我正在和Freexian的Raphaël Hertzog对接。我的优势是经验充足,清楚怎么把这套流程跑通。Freexian团队本身实力很强,如果真有突发状况,他们有能力接手这项工作。从昨天开始,不断有人给我捐款,金额大小都有,非常感谢大家。
Q:如果这次没有这么快打上补丁,会发生什么?
Surý:后果会很严重。最基础的情况是网页被篡改、网站被迫下线,这类事件在互联网上本就时有发生。更危险的是,攻击者拿到权限后,会把服务器纳入僵尸网络。现在做这类攻击的大多是有组织的犯罪团伙,已经不是早年那些在地下室里自娱自乐的黑客。这背后有一条很长的利益链,他们可以出售僵尸网络的访问权,或是拿这些服务器挖加密货币。风险到现在依然存在,还有不少站点没有完成PHP补丁升级。
Q:我在X上看到一条帖子说,并非所有PHP版本都放出了补丁,现在有三分之一的互联网处于长期受损或高危的状态。这说法准确吗?
Surý:这个传言不准确。旧版本同样可以打补丁。
Q:也就是说,并不是三分之一的互联网都陷入危险了。
Surý:对,这个说法并不准确。只要愿意投入精力,旧版PHP都可以完成修复。
Q:当下网络安全局势确实不容乐观。我看到有人把这次漏洞连同其它由AI智能体发起的攻击,称为 “黑色十月”。不少人担心,不管是攻击侧还是防御侧的Agent,都有能力挖掘这类漏洞。安全圈子里一直有一种焦虑:害怕未来漏洞的发现、利用速度会突破人类的处理上限,而现在,这份担忧正在变成现实。也有一部分人认为这其中存在一种平衡:既然有专攻漏洞挖掘、漏洞利用的Agent,自然也会有专注防御的Agent与之抗衡。
Surý:我们能看到的事实是,漏洞相关的攻防节奏确实在加速,这点毋庸置疑。防御方同样可以使用大模型来找漏洞。但我认为,归根结底还是在于:IT基础设施往往被视作理所当然、被人忽视的底座。
各行各业对基础设施维护的重视程度和资金投入都严重不足。不光是企业系统,大量老旧消费设备也会沦为攻击目标。我承认现在变化太快,压得防御人员疲于奔命。但换个角度看,这或许会成为一个转折点,倒逼大家真正重视基础设施安全。
Q:你觉得大家真的会重视起来吗?
Surý:也许我太乐观了,但我认为大家最终会意识到,我们不能再这样下去了。这个问题积压了很久,迟早会酿成重大事故。这次事件只是敲响一次警钟,未来可能还会有类似的危机。
Q:互联网一部分基础设施,居然高度依赖一两个人,这点让我很震惊。这种脆弱性让人感到不安,你希望看到怎样的改变?
Surý: 我刚做开源的时候,只觉得这件事很有意思,到现在我依然这么认为。但大环境已经不一样了,如今的开源,有时更像一种变相的剥削。我期待出现新的模式:开源维护者可以从最大的受益方那里,拿到和投入时间相匹配的回报。我希望企业能认清这一点,看清这就是剥削。剥削本身无法长久。如果现状持续下去,后果会很难看。开源维护者早晚都会失去继续坚持的动力。
Q:听起来,你并没有把功劳都揽到自己身上。但事实上,你做了大量的工作,并且帮助了很多人。经历了这一切,那晚睡觉前,想到自己发挥的关键作用,你感觉如何?
Surý:我妻子常说我是个“情感绝缘体”,但其实并不是。看到社交平台上满屏的感谢,还有一封封致谢邮件,心里确实挺温暖的。它让我感受到这份工作的意义,真切体会到自己做的事情是有价值的。
Q: 整个互联网都感谢你的付出。借着这个机会,对于普通用户在日常网络安全方面,你有什么建议?
Surý:我的建议是相信专业人士。遇到危机时我们都该如此:听专家的建议,相信他们。依靠负责维护这些系统的人,他们知道该怎么处理。
>>>>
参考链接
整理丨dbaplus社群
*仅为提供参考和学习交流,不代表dbaplus社群立场!dbaplus社群欢迎广大技术人员投稿,投稿邮箱:editor@dbaplus.cn

本文转载自微信公众号「dbaplus社群」,查看原文。版权归原作者所有,如有侵权请联系删除。