【安全圈】33个零日曝光!N-able紧急关停N-central云服务
安全圈 2026-11-10 19:00 江苏
OpenAI发布GPT-6 Cyber模型专为漏洞挖掘设计,成本降至千美元级别,在Linux内核中发现948个本地提权漏洞
关键词
漏洞
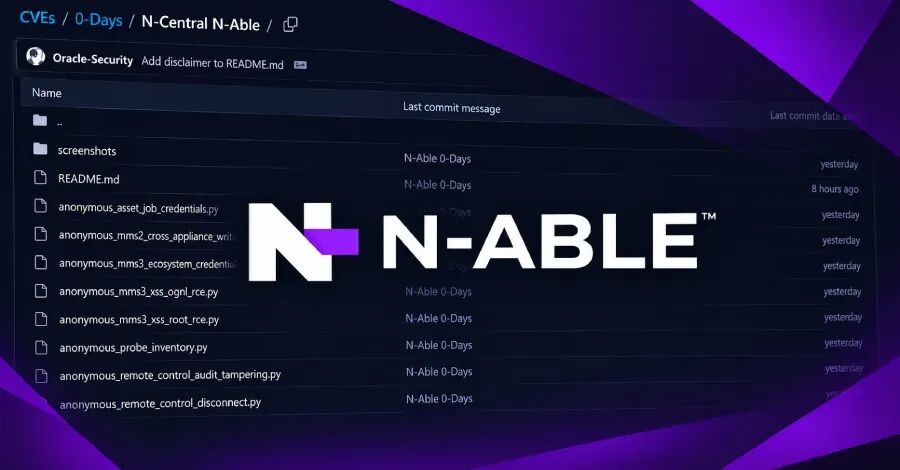
核心事实:2026 年 11 月 10 日确认,远程监控与管理(RMM)平台 N-able 突发应急响应。独立安全研究员 Sean Bales 公开了超过 30 个针对 N-central 的零日漏洞及全套 PoC 利用代码(项目代号 Able2Shell)。N-able 已强行下线美洲、亚太与欧洲三大区域的托管版 N-central 环境,并敦促所有本地部署客户立即关停服务器,直至热修复补丁上线。
🔍 事故现场:三大洲托管平台集体断网
RMM 平台掌握着托管服务商(MSP)及其下游企业成千上万台终端的最高管理权。一旦控制台被破,攻击者就能直接向所有托管终端下发指令。
面对随时可能爆发的批量勒索风险,N-able 在美东时间 11 月 8 日深夜漏洞公开后采取了罕见的断腕处置——直接切断托管版 N-central 经典环境(Classic Environment)的外部访问,受影响区域覆盖美洲(Americas)、亚太(APAC)和欧洲(Europe)的全部托管及本地部署实例。
目前 N-able Login 旗下的 Ecoverse 服务(包含 Asset View、补丁管理、漏洞管理、脚本执行与策略标签)仍保持在线,但传统 N-central 核心控制台恢复时间尚未明确,官方仅承诺每 4 小时发布一次进度通报。
⚡ 漏洞拆解:从无认证 XXE 到原生栈溢出直取 Root
披露者在 GitHub 仓库 Able2Shell 中放出的漏洞测试基线为预发布版本 N-central Appliance 2026.4.0.31,研究员评估绝大多数缺陷同样波及早期生产版本,且部分漏洞挖掘过程借助了 AI 辅助分析。
💥 无认证 XXE 串联 RCE(最危险链路):N-central 服务导入(service-import)功能存在未授权 XML 外部实体注入(XXE)。攻击者无需登录即可窃取受信任的本地会话、重置账户密码,甚至直接以高权限创建启用的默认管理员(Default Administrator)账户,随后以
nable用户身份执行远程命令。💻 原生 GenericTCP 栈溢出:底层服务组件存在原生的栈缓冲区溢出漏洞,可直接越过脚本层限制,获取服务器
root级命令执行权限。🔑 组合攻击链条密集:其余公开缺陷涵盖未签名 NSP 执行、支持令牌(Support-token)窃取、存储型 XSS 转 OGNL 表达式注入(管理员查看恶意补丁元数据即触发
root权限执行)、任意文件写入、目录遍历、MDM 身份伪造、审计日志篡改以及nable到root的特权助手注入提权。
⚠️ 导火索:悬而未决的“零日公开”摩擦
Sean Bales 这次绕过常规协调披露(CVD)直接丢出 30 余个零日,根源在于双方此前积累的沟通矛盾。他向 BleepingComputer 透露,自己在五六个月前曾向 N-able 提交过另一款产品的 2 个 RCE 和 1 个本地提权漏洞,不仅未获得漏洞赏金响应,近 4 至 6 周的跟进邮件也石沉大海,且那批旧漏洞至今未修补。
N-able 方面将其定性为“不负责任的漏洞披露”,但事件曝光后,N-able CEO 与 CTO 均已出面联系研究员要求下架 GitHub 仓库并配合修复。目前 N-able 声称尚未监测到在野利用迹象或客户数据失窃,但 PoC 已经公开,本地未断网的实例正处于极高风险暴露期。
🛡️ 应急处置清单:MSP 与运维团队立即执行
✅ 立即关停或断网隔离:所有运行本地部署(On-premise)N-central 服务器的组织,按官方建议立即下线服务器,或在边界防火墙阻断全部入站 Web/管理端口,切勿仅依赖登录鉴权硬扛。
✅ 核查管理员与审计记录:热修复发布上线并重启服务前,先做离线磁盘快照取证,排查是否出现异常新建的 Default Administrator 账号、非预期支持令牌(Support-token)及恶意 NSP 脚本包。
✅ 切换备用带外通道:RMM 停摆期间,确保核心业务服务器可通过独立的带外管理网络或双因素 VPN 维持应急维护能力,等待 N-able 官方状态页(
uptime.n-able.com)释放正式补丁版本。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。