【漏洞通告】Apache OFBiz 未授权远程代码执行漏洞(CVE-2026-83542)
深瞳漏洞实验室 2026-11-10 17:51 北京
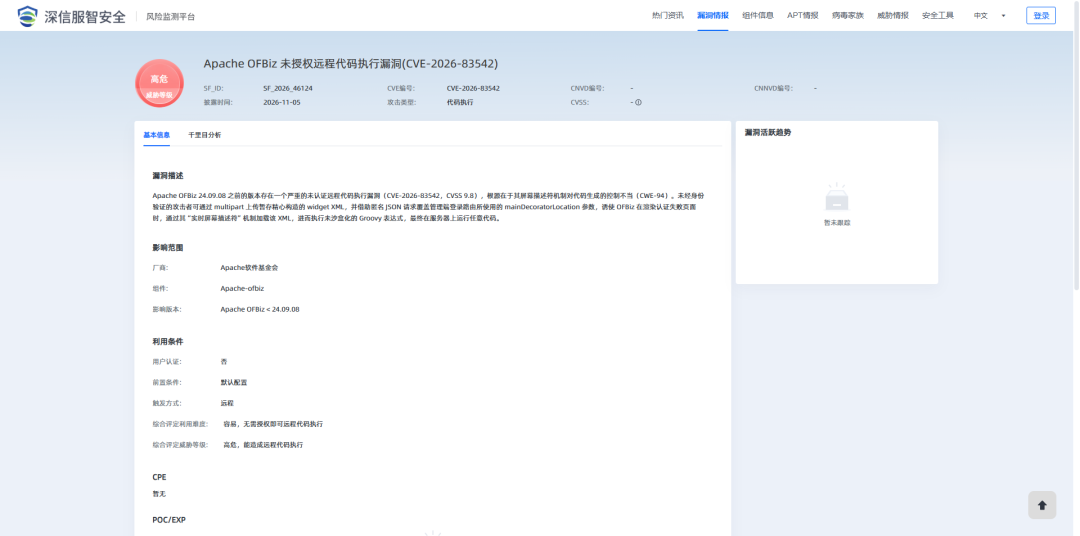
2026年11月10日,深瞳漏洞实验室监测到一则Apache OFBiz组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-83542,漏洞威胁等级:高危。
漏洞名称:
Apache OFBiz 未授权远程代码执行漏洞(CVE-2026-83542)
组件名称:
Apache OFBiz
影响范围:
Apache OFBiz < 24.09.08
漏洞类型:
代码执行
利用条件:
1、用户认证:否
2、前置条件:默认配置
3、触发方式:远程
综合评价:
<综合评定利用难度>:容易,无需授权即可远程代码执行。
<综合评定威胁等级>:高危,能造成远程代码执行。
官方解决方案:
已发布
漏洞分析
组件介绍
Apache OFBiz(The Apache Open For Business Project)是Apache软件基金会旗下开源的企业级应用平台,基于Java构建,提供ERP、CRM、电子商务、订单与库存管理、财务等一整套业务应用,广泛部署于企业的电商前台与后台管理系统。其核心采用Screen/Widget屏幕描述符与Groovy脚本驱动的动态渲染架构,界面与业务逻辑均通过XML定义,可独立部署,也可作为组件内嵌于其他Java Web应用中。
漏洞简介
2026年11月10日,深瞳漏洞实验室监测到一则Apache OFBiz组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-83542,漏洞威胁等级:高危。
Apache OFBiz 24.09.08 之前的版本存在一个严重的未授权远程代码执行漏洞(CVE-2026-83542,CVSS 9.8),根源在于其屏幕描述符机制对代码生成的控制不当(CWE-94)。未经身份验证的攻击者可通过 multipart 上传暂存精心构造的 widget XML,并借助匿名 JSON 请求覆盖管理端登录路由所使用的 mainDecoratorLocation 参数,诱使 OFBiz 在渲染认证失败页面时,通过其“实时屏幕描述符”机制加载该 XML,进而执行未沙盒化的 Groovy 表达式,最终在服务器上运行任意代码。
漏洞验证
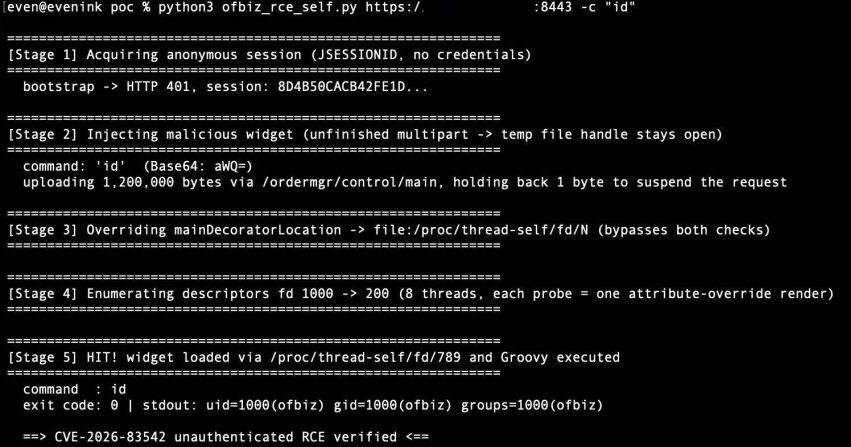
在 Apache OFBiz测试环境中复现该漏洞:通过 /ordermgr/control/main 暂存恶意 widget XML,再借助匿名 JSON 请求覆盖 mainDecoratorLocation 参数触发加载,最终以 ofbiz 用户身份成功执行任意命令并回显,复现结果如下图所示。
影响范围
目前受影响的Apache OFBiz版本:
Apache OFBiz < 24.09.08
解决方案
官方修复建议
升级至修复版本
Apache OFBiz >= 24.09.08
下载链接:https://ofbiz.apache.org
临时修复建议
在边界防护设备(AF/WAF)上拦截针对后台管理路由的匿名JSON请求,阻断覆盖mainDecoratorLocation参数及multipart上传widget XML特征的攻击流量。
如无业务需要,禁用匿名访问,对/webtools及后台管理相关接口增加认证与访问控制,仅允许可信来源访问。
排查服务器上是否存在攻击者暂存的恶意widget XML文件并及时清除,确认无误后重启相关服务。
在完成升级修复前,密切监测相关接口的异常访问日志,发现可疑请求立即阻断并留存证据。
深信服解决方案
1、风险资产发现
支持对Apache OFBiz的主动检测,可批量检出业务场景中该事件的受影响资产情况,相关产品如下:
【深信服统一端点安全管理系统aES】 已发布资产检测方案,指纹ID:0004890。
【深信服云镜YJ】 已发布资产检测方案,指纹ID:0004890。
【深信服漏洞评估工具TSS】已发布资产检测方案,指纹ID:0004890。
2、漏洞安全监测
支持对Apache OFBiz 未授权远程代码执行漏洞(CVE-2026-83542)的监测,可依据流量收集实时监控业务场景中的受影响资产情况,快速检查受影响范围,相关产品及服务如下:
【深信服安全感知管理平台SIP】预计2026年11月17日发布监测方案,规则ID:11224854。
【深信服安全托管服务MSS】预计2026年11月17日发布监测方案(需要具备SIP组件能力),规则ID:11224854。
【深信服可拓展检测响应平台XDR】预计2026年11月17日发布监测方案,规则ID:11224854。
3、漏洞安全防护
支持对Apache OFBiz 未授权远程代码执行漏洞(CVE-2026-83542)的防御,可阻断攻击者针对该事件的入侵行为,相关产品及服务如下:
【深信服下一代防火墙AF】预计2026年11月17日发布防护方案,规则ID:11224854。
【深信服Web应用防火墙WAF】预计2026年11月17日发布防护方案,规则ID:11224854。
【深信服安全托管服务MSS】预计2026年11月17日发布防护方案(需要具备AF组件能力),规则ID:11224854。
【深信服可拓展检测响应平台XDR】预计2026年11月17日发布防护方案(需要具备AF组件能力),规则ID:11224854。
参考链接
时间轴
2026/11/10
深瞳漏洞实验室监测到Apache OFBiz 未授权远程代码执行漏洞信息。
2026/11/10
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。