双十一爆的不只订单,还有告警和黑名单
微步在线 2026-11-12 08:30 北京
全拦了,不宕机
一年一度的双十一总算结束了。
陈师傅,某电商平台安全主管,今年是他第七年值守双十一大促。眼瞅着这些年促销时间是越来越长,值守天数也是跟着水涨船高。
没办法,这要是没在那盯着,躺床上也睡不着。有些事情,七年了都还没有搞定。
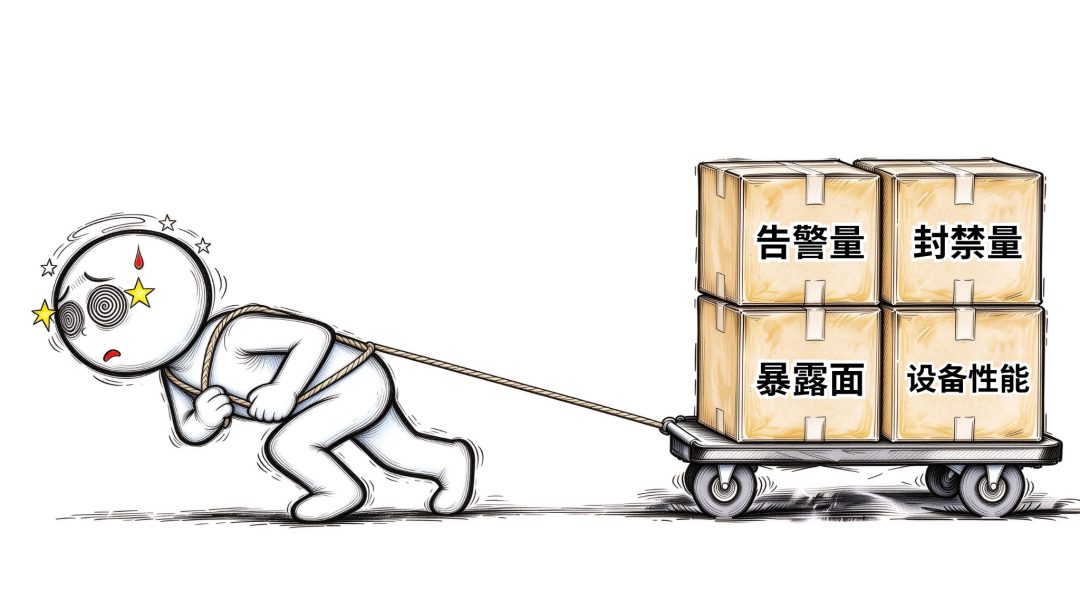
告警量暴增:今年大促刚开始的头个晚上,告警就跟着“爆单”了,态感列表里一下刷新了好几万条。羊毛党、扫描器、钓鱼攻击、业务误触,啥样的都有。
封禁量巨大:大促开抢时的封禁量能赶上平时一个月,今年攻击方又抱上了AI的大腿,再富裕的封禁名单也塞不下。手动删除黑名单,经常一个手抖,就又把黄牛放出来了。
暴露面扩大:大促前平台冻结变更,页面却扎堆上新,出了漏洞不可能下线修,只能人工盯着补规则。现在AI让漏洞利用更快,人更是一点不能放松,慢一步就要挨打。
设备自身难保:整点的流量峰值是平时的几十倍,万一超出安全设备流量处理上限了可咋办?丢包、延迟增加甚至断网?
其实不止电商,券商、高校这类拥有海量C端用户的行业,同样面临大流量场景下的恶意流量治理难题。这类挑战不只存在于业务峰值时段,平时庞大的正常访问流量也夹杂着大量恶意探测。这就要求安全系统既要在高并发流量下实现精准拦截,又要保证设备性能不成为防护瓶颈。
“陈师傅”们需要的是一台能在大流量下扛得住、封得准的边界防御设备,比如微步威胁防御系统OneSIG。
OneSIG已在多个高要求的复杂场景中经过验证:
产业电商,某大宗商品电商平台,对外开放的业务入口和应用接口面临大量外部攻击。客户部署OneSIG,通过加密流量解密检测,识别隐藏在HTTPS中的攻击;按业务需要封禁指定海外IP,收敛不必要的访问面;与既有设备联动,将恶意IP同步至边界统一封禁,形成从威胁发现到边界处置的闭环。
证券行业,某大型券商对业务连续性要求极高,最终选择OneSIG投入生产,承担边界阻断。OneSIG不改变现有链路,通过与既有检测设备联动,将恶意IP、域名自动同步至黑名单统一封禁,威胁处置形成自动化闭环,阻断效率高达99.9%。
高校场景,某高校数据中心的出口,安全设备串成"一字长蛇阵",不仅性能被无效检测白白拖累,一旦有设备出故障,整个业务就要中断。高校让OneSIG承担边界封禁、流量编排按需引流后,各台设备各取所需、最大幅度减少性能损耗,同时保证不影响业务,实现1+1>2。
简单介绍来说,OneSIG是一台集检测与自动拦截为一体的威胁防御设备,外能防入侵、内能阻反连。
但是边界都已经有了WAF/IPS,再来一个设备不重复吗?
不重复!IPS能看见攻击,但告警一来一大片,还得靠人一个个研判;防火墙的黑名单容量和自动封禁能力不行,遇到大批量封禁的场景就心有余而力不足。OneSIG正是要补齐传统设备在封禁、性能和情报上的短板。
先说自动化封禁。大流量场景的下的攻击海量且低频,人工研判的速度追不上告警增长的速度。OneSIG的入侵防护引擎能精准识别0day、Webshell、SQL注入等攻击,检测即拦截,在边界拦下90%的入侵,将内网的海量告警降回可运营量级,显著降低内网压力。此外,OneSIG支持多维度封禁,可基于攻击者信息、攻击手法、资产信息等自定义策略,自动提取攻击IP纳入黑名单,适配各类业务场景的防护需求。
再说封禁性能。大流量下,攻击源动辄数万IP,靠数量就能拖垮封禁列表。OneSIG能承载数百万条封禁策略,可实现千万级IP封禁,容量远超传统网关设备;同时支持细化的封禁策略,配合黑白名单与一键封禁、一键解封,快速处置的同时不误伤业务。
漏洞情报上,OneSIG将微步的0day漏洞情报持续转化为防护能力,累计已支持350+个0day漏洞特征检测。新漏洞出现后,检测特征随情报同步更新,在边界先形成防御,无需变更业务。
OneSIG提供HA双机与软硬件Bypass多重保障,单机故障时,另一台自动接管;整机失效或断电时,流量物理旁路直通,全方位确保业务不中断。
如果流量超出了设备的处理能力,该怎么办?
这种情况,可以把OneSIG搭配流量编排器,实现「物理旁挂,逻辑串联」。编排器守在出口主链路,按应用、IP、端口等策略,只把需要检测的流量牵引给OneSIG,其余直接绕行。既实现了更好的阻断能力,又保证链路不中断。
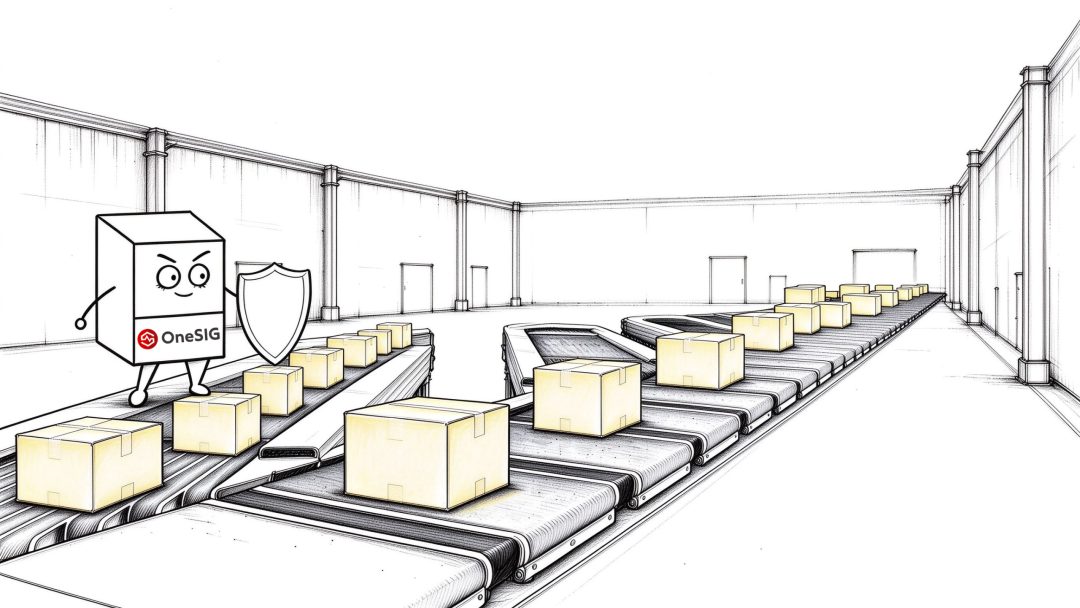
具体到大促场景,电商平台可以用编排器把交易、支付、营销等需要检测的流量牵引到OneSIG,先拦截掉90%+的攻击,再结合其他设备发现的恶意IP补刀。最后到人手里的只剩之前的零头,陈师傅也不用在告警里大海捞针了。
与其自己硬扛,不如让OneSIG替你在边界站岗。
今年双十一,祝“陈师傅”们都能睡个好觉!
欢迎点击「阅读原文」,申请试用OneSIG。
排名不分先后
·END·
本文转载自微信公众号「安全威胁情报」,查看原文。版权归原作者所有,如有侵权请联系删除。