每周高级威胁情报解读(2026.11.06~11.12)
威胁情报中心 2026-11-13 18:10 北京
本周 4 起事件分别落在 npm 与桌面端发布、GitHub Actions、PyPI 软件包和第三方云信任。攻击者直接复用合法 CI、被盗 Token 与既有 IAM 角色,因此版本核对之外,还需审查发布提交、生命周期脚本、跨账号角色和凭证暴露范围。
2026.11.06~11.12
攻击团伙情报
失控:曝光 Silent Lynx 服务器内幕
Turla 新工具集 Cereal:劫持 Exchange 邮件流水线
肚脑虫组织使用节日主题诱饵对巴基斯坦的攻击活动分析
攻击行动或事件情报
关于“银狐”木马“金钩(G03)”团伙攻击态势深入分析报告
威胁行为者利用 GSocket 打造隐蔽的 C2 通道
黑客利用AntiFox人工智能代理发起AWS凭证窃取攻击
范德堡大学遭遇 BYOD 勒索团伙攻击
多款国产小型软件更新供应链攻击行动披露
恶意代码情报
Falcon C2 利用浏览器规避检测
GhostFrame:一款与 Settra 勒索软件相关联的新型 ESXi 植入程序
Armorsteal 揭秘:剖析一款窃取数据和挖掘加密货币的 Python 恶意软件工具包
Citrus 勒索软件:VLESS 承载通信、Sn00py 负责加密,大语言模型助纣为虐
漏洞情报
微软补丁日通告:2026年11月版
谷歌修复 Chrome 今年第八个野外零日漏洞
攻击团伙情报
失控:曝光 Silent Lynx 服务器内幕
披露时间:2026年11月11日
情报来源:https://www.cloudsek.com/blog/off-the-rails-inside-an-exposed-silent-lynx-server
相关信息:
CloudSEK于2026年11月11日披露,一个暴露的Silent Lynx服务器开放目录提供了该中亚间谍集群2026年4月至10月的工具、入侵数据和AI代理对话。高置信度将其归属Silent Lynx,中置信度显示哈萨克斯坦关联。操作者长期控制塔吉克斯坦铁路网络,借单一员工账户从政府电子公文平台批量获取国防等敏感文件;通过WAR、webshell和PostgreSQL超级用户权限攻入乌兹别克斯坦Smart Forestry并取得主机执行;还制作土库曼斯坦铁路和地方行政钓鱼诱饵,预示新行动。植入匹配Laplas和Chvost并出现新服务安装器及AMSI绕过。自托管Hermes代理使用DeepSeek承担侦察、收集和日志清理,破坏性命令获预授权,Telegram用于控制。操作者经Tor登录,测试流量来自哈萨克斯坦住宅连接,多项OPSEC失误导致暴露。
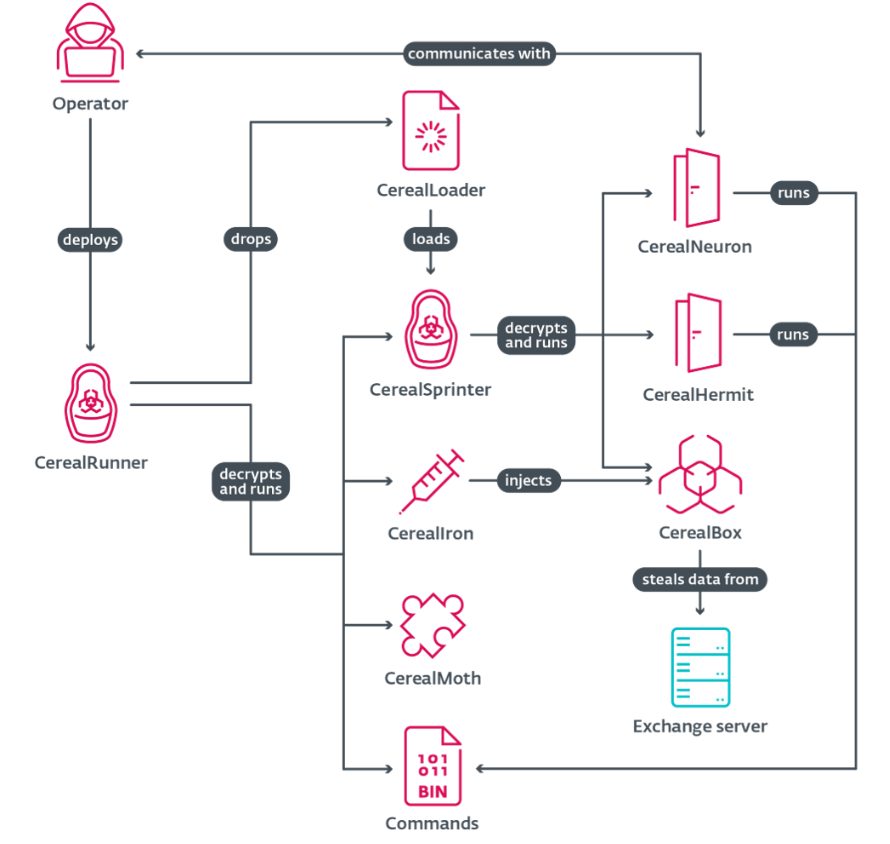
Turla 新工具集 Cereal:劫持 Exchange 邮件流水线
披露时间:2026年11月10日
相关信息:
ESET在哈萨克斯坦政府Exchange服务器发现此前未记录的Turla模块化.NET工具集Cereal,一个月后在罗马尼亚政府组织发现同一工具集,后者配置收集与北约和欧盟相关邮件。该工具集无外部C2,由受害Exchange服务器充当控制点;CerealNeuron被动监听伪装成OWA、Autodiscover和ActiveSync的路径,CerealHermit可从磁盘读取加密命令备用。命令以独立编译的.NET程序由CerealRunner投递执行,CerealLoader利用VTable Fixups和非托管入口在.NET运行时前执行原生代码,并滥用.NET原生映像缓存和合法Windows组件侧载。CerealBox注入EdgeTransport.exe并包装现有传输代理,筛选含doc、docx或pdf附件且匹配硬编码列表的邮件,压缩加密暂存后外泄。ESET高置信度归因Turla,显示其将Exchange作为长期收集与执行枢纽。
肚脑虫组织使用节日主题诱饵对巴基斯坦的攻击活动分析
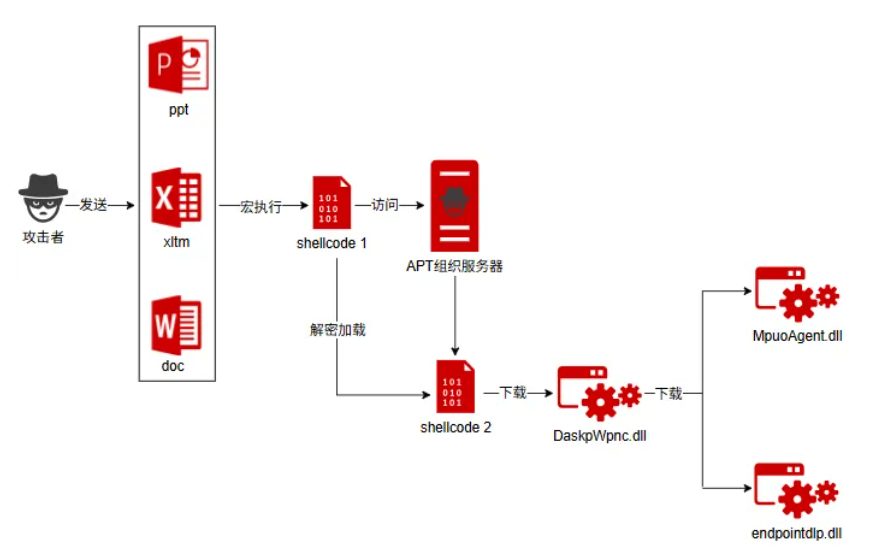
360高级威胁研究院在日常狩猎中捕获APT-C-35肚脑虫组织针对巴基斯坦的钓鱼攻击活动,该组织长期围绕巴基斯坦及南亚目标开展情报窃取。本轮攻击以宰牲节开斋邀请函为诱饵,向受害者发送带恶意宏的Excel文档,宏代码加密保护并内嵌32位与64位两段Shellcode,根据系统版本选择执行。一阶段Shellcode经取反加异或解密出下载地址,获取后续载荷,再经二次解密得到二阶段Shellcode,后者检测Bitdefender、卡巴斯基、ESET、QuickHeal和360等安全软件驱动以决定行为,未检测到则下载伪装成音频文件的DLL,修复PE头后通过创建计划任务经rundll32加载实现持久化。该DLL收集用户名、计算机名及已安装软件信息,经AES加密上传至C2,攻击者根据目标校验结果有选择地下发MpuoAgent等后续功能模块。
攻击行动或事件情报
关于“银狐”木马“金钩(G03)”团伙攻击态势深入分析报告
CNCERT与北京观成科技联合发布银狐木马金钩团伙攻击态势报告。该团伙最早可追溯至2025年,主要攻击国内高校、医疗、证券及科技企业,近期搭建高度仿真的同花顺仿冒下载网站并借助SEO投毒提升搜索曝光,诱导用户下载捆绑木马的安装包,其自制图标复用同花顺iFinD视觉设计,多个钓鱼站点呈现布局、命名及路径高度一致性。安装包释放银狐木马加载器与带同花顺公司数字签名的白文件,经四阶段分步解密加载,通过注册表自启动项持久化,具备反沙箱能力,经TCP非标准端口直连境外服务器,具备屏幕截图、键盘记录、远程命令执行及插件下发功能,通信采用每会话独立密钥的XOR加密。监测期间该团伙控制境内肉鸡超2.5万个,单日上线峰值超千个,专项组依据代码加密方式及通信协议同源性证据将其命名为金钩。
威胁行为者利用 GSocket 打造隐蔽的 C2 通道
披露时间:2026年11月11日
相关信息:
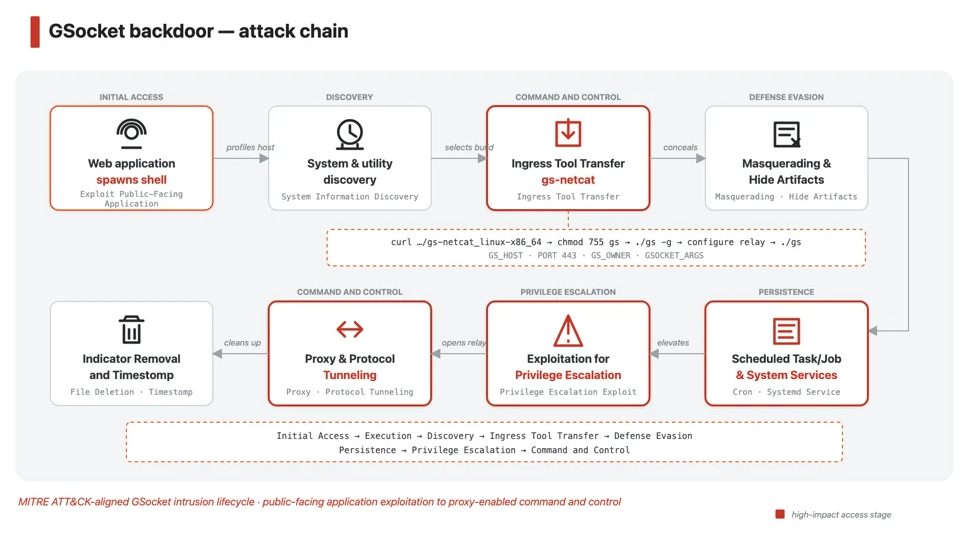
微软披露,多个威胁行为者利用开源远程访问工具GSocket攻陷Linux服务器后维持持久访问,即使初始Web漏洞修复仍可经公共Global Socket Relay Network中继通信,无攻击者自有IP或域名可封堵。Defender遥测显示2026年3月至8月相关检测增长356.2%,87.1%事件集中于Web应用与托管,PHP/cPanel占63.9%,Apache占24.3%,教育研究占30.7%,科技电信占22.9%。攻击链为利用面向互联网应用执行curl下载脚本,按架构选择客户端并暂存/dev/shm,经cron、systemd和shell配置持久化,伪装内核线程名并清除痕迹,部分尝试利用CVE-2026-43284提权。GSocket以共享密钥识别端点,可经Telegram、Discord或webhook传递,重连不依赖固定C2地址。
黑客利用AntiFox人工智能代理发起AWS凭证窃取攻击
披露时间:2026年11月10日
相关信息:
Arctic Wolf Labs于2026年11月10日披露,开源智能体渗透测试平台AntiFox正被用于从阿里云托管基础设施发起入侵。攻击者先攻陷面向互联网的IIS应用,由w3wp.exe创建ASPX网页后门并执行命令,解析web.config获取连接字符串和应用设置,尝试连接内部生产数据库。随后利用有效AWS IAM用户及假定EC2角色,在约半小时内发出数百次跨服务API请求,多数被拒但夹杂成功操作,快速枚举IAM、EC2、S3、Lambda、Secrets Manager、KMS、RDS等,最终成功GetSecretValue获取生产密钥,并进行S3对象读取、复制和删除。建议监控异常托管ASN、单IP多凭据、跨服务List/Get/Describe突发、IIS工作进程派生命令及新增ASPX文件,并启用CloudTrail、S3数据事件和版本控制,轮换泄露凭据、撤销会话、实施最小权限和IMDSv2。
范德堡大学遭遇 BYOD 勒索团伙攻击
披露时间:2026年11月09日
相关信息:
2026年11月9日,范德堡大学确认正应对活跃网络安全事件,可能影响校内设备、系统和云服务,要求师生关闭设备、断开校园Wi-Fi,警惕弹窗、文件或权限异常、文件缺失或被改、陌生应用和异常认证请求,发现异常立即关机并联系IT。BYOD勒索团伙声称加密数据库,窃取逾100万社保号、姓名、邮箱、电话、学生和员工记录及研究数据,并称完全接管域控;还出现README_BYOD_31.txt勒索信和播放警告音频的视频,但校方尚未确认团伙参与、设备是否加密及数据是否被窃。BYOD为2026年新团伙,泄露站另列5个组织,上月曾称攻击新墨西哥大学健康科学中心并造成系统中断。
多款国产小型软件更新供应链攻击行动披露
奇安信红雨滴团队披露一起针对多款国产小型软件更新渠道的大规模供应链投毒行动。攻击者瞄准更新配置接口使用明文HTTP、不校验更新包签名等系统性缺陷,劫持六个国产软件的更新通道,利用模板化工具生成伪装成正版软件的Inno Setup恶意更新包推送恶意载荷。恶意更新包内含带AMD有效签名的白文件及通过DLL侧载的恶意组件,经纯内存shellcode下载并四层解包,最终在内存中加载插件化的.NET植入体,不落盘。该木马经DoH的TXT记录死信箱获取C2配置,通信全程加密,并以ip-api.com校验受害者地理位置,明确仅针对云南省目标执行,否则退出。所有变体共享命名管道后缀MyControlPipeaaa,成为稳定同源判据。行动处于活跃运营状态,插件具体窃密能力尚待分析。
恶意代码情报
Falcon C2 利用浏览器规避检测
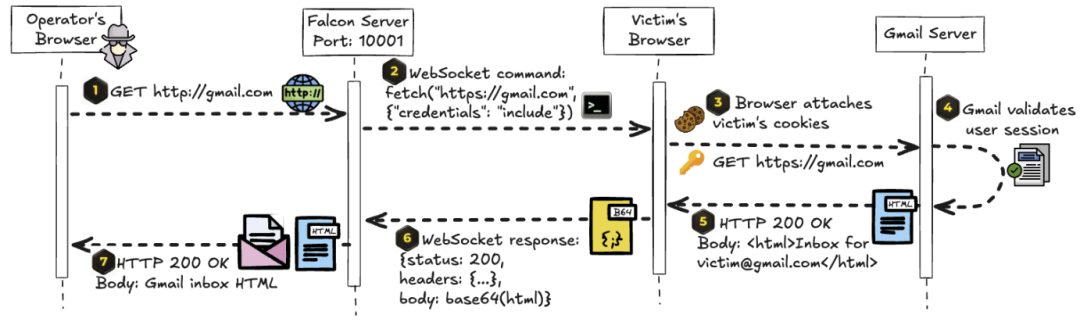
Unit 42披露Falcon又称XG的浏览器原生C2框架,攻击者向政府webmail和应用注入恶意JavaScript,控制访客浏览器并侧载伪装PDF阅读器的Chrome扩展,窃取密码、邮件、会话Cookie和通信,还投递以OneDrive为C2的Rust植入Antino。2026年3至5月中东和东南亚多国政府机构受影响。Falcon管理面板需连按三次F9显示登录,受害页面伪装游戏,并与PeckBirdy高度重叠。植入经WebSocket以RSA协商AES密钥,用Hm_lvt_前缀持久化。扩展可代理浏览器、拦截下载、钩取网络请求、劫持剪贴板并外泄Gmail、X、Discord和Zalo数据。
GhostFrame:一款与 Settra 勒索软件相关联的新型 ESXi 植入程序
披露时间:2026年11月10日
情报来源:https://www.recordedfuture.com/blog/ghostframe-esxi-implant-settra-ransomware
相关信息:
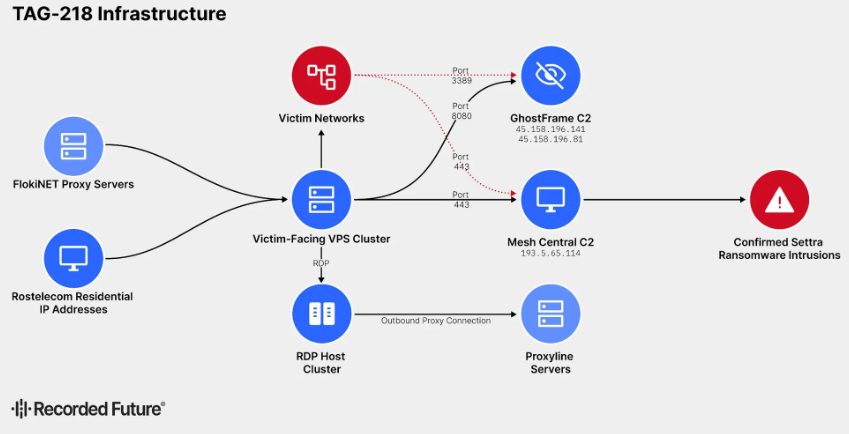
Recorded Future发现了新型VMware ESXi后利用框架GhostFrame,攻击者取得根权限后部署vmhostd-core,修改/etc/rc.local.d/local.sh实现持久化,反复禁用ESXi防火墙和execInstalledOnly并伪装成vmhostd进程。其C2会同时连接53、2222、3389、4444、8443和9443端口并取首个成功连接,主要作为内存shellcode加载器,也可建立反向shell。GhostFrame支持虚拟机枚举、开关机和快照管理,提供VNC隧道、SOCKS5代理,并以sdkmon拦截ESXi登录凭据,集成VMkatz从虚拟机内存、磁盘及NTDS.dit等提取Windows凭据。该框架与TAG-218及Settra勒索活动重叠,TAG-218在2026年8至10月攻击美欧SonicWall、Palo Alto和Fortinet VPN设备,四家受害组织被列入Settra泄露站。建议限制并监控ESXi特权访问,检查local.sh、vmhostd-core和vmhostd等痕迹,监控六端口并发C2行为。
Armorsteal 揭秘:剖析一款窃取数据和挖掘加密货币的 Python 恶意软件工具包
披露时间:2026年11月06日
相关信息:
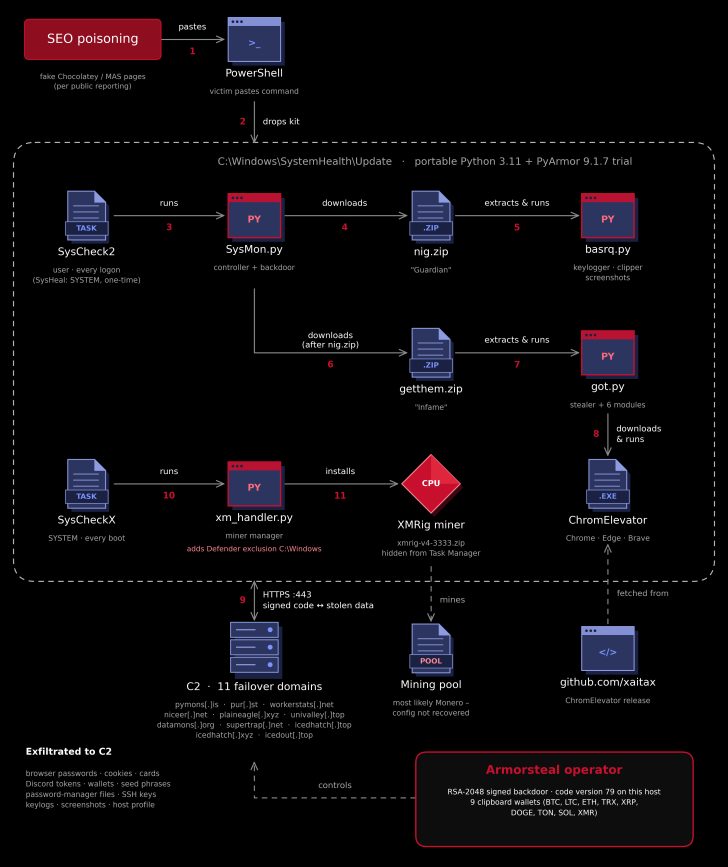
Seqrite于11月5日分析Armorsteal Python恶意工具包,感染主机上SysCheck2、SysCheckX和SysHeal三个计划任务指向C:\Windows\SystemHealth\Update并与datamons.org通信。工具包自带Python 3.11,脚本用PyArmor试用版保护;解密后SysMon.py为控制器和后门,xm_handler.py管理XMRig挖矿并添加C:\Windows及xmrig.exe的Defender排除,basrq.py记录键盘并替换剪贴板中的加密货币地址,got.py等窃取Discord令牌、浏览器密码和Cookie、钱包文件、种子短语、密码管理器及SSH密钥,并调用ChromElevator绕过Chrome加密。其使用11个域名按优先级故障转移,借ipinfo.io识别云环境规避沙箱,仅执行RSA签名代码,监控工具打开时暂停挖矿。
Citrus 勒索软件:VLESS 承载通信、Sn00py 负责加密,大语言模型助纣为虐
Securelist披露Citrus勒索团伙通过承包商凭据接入企业VPN或RDP,使用PowerShell及大模型生成脚本,借atexec和1C-Shell执行命令,以计划任务持久化,并利用CVE-2026-54121创建GHOST机器账户提权。其工具伪装成Kaspersky名称,清除日志、禁用杀软并添加排除项,使用mimikatz、键盘记录器和Snaffler窃取凭据,以Xray的VLESS和REALITY隧道伪装HTTPS,安装AnyDesk并收集Telegram等消息应用数据。最终通过恶意GPO批量部署SnO0py勒索软件,采用RSA-2048和ChaCha20加密,追加citrus扩展名,排除域控并留下72小时联系要求。该团伙与Toy Ghouls共享TTP和工具但基础设施不直接重叠,均针对俄罗斯企业。
漏洞情报
微软补丁日通告:2026年11月版
奇安信CERT通告,微软2026年11月补丁日共发布1094个漏洞的补丁,涉及Microsoft Outlook、Windows Active Directory域服务、Exchange Server等多个产品,经研判有63个重要漏洞值得关注,其中包括1个在野利用漏洞和43个紧急漏洞。通告将Exchange Server远程代码执行、Outlook欺骗、SMB客户端权限提升、Active Directory域服务权限提升及远程代码执行、Schannel远程代码执行等25个被微软标记为已遭利用或更易被利用的漏洞列为重点关注对象,其余还包括多个Office办公套件远程代码执行、Windows内核及图形内核权限提升、Hyper-V权限提升等高危问题。建议用户尽快通过Windows自动更新或手动方式安装补丁,奇安信天擎用户可将补丁库升级至2026年11月11日版本进行统一修复。
谷歌修复 Chrome 今年第八个野外零日漏洞
披露时间:2026年11月10日
相关信息:
Google发布紧急安全更新,修复Chrome XML组件中的释放后使用漏洞CVE-2026-125350,该高危内存破坏漏洞已被野外利用,是今年第八个遭利用的Chrome零日。漏洞源于XML解析器删除对象后未清除引用指针,攻击者可操纵内存布局执行恶意代码。Google未披露攻击细节,并限制漏洞详情直至多数用户完成更新。修复已推送至Stable桌面渠道,Windows与macOS版本为157.0.8103.50/.51,Linux为157.0.8103.50,可能需数天至数周覆盖全部用户,浏览器下次启动会自动安装。文章还列出今年另外七个被利用零日,涉及CSSFontFeatureValuesMap、Skia、V8和Dawn等组件,并提到2025年Google修复八个此类零日。
点击阅读原文至ALPHA 9.3
即刻助力威胁研判
本文转载自微信公众号「奇安信威胁情报中心」,查看原文。版权归原作者所有,如有侵权请联系删除。