暴增 56%:智能体攻击如何识别与防护?
云鼎实验室 2026-11-14 12:11 广东
智能体攻击激增,七项特征可识别
2023 年以来,AI 在攻击链中的角色经历了三个阶段:生成钓鱼邮件与社工话术,生成混淆、免杀等恶意工具,直到自主执行攻击步骤。前两个阶段里,执行与决策仍由攻击者完成;到第三阶段,AI 读取执行结果、推理、生成并执行下一步,并根据结果自我修正,攻击者只负责设定目标、配置约束条件与判断结论。本文所称的智能体攻击即指这一阶段。
攻击规模在持续扩大。据厂商公开统计,2025 年来自 AI 赋能攻击者的攻击数量同比增长 89%,2026 年 AI 驱动的攻击数量较 2025 年再增长 56%,这类攻击已连续两年显著增长。增长主要来自攻击门槛的下降:开源攻击框架可以直接安装使用,通用智能体产品不做改造就能用于攻击,攻击者不再需要自己搭建框架。
数量上升的同时,单次攻击的时间窗口也在收窄:从扫描 GitHub 到从 Azure Key Vault 渗出数据只需 5 分钟(Microsoft 实测),一次完整入侵由约两周压缩到 10 小时(Unit 42),同一批攻击者在 11 天内并行入侵至少 14 个国家的 200 余家组织(CrowdStrike)。
// 一、近期关键披露
2025 年 8 月至 2026 年 11 月,Anthropic、Microsoft、CrowdStrike、Sysdig、Unit 42、Wiz 等机构陆续公布了智能体相关的入侵调查。
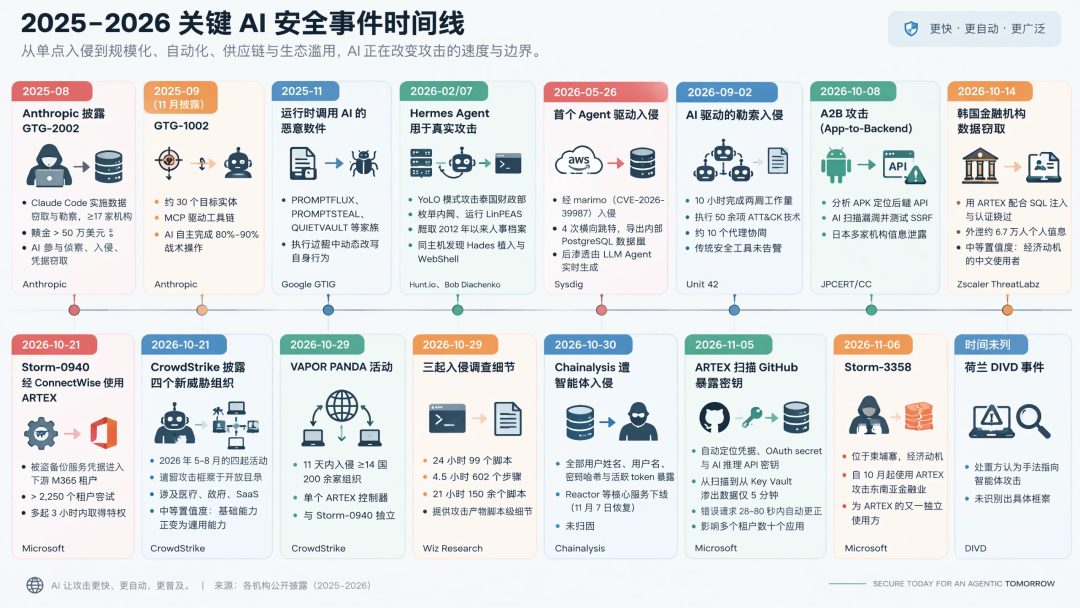
表中时间为公开披露时间,实际攻击活动时间可能更早。
// 二、攻击案例
按攻击者取得智能体框架的方式,近期公开披露可归为三类。
第一类:开源攻击框架。
公开发布的专用攻击框架,安装即用,因此同一框架会出现在互不相关的攻击者手里。
ARTEX 于 2026 年 7 月在 GitHub 开源。此后至少四起归属不同的活动使用了它:Microsoft 归于 Storm-0940 的 ConnectWise 供应链事件(2,250 余个 Microsoft 365 租户登录尝试,多起在 3 小时内取得云环境特权访问)、CrowdStrike 归于 VAPOR PANDA 的全球间谍活动(11 天内对至少 14 个国家的 200 余家组织并行入侵)、Microsoft 11 月 6 日披露的 Storm-3358(东南亚金融业,位于柬埔寨、经济动机),以及 Zscaler 披露的韩国金融机构数据窃取(约 6.7 万人信息外泄)。
第二类:通用智能体产品。
Hermes 是 Nous Research 的开源框架。
Hunt.io 在一台中继服务器的开放目录中发现了 Hermes 以 YOLO 模式运行的完整日志,目标为泰国财政部:枚举内网主机、运行 LinPEAS、枚举 SUID 二进制文件、递归爬取含 2012 年以来人事档案的 Web 根目录;同一主机上还部署了名为 Hades 的 Go 语言植入与 WebShell。
Anthropic 于 2025 年 8 月披露的 GTG-2002 同属此类:攻击者用 Claude Code 对至少 17 家机构实施数据窃取与勒索,赎金要求超过 50 万美元,AI 参与侦察、入侵与凭据窃取全过程。
第三类:自建编排。
CrowdStrike 于 2026 年 10 月 21 日披露的四个威胁组织,形式从基于 PentestGPT 改造的双智能体架构,到围绕 Claude Code 搭建的工作流。
Anthropic 披露的 GTG-1002 同样属于此类:首例公开的 AI 编排间谍活动,针对约 30 个目标实体,通过 MCP 驱动工具链,AI 自主完成约 80%–90% 的战术操作。
Unit 42 于 2026 年 9 月披露的勒索入侵同属此类:约 10 个代理分工突破不同防御层,10 小时完成原本需攻击团队约两周的入侵。
六起案例的入口与关键行为
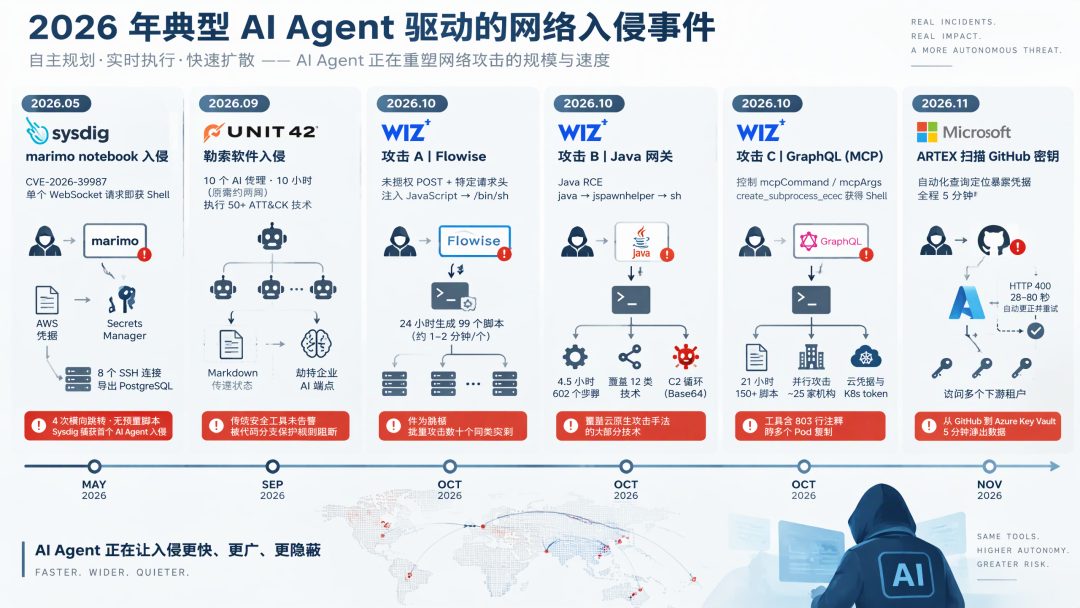
Wiz 在攻击 C 中捕获的工具,注释里有一段对另一个智能体实例的推断:
“通过工作负载的 IRSA 重新获取 read_write 凭据(与另一个 agent 走同一条路径),但另一个 agent 拿到了 60 万行的数据导出……怎么做到的?它跑的是同样的 Pod 类型。另一个 agent 确实连上了:可能是网络策略变了,或者它的外泄是从另一个 Pod/agent 跑的。”
该注释是 Wiz 判定这起入侵由智能体驱动的证据之一,同时表明攻击者并行运行了多个智能体实例。
// 三、如何识别智能体攻击
1. 脚本生成的频率
智能体把入侵周期从数周压缩到数小时,步骤间隔以分钟计:ARTEX 从扫描 GitHub 到 Azure Key Vault 渗出全程 5 分钟(Microsoft),Unit 42 将攻击团队约两周的入侵压缩至 10 小时;Sysdig 捕获的入侵里,LLM Agent 经 4 次横向跳转从暴露的 marimo notebook 打到内部 PostgreSQL 数据库,命令全部实时生成而非预置脚本。
Wiz 案例中,新脚本、新步骤出现的间隔不固定,复杂步骤之间更长,因为模型要读取上一步结果再生成下一步;活动可持续数小时至数十小时,没有人工操作中的疲劳间隔与昼夜差异。
2. 产物中的分析说明
Wiz 披露的三起独立入侵,捕获的攻击工具里带有大量书面说明,内容是任务计划、步骤理由和结果表,出现在脚本开头、运行时输出与注释中:攻击 A 的脚本以“第一阶段:系统身份 / 环境变量 / 云凭据文件 / SSH……”开头;攻击 B 的脚本在运行时输出带标签的结果([runtime]、[IMDSv2 token] wget_rc=4 bytes=0)并构造带表头的结果表;攻击 C 中捕获的工具含 803 行可读注释,其中包括“以 MAX OPSEC(行动安全)测试 DynamoDB 路径:不部署、不写入”(Wiz)。
3. 失败后的自动重试
ARTEX 对 Azure ARM API 的错误请求(HTTP 400)在 28–80 秒内自动更正 API 版本并重试成功,涉及 Key Vault 枚举、SQL 防火墙规则查询等多个端点(Microsoft)。
攻击 A 的 API key 校验工具 v2 注明:“v1 的教训:目标 #3 定制了白名单(42 条 vs 标准 20 条),返回 200 但未到达鉴权逻辑,因此对校验无效,v2 改用不在白名单内的路径”(Wiz)。
4. 大范围技术覆盖
Unit 42 案例在 10 小时内执行 50 余项 ATT&CK 技术;Wiz 记录的攻击 B 在 4.5 小时内执行 602 个步骤、覆盖 12 类技术,按序推进:侦察 → 工具枚举 → IMDS → 容器逃逸检查 → Kubernetes RBAC 枚举 → 消息队列(RabbitMQ)→ Kubernetes API → 内存存储(Hazelcast)→ 端口扫描 → 服务发现(ArgoCD / Kubernetes dashboard)→ 时序数据库(InfluxDB)→ 反序列化研究。
5. 多目标并行探测
Sysdig 案例中对下游堡垒机建立 8 个短暂 SSH 连接;约 10 个代理并行分工突破不同防御层(Unit 42);Storm-0940 对 2,250 余个 Microsoft 365 租户发起批量登录尝试(Microsoft)。
攻击 B 生成 100 余个 ArgoCD 主机名变体,跨 5 台主机并发扫描 15 个端口。
6. 通道验证与载荷投递
攻击 A 先发送 return '<MARKER>'的 JavaScript 确认代码执行通道可用,确认后再投递实际载荷,加载后门之前执行 node -c语法检查(Wiz)。
攻击 B 的每条命令都在同一封装中执行:解码—执行—截断至 49152 字节—回传(Wiz)。
攻击 C 的首次接触通过一个带外交互端点 /stdio-rce-a验证回连通道可用。
7. 临时文件与产物命名
攻击 B 在 /tmp下生成约 40 个描述性命名的一次性文件,并将 C2 主机名写入 RabbitMQ 的全局参数名(evil@<C2-IP>、oracle@<C2-IP>)。
攻击 C 将持久化脚本置于 /dev/shm/.x/c.py,RCE 端点名 /stdio-rce-a本身即为攻击者对漏洞类型的描述。
// 四、企业安全建设启示
采集侧需要做什么
主机侧记录进程链、执行的命令、新建文件与外发域名,云侧记录 API 调用、凭据使用与身份变更。脚本落地间隔、单位时间尝试的技术种类、凭据关联的身份都从这些记录里取。主机侧采集可用 T-Sec 主机安全(CWP),云 API 与身份调用记录取自云审计日志。
检测需要关注什么信号
可以从日志里取的信号有:同一主机或会话上新增可执行文件的到达间隔忽长忽短,以间隔的波动幅度为检测依据;单位时间内尝试的攻击技术种类数;同一目标的多版本脚本数量及其中的失败诊断记录;无昼夜差异的持续活动时长。
这类脚本每 1–2 分钟生成一个,此前从未出现过,恶意文件特征库里没有对应记录。
检测与诱捕可以合在一起:腾讯云上,云防火墙(CFW)的网络蜜罐可在 VPC 内模拟常见服务端口,被触碰即联动封禁来源 IP。蜜罐还会在诱饵中预置隐式标记,配合攻击过程的行为特征,可区分攻击者是人、自动化脚本还是 AI agent。T-Sec 主机安全(CWP)的进程与外联行为基线负责把「无昼夜差异的持续高频动作」在主机侧形成告警。
机器身份权限如何收敛
实例元数据服务(IMDS)是云主机取临时凭据的入口,云主机要强制启用 IMDSv2 并封堵 IMDSv1。Kubernetes 侧,ServiceAccount token 不授予集群范围的 Secret 读取权限,Pod 默认不授予任何权限,工作负载身份按工作负载粒度发放,禁止跨命名空间复用。OAuth 应用授权纳入审批流程并实施租户级限制。代码仓库开启 secret scanning 与 push protection。凭据改为短期有效,缩短泄露后还能被使用的时间。容器安全服务(TCSS)可检查上述 ServiceAccount 授权与 Pod 安全配置;密钥管理系统(KMS)负责自有密钥的托管、轮换与访问审计。
事件响应时间如何缩短
一是把同一会话的告警按阶段关联起来(注入点 → 越权访问 → 危险动作 → 数据外发),还原完整的外发链。二是按置信度和严重度排处置顺序。三是提前定好遏制流程,凭据轮换、会话吊销、工作负载隔离的操作路径都要演练过。
安全运营中心(SOC)的告警关联引擎与 SOAR(安全编排自动化与响应)可以把阶段判断写成自动化剧本,条件满足时联动 CFW 封禁来源、CWP 隔离主机、KMS 轮换凭据。
一条入侵告警进来,可以顺着 IP 把这九款产品的数据拉出来,攻击溯源、密钥巡检、应急响应这些原本要人工跨产品查的活可以交给它跑。
自建 Agent 如何纳入资产管理
企业自己部署的 Agent 也是攻击面。
OWASP 于 2025 年 12 月发布的《Top 10 for Agentic Applications》列出面向自主 Agent 的十类风险,其中以下六类可从运行时行为观测:
风险类别 | 含义 | 可观测信号 |
|---|---|---|
ASI01 目标劫持 | 提示或外部数据改变 Agent 的目标与规划 | 读取外部内容后随即出现越权或危险动作 |
ASI02 工具滥用 | 因注入或指令模糊而错误使用合法工具 | 工具调用参数超出工作区或权限范围 |
ASI03 身份与权限滥用 | 凭据、委派与信任关系被滥用以越权 | 权限漂移:工具名称未变,实际能力范围扩大 |
ASI04 供应链 | Agent、模型、工具、插件被篡改或冒充 | 工具定义基线变更(Rug Pull)、同名工具抢占、长期闲置后突然激活 |
ASI05 非预期代码执行 | 不可信输入或模型输出被作为代码执行 | 下载即执行、反序列化入口 |
ASI06 记忆与上下文污染 | 恶意内容写入记忆或上下文文件 | 向记忆类文件写入指令或凭据 |
Agent 的工具调用要单独记录,还要建 Agent、工具与技能的资产台账,留存工具定义基线以便发现改动,并审计委托链,确认子 Agent 是否无差别继承了父 Agent 的权限。
// 参考来源
1. Wiz Research, The Rise of Agentic Attacks: What They Look Like, and Where They're Headed, Avigayil Mechtinger, 2026-10-29.
2. Microsoft Threat Intelligence, Storm-0940 uses ARTEX agentic AI in ConnectWise supply chain compromise, 2026-10-21. https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
3. Anthropic, Detecting and countering misuse of AI, 2025-08(GTG-2002).
4. Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign, 2025-11(GTG-1002).
5. Google Threat Intelligence Group, Advances in Threat Actor Usage of AI Tools, 2025-11. https://cloud.google.com/blog/topics/threat-intelligence/threat-actor-usage-of-ai-tools
6. Hunt.io & Bob Diachenko, Thailand's Ministry of Finance Targeted With Hermes AI Agent Running Unattended, Hades Implant Staged, 2026-07. https://hunt.io/blog/thailand-ministry-finance-targeted-with-hermes-ai-agent
7. JPCERT/CC, Recent AI-Assisted Cyber Attacks in Japan: Investigating Attack Infrastructure and Techniques, 2026-10. https://blogs.jpcert.or.jp/en/2026/10/web_api_attacks.html
8. CrowdStrike Counter Adversary Operations, CrowdStrike Uncovers New Agentic AI Campaigns, 2026-10-21. https://www.crowdstrike.com/en-us/blog/crowdstrike-uncovers-new-agentic-ai-campaigns/
9. CrowdStrike, VAPOR PANDA Uses AI-Driven ARTEX to Scale a Global Espionage Campaign, 2026-10-29. https://www.crowdstrike.com/en-us/blog/vapor-panda-uses-artex-to-scale-global-campaign
10. Unit 42 (Palo Alto Networks), An AI-Assisted Cyber Attack: Inside a Unit 42 Investigation, Renzon Cruz, Nicolas Bareil, Eric Semaan, Omar Jbari, 2026-09-02. https://unit42.paloaltonetworks.com/ai-assisted-cyber-attack-inside-a-unit-42-investigation/
11. Sysdig Threat Research Team, AI agent at the wheel: How an attacker used LLMs to move from a CVE to an internal database in 4 pivots, Michael Clark, 2026-05-26. https://www.sysdig.com/blog/ai-agent-at-the-wheel-how-an-attacker-used-llms-to-move-from-a-cve-to-an-internal-database-in-4-pivots
12. Zscaler ThreatLabz, Threat Actor Abuses Agentic AI Pentesting Framework to Target South Korean Financial Institutions, Rohit Hegde, Jithin Prajeev Nair, 2026-10-14. https://www.zscaler.com/blogs/security-research/threat-actor-abuses-agentic-ai-pentesting-framework-target-south-korean
13. Microsoft Threat Intelligence, ARTEX abuse expands as cybercriminals target financial sector, 2026-11-06. https://www.microsoft.com/en-us/security/blog/2026/11/06/artex-abuse-expands-as-cybercriminals-target-financial-sector/
14. Microsoft Threat Intelligence, Threat actors use agentic AI tooling to find and abuse exposed secrets, 2026-11-05. https://www.microsoft.com/en-us/security/blog/2026/11/05/threat-actors-use-agentic-ai-tooling-to-find-and-abuse-exposed-secrets/
15. 腾讯云 T-Sec 安全产品线(主机安全 CWP、容器安全服务 TCSS、云防火墙 CFW、安全运营中心 SOC、密钥管理系统 KMS、安全托管服务 MSS)各产品文档。https://cloud.tencent.com/product/security
16. OWASP GenAI Security Project, Top 10 for Agentic Applications, 2025-12. https://genai-security-project.github.io/crosswalk/agentic-ai-top10
17. 腾讯云鼎实验室 TSecBench,智能攻防评测平台。https://tsecbench.zc.tencent.com
-END-
——关注云鼎实验室,获取更多安全情报——
本文转载自微信公众号「云鼎实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。