AI渗透:它做对了什么,又在哪里把我带偏?
我的安全视界观 2026-11-16 06:49 北京
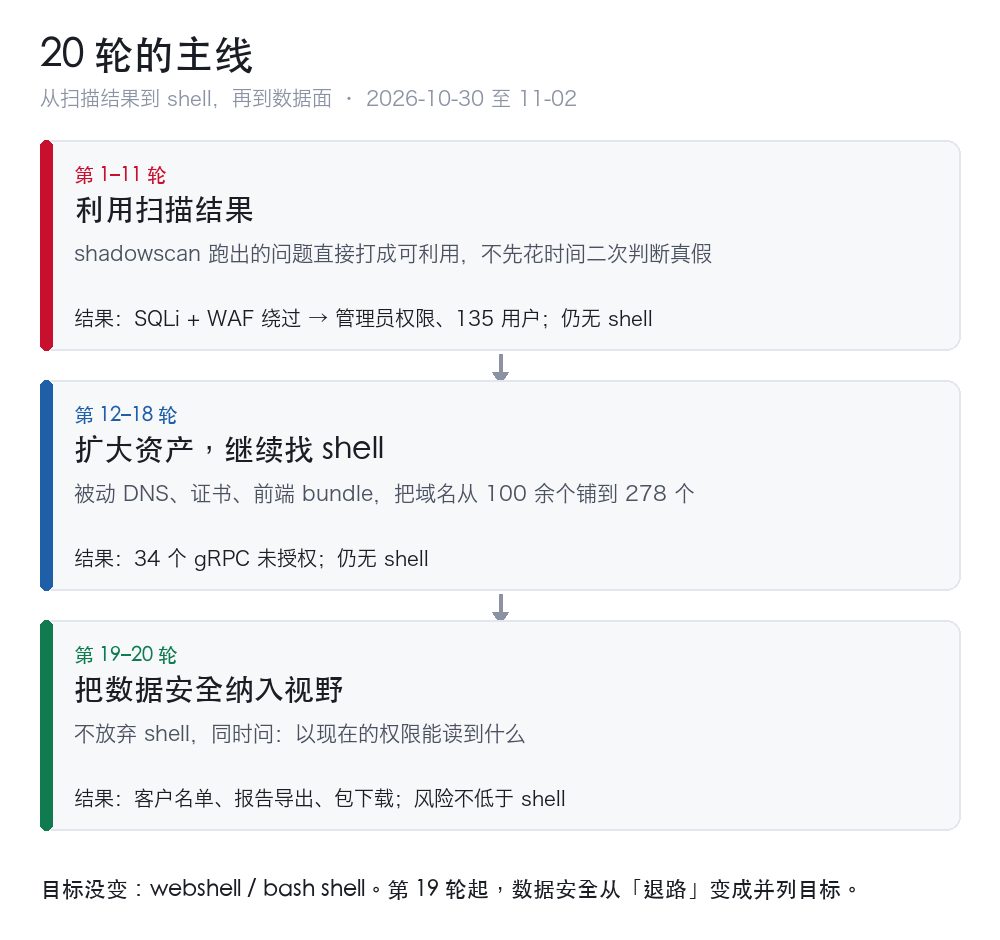
我让 AI 连跑了 20 轮渗透测试,目标很直接:把扫描结果打成可利用,拿到 shell。
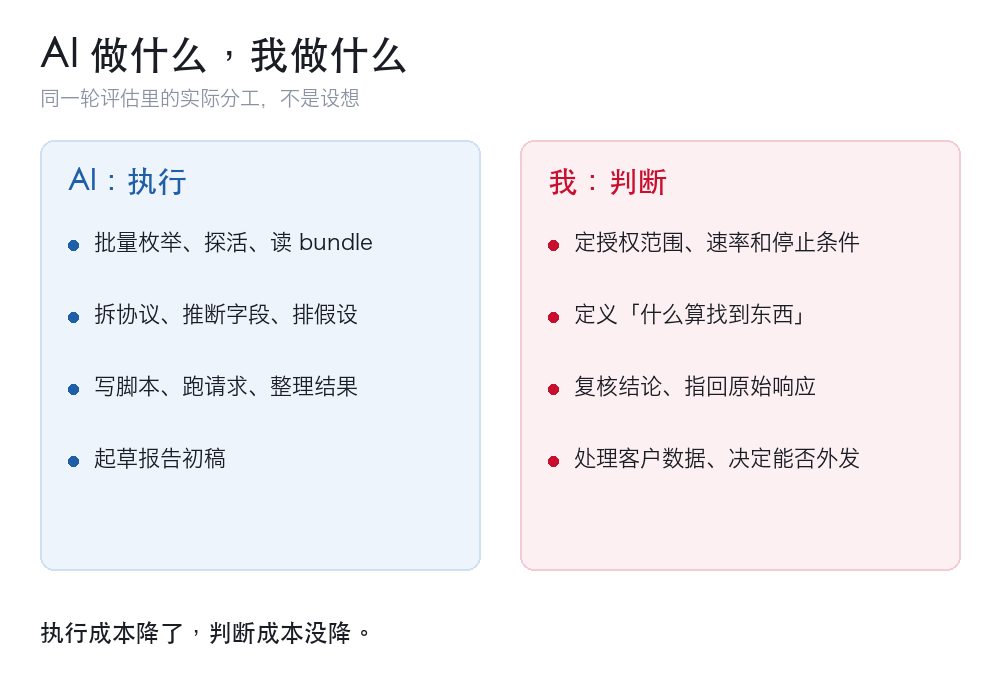
它确实能干活。读压缩产物、给 550 多个 API 排风险顺序、拆 gRPC-Web 协议,最后找出 34 个未授权接口。写报告也比我快。可工具链也会卡住:一个 1.5MB 的文件就因为内容审批超时,整轮白白耗掉。
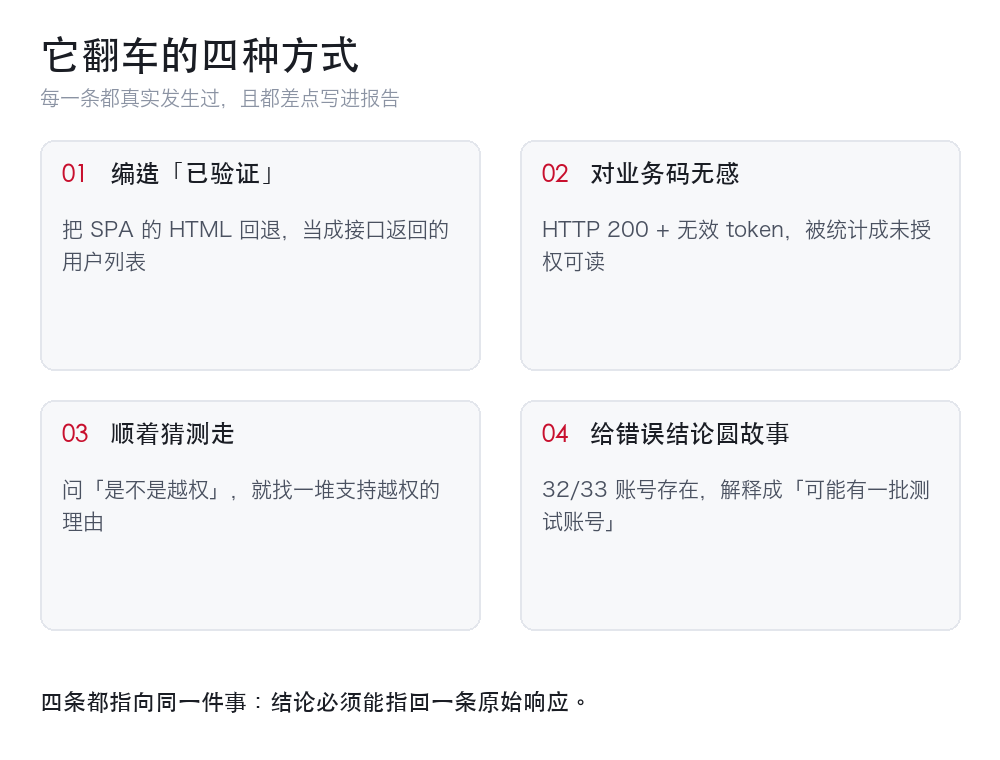
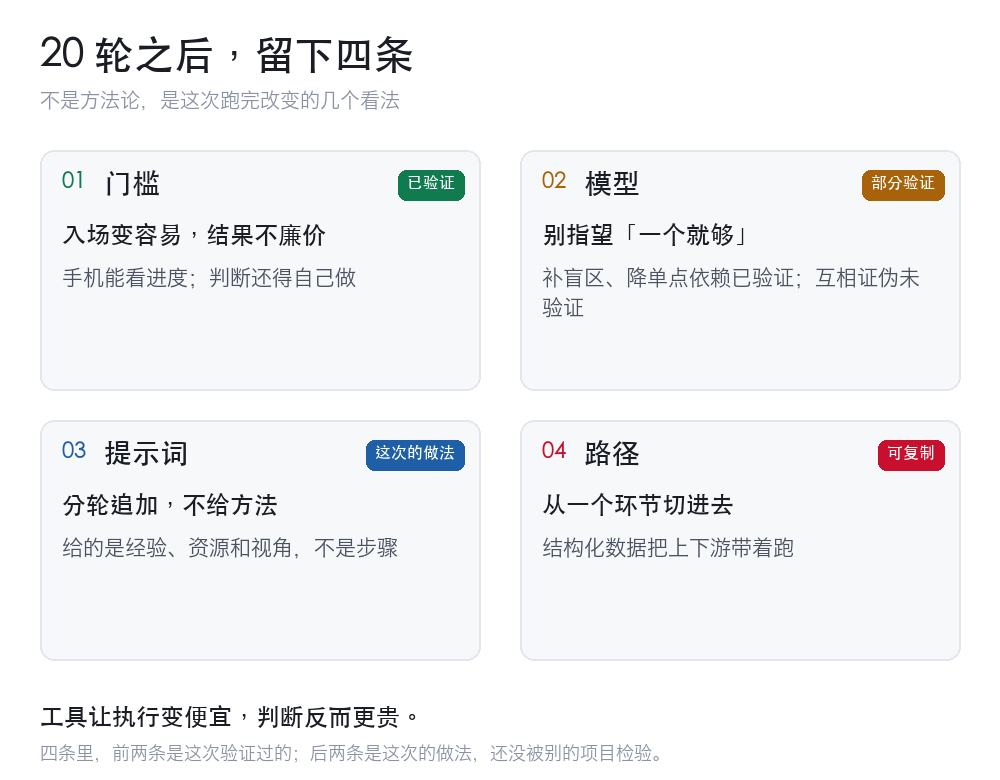
但它最会骗人的地方,是给错误结论配一个合理故事。一次枚举出“33 个账号里 32 个存在”,它顺嘴解释成“可能有一批测试账号”。我差点信了,拿随机用户名一测才发现是 IP 级风控。从那以后我定了条死规矩:所有结论必须能指回一条原始响应,指不出就标“未验证”。
前 18 轮我一直在找 shell,其实第 4 轮就扫到一个不登录、ID 连续、能直接下载客户名单的接口。我把“没打进内网”当成没结果,硬拖到第 19 轮才换视角。
所以提示词不用写多细。30 条里真正改变走向的就三句:“别搞内网域名”“从数据安全角度测”“把hunter用起来”。其余大多是“继续”“还不够”。
AI 适合批量执行,但“什么算找到东西”必须人定。门槛低了,判断反而更贵。
本文转载自微信公众号「我的安全视界观」,查看原文。版权归原作者所有,如有侵权请联系删除。