360发布10月勒索软件态势报告:NAS存储成高发目标,双重勒索与中介乱象并存
360数字安全 2026-11-16 18:27 北京
10月勒索软件态势报告发布,360揭示攻击转向存储与虚拟化基础设施
近日,360数字安全集团发布《2026年10月勒索软件流行态势报告》。报告指出,勒索黑产的攻击模式与侵害范畴持续演化,NAS存储设备成为黑产实施规模化入侵的重点目标,勒索应急响应领域内赎金中介的欺诈乱象也随之暴露于公众视野。
据统计,当月全球共计1187家组织机构遭受双重、多重勒索攻击,国内有50家组织纳入受害样本。
从中招设备样本来看,63.25%的受感染设备未部署安全防护软件。诸多攻击案例表明,多数安全事件的突破点并非攻击手段高超,而是政企机构自身安全基线存在明显缺陷。
在此背景下,政企机构亟需构建全周期风险管控能力,完善事前防范、事中处置、事后复盘的体系化建设。
NAS存储设备遭集中攻击
虚拟化平台面临定向打击
勒索攻击历来以服务器业务系统为主要突破口,当月存储基础设施成为新增高发攻坚方向。Cerber、eCh0raix两大勒索家族几乎同步发起针对群晖NAS的攻势,并在10月28日形成攻击高峰。大量政企机构的NAS设备因管理端口直接暴露公网、使用弱口令、缺少可靠离线备份,存储于设备之上的业务档案、内部敏感信息均暴露在数据泄露风险之下。
与此同时,业务系统与服务器侧的攻击态势依旧严峻。服务器仍是受害资产主体,占全部受感染系统的68.48%,Windows Server2008、Windows7等停服老旧系统持续成为攻击者优先瞄准目标。
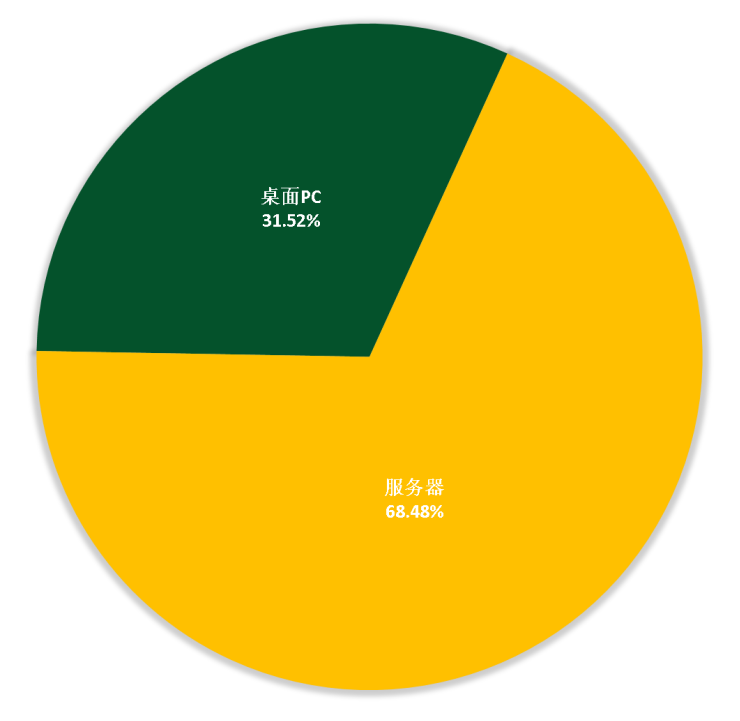
2026年10月勒索软件入侵操作系统类型占比
传播感染统计显示,Weaxor勒索家族活跃度居高,占比达57.26%。该家族一方面利用某普ERP软件的SQL注入漏洞对Windows服务器实施批量攻击,另一方面借助AJ-REPORT大屏系统命令执行漏洞,向Linux环境投放.weax勒索变种。
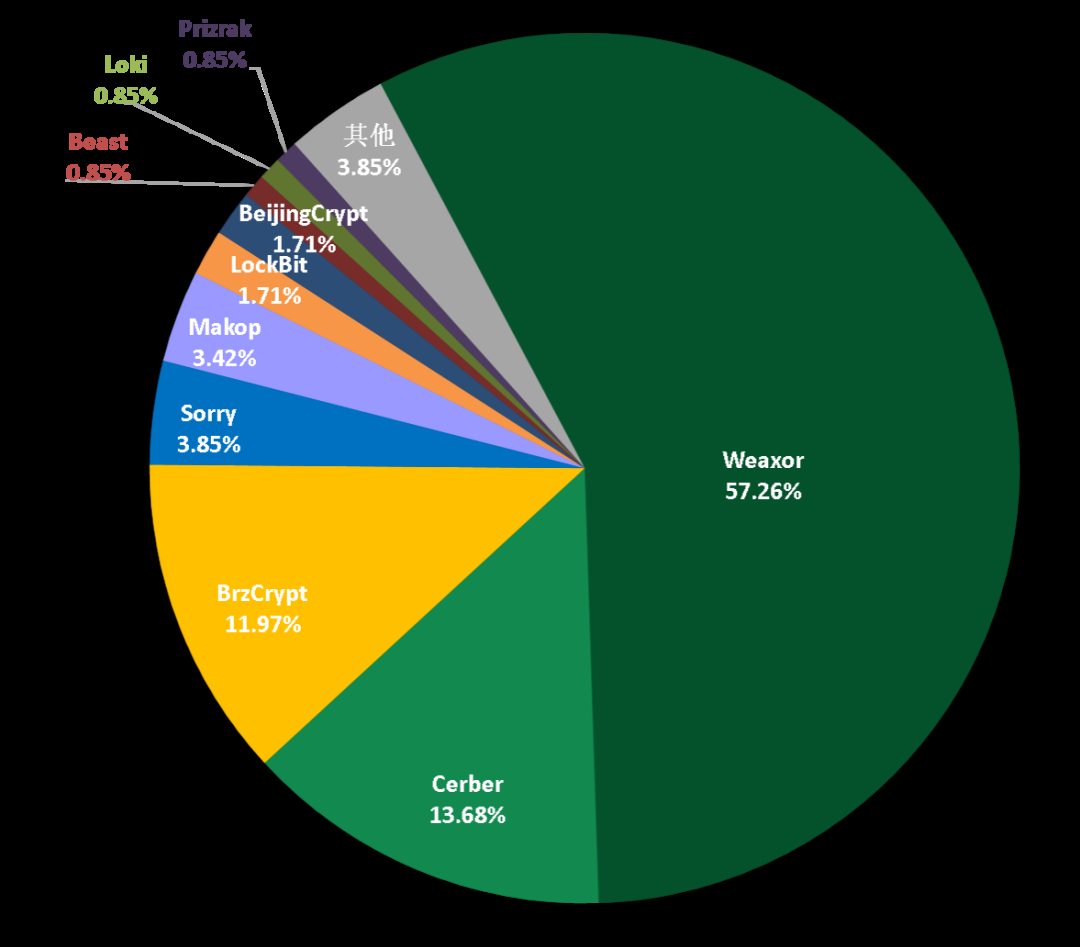
2026年10月勒索软件家族占比
值得关注的是,Redpipe家族当月定向打击国内企业,累计侵袭24家国内机构。结合该家族9月针对韩国企业的攻击链路复盘,前后共有4家受害主体选择支付赎金。360监测数据显示,该团伙以ESXi虚拟化平台为主要入侵载体,依托平台多款公开流行漏洞实施渗透。
警惕赎金中介灰色风险
规范勒索事件应急处置
当前,双重勒索已经成为黑产团伙主流牟利模式,加密文件之外,窃取并泄露敏感数据是胁迫受害者妥协的核心筹码。
当月月两起典型事件,分别暴露出勒索应急市场的灰色风险与政务机构应急处置的实践经验。
其中,美国司法部对勒索恢复服务商MonsterCloud提起诉讼,该案揭开赎金中介灰色产业链的运作套路:这类中介对外宣称拥有解密能力,向受害机构收取高额服务费,但其本身不具备可靠的技术保障,不仅解密成功率无法保证,还极易造成数据二次泄露。
同期美国南卡罗来纳州哥伦比亚市遭遇勒索攻击,政务系统长时间瘫痪,当地不得不关停多项线上服务以遏制横向扩散,充分体现勒索攻击对关键业务的破坏性。
结合典型案例,360安全专家建议广大政企机构应从资产收敛、离线备份、应急处置等多方面强化防护。先收缩各类资产的公网暴露范围,为管理接口开启多因素认证,同步做好漏洞修复与老旧服务器加固,从源头降低被突破风险。
同时搭建物理隔离的离线备份并定期核验可用性,避免备份资源随业务一同被加密。政企机构也应提前打磨勒索专项预案并常态化演练,一旦遭遇攻击,优先对接正规安全服务商处置,不参与赎金交易,同步评估泄露影响并依规上报。
360数字安全集团将持续追踪全球勒索软件威胁演化态势,依托反勒索服务、威胁情报、安全大数据及安全智能体等技术能力,助力政企客户前置识别安全风险、阻断完整攻击链路,守护核心业务与关键数据资产安全。
点击【阅读原文】,查看《2026年10月勒索软件流行态势报告》完整版。
往期推荐
| |||
| |||
|
本文转载自微信公众号「360数字安全」,查看原文。版权归原作者所有,如有侵权请联系删除。