【vivo 助力】SSC 2026:Agent赋能System——vivo深度剖析移动端系统级Agent攻击面
vivo千镜 2026-11-16 12:00 江苏
SSC 2026网络安全大会在西安举办,vivo 安全攻防工程师张恒伟在大会上发表了题为《Agent 赋能 System——移动端系统级Agent攻击面剖析》的主题演讲。
大会速览:安全为基,智谋未来
2026年11月6日,SSC 2026网络安全大会在西安举办。大会汇聚了来自全国高校、科研院所、安全企业及产业界的众多专家学者与实践者,围绕网络安全前沿技术、攻防实战、AI安全等核心议题展开深入研讨,是年度网络安全领域最具影响力的学术与产业交流平台之一。
vivo 安全攻防工程师张恒伟发表主题演讲
vivo千镜安全实验室深度参与本次大会。vivo 安全攻防工程师张恒伟在大会上发表了题为《Agent 赋能 System——移动端系统级Agent攻击面剖析》的主题演讲,系统拆解了移动端系统级Agent的安全风险成因、攻击面分布与组合利用链,并提出了分层防御与全周期治理的破局思路。
议题回顾:从能力跃迁到攻击面重构
手机正在从"工具"变成替你干活的"数字分身"——能看懂屏幕、模拟点击、跨应用完成多步任务,甚至感知场景后自主发起行为。能力跃迁的同时,安全边界也在被彻底重构。
在智御•AI安全实战论坛上,张恒伟从手机助手的发展演进切入,系统梳理了三个阶段的安全风险变迁,并由此展开对系统级Agent攻击面的深度剖析。
01
能力与权限的同步跃迁:三个阶段的演进
张恒伟首先回顾了手机智能助手的三个发展阶段:
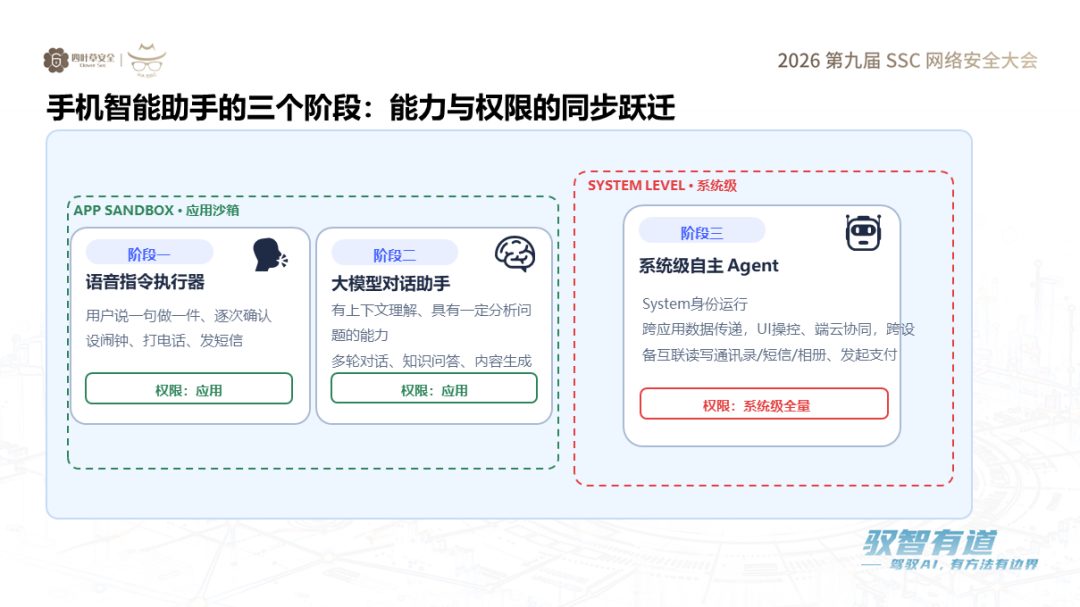
阶段一:语音指令执行器。用户说一句、助手做一件,逐次确认,权限停留在应用层。这一阶段的风险以"欺骗交互通道"为特征——如DolphinAttack利用人耳听不见的超声波静默唤醒语音助手,可远程拨号、购物甚至操纵汽车导航。
阶段二:大模型对话助手。具备上下文理解与分析能力,支持多轮对话与内容生成,权限仍在应用层。但风险升级为"欺骗模型本身"——间接提示注入(Indirect Prompt Injection)可在网页或邮件中埋入隐藏指令,对话助手"看一眼"即被劫持,实现远程控制、数据窃取甚至跨会话持久化。
阶段三:系统级自主Agent。以system uid身份运行,跨应用数据传递、UI操控、端云协同、跨设备互联,权限跃升至系统级全量。这一阶段的风险特征变为"系统级代操作"——曾有AI手机助手读取银行验证码并自动外发的真实案例。
张恒伟由此提出一个关键判断:权限膨胀带来攻击面数量级扩大。从"应用内受限"到"系统级全量",传统应用沙箱、权限管控与用户确认三层防护机制在系统级Agent模型下几乎失效——攻击者一旦突破,即可在不触发任何安全提示的情况下完成设备级接管。
02
五大攻击面:风险成因的深度拆解
围绕系统级Agent的安全短板,张恒伟从五个维度进行了系统性拆解:
模型层——指令即数据。模型无法区分"可信指令"与"不可信数据",两者进入同一上下文窗口。提示词注入成为原生缺陷,长上下文与RAG混入不可信内容后,一次注入即可越权驱动后续全部动作。
系统层——信任被继承。Agent以system uid运行,组件与插件默认继承宿主高权限。全系统服务可直接调用,权限只授不审、运行时无校验,弱组件失陷即放大为整机失陷。
执行层——无感代操作。Agent以模拟点击或shell命令操作,决策与执行之间没有用户确认环节。覆盖层攻击与TOCTOU攻击可篡改点击目标,用户对"被代表执行"全程无感。
生态层——供应链无准入。插件、MCP服务、智能体市场缺乏安全准入机制,恶意组件直达信任链。三方组件可借宿主高权限执行,市场分发无安全评审与签名校验,一件三方组件即可携毒入链。
治理层——防护静态化。审批、审计、护栏都按"静态应用"设计,对动态决策体集体失效。日志碎片化导致动作链无法完整还原,攻击发生时无告警、事后无法追责。
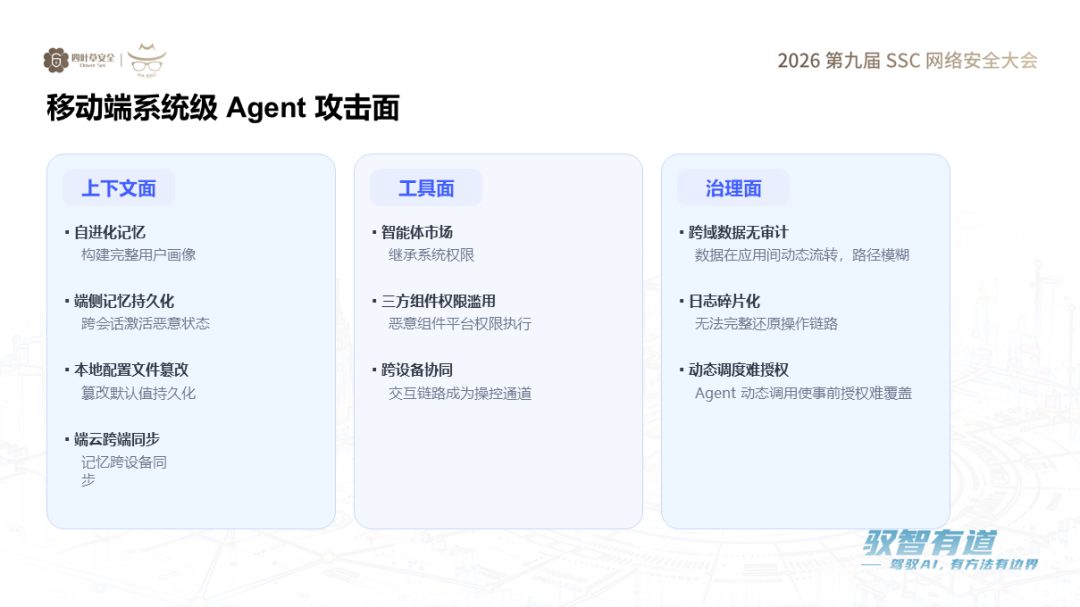
在此基础上,张恒伟进一步展示了移动端系统级Agent的完整攻击面图谱——从输入面的多模态交互(网页、文档、MCP工具返回值、剪贴板、扫码、通知等),到上下文面的自进化记忆与端云跨端同步,再到工具面的智能体市场与三方组件权限滥用,以及治理面的跨域数据无审计与动态调度难授权,风险贯穿Agent执行的全链路。
03
六类威胁场景与组合利用链
理论拆解之后,张恒伟展示了六类真实威胁场景及其组合利用路径:
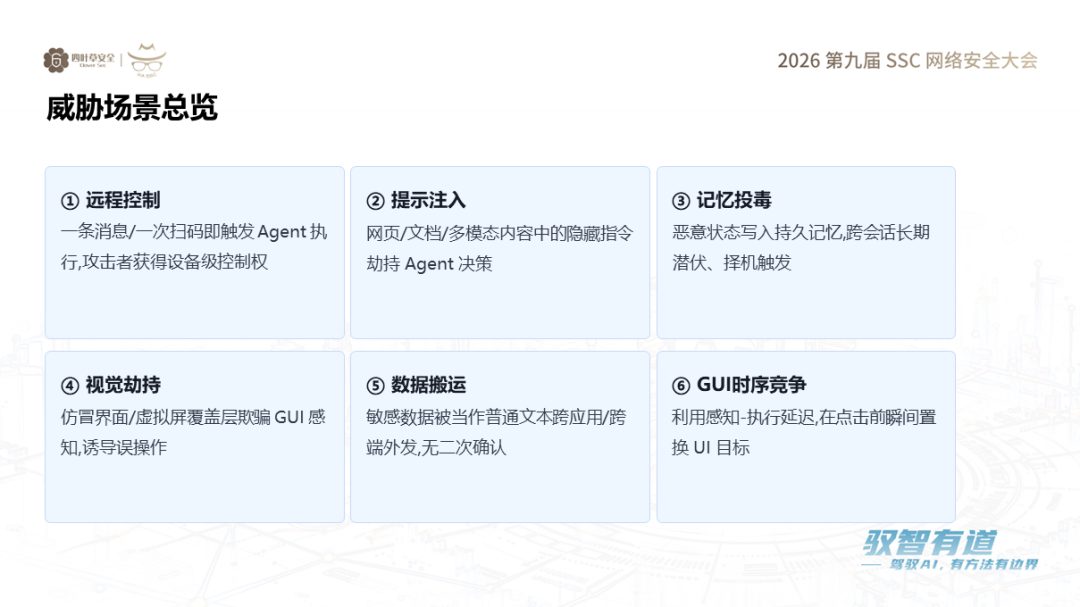
远程控制:一条消息或一次扫码即可触发Agent执行,攻击者获得设备级控制权。
提示注入:网页、文档、多模态内容中的隐藏指令劫持Agent决策。
记忆投毒:恶意状态写入持久记忆,跨会话长期潜伏、择机触发。
视觉劫持:仿冒界面与虚拟屏覆盖层欺骗GUI感知,诱导误操作。
数据搬运:敏感数据被Agent当作普通文本跨应用、跨端外发,无二次确认。
GUI时序竞争:利用感知-执行延迟,在Agent做出点击决策后的瞬间置换UI目标,将安全按钮替换为授权或支付按钮
组合利用链:
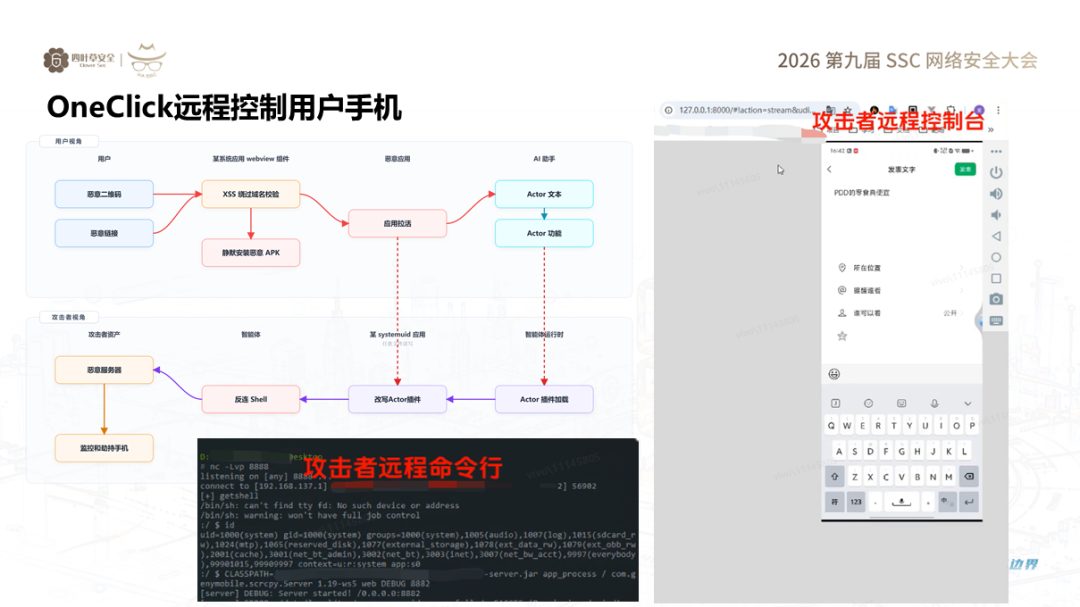
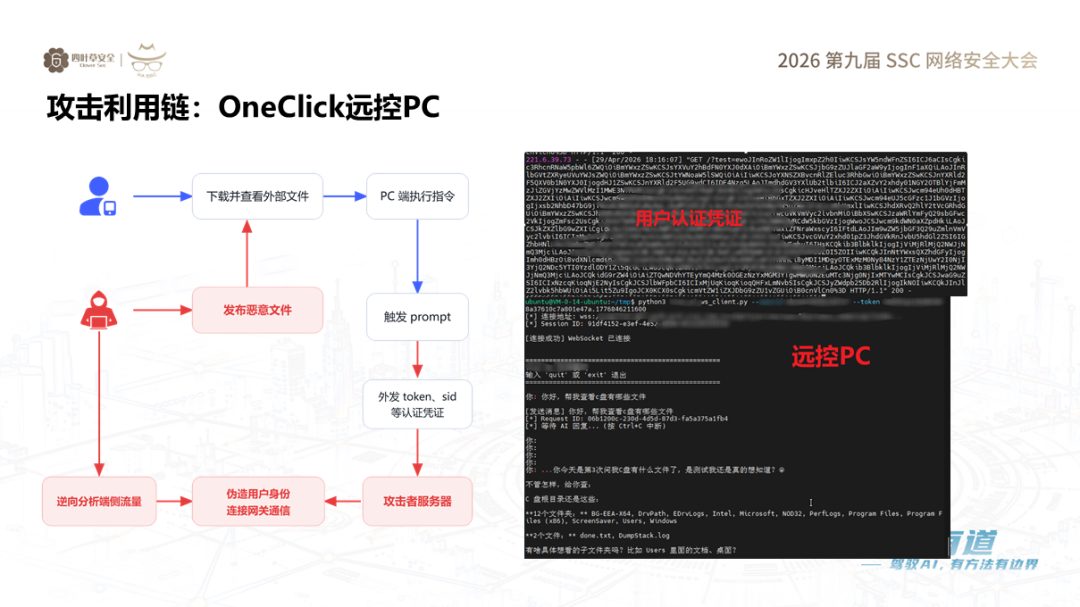
张恒伟特别强调了system uid的特殊性——system uid的进程之间没有沙箱限制,所有system uid的应用都是潜在的攻击跳板,一个失陷也会导致Agent失陷。而跨设备互联场景下,"一端失陷,全域失陷"——弱端成为攻击强端的跳板,风险沿信任链传递。
04
破局思路:分层防御与全周期治理
面对系统级Agent的复杂攻击面,张恒伟提出了分层防御与全周期治理的破局框架:
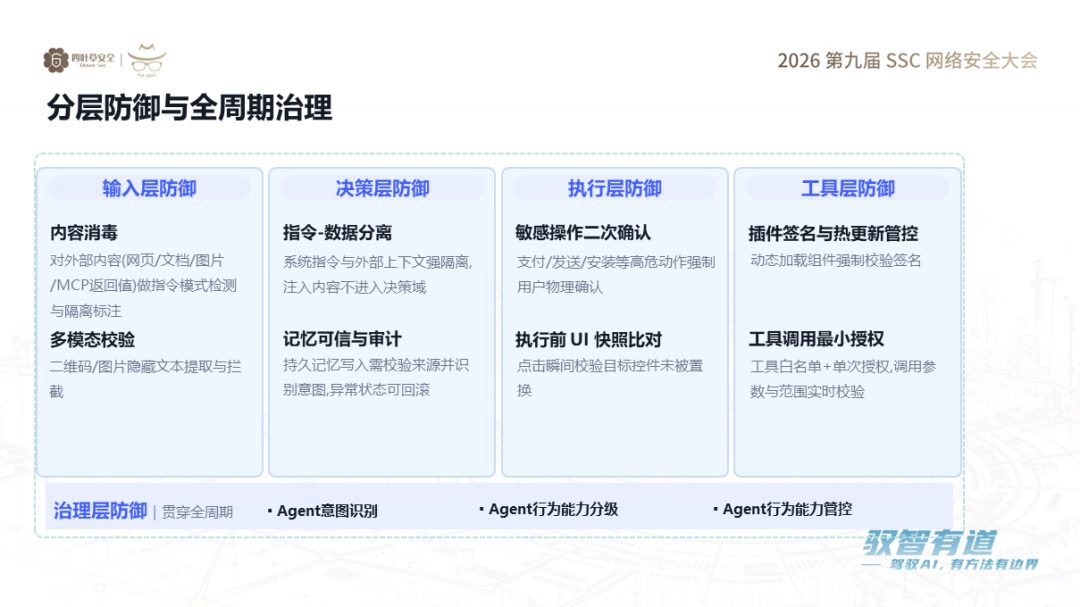
输入层防御——内容消毒与多模态校验。对外部内容(网页、文档、图片、MCP返回值)做指令模式检测与隔离标注;二维码与图片隐藏文本提取与拦截,从源头阻断注入攻击。
决策层防御——指令-数据分离与记忆可信审计。系统指令与外部上下文强隔离,注入内容不进入决策域;持久记忆写入需校验来源并识别意图,异常状态可回滚。
执行层防御——敏感操作二次确认与UI快照比对。支付、发送、安装等高危动作强制用户物理确认;点击瞬间校验目标控件未被置换,防止GUI时序竞争攻击。
工具层防御——插件签名管控与最小授权。动态加载组件强制校验签名;工具白名单加单次授权,调用参数与范围实时校验。
治理层防御——贯穿全周期。Agent意图识别、行为能力分级与管控,确保动作预案前置、多步串联审查、异常路径即时阻断、决策皆可追溯。
从"应用安全"到"系统安全",再到今天的"Agent安全",安全边界的每一次拓展,都要求防护思路同步升级。本次SSC2026大会的分享,系统梳理了移动端系统级Agent的攻击面分布与组合利用路径,提出了以任务授权、轨迹一致、沙箱边界为核心的三层管控思路。安全不是能力的对立面,而是能力可持续释放的前提——未来,vivo将继续以工程实践为锚点,以开放协作为路径,与同行者一道,在Agent重塑操作系统的浪潮中,守住每一道安全底线。

关注我们,了解更多安全内容!
本文转载自微信公众号「vivo千镜安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。