【安全圈】无印良品明文存卡号:109万张信用卡多留了五年
安全圈 2026-11-16 19:00 江苏
OpenAI发布GPT-6 Cyber模型专为漏洞挖掘设计,成本降至千美元级别,在Linux内核中发现948个本地提权漏洞
关键词
无印良品
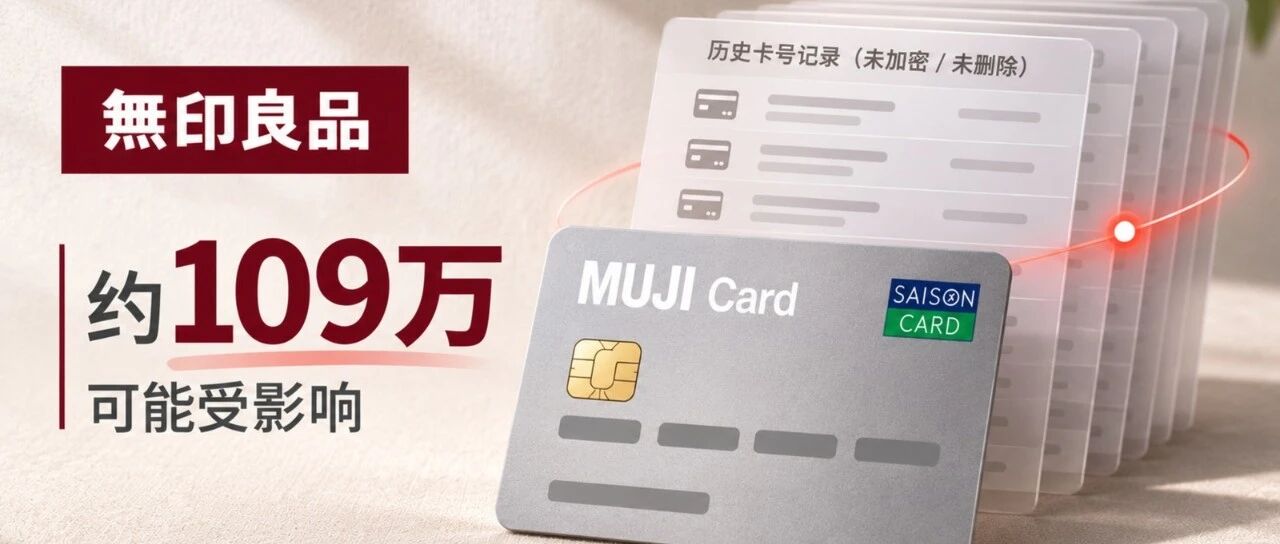
核心事实:良品计划(无印良品运营方)确认,约 109 万张信用卡卡号在此次泄露事件中流出,且这批卡号在系统中以明文形式存储。数据本该在 2021 年 7 月删除,实际一直留到被黑客拿走。
这不是黑客从支付环节截走的。是公司自己留在库里的。
💳 该删的数据,没删
无印良品的联名信用卡由 Credit Saison 发行。从 2000 年 10 月到 2021 年 7 月,发卡方把卡号等信息提供给良品计划,用途是识别持卡会员、发放专属积分。
2021 年 7 月,积分发放机制调整,双方停止传递卡号。按流程,良品计划此时应当删除已经取得的历史卡号。实际没有,这批数据在库里一直留到被攻击。
良品计划表示仍在调查,是人为疏漏还是系统问题,目前没有结论。
🗂️ 泄露的到底是什么
按官方说明,本次涉及 109 万张信用卡卡号和用户出生日期,不包括持卡人姓名、有效期和安全码 CVV2。
但泄露不止一处。该公司其他业务系统同期也出现数据外泄,黑客掌握的数据里包含完整卡号和姓名。有效期与安全码没有流出,因此大规模直接盗刷的概率不高——缺这两项,绝大多数线上交易过不了授权。
姓名、卡号、出生日期的组合,足够做精准冒充。在客服话术和市场里,这类信息的单价往往比一张能刷的卡更高,因为它能撑起一整套可信的诈骗剧本。
❓ 为什么会存明文
良品计划承认卡号是明文存储,没有加密。
这点比「该删没删」更让人费解。既然选择保留,至少应该做不可逆哈希或令牌化。业内一种猜测是:联名卡系统直接把卡号当用户 ID 用,按卡号索引会员。若真如此,加密会破坏主键,工程上就被绕过去了。这只是猜测,官方没有确认。
从合规角度看是双重问题。PCI DSS 要求 CVV2 在授权后不得存储;对卡号则要求落库时不可读——加密、截断、哈希或令牌化任选其一,同时限定保留期限。良品计划两条都没守住:超期保留,且以明文形态存在。
✅ 持卡人现在该做什么
- 查账单
。重点看无卡交易和订阅类扣款。异常小额试探常常是大额盗刷的前奏。
- 不要在电话、短信、社交软件里报卡号、有效期、CVV2
。银行和正规商户不会通过这种方式索要。
- 接到自称无印良品或银行客服的来电,先挂断
,用官方 App 或卡背面的号码回拨核实。
- 不点「积分异常」「账户冻结」的短信链接
。这类数据事件之后通常紧跟一轮钓鱼。
- 提高警惕一段时间
。卡号、姓名、生日已被拿走,密码重置类的社工风险会明显上升。
📌 企业侧的老问题
这件事里没有零日,没有 APT,没有精巧的利用链。就是一个数据保留策略没被执行,一个字段没做加密。
数据治理中最容易被跳过的,恰恰是「用完删除」这一步。系统上线时没人愿意为删除逻辑排期,等到出事,账要一次性还完。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。