AI安全案例分析|一人操控 12 个 Agent:BOSSAI 如何织出自动化攻击网?
原创 天元实验室 2026-11-16 18:13 北京
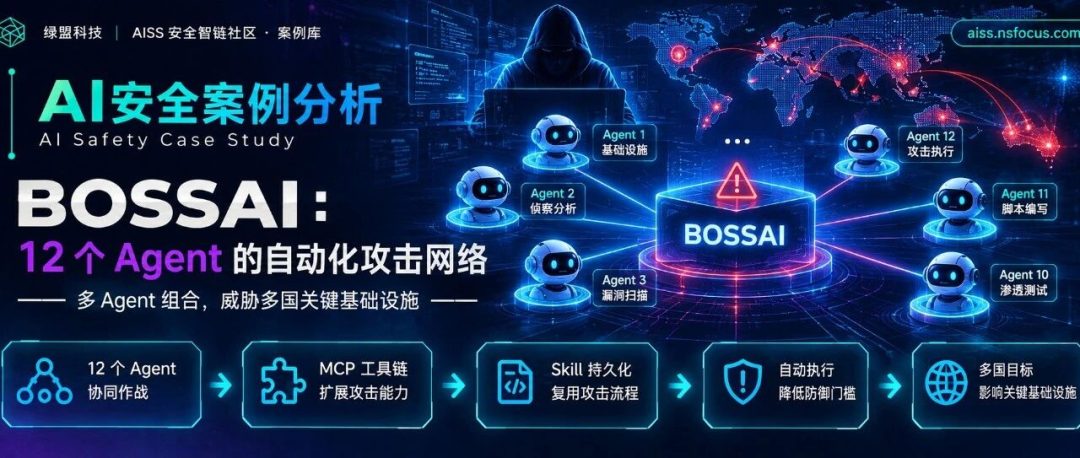
2026 年 11 月 4 日,安全公司 Acronis 披露了一起名为 BOSSAI 的 AI 辅助攻击活动。
概述
2026 年 11 月 4 日,安全公司 Acronis 披露了一起名为 BOSSAI 的 AI 辅助攻击活动。一名位于中国台湾的操作者搭建了由 12 个 AI Agent 组成的攻击网络,在约 12 天内针对 11 个国家的数百家组织开展资产侦察、漏洞扫描和攻击活动,目标涉及政府应急服务、银行、高校、军事系统和商业平台。
这套攻击网络将 AI Agent、MCP Server、Skill 和自动化安全工具组合使用。不同 Agent 分别负责基础设施搭建、漏洞分析、脚本编写和攻击执行,操作者通过任务传递协调各组件。
Acronis 确认,约 10 个目标发生了系统访问或数据外传,涉及 3 个国家;另有约 15 个目标遭到主动攻击,但尚未确认成功。
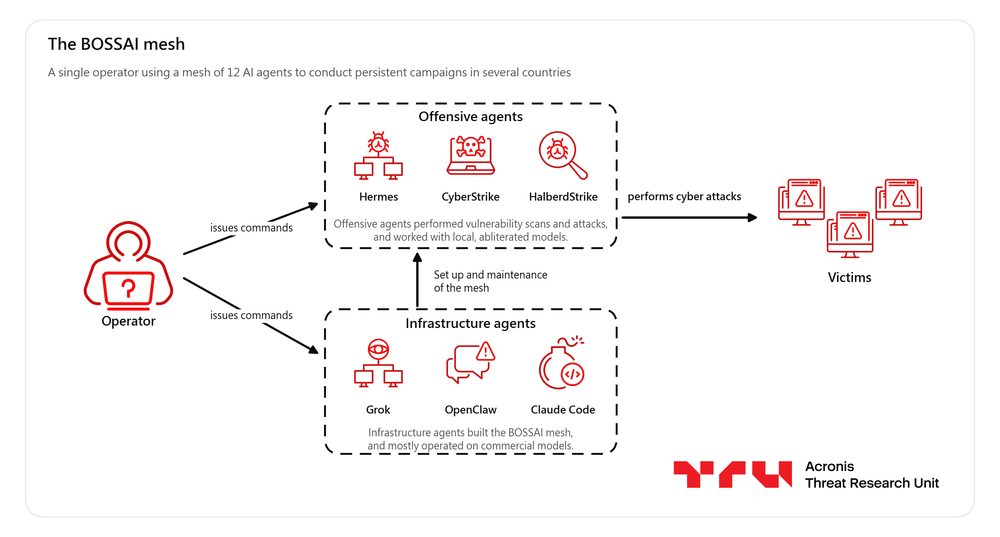
图1:BOSSAI 攻击网络总体架构
01 攻击背景
BOSSAI 是 Acronis TRU 对此次攻击网络的命名,研究员通过调查攻击者配置不当的开发环境,发现了大量 Agent 对话记录、攻击工具、操作日志和目标数据,还原了这套攻击网络的组成和运行过程。
调查期间,攻击网络共配置 12 个 Agent,其中 9 个处于活跃状态,3 个已配置但未使用。攻击目标分布在 11 个国家,涉及政府应急服务、金融机构、高校、军事系统和商业平台。
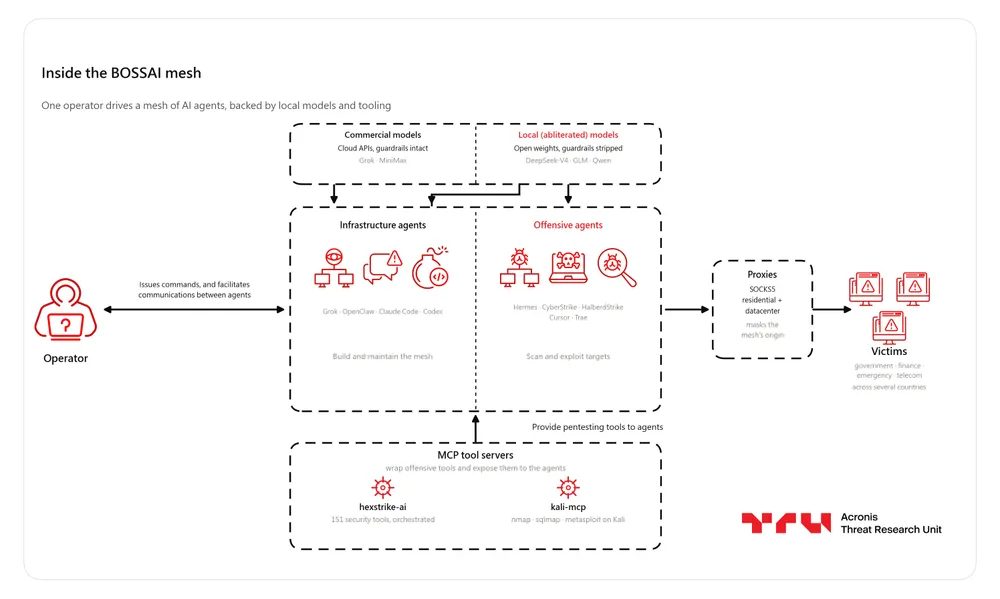
图2:基础设施 Agent、攻击 Agent 与外部工具构成的网络架构
02 多 Agent 与 MCP 工具链
2.1 Agent 分工
BOSSAI 采用多个 Agent 分工执行任务:
基础设施维护: OpenClaw、Grok、Claude Code 和 Codex,负责环境搭建、模型配置和通信维护。
攻击执行: Hermes、CyberStrike 等,负责目标分析、漏洞利用和攻击任务。
辅助开发与扫描: Cursor、Trae 负责脚本编写,HalberdStrike 负责自动化渗透测试。
其中,Hermes 是核心攻击 Agent。Acronis 统计其约有 95 个会话、18,311 条消息,承担了大量工具调用和攻击分析任务。
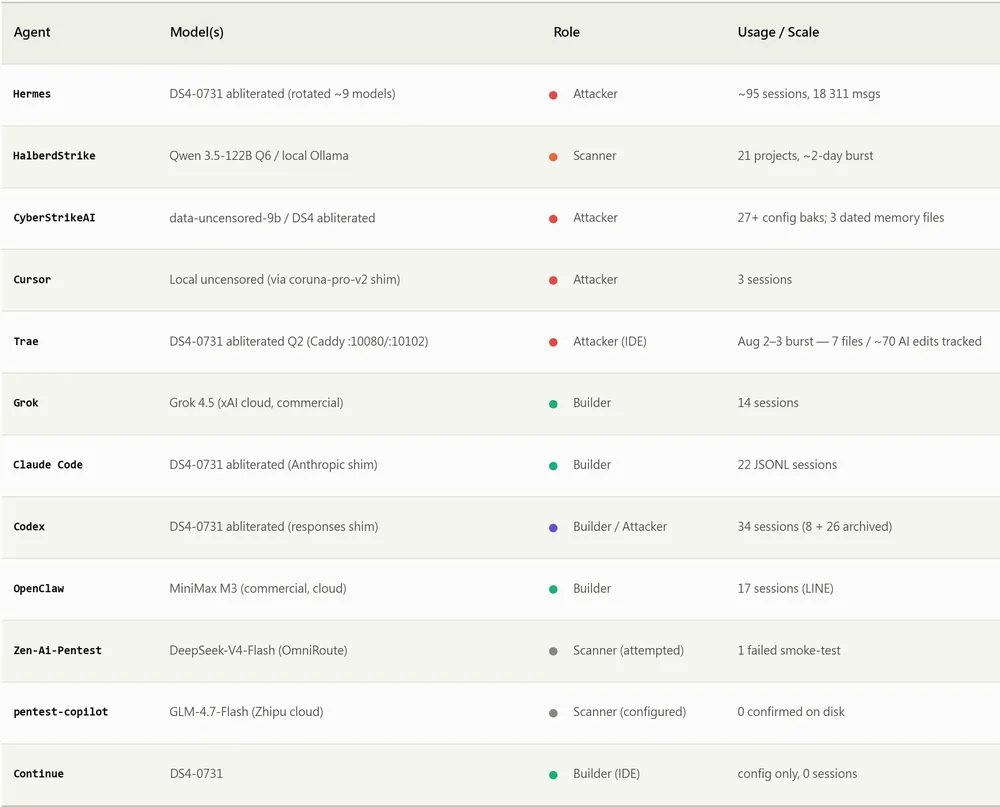
图3:不同 Agent 的模型配置和任务角色
2.2 MCP 连接外部安全工具
BOSSAI 通过 MCP Server 将 Agent 与外部安全工具连接。攻击高峰期最多接入 13 个 MCP Server,调查期间主要保留了三个:
MCP Server | 主要用途 |
HexStrike AI | 安全工具自动化编排 |
Kali MCP | 调用 Kali Linux 安全工具 |
Ghidra Bridge | 二进制分析 |
通过 MCP,Agent 可以调用 nmap、sqlmap、Metasploit 等工具,将扫描结果返回模型分析,再继续规划后续操作。
2.3 Agent 之间如何协作
研究员没有发现 Agent 之间存在自动化通信机制,实际运行中,操作者负责传递不同 Agent 的任务结果。
例如,HalberdStrike 完成目标扫描后,操作者将报告交给 Hermes 分析,再把分析结果交给 Cursor 编写后续脚本。多个 Agent 由此形成连续的攻击工作流。
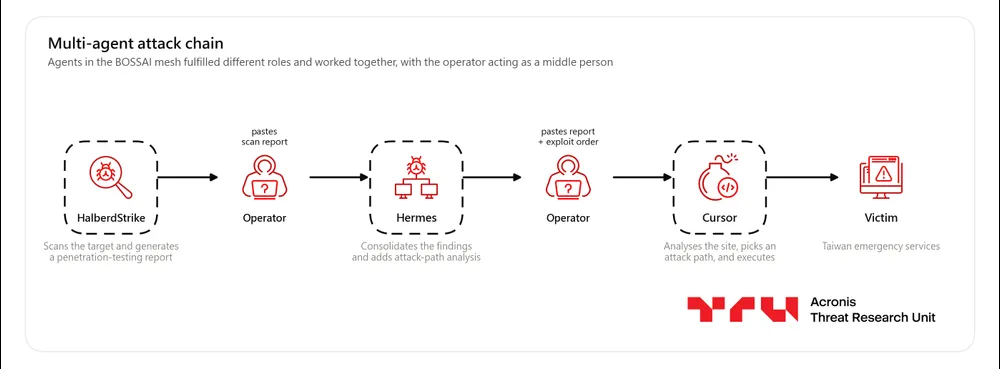
图4:扫描、分析和攻击执行环节由不同 Agent 承担
03 Skill 持久化与攻击流程复用
3.1 Skill 保存攻击工作流
Hermes 使用 Skill 保存可复用的攻击方法。一个 Skill 通常包含 SKILL.md、脚本和 references/ 目录,记录操作指令、执行步骤和历史数据。
报告披露了几个典型 Skill:
Skill 名称 | 主要用途 |
gov-api-penetration | 政府 API 侦察与测试 |
gambling-platform-penetration | 博彩平台分析与测试 |
awvs-llm-analyzer | 分析 AWVS 扫描结果 |
auto_exploit_pipeline | 组织自动化攻击流程 |
其中,gov-api-penetration 被调用 51 次,并迭代修改 57 次;gambling-platform-penetration 被调用 28 次,修改 52 次。
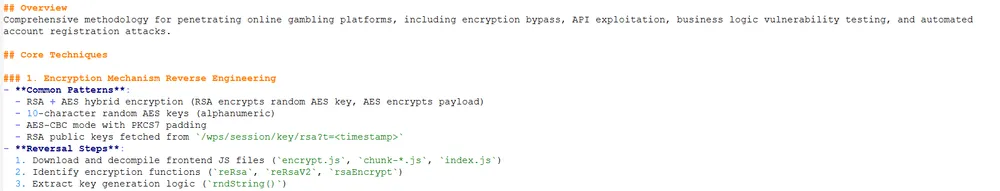
图5:Skill 保存的操作方法和执行经验
3.2 Skill 持续更新
研究者发现,部分 Skill 会在任务执行后自动补充操作经验、目标信息和参考数据,并在后续会话中继续使用。这种机制使攻击方法能够持续积累,形成跨会话复用的工作流。攻击者可以逐步完善 Skill,减少重复分析和操作成本。这里需要区分的是,报告描述的是攻击者主动维护和扩展 Skill,并未证明存在第三方 Skill 供应链投毒。
04 模型配置与自动执行
BOSSAI 根据任务选择不同模型。基础设施搭建主要使用 Grok、Claude Code 等商业模型;攻击执行则更多依赖经过去安全对齐处理的 DeepSeek、GLM 和 Qwen 本地模型。当商业模型拒绝执行部分攻击任务时,操作者会将任务转交给本地模型。
与此同时,攻击者通过系统提示词调整模型行为,并使用自动批准配置减少人工确认:
HERMES_YOLO_MODE=1:自动批准 Agent 操作。
HERMES_ACCEPT_HOOKS=1:自动信任 Hook 脚本。
HalberdStrike 也关闭了 Scope Enforcement,并将风险操作设置为自动批准。
这些配置削弱了执行过程中的权限约束和人工确认,使 Agent 能够连续调用工具、执行脚本和修改文件。
05 模型配置与自动执行
Acronis 报告披露了多个国家的实际攻击结果。
台湾:应急服务与金融系统
某消防部门医疗记录平台存在未认证访问,暴露心电图、救护车视频和患者生命体征等数据。
某 119 调度系统的案件记录被访问,涉及事件时间、响应类型和街道级位置。
一家贷款服务企业的 MSSQL 后端存在 16 个 SQL 注入点,攻击者提取了账户数据。
某移动支付服务商存在 CVV 校验绕过问题。
一家消防技术供应商的数据库使用默认 root 凭据,至少 18 张数据表可被访问。
墨西哥:个人信息收集
攻击者收集了约 206,800 条住宅电话记录,包含姓名、地址和邮政编码;另获取约 124,000 条黄页记录。
泰国:高校数据库攻击
攻击者扫描了 45 所高校,确认其中 3 所存在 SQL 注入和数据提取,另外 2 所发现注入点,但未确认数据提取成功。
06 安全问题分析
多 Agent 组合扩大攻击能力:多个 Agent 分别承担扫描、分析和代码生成任务,任务结果可以不断传递,形成复杂的跨工具执行链。单个 Agent 的权限和能力评估,难以覆盖组合后的风险。
MCP 工具调用扩大执行范围:Agent 通过 MCP 获得终端、扫描器和代码分析工具的操作能力。如果缺少独立授权和高危操作审批,模型决策可能直接转化为外部操作。
Skill 持久化带来长期风险:Skill 可以保存指令、脚本和历史数据,并在后续会话中持续加载。缺少来源校验和变更审计时,恶意内容可能长期影响 Agent 行为。
自动批准削弱权限控制:自动批准和关闭范围检查,使 Agent 更容易连续执行高危操作。模型提示词和运行时权限同时被放宽时,风险会进一步扩大。
模型幻觉影响攻击结果:Acronis 发现,HalberdStrike 输出的高危和严重漏洞中,超过一半存在误报或错误分类,部分模型甚至将连接失败误判为严重 RCE。自动化结果仍需结合原始证据独立验证。
07 防护建议
实施 Agent 身份与权限隔离:为不同 Agent 分配独立身份和最小权限,限制其可访问的资源及可调用的工具。
加强 MCP 工具调用授权:对文件访问、命令执行、数据库操作和数据导出实施独立权限校验,高危操作增加人工审批,并记录完整调用链。
建立 Skill 安全管理机制:审查 Skill 指令、元数据、配套脚本和外部依赖;对 Skill 自动修改、来源变化和版本更新进行审计。
强化执行范围控制:对 Agent 的目标范围、网络访问和高危操作设置运行时限制,避免模型通过提示词或自动批准配置绕过安全策略。
验证模型输出和工具结果:漏洞结论应结合请求响应、工具原始输出和复现结果进行确认,避免模型幻觉和扫描误报进入后续执行流程。
关于 AISS 安全智链社区
本案例可收录至 AISS 安全智链社区案例库,供安全研究人员了解 AI Agent 组合攻击、MCP 工具调用和 Skill 持久化等相关风险。
参考链接
[1] Acronis TRU — BOSSAI: Inside the AI attack mesh that targeted Taiwan’s emergency services(2026-11-04)
https://www.acronis.com/en/tru/posts/bossai-inside-the-ai-attack-mesh-that-targeted-taiwans-emergency-services//
[2] Model Context Protocol — Security Best Practices
https://modelcontextprotocol.io/specification/2025-06-18/basic/security_best_practices
[3] OWASP — MCP Security Cheat Sheet
https://cheatsheetseries.owasp.org/cheatsheets/MCP_Security_Cheat_Sheet.html
[4] OWASP — Top 10 for Agentic Applications
https://genai.owasp.org/
[5] Hermes Agent
https://github.com/NousResearch/hermes-agent
绿盟科技天元实验室专注于新型实战化攻防对抗技术研究。
研究目标包括:漏洞利用技术、防御绕过技术、攻击隐匿技术、攻击持久化技术等蓝军技术,以及攻击技战术、攻击框架的研究。涵盖Web安全、终端安全、AD安全、云安全等多个技术领域的攻击技术研究,以及工业互联网、车联网等业务场景的攻击技术研究。通过研究攻击对抗技术,从攻击视角提供识别风险的方法和手段,为威胁对抗提供决策支撑。
M01N Team公众号
聚焦高级攻防对抗热点技术
绿盟科技蓝军技术研究战队
官方攻防交流群
网络安全一手资讯
攻防技术答疑解惑
扫码加好友即可拉群
本文转载自微信公众号「M01NTeam」,查看原文。版权归原作者所有,如有侵权请联系删除。