【漏洞通告】Ruby 字符串大小写转换堆越界写入漏洞(CVE-2026-132825)
深瞳漏洞实验室 2026-11-20 17:49 北京
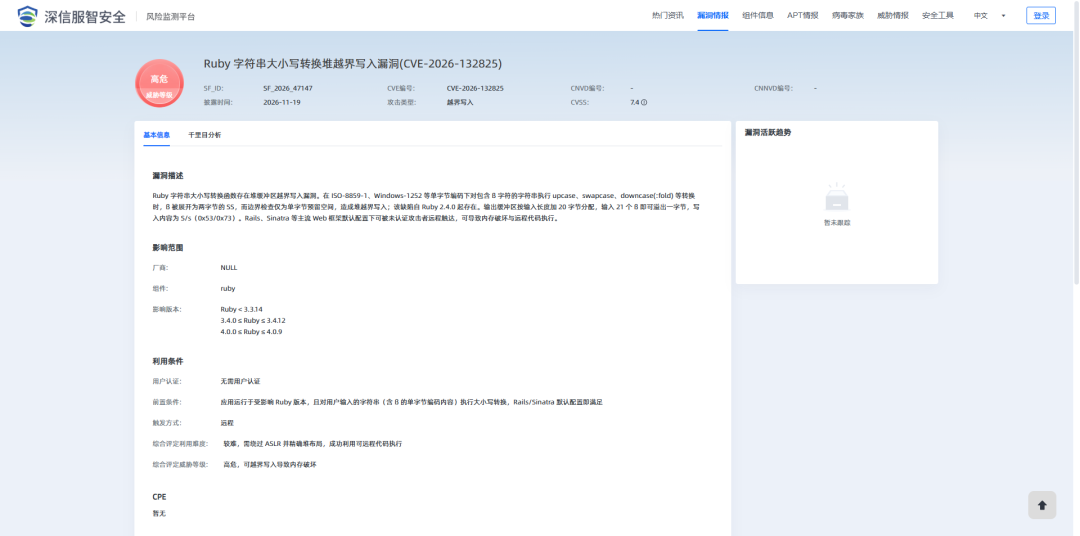
2026年11月20日,深瞳漏洞实验室监测到一则Ruby组件存在越界写入漏洞的信息,漏洞编号:CVE-2026-132825,漏洞威胁等级:高危。
漏洞名称:
Ruby 字符串大小写转换堆越界写入漏洞(CVE-2026-132825)
组件名称:
Ruby
影响范围:
Ruby < 3.3.14
Ruby 3.4 系列 3.4.0 - 3.4.12
Ruby 4.0 系列 4.0.0 - 4.0.9
漏洞类型:
越界写入
利用条件:
1、用户认证:否
2、前置条件:应用运行于受影响 Ruby 版本,且对用户输入的字符串(含 ß 的单字节编码内容)执行大小写转换,Rails/Sinatra 默认配置即满足,无需认证
3、触发方式:远程
综合评价:
利用难度:较难,需绕过 ASLR 并精确堆布局,成功利用可远程代码执行。
威胁等级:高危,可造成远程代码执行。
官方解决方案:
已发布
漏洞分析
组件介绍
Ruby 是一种广泛使用的开源动态脚本语言,Rails、Sinatra 等 Web 框架基于其构建,GitLab、GitHub Enterprise、Mastodon、Discourse 等常见自托管软件均内置 Ruby 运行时。其字符串大小写转换(upcase/swapcase/downcase 等)属于基础字符串操作,Web 应用普遍直接对用户输入调用,本次堆越界写入缺陷即位于该转换逻辑,远程输入可直达。
漏洞简介
2026年11月20日,深瞳漏洞实验室监测到一则Ruby组件存在越界写入漏洞的信息,漏洞编号:CVE-2026-132825,漏洞威胁等级:高危。
Ruby 字符串大小写转换函数存在堆缓冲区越界写入漏洞。在 ISO-8859-1、Windows-1252 等单字节编码下对包含 ß 字符的字符串执行 upcase、swapcase、downcase(:fold) 等转换时,ß 被展开为两字节的 SS,而边界检查仅为单字节预留空间,造成堆越界写入;该缺陷自 Ruby 2.4.0 起存在。输出缓冲区按输入长度加 20 字节分配,输入 21 个 ß 即可溢出一字节,写入内容为 S/s(0x53/0x73)。Rails、Sinatra 等主流 Web 框架默认配置下可被未认证攻击者远程触达,可导致内存破坏与远程代码执行。
影响范围
目前受影响的Ruby版本:
Ruby < 3.3.14
Ruby 3.4 系列 3.4.0 - 3.4.12
Ruby 4.0 系列 4.0.0 - 4.0.9
解决方案
官方修复建议
升级至官方已修复版本:
Ruby 3.3 系列 >= 3.3.14
Ruby 3.4 系列 >= 3.4.13
Ruby 4.0 系列 >= 4.0.10
官方公告:https://www.ruby-lang.org/en/news/2026/11/18/multiple-vulnerabilities-in-regexp-and-string/
临时修复建议
在完成升级前,避免对不可信输入的单字节编码(ISO-8859-1/Windows-1252 等)字符串执行大小写转换;可在应用入口统一将字符串转为 UTF-8 编码后再处理(UTF-8 路径不受影响)。
按受影响分支尽快升级至 Ruby 3.3.14 / 3.4.13 / 4.0.10;GitLab、GitHub Enterprise 等内置 Ruby 的自托管软件关注厂商修复版本。
深信服解决方案
风险资产发现
支持对Ruby的主动检测,可批量检出业务场景中该事件的受影响资产情况,相关产品如下:
【深信服云镜YJ】 已发布资产检测方案,指纹ID:0000441。
参考链接
https://www.ruby-lang.org/en/news/2026/11/18/multiple-vulnerabilities-in-regexp-and-string/
https://github.com/ruby/ruby/security/advisories/GHSA-34m4-m9fh-gqp5
时间轴
2026/11/20
深瞳漏洞实验室监测到Ruby 字符串大小写转换堆越界写入漏洞信息。
2026/11/20
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。