【漏洞通告】VMware vCenter 认证绕过漏洞(CVE-2026-123890)
深瞳漏洞实验室 2026-11-20 17:49 北京
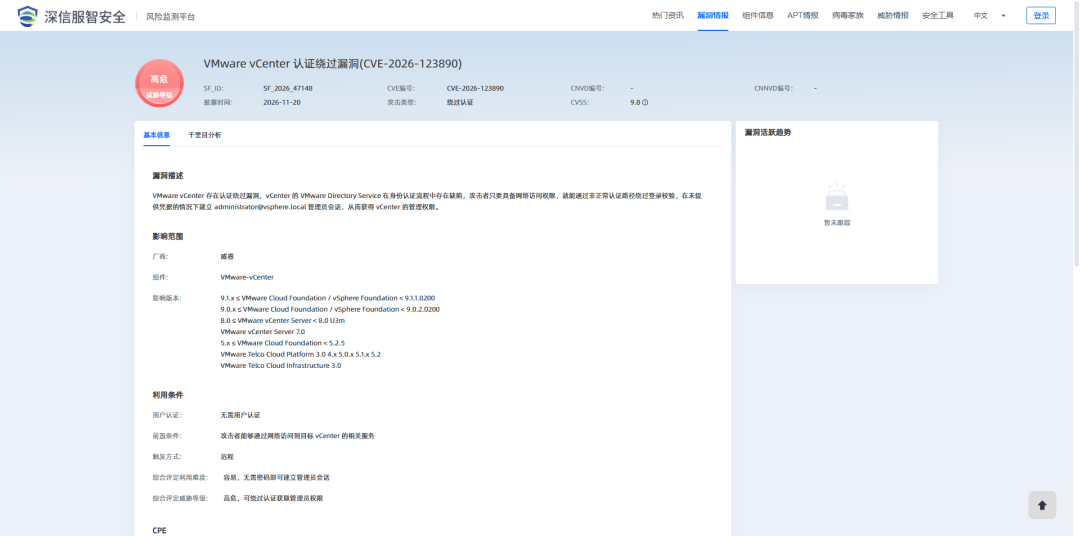
2026年11月20日,深瞳漏洞实验室监测到一则VMware-vCenter组件存在认证绕过漏洞的信息,漏洞编号:CVE-2026-123890,漏洞威胁等级:高危。
漏洞名称:
VMware vCenter 认证绕过漏洞(CVE-2026-123890)
组件名称:
VMware-vCenter
影响范围:
9.1.x ≤ VMware Cloud Foundation / vSphere Foundation < 9.1.1.0200
9.0.x ≤ VMware Cloud Foundation / vSphere Foundation < 9.0.2.0200
8.0 ≤ VMware vCenter Server < 8.0 U3m
VMware vCenter Server 7.0
5.x ≤ VMware Cloud Foundation < 5.2.5
VMware Telco Cloud Platform 3.0、4.x、5.0.x、5.1.x、5.2
VMware Telco Cloud Infrastructure 3.0
漏洞类型:
认证绕过
利用条件:
1、用户认证:无需用户认证
2、前置条件:攻击者能够通过网络访问到目标 vCenter 的相关服务
3、触发方式:远程
综合评价:
<综合评定利用难度>:容易,无需密码即可建立管理员会话。
<综合评定威胁等级>:高危,可绕过认证获取管理员权限。
官方解决方案:
已发布
漏洞分析
组件介绍
VMware vCenter 是一种高级服务器管理软件,它提供了一个集中式平台来控制 vSphere 环境以实现跨混合云的可见性。
漏洞简介
2026年11月20日,深瞳漏洞实验室监测到一则VMware-vCenter组件存在认证绕过漏洞的信息,漏洞编号:CVE-2026-123890,漏洞威胁等级:高危。
VMware vCenter 存在认证绕过漏洞,vCenter 的 VMware Directory Service 在身份认证流程中存在缺陷,攻击者只要具备网络访问权限,就能通过非正常认证路径绕过登录校验,在未提供凭据的情况下建立 administrator@vsphere.local 管理员会话,从而获得 vCenter 的管理权限。
影响范围
目前受影响的VMware-vCenter版本:
9.1.x ≤ VMware Cloud Foundation / vSphere Foundation < 9.1.1.0200
9.0.x ≤ VMware Cloud Foundation / vSphere Foundation < 9.0.2.0200
8.0 ≤ VMware vCenter Server < 8.0 U3m
VMware vCenter Server 7.0
5.x ≤ VMware Cloud Foundation < 5.2.5
VMware Telco Cloud Platform 3.0、4.x、5.0.x、5.1.x、5.2
VMware Telco Cloud Infrastructure 3.0
解决方案
官方修复建议
官方已发布最新版本修复该漏洞,建议受影响用户升级到最新版本。
参考链接:https://www.rapid7.com/blog/post/etr-cve-2026-123890-critical-authentication-bypass-vmware-vcenter/
vCenter 9.1.x.x 升级至 9.1.1.0200
vCenter 9.0.x.x 升级至 9.0.2.0200
vCenter 8.0 升级至 8.0 U3m
vCenter 7.0 无公开补丁,只有持有延长支持合同的用户才能联系博通获取相关支持
vCenter 5.x 升级至 5.2.5
VMware Telco Cloud Platform vCenter 3.0、4.x、5.0.x、5.1.x、5.2 升级补丁8.0 U3m—KB463116
VMware Telco Cloud Infrastructure vCenter 3.0 升级补丁8.0 U3m—KB463116
临时修复建议
关闭未使用的功能模块,减少潜在攻击入口。
遵循最小权限原则,严控各类敏感操作权限范围。
非必要不暴露服务到公网,限制访问源为可信范围。
定期更新系统及各类组件至安全版本,及时修补已知隐患。
深信服解决方案
1、风险资产发现
支持对VMware-vCenter的主动检测,可批量检出业务场景中该事件的受影响资产情况,相关产品如下:
【深信服云镜YJ】已发布资产检测方案,指纹ID:0010456。
【深信服漏洞评估工具TSS】已发布资产检测方案,指纹ID:0010456。
2、漏洞主动检测
支持对VMware vCenter 认证绕过漏洞(CVE-2026-123890)的主动检测,可批量快速检出业务场景中是否存在漏洞风险,相关产品如下:
【深信服云镜YJ】预计2026年11月23日发布检测方案,规则ID:SF-0005-22850。
【深信服可拓展检测响应平台XDR】预计2026年11月23日发布检测方案(需要具备云镜组件能力),规则ID:SF-0005-22850。
参考链接
时间轴
2026/11/20
深瞳漏洞实验室监测到VMware vCenter 认证绕过漏洞信息。
2026/11/20
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。