群晖 NAS 更新已发布
原创 青小蛙 2026-11-21 14:51 四川
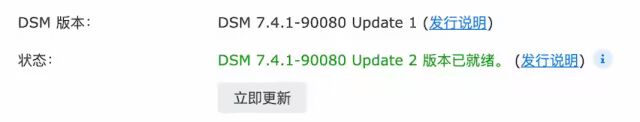
今天(11 月 21 日)群晖官方已发布修复,只需要在控制面板中更新系统即可。
另外群晖还在新闻稿中明确表示:截至公告发布时,尚未观察到这两项漏洞被实际利用。
目前状况:
DSM 版本 | 最新修复版本 | 状态 |
|---|---|---|
DSM 7.4 | 7.4.1-90080 Update 2 | 已发布 |
DSM 7.3 | 7.3.2-86009 Update 6 | 已发布 |
DSM 7.2.2 / 7.2.1 | 尚未确认独立补丁 | 修复中 |
DSM 7.1 | 尚未确认独立补丁 | 修复中 |
BeeStation OS 1.5 | 尚未确认补丁 | 修复中 |
以下内容为昨日的消息:
群晖 NAS 用户注意,又有两个安全漏洞需要处理了。
2026 年 11 月 19 日,群晖(Synology)连续发布两份安全公告 Synology-SA-26:21,涉及 DSM 与 BeeStation OS 的 OAuth API 和 NGINX HTTP/2。
其中 OAuth API 漏洞的 CVSS 评分高达 9.8 分(满分 10 分),攻击者无需登录,就可能远程读取、修改 NAS 文件,或导致服务不可用。
另一个则是 Nginx 爆出的严重漏洞,可能让 Web 服务崩溃,并在特定条件下远程执行代码。@Appinn
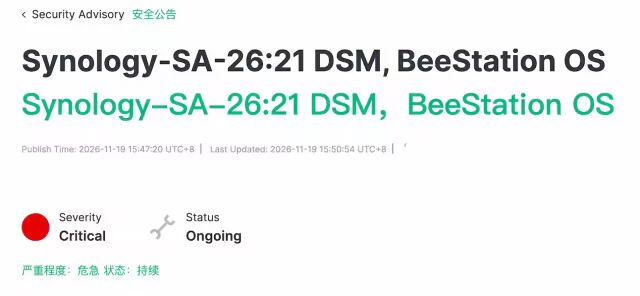
截至 2026 年 11 月 20 日17点41分,两份英文公告仍显示 Ongoing(处理中)。
群晖列出了部分 DSM 分支的修复目标和计划日期,但这不等于补丁已经开放下载。
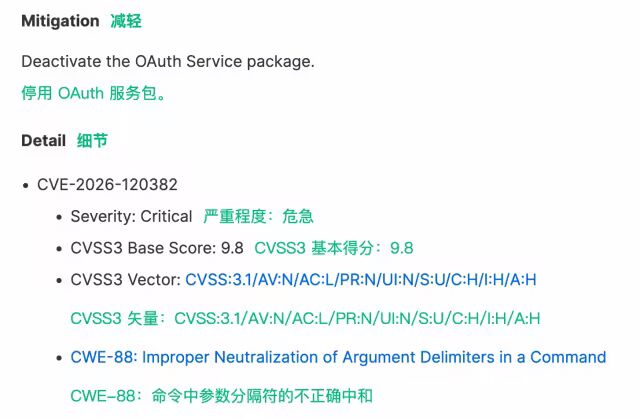
1. CVE-2026-120382:可远程读写 NAS 文件
• CVSS 3.1 评分:9.8 / 10
• 影响组件:DSM OAuth API
• 官方公告:Synology-SA-26:21
OAuth 是一套授权机制,让应用在获得授权后访问其他服务。这次的问题出在群晖 OAuth API 对命令参数分隔符的处理上。
根据官方公告,远程攻击者可能利用它读取或写入任意文件,也可能发起拒绝服务攻击,让服务无法正常使用。CVSS 向量标明无需已有权限、无需用户交互,也就是说,利用漏洞不要求攻击者先有 DSM 账户,或让你点击恶意链接。
可能受影响:依赖该服务的第三方应用,可能无法完成授权、续期或访问 NAS。例如群晖官方列出的 Amazon Echo / Alexa 连接 Audio Station 播放音乐。
可以关:
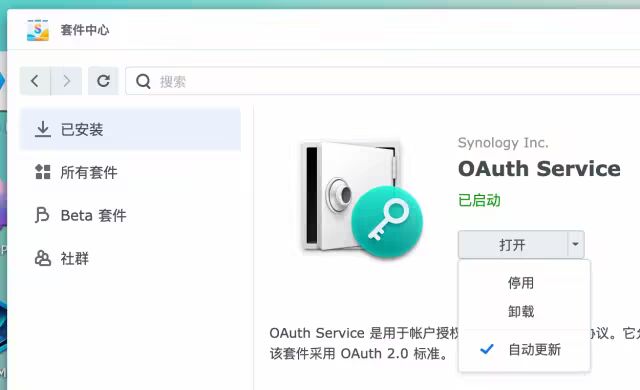
青小蛙觉得,是时候精简套件了,没啥用的都关了
2. CVE-2026-123007:NGINX2Root,特定条件下可远程执行代码
• CVSS 3.1 评分:8.1 / 10
• 影响组件:启用 HTTP/2 的 NGINX
• 官方公告:Synology-SA-26:20
这是 Nginx 的漏洞,但群晖也用到了。所以…等更新吧。
具体可以看一下昨天的安全情报:
两份公告的整体严重性均标为 Critical;NGINX2Root 的具体漏洞详情则标为 Important,评分为 8.1。
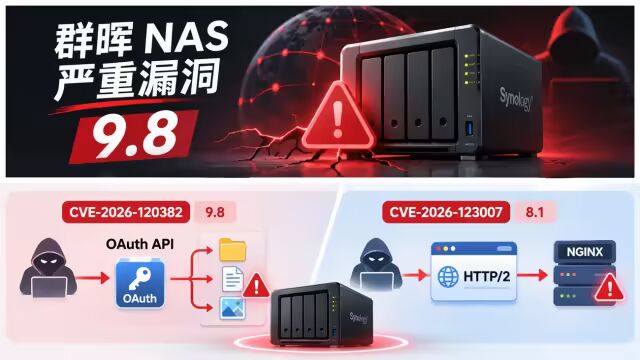
补丁还没拿到,怎么办?
群晖给出了两项临时缓解措施,分别对应两个漏洞。
第一,停用 OAuth Service 套件。
在 DSM「套件中心」找到 OAuth Service 并停用。这项措施对应 CVE-2026-120382;如果已有应用依赖它,操作前需要确认停用带来的影响。
第二,关闭 HTTP/2。
按照公告给出的路径,进入「控制面板 → 网络 → 连接(Connectivity)」,关闭 HTTP/2。
另外,建议关闭公网访问,采用组网的方式,比如网云连、Tailscale、Zerotier 等第三方服务。当前两份公告没有单独确认 QuickConnect 本身存在漏洞。
青小蛙觉得
各位注意啊,不止是群晖,其他 NAS 一样会有漏洞。不要觉得群晖有问题我就换一个系统,就没事了。
能爆出漏洞代表还有人管,有人在修…没爆出漏洞不代表没有漏洞…
总之未来尽可能不要公网访问吧。
还有就是异地备份比较重要。
本文转载自微信公众号「小众软件」,查看原文。版权归原作者所有,如有侵权请联系删除。