围绕豆包AI手机的六方博弈
入口革命:豆包手机助手的商业目的豆包手机助手的推出,是字节跳动在AI时代抢占入口、构建生态、实现商业变现的关键举措,其商业目的可归纳为以下核心方向:1. 抢占“意图入口”,重构手机交互范式当前,手机作为用户日均使用时长最长的终端(约4-6小
入口革命:豆包手机助手的商业目的豆包手机助手的推出,是字节跳动在AI时代抢占入口、构建生态、实现商业变现的关键举措,其商业目的可归纳为以下核心方向:1. 抢占“意图入口”,重构手机交互范式当前,手机作为用户日均使用时长最长的终端(约4-6小
书接上文,Goby安全团队在分析12月4日爆出的CVE-2025-55182 PoC后,分析出CVE-2025-55182的利用条件:分析出该漏洞并非完全无危害:react作为前端的主流框架,涉及面非常之广,由于其生态体系极其庞大,不排除有
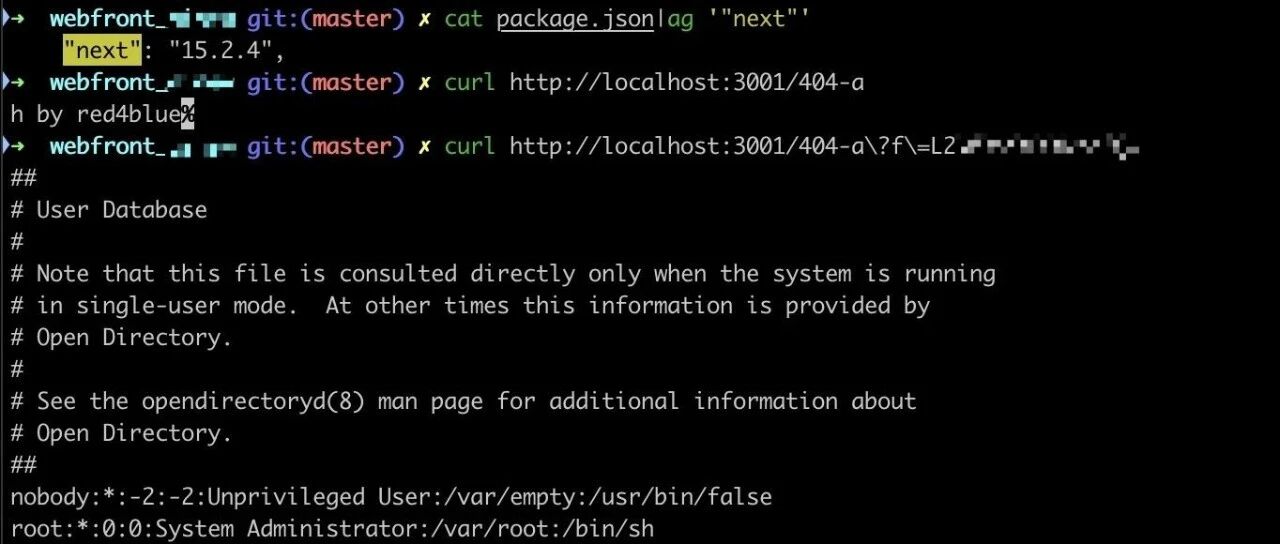
前端圈的核弹: CVE-2025-55182 React/next.js 内存马的一些玩法 告警和资讯 自动化安全资讯推送凌晨有一些push过来了.一些无损检测方法根据返回包之类强特征、或者解析dns等等、不要堵塞人家服务打入内存马我一堆
近日,Meta的React核心团队与Vercel的Next.js团队联合发布公告,披露了两个最高危险等级(Critical)的安全漏洞:CVE-2025-55182(React)和CVE-2025-66478 (Next.js),其CVSS
12月3日凌晨,关于CVE-2025-55182 & CVE-2025-66478一系列“CVSS10”、“核弹级”、“堪比前端圈的log4j漏洞"等文章标题在网安圈中流传甚广。Goby安全团队通过系列复现测试后发现,这些相
本文由数据安全与取证原创,转载请注明。 阅读原文 跳转微信打开
Goby社区第 39 篇技术分享文章全文共:2788字预计阅读时间:7分钟▌前言在 EXP 能力升级系列的第一期中,我们围绕 Oracle E-Business Suite 的 CVE-2025-61882 漏洞,通过新增HTTP独立服务实
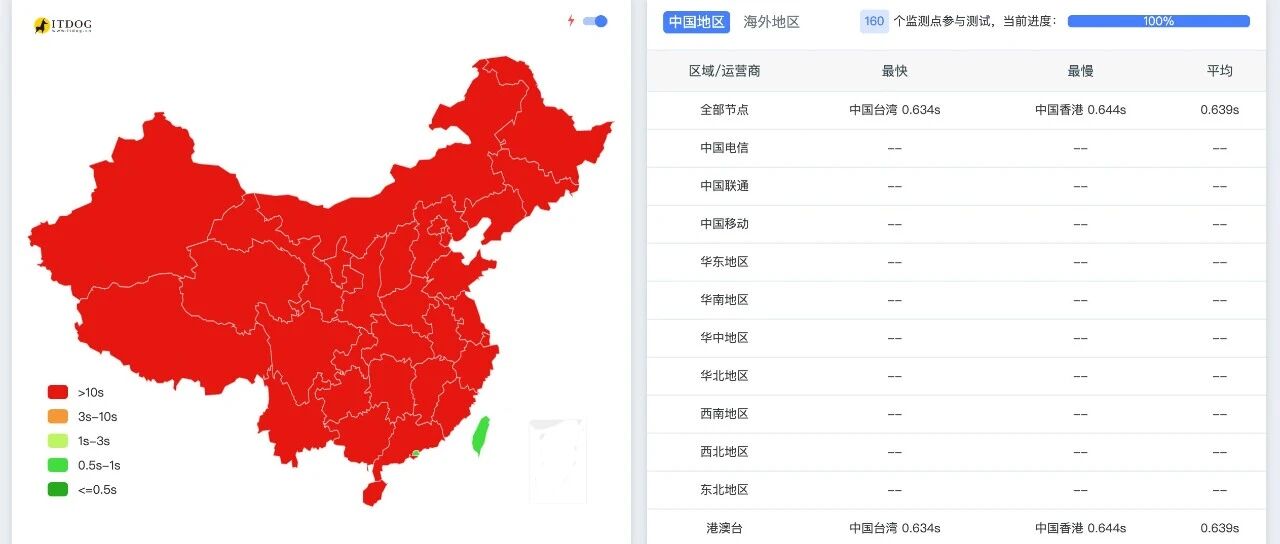
一年多前,由于不知名的原因,国内访问 DockerHub 被拦截,故事由此展开。 一年多前,由于不知名的原因,国内访问 DockerHub(准确来说是 Docker Registry)被拦截,导致广大开发者在拉镜像的时候出现了莫名其妙的错误
在一个伟大物理学家离去之际,重思安全研究 0x00 前言人生到达这个阶段,已经经历过太多名人的离世,早已见怪不怪了。不过杨先生的辞世还是让我略显震惊。我的记忆一下子就被拉回到了听卓克老师的《科学人物课:杨振宁》的时光。那时先生的故事带给我了
是否有利于增强行业竞争力、是否有利于提升产品安全性、是否有利于增强用户安全体验 AI时代,安全隐私逐渐成为了人们关注的焦点,这是无法逆转的趋势。用户的安全隐私意识的觉醒,会导致他们更直接地向终端企业提出安全隐私需求,有意无意地介入到终端企业
一、平台攻防态势1. 云平台默认防御水位默认防御是阿里云平台默认提供的基础防御能力,可基于海量云安全威胁情报,阻断恶意团伙对云上客户的规模性攻击,客户无需手动配置安全防护功能,开箱即享基础安全保护。2025 年 10 月云平台平均每天为客户
究竟是多么伟大的前程,值得把每一个四季都错过~北京世界赠予我的 (2025一年好景·立夏——青春正风华现场) 跳转微信打开
获取灵感的小tips 1. 把自己放在问题里我能清晰的感受到,之前在乙方公司做一线工作的时候,每天都有东西可以去探索有想法要去实现。而后面选择gap的几年时间里,我几乎没有输出过什么文章。后来我意识到了一线的工作环境每天会抛给你无数的问题。
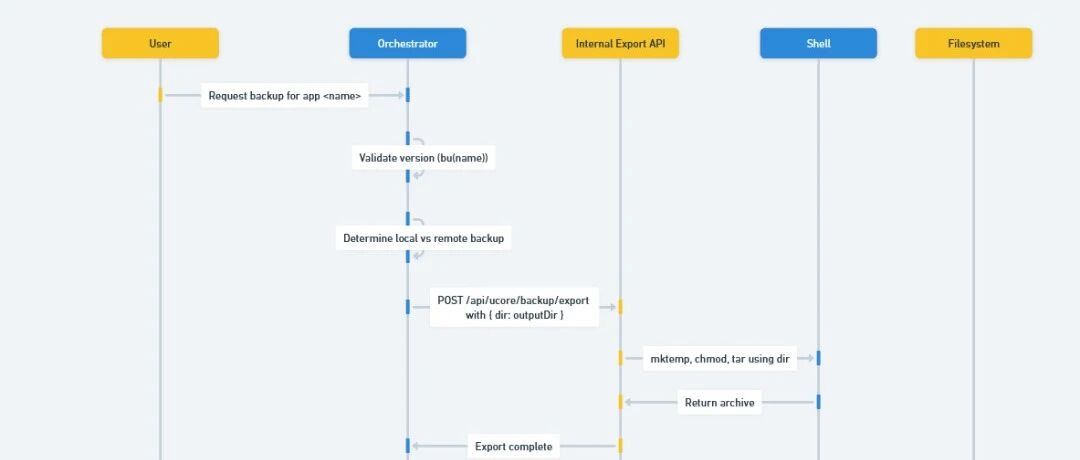
~~~ Introduction 引言During a security assessment for one of our engagements, we identified a critical unauthenticated Rem
火线安全平台为大家准备的“双十一” 福利已就位!查克拉翻倍、限时暴击、专属加码惊喜层层叠加!!无论你是挖洞资深玩家还是刚入门的新人伙伴都有翻倍成果~~快来看看,别错过这波福利~~HUOXIAN活动时间2025年11 月 4 日 - 2025