36岁,本命年,再学一次安全
36岁本命年,再学一次安全,365天src实战,所有文章更新到星球 36岁了本命年的红内裤也穿上了想到再过四年就到了不惑之年好像确实人到了这个年龄段真的就不再迷惑了那么接下来做啥呢?这些年啥也没做成,做来做去也就会点网络安全那就继续做呗那么
36岁本命年,再学一次安全,365天src实战,所有文章更新到星球 36岁了本命年的红内裤也穿上了想到再过四年就到了不惑之年好像确实人到了这个年龄段真的就不再迷惑了那么接下来做啥呢?这些年啥也没做成,做来做去也就会点网络安全那就继续做呗那么
是他们么? 再次声明这只是一个路人的分析过程,有无法避免的信息、认知局限性,当个故事看看就好。攻击者身份溯源网络资产拓线分析书接上回。已知网络 ioc 拓线通过对 QAX 披露之后仍然活着的 C2 地址的全端口和 web 扫描,总结出了一些
是谁呢? 12月12号一哥报道了 CSDN 挂马攻击事件,引起了我强烈的兴趣。当时花了大概两周时间把素人能接触到的信息整理了七七八八,折腾出来一个 3 万多字快 500 张图的文档,信息量有点大导致身边朋友没几个人有耐心看完。另外当时感觉自
中小企业及创业公司如何开展信息安全建设?在公司发展什么阶段开展?如何开展?要遵循什么样的原则?重点关注解决什么问题?跟业务的关系是什么?如何考核?价值如何衡量? 注:本文以问答的形式来形成这份“中小企业及创业公司信息安全建设指南”,文中探讨
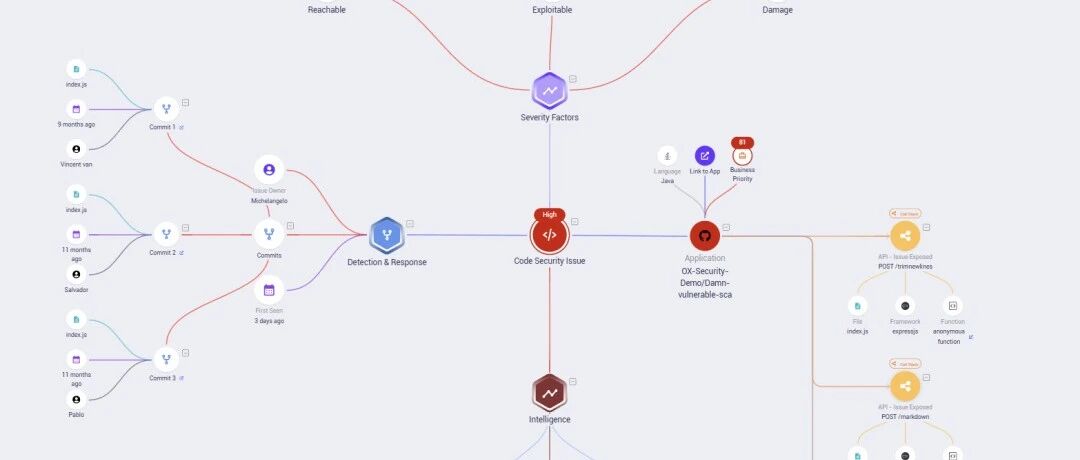
API BOMAPI物料清单(API BOM),这个概念是之前调研ASPM厂商OX Security提出的一个概念,目前没有统一的定义,可以参考软件物料清单(SBOM)。笔者在做ASPM数据分析调研的时候,主要的目的是需要寻求一种合理的方式
2024年终奖和新年礼盒来啦,快来查收~ 阅读原文 跳转微信打开
过年啦~ 阅读原文 跳转微信打开
饱和攻击、对抗攻击、信任攻击;白能力 Author: sm0nk@深蓝攻防实验室上周在一个技术沙龙我分享了一个攻防相关议题——进击的白巨人,在此归档。 1. 进攻场景思考无论是端侧产品还是流量侧产品、亦或是原生安全还是外挂式,主模式还是鉴黑
目录• 前言• 挖掘过程• AbstractAspectJAdvice• ReflectiveMethodInvocation• JdkDynamicAopProxy• 调用链• 代码示例前言前阵子在某个安全会议面基,和@jsjcw和@杨悦
目录• 前言• 绕过思路一:从已知gadget中寻找TemplatesImpl替代品• ReferenceSerialized• LdapAttribute• 绕过思路二:利用JDBC-Attack替换TemplatesImpl• mcha
今天研发rasp的师傅使用x-waf工具发现了产品上的sql注入的绕过case,完成修复后再使用x-waf复测通过。 我没想到,用户比作者更懂使用场景。我本来说x-waf就是用来做waf防护能力测试的,没想到rasp研发时也能用来做测试。
阅读原文 跳转微信打开
愿我们始终能够感受并践行内心的方向。 先quote一下之前两次快照1. 2019 - 毕业两周年小结(https://www.cdxy.me/?p=809) - 这段时间的关键词是成长2. 2021 - 2019-2021思想变化记录 -
祝元旦快乐!根据反馈更新一版 :D 欢迎反馈~ 元旦WINTER更新啦~SINK规则方法名支持正则查找引擎优化LLM结果输出优化路径支持多个结果存储变化- Date_HighLLMRisk 开头的文件: 已过滤 source + LLM判断
25年欢迎多私聊讨论技术问题 有好几年没有写年终总结了,当生活趋于平静,对未知不再迷茫,对当下不再纠结,对过去也不再耿耿于怀,总结似乎有点多余。我想24年没有什么好总结的,但是可以记录下24年的一些感受,随着时间流逝,感受容易被淡忘,要记录