Apache OFBiz 命令执行漏洞分析(CVE-2024-45195、CVE-2024-45507)
CVE-2024-45195:通过目录遍历可以绕过授权验证实现命令执行。 CVE-2024-45507:由于Apache OFBiz在从 Groovy 加载文件时对URL 的验证不足,导致远程攻击者可以通过SSRF的方式向任意系统发起请求。
CVE-2024-45195:通过目录遍历可以绕过授权验证实现命令执行。 CVE-2024-45507:由于Apache OFBiz在从 Groovy 加载文件时对URL 的验证不足,导致远程攻击者可以通过SSRF的方式向任意系统发起请求。
李某宏,雷某军,感谢你们八辈## 兄弟们,这个事我真是不吐不快。熟悉我的朋友都知道,除了公号之外,我还在头条、百度、搜狐这些自媒体平台有号。一般我写了文章,都会先发公众号,过个几小时、半天,就会同步到其他平台。今天,我把前几天写的《真实评测
五千元手机的拍照质量,真的比500元手机要好十倍吗?红米turbo3的拍照质量到底如何?真实评测,告诉你答案。 前几天我入手了网上被炒的火热的红米turbo3,突发奇想,想从用户的视角对他进行一下真实使用感受评测。已写的两篇得到广大网友的热
Eric说创业就是做选择——时机、土壤、赛道、人。算是上段co-founder三年里最宝贵的经验。时机没法等,后三个问题我许了个愿:出海,AI,信任。最早没敢day1出海,直到问了一圈出海的朋友,在杭州受到mogu的启发,回去路上我和合伙人
两分多钟,微博就给我偷偷安装了六个流氓软件。 前天我上午签收,下午开始拆封、安装app。跟那些“测评媒体”不一样的是,他们是装个软件跑个分、从通稿扒亮点开始吹牛n,一通的吹。我不一样,我就是拿我真实的使用习惯、使用环境那么用。你安兔兔跑分一
fortify sca rules 标签分析 RulePack标签分析<?xml version="1.0" encoding="UTF-8"?><RulePack xmlns:mask=&
现在的评测文都是站在厂商角度吹牛,完全失去了评测存在的意义。 作为一个科技类的自媒体人,对于软件使用技巧、各类数码评测,那简直是发自内心的喜欢。但对于手机类的评测,有个很大的感受就是:没人说话了,全在扒通稿。评测华为,就告诉你这手机是什么c
fortify sca rules 一直处于加密状态,只有在扫描的时候才会被加载,网上发现已经有大佬破解了,这里分享给大家,jar包知识星球自取,解密代码如下,自行编译即可:import java.io.*;import java.nio.
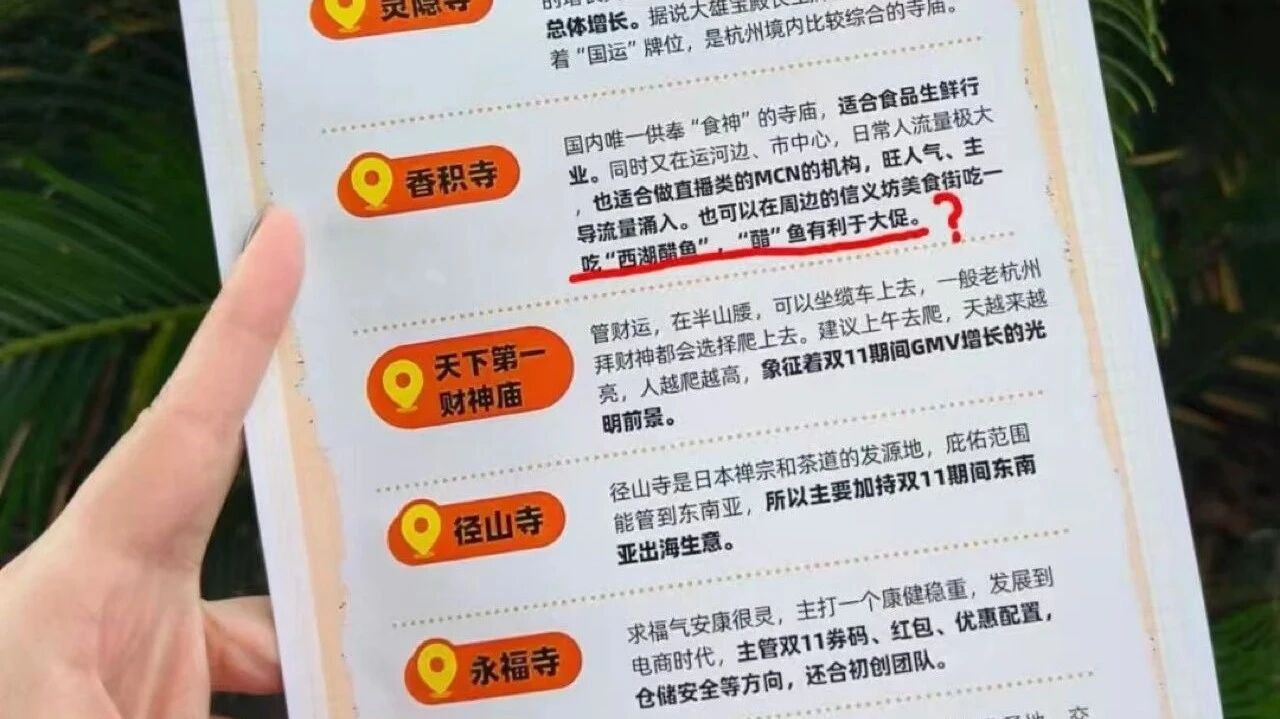
杭州酒店业者总结了一份各大寺庙的“垂直度”,比如灵岩寺的互联网最强,还有增长天王值得拜,拜了一定“增长”;永福寺主管红包、码券,运营一定得去拜一拜[呲牙] 今年好像双十一卖的还行?可能是杭州的佛菩萨显灵了吧,这里有一份杭州电商人拜庙秘籍 跳
ADConf,专注于实战攻防技术;ADConf2024聚焦“Al+安全”。 阅读原文 跳转微信打开
提前声明,本文无焦虑营销、无卖课、无软文、无广告,单纯聊聊经济下行安全行业的现状,解答某个同学的问题,文章观点仅供参考。今天在群里看到有师傅在讨论某企业为了降本增效干掉了自己的安全团队负责人,消息来源不可信,但是也能看出来安全行业在企业中的
Apache Solr官方发布了一个安全漏洞公告(CVE-2024-45216),使用PKIAuthenticationPlugin的Solr服务会受到身份验证绕过的影响。该漏洞的利用已被公开到互联网。 更多安全资讯和分析文章请关注启明星辰
启明星辰将持续与荣耀携手并进,共同筑牢安全防线,为用户打造坚不可摧的网络安全屏障,为信息安全行业的高质量发展注入新的强劲动力。 更多安全资讯和分析文章请关注启明星辰ADLab微信公众号及官方网站(adlab.venustech.com.cn
微软介绍了它认为大模型存在的安全问题,基于AI赋能的攻击手法演变和AI赋能防守,包括检测和响应,并给出了自身的应用案例。 本篇文章来自于微软情报24年年度报告。在该报告开头,微软就指出了生成式AI的特点。基于生成式AI打造一个系统很简单,
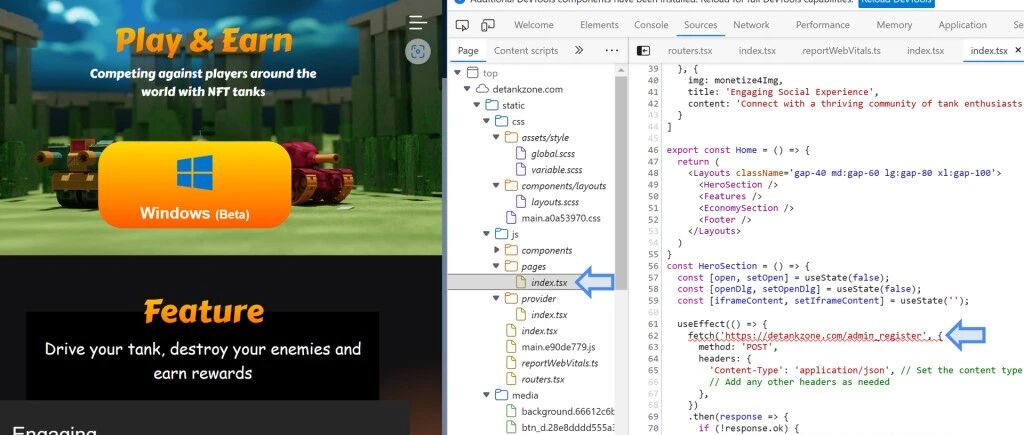
涵盖z国背景APT团伙、Windows提权漏洞、Grafana安全漏洞等 2024-10-25 「红蓝热点」每天快人一步 1. 推送「新、热、赞」,帮部分人阅读提效 2. 学有精读浅读深读,艺有会熟精绝化,觉知此事重躬行。推送只在浅读预览