专题·原创 | 人工智能时代电信运营商漏洞安全治理体系重构与实践
全球AI攻防博弈持续升级,漏洞武器化周期不断缩短,基础电信行业作为数字经济核心底座,仅依靠传统防护手段已无法支撑长期安全发展。行业智能化改造不能片面追求自动化效率,必须同步统筹AI全生命周期安全管控,坚持人机协同、安全前置的思路。 张峰文
全球AI攻防博弈持续升级,漏洞武器化周期不断缩短,基础电信行业作为数字经济核心底座,仅依靠传统防护手段已无法支撑长期安全发展。行业智能化改造不能片面追求自动化效率,必须同步统筹AI全生命周期安全管控,坚持人机协同、安全前置的思路。 张峰文
关注我们带你读懂网络安全依法查处一批涉不履行网络安全保护义务、数据泄露风险、违法处理个人信息、新技术新应用未经评估上线提供服务等典型案件。近期,天津网信系统认真贯彻落实《网络安全法》《数据安全法》《个人信息保护法》《网络数据安全管理条例》等
专家称或造成反情报风险 关注我们带你读懂网络安全据媒体曝光,美国国防部人力数据中心遭到长达9个月的网络入侵,超300万军人的个人身份信息遭窃取;尽管官方称暂未发现公开滥用迹象,但国家安全专家称可能造成反情报风险。前情回顾·数据泄露狂潮FBI
2026年9月30日,深瞳漏洞实验室监测到一则NextJS组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-94545,漏洞威胁等级:高危。 漏洞名称:Next.js next/og未授权远程代码执行漏洞(CVE-2026-94545
从一声“敲门”到漏洞复现,360 AI安全专家全流程自主捕获高危RCE漏洞 日常的攻防日志研判,就是从海量日志中寻找异常。每天的攻击探测、注入尝试、异常访问从防护系统奔涌而来,绝大多数是扫描器制造的噪声与重复告警。但近期,360 AI安全专
1. Storm勒索团伙公布新的受害公司 2. akira勒索团伙公布新的受害公司 3. Panzer勒索团伙公布新的受害公司 2026.9.26 – 2026.9.30每周勒索事件相关情报1.Storm勒索团伙公布新的受害公司2.akir
新人一枚前来报到,本人从事企业网络IT相关工作,慕名得知吐司论坛,很高兴加入T00ls大家庭,向各位前辈学习,并一起交流分享。适逢论坛成立十八周年,特此前来祝贺:祝论坛越来越好,低调求发展,潜心习安全,愿我们十八年同行,内核依旧年轻! 跳转
AI安全治理从框架走向落地,监管执法的“精细化”与“常态化”同步推进。 导读9月是2026年国内网络安全领域信息密度最高的一个月。9月14日至20日,2026年国家网络安全宣传周在山东济南举行,《人工智能安全治理框架》3.0正式发布,AI安
用 Jev 分类器做漏洞扫描:输入每百万 token 0.042 美元、输出免费,单次 0.25 秒(Luna 需 10 秒)。框架切块并行分类,全量扫描约 2 秒,其他模型至少 3 分钟。局限是 32k 上下文,跨片段漏洞仍需 LLM 推
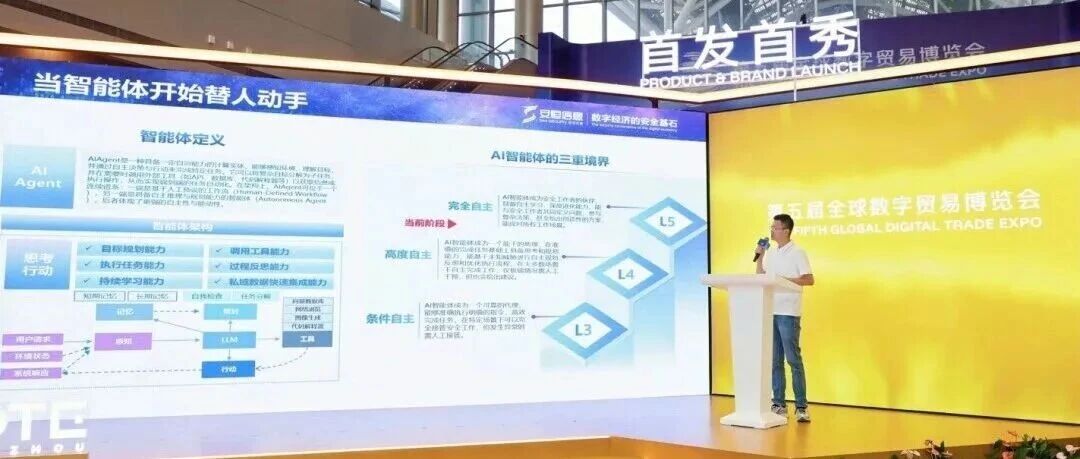
9月23日,由浙江省人民政府、商务部共同主办的第五届全球数字贸易博览会在杭州开幕。本届数贸会以“在数贸会遇见AI未... 9月23日,由浙江省人民政府、商务部共同主办的第五届全球数字贸易博览会在杭州开幕。本届数贸会以“在数贸会遇见AI未来”
Manifold Security 发现,两个被大量用作占位符的域名出现在约 35.9 万个 GitHub 文件中,并被 349 个 AI Agent Skill 引用,而这些域名如今已被观察到在 macOS 环境中触发经过伪装的诈骗重定向
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称Next.js next/og 未授权远程代码执行漏洞漏洞编号QVD-2026-75497,CVE-2026-94545
展台信息算法要换、性能不能掉、面积还要控得住——当算力向AI基础设施集中、密码体系向抗量子迁移,芯片安全正在从一项合规要求,变成架构设计的前置约束。2026年10月14日至16日,2026湾区半导体产业生态博览会(简称“湾芯展”,WESEM
祝大家假期愉快 跳转微信打开
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览CNNVD发布人工智能重要安全漏洞的通报2026年世界互联网大会乌镇峰会新闻发布会在北京举行AI 深度伪造社交工程攻击致意大利 Fideuram 银行遭受近亿欧元资金损