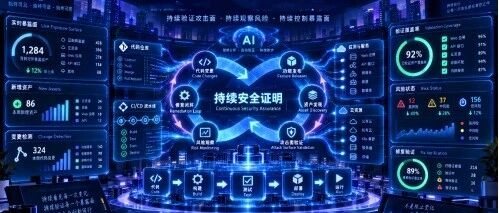
生产环境让AI自主攻击?安全团队必须守住的三条红线
安全测试正在从回答"某一天系统是否安全",转向回答:在代码持续变化、功能不断迭代的情况下,我们能否持续证明,攻击面仍然处于被验证、被观察、被有效控制的状态? 点击蓝字 关注我们传统渗透测试的时间困境说实话,过去很多年里,国内企业做渗透测试的
安全测试正在从回答"某一天系统是否安全",转向回答:在代码持续变化、功能不断迭代的情况下,我们能否持续证明,攻击面仍然处于被验证、被观察、被有效控制的状态? 点击蓝字 关注我们传统渗透测试的时间困境说实话,过去很多年里,国内企业做渗透测试的
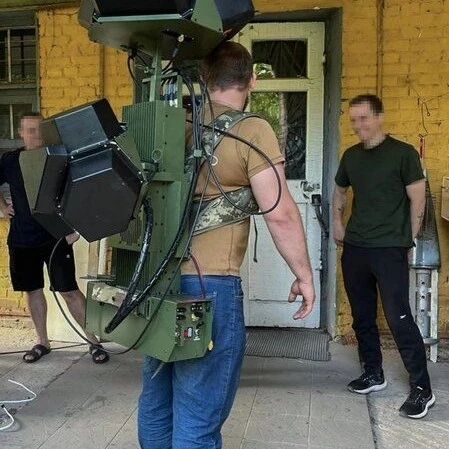
前线干扰系统正演变为一种 Cyber 网络化体系。⠀“Oboronka”频道对乌克兰“Khartia”军团(Khartia Corps)一位电子战连长进行的访谈,生动且清晰地展示了这种体系在实战中的运作形态。⠀当侦测操作员发现来袭无人机时,
本周,互联网网络安全态势整体评价为良。 本周网络安全基本态势本周,互联网网络安全态势整体评价为良。我国互联网基础设施运行整体平稳,全国范围或省级行政区域内未发生造成重大影响的基础设施运行安全事件。针对政府、企业以及广大互联网用户的主要安全威
首个一体化、端到端的进攻性网络行动(OCO)平台。 RemoteThreat 今日结束隐匿状态,正式推出 OCO 平台——首个商业化、全面一体化、端到端的进攻性网络行动(OCO)平台。该平台由人工智能赋能,面向专业操作员打造:既可装备企业与
10.1~10.16 零售、健康、物流双倍奖励等你来 双十一安全保卫战联合活动整体活动时间2026.9.14 10:00 - 2026.10.16SRC特别奖励时间各家SRC均不相同以各自公告时间为准联合活动规则请戳👇📋 下周一正式开始|1
跳转微信打开
结合支付通道利用及境外盗刷变现等环节的实际活动,还原本次信用卡盗刷事件可能经过的完整攻击链路。 2026年9月25日前后,多名境内万事达卡持卡人陆续反馈,在本人未出境、未发生相关消费且实体卡始终在身边的情况下,突然收到来自巴西等境外地区的异
报名启动,全球网安精英集结!第九届“强网”拟态防御国际精英挑战赛 报名地址https://nest.pmlabs.com.cn/#/events/qiangwang-9/registration(复制到浏览器打开)✬如果你喜欢这篇文章,欢迎
三个鲜为人知的持久化技术,跨 CentOS / Ubuntu / Windows,寄生于系统崩溃与回调流程,隐蔽性极高。附一键复现脚本与蓝队检测手法。 一、 概述利用周末时间,出于对攻防的一些新思考与个人兴趣,我系统性地梳理了一批持久化方式
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士美国五角大楼(即国防部)已证实称,国防人力数据中心(DMDC)的一个信息系统发生一起重大数据泄露事件,超过300万人的敏感个人信息被暴露。这起事件影响了276万名在世人员以及大约29
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士苹果公司发布安全更新,修复旧版 iOS、iPadOS 和 macOS 中的漏洞CVE-2026-86950,并表示该漏洞可能已被用于定向攻击活动中。该漏洞是影响 CoreGraphi
近日,全球领先的IT市场研究和咨询公司IDC正式揭晓2026年IDC中国未来企业大奖评选结果。湖北银行股份有限公司携手奇安信集团打造的“基于一键检测的源代码安全检测平台”项目,从500多个参评案例中脱颖而出,荣膺2026年IDC中国未来企业
以下文章来源于:浏阳河畔读石斋 浏阳河畔读石斋 心安读石听冬雨 性尚观云浴楚风 相信自己,相信未来。各种各样的生存方式生活方式,我们都可以包容理解,都可以从中做出自己的选择,只要不把路子走偏了把人生弄塌了就行,换言之,就是我们无论如何不要放
GitHub: https://github.com/lupingQAQ/ntobjmanager-mcpWeChat: IndexSec获取git clone https://github.com/lupingQAQ/ntobjmanag
管住权限,看清行为。 发邮件、查资料、调用业务接口、执行脚本……智能体正在接手越来越多的日常工作。为了让任务顺利完成,企业往往需要向它开放文件、数据和系统权限。问题也随之而来:哪些资料可以读取,哪些操作需要审批,任务结束后,权限是否及时收回