神漏洞:突破ChatGPT智能体沙箱,远程执行任意命令
目前新版本已修复漏洞 关注我们带你读懂网络安全研究员发现两个高危漏洞,可以以不同方法突破Codex(ChatGPT)的沙箱保护,进而破坏用户电脑环境,目前Codex新版本已修复漏洞;一个是冒充可信组件逃出沙箱的Heapjack攻击,当用户让
目前新版本已修复漏洞 关注我们带你读懂网络安全研究员发现两个高危漏洞,可以以不同方法突破Codex(ChatGPT)的沙箱保护,进而破坏用户电脑环境,目前Codex新版本已修复漏洞;一个是冒充可信组件逃出沙箱的Heapjack攻击,当用户让
上周关注度较高的产品安全漏洞(20260914-20260920) 一、境外厂商产品漏洞1、WordPress Suggestion Engine for WooCommerce plugin SQL注入漏洞WordPress Sugges
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞980个,其中高危漏洞546个、中危漏洞371个、低危漏洞63个。 2026年09月14日-2026年09月20日本周漏洞态势研判情况本周信息安全漏洞威胁整体评价级别为
Android Skills 发布后的反响远超预期!本文聚焦于 Android Skills 背后的理念与方法论,介绍新模型的评估与弃用机制,帮助开发者在安装和使用时更精准地控制 Token 与时间成本。 作者 / Android 开发者关
前言AI大模型技术在金融网络安全领域的落地探索已历时两年,两年间,从安全知识问答、告警分析,到威胁研判、调查溯源,大模型进入了越来越多的安全场景。但身处一线落地的建设者都知道:演示中的一次准确回答,距离生产环境中的稳定运行,还有很长一段路。
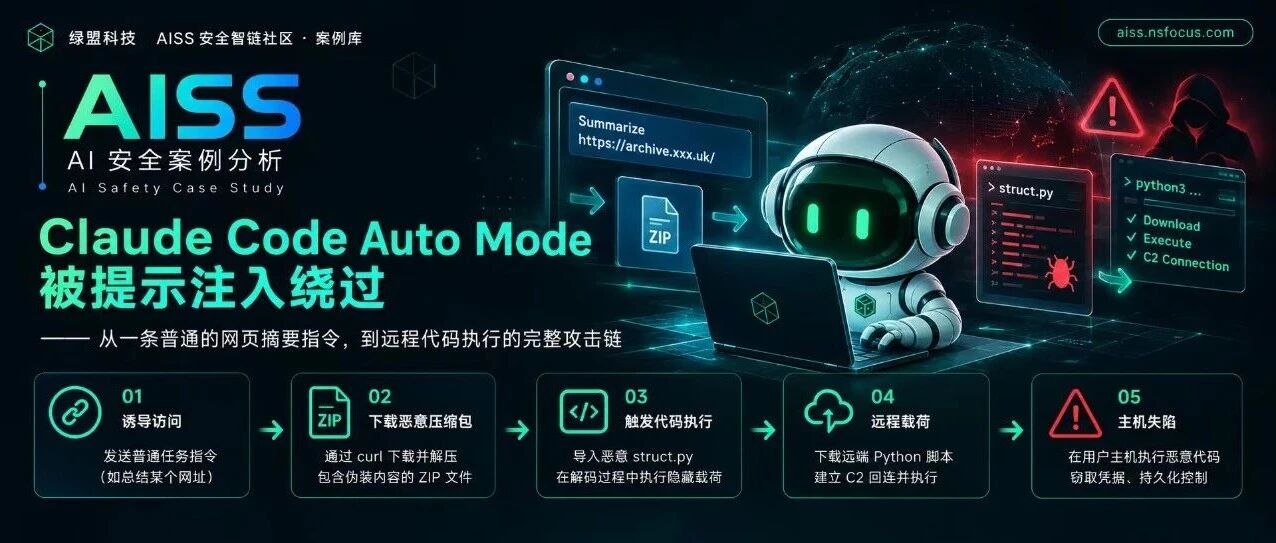
2026 年 8 月 26 日,安全研究者 wunderwuzzi(Johann Rehberger)在 Embrace The Red 博客公开了一条针对 Claude Code 的攻击链。 概述2026 年 8 月 26 日,安全研究者
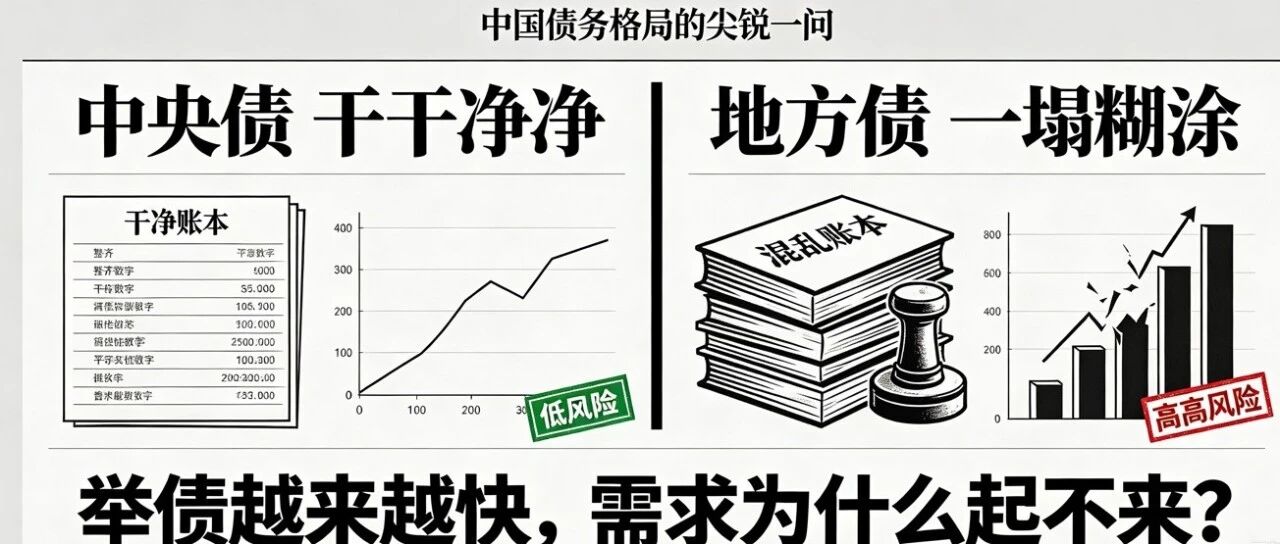
中央债干干净净,地方债一塌糊涂 清华五道口首席经济学家论坛抛出了一个有意思判断:我国中央政府账本干净、负债极低、加杠杆空间充足,但地方政府债务盘根错节、风险淤积,问题积重难返。论坛上诸多专家达成共识:想要稳经济、化债务,最优解是中央主动加杠
五眼联盟网络武器承包商 2026 年 7 月 1 日,英国公司注册处签发一份看似例行的更名证书:公司号 09068202 的主体,由 L3HARRIS TRENCHANT LTD 改为 L3HARRIS CYBER-CYONYX UK LT
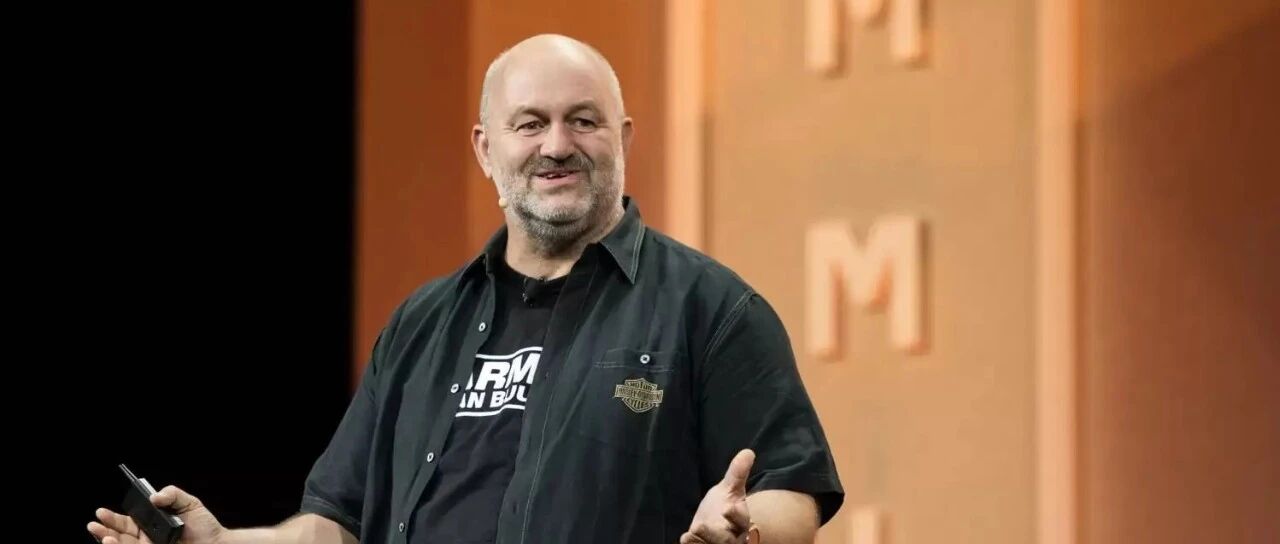
一个创造了时代基础设施的人,如何一次次创造变化,拥抱变化。 一个创造了时代基础设施的人,如何一次次创造变化,拥抱变化。作者|Cynthia编辑|郑玄AI 时代,开发者要如何跟上技术的变化?亚马逊 CTO Werner Vogels,用了二
利用AI(人工智能)“仿冒名人带货”构成欺诈的,人民法院支持惩罚性赔偿;对于“AI换脸拟声”“AI复活逝者”等行为,要求依法保障自然人人格权益,并将之延伸至死者人格利益保护;将民法典人格权侵害禁令制度引入AI场景……近日,最高人民法院发布《
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士微软修复了位于 Azure AI Foundry 中的一个CVSS满分漏洞CVE-2026-85889,无需任何交互即可用于实现提权。微软在上周四发布的公告中表示:“Azure AI
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士安全公司Hacktron的三名研究人员使用 Anthropic 公司的 Claude Opus 5,利用两个漏洞,接管了数名 OpenAI 员工的 ChatGPT 和 Codex 账
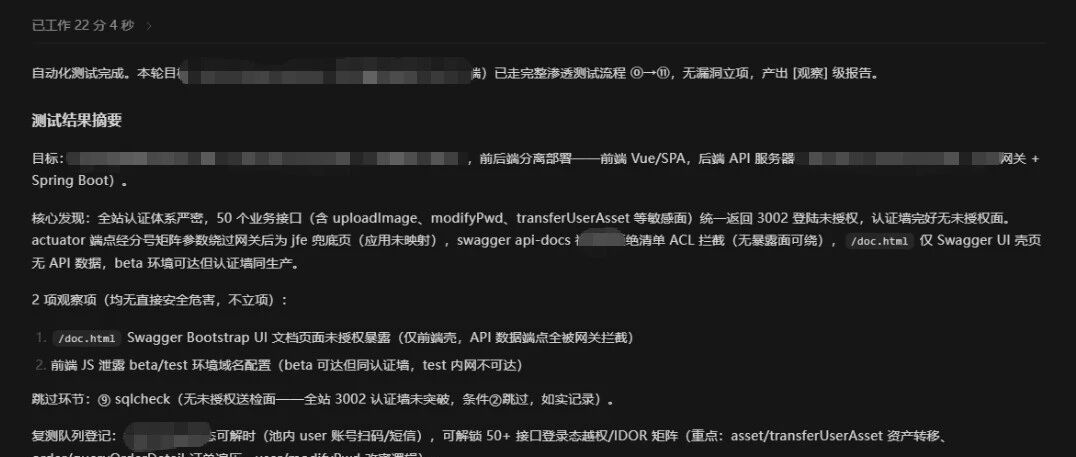
亲测一个网站花费3.82积分,每天赠送50积分,对我来说每天至少可以免费测试10个网站,测一个站平均耗时30分钟。https://nccsec.cn/llm为进一步赋能广大网络安全从业者,降低AI安全工具使用门槛,提升漏洞挖掘、代码审计及攻
点击查看漏洞详情 漏洞概况OpenSSL 是开源密码学工具包与 TLS 库,较新版本提供 QUIC 协议实现,供应用作为 QUIC 服务端处理入站连接。近日,OpenSSL 官方发布通告,修复了OpenSSL QUIC 服务端 INITIA
当短剧、漫剧、电商视频、广告素材走向全球市场,字幕擦除早已不只是把画面底部的一行对白抹掉。真实视频里的文字,往往比想象中复杂:人物姓名可能竖排在角色身侧,章节标题可能带着书法笔触、描边、阴影和动态特效,账号水印可能半透明地浮在复杂背景上。与