黑客组织声称窃取FBI雇员数据且样本含对我反间谍岗位信息,美对我反间人员暴露与相互报复升级的风险
FF 2026-10-13 11:25 辽宁
美国联邦调查局人员数据疑遭大规模窃取。FBI已确认,网络犯罪团伙声称攻破FBIJobs.gov招聘门户,并可能影响雇员个人身份信息,但入侵发生于第三方服务商还是FBI自身环境,目前仍在调查。
攻击组织宣称掌握2至3TB数据、覆盖大量现任及前任人员,这一规模尚无独立证据完整支持。
路透社审查的约5000行样本包含姓名、住址、电话、出生日期、社会保障号、紧急联系人及具体岗位,并对其中22人以上的信息进行了外部核验。
样本涉及14名涉我岗位人员、9名涉俄岗位人员,以及承担技术侦察、人力情报等任务的工作人员。部分材料还包含任职健康检查、血液和尿液检测、心理评估、医生备注及配偶信息。
医疗记录与岗位标签结合后,价值已远超普通身份信息,可被用于精准诱导、关系测绘、人格画像和长期接触设计。
泄露的不是名单,而是一张可以继续扩展的目标地图
姓名本身并不可怕。真正棘手的是,姓名能够与家庭住址、地方办公室、任务方向、健康状况和公开履历相互关联。
攻击者无需掌握案件系统,只要把这些字段同社交平台、房产记录、历史泄露库和商业数据结合,就可能还原人员关系网络。
这也意味着,涉我岗位人员的同事、家属、学术及企业联系人,都可能进入后续筛查范围。
现有证据只能支持“部分涉我人员及职能信息疑已暴露”,不能推导出FBI整个涉我体系或驻外网络已经失守。
PeopleSoft漏洞高度可疑,仍缺少完整取证链
FBI公开文件显示,招聘门户运行于AWS GovCloud,使用Oracle PeopleSoft及相关数据库,并与内部人力资源系统交换数据。
Google威胁情报团队证实,ShinyHunters关联活动曾利用PeopleSoft高危漏洞实施远程入侵,并于近期绕过部分防护规则,对多个行业展开新一轮攻击。
技术路径具有较强吻合度,却不能据此认定漏洞就是本案入口。没有服务器日志、恶意文件、异常流量和厂商通报,任何“核心内网已被攻破”的说法都超出了证据边界。
美国已在签证、关键技术、科研合作和人员审查领域强化对我安全筛查,本案更可能加速既有政策,而不是单独触发全新行动。
对我学者、留学生和企业人员而言,更现实的变化可能是行政审查延长、材料核验增加及敏感接触申报趋严。
当前没有公开证据证明我或其他国家策划此次入侵,也没有证据证明相关数据已被外国机构取得。
中美仍保留禁毒、网络诈骗、追逃等有限执法合作,短期内更可能出现人员轮换、信息降敏和渠道收缩,而非合作全面中断。
完整证据链与风险指标,已收入专题报告
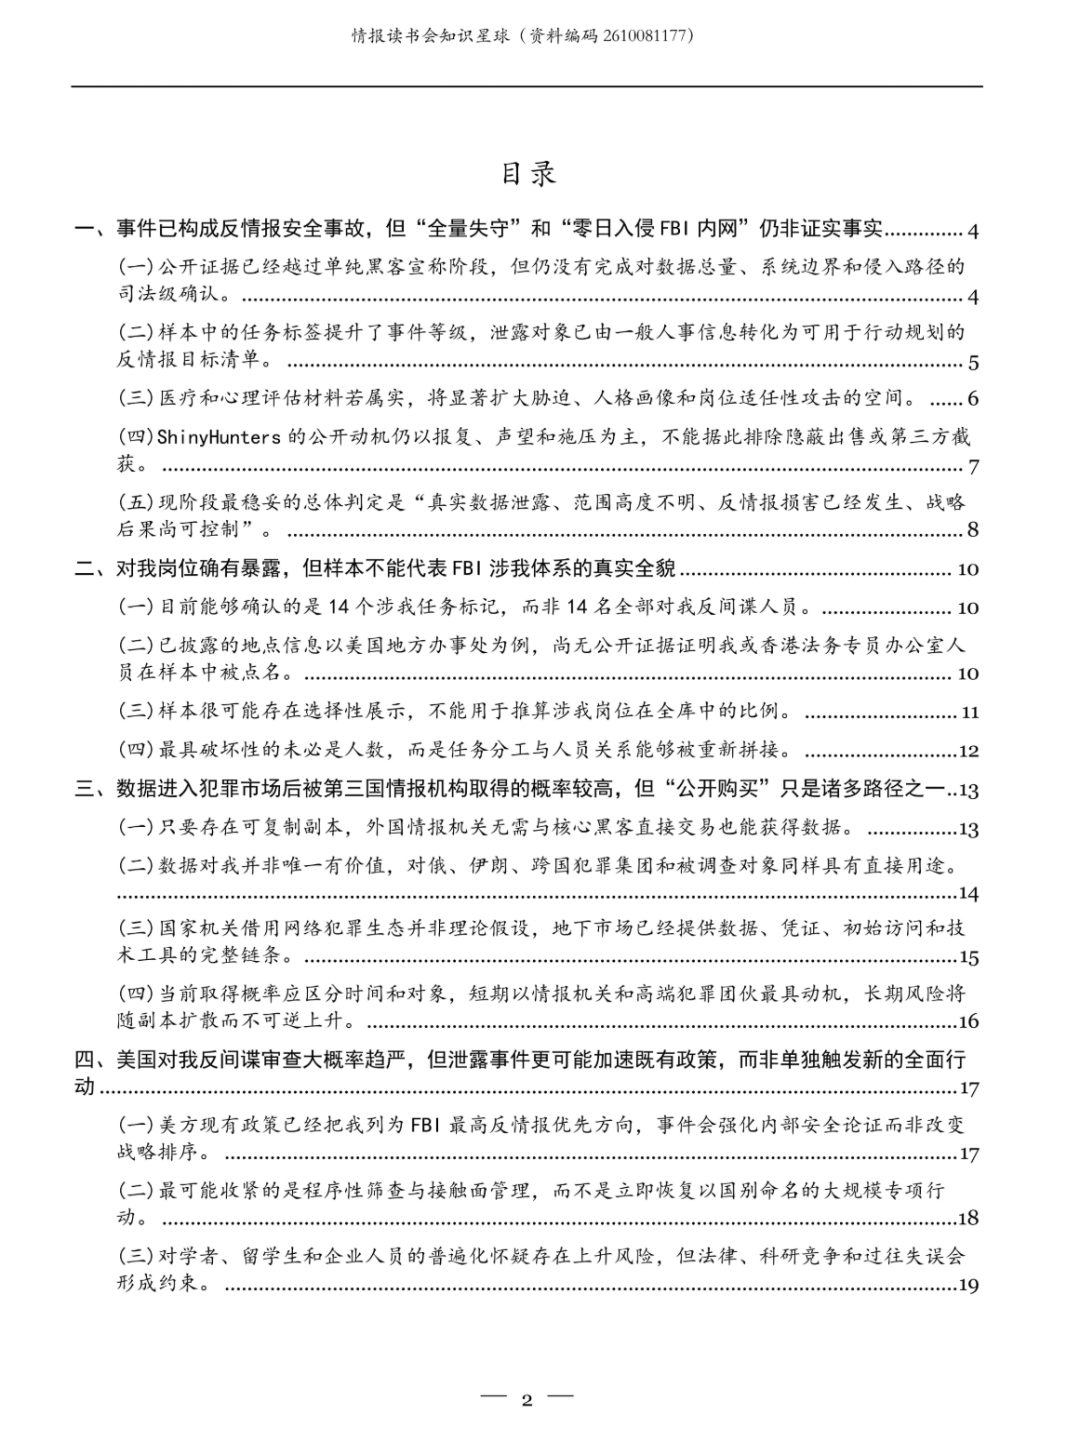
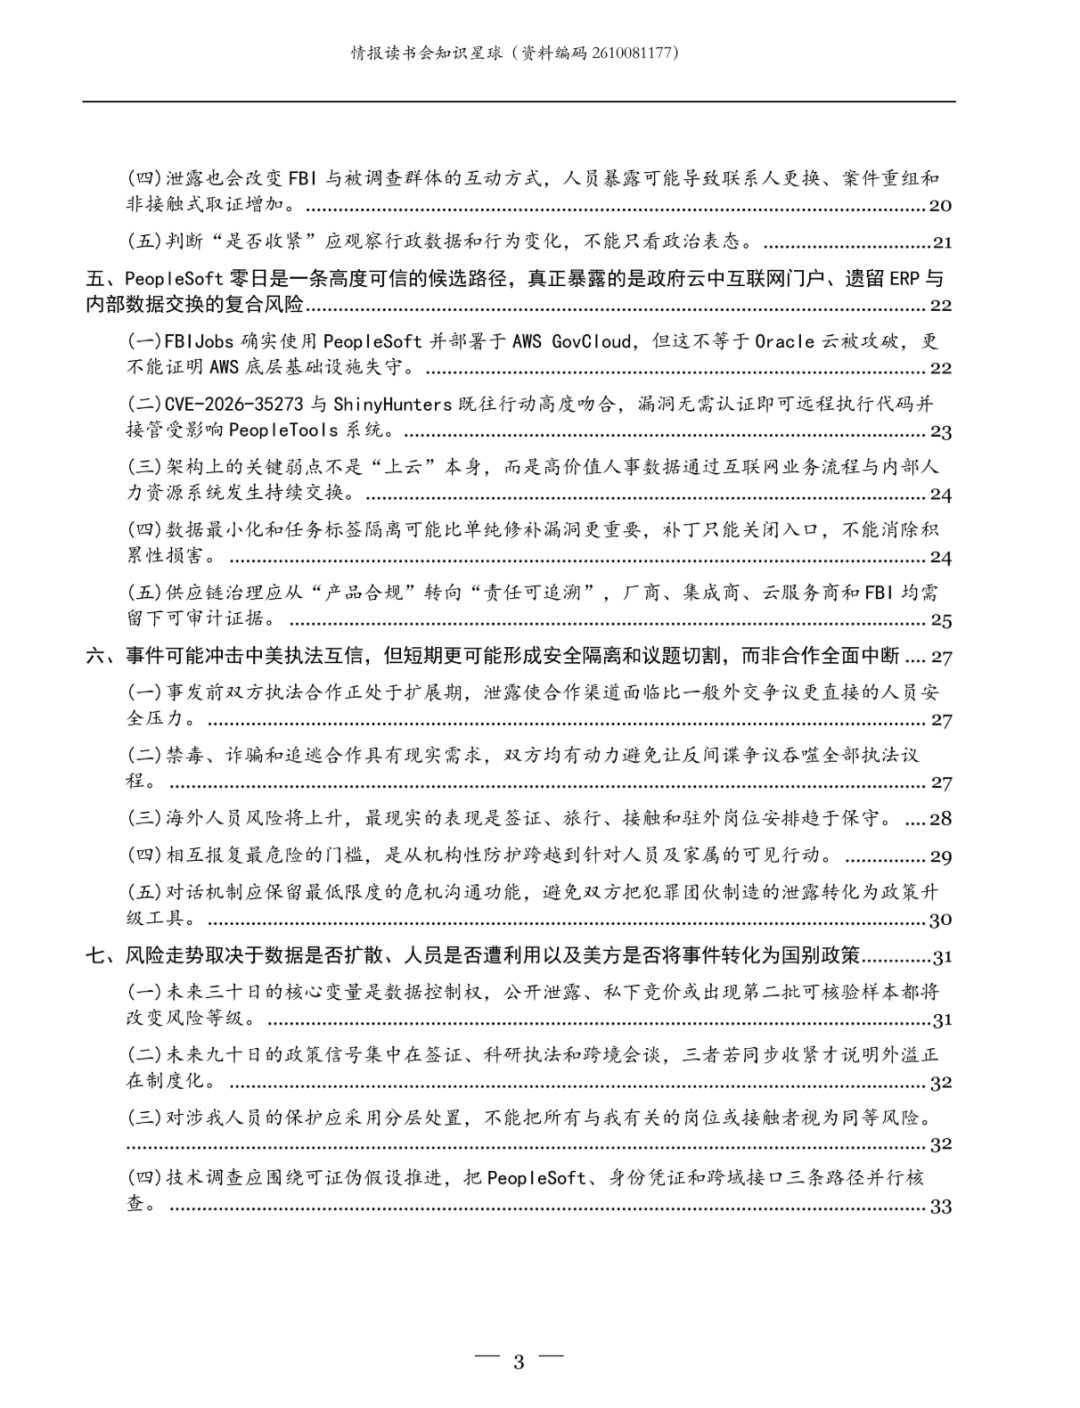
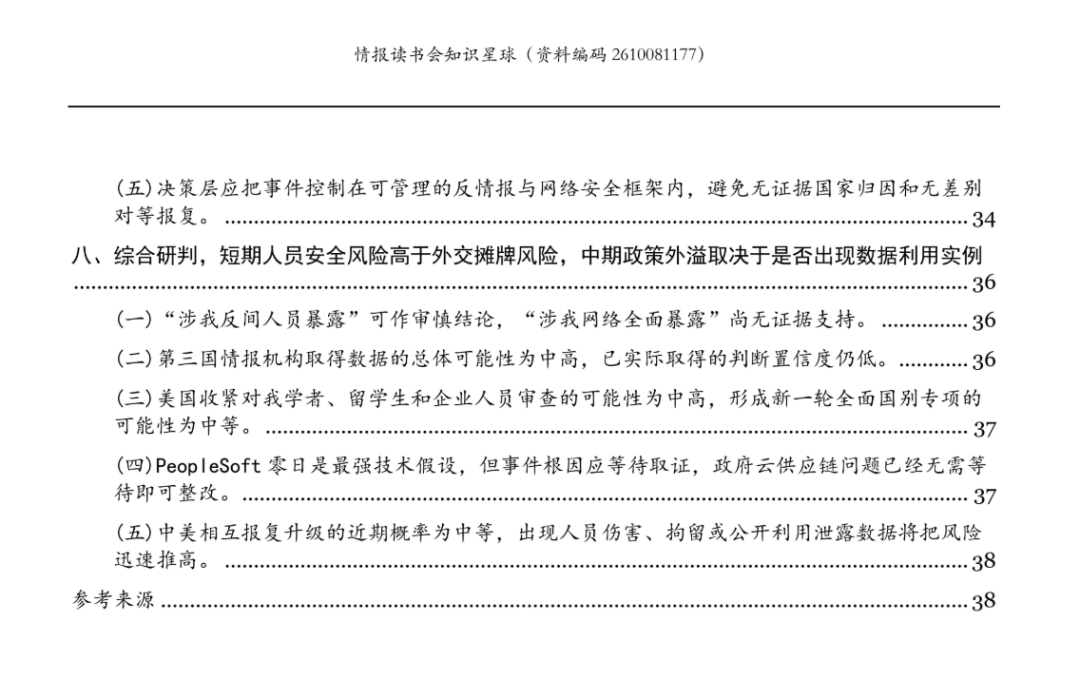
关于数据真实性、涉我岗位暴露程度、地下数据流转、PeopleSoft技术路径、美国对我审查走势及中美执法合作风险,完整版已形成系统评估。欢迎加入“情报读书会”知识星球,下载完整报告及相关研究资料。
【深度研判】黑客组织声称窃取联邦调查局雇员数据且样本含对我反间谍岗位信息,美对我反间人员暴露与相互报复升级的风险(资料编码2610081177,43页,15865字)
本文转载自微信公众号「情报分析师」,查看原文。版权归原作者所有,如有侵权请联系删除。