币安事件对银行和支付公司等金融机构的启示
原创 聂君 2026-11-06 17:51 广东
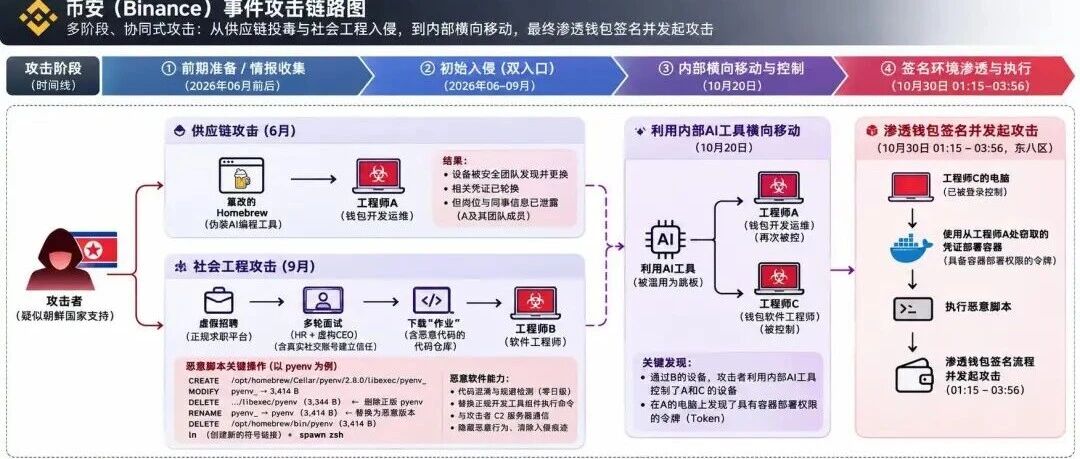
从已披露的币安被黑过程,我们分析了对银行、支付公司等金融机构可以改进完善的有效的措施。
币安最近被黑,具体过程可以看:
私钥没丢,63 亿美元没了:最大被盗案,贼是“照章办事”搬空金库的
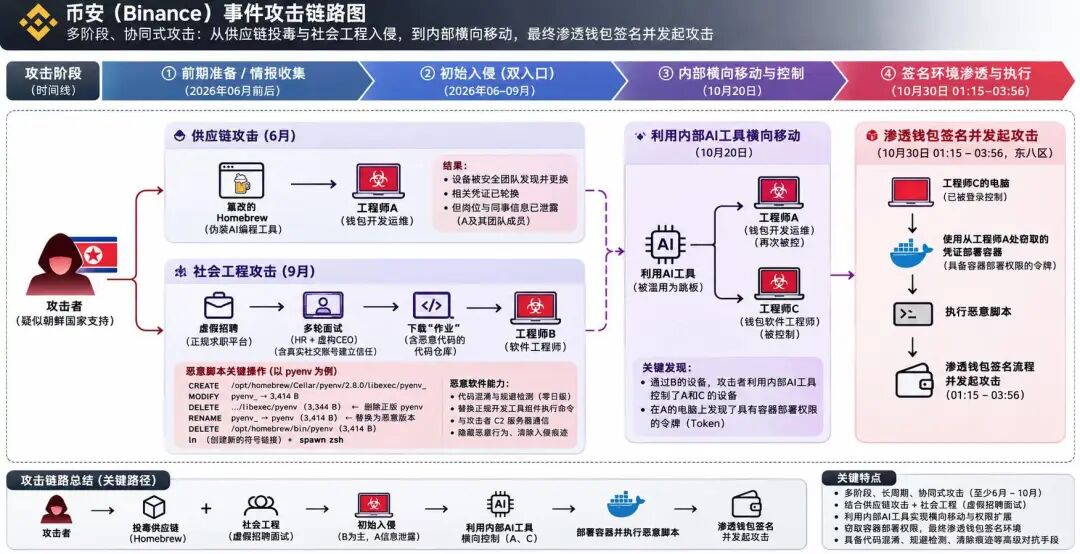
或者看下面这篇:
https://thehackernews.com/2026/11/binance-reveals-how-fake-job-interviews.html
从已披露的币安被黑过程,我们分析了对银行、支付公司等金融机构可以改进完善的有效的措施:
一、安全域隔离
1.1 【办公网上不了互联网】银行这点基本都做到了,杜绝了绝大多数反弹shell,从架构的角度解决掉了钓鱼邮件和终端被控问题。
1.2 【开发、测试环境分离】银行也已经做到了,但需要严格隔离,不要有例外。
1.3 【网络隔离】钱包签名环境(冷热分离)必须与办公网、普通开发网进行物理或极其严格的网络隔离(AirGap/ VPC 隔离)。
1.4 【跨域跳板】针对"共享管理平面"成为跨域跳板。开发网与生产网的 AD 域控、DNS、制品库、监控系统及内部 AI 服务网关必须分域独立部署;跨安全域的代码同步与制品晋级必须通过单向网闸或者严格网络隔离,防止攻击者攻陷开发网公共组件后直接渗透至生产网。
1.5【强化VPN远程接入控制】要对标美军和微软、AWS和Google认证等级,包括TPM硬件保存密钥+设备认证+可信一体化+生物识别一体化的,另外VPN设备自身的安全也要有对应的加固措施和重点防护,APT组织经常使用VPN和边界身份产品的漏洞进行初始化入侵。(vpn管控肯定要加强,双因素,绑定设备数量限制,连接vpn之后断互联网,三点一定要做到)
1.6 【主动排查】定期回溯 VPN 和边界设备的登录日志,看有没有非常规时间、地区、设备的登录,设备自身有没有被植入后门或异常改动,补丁是否及时。
二、AI工具管控(攻击者利用内部AI工具(被攻陷设备作为跳板)横向控制了工程师C)
2.1 【访问控制】对内网 AI 工具实施严格的访问控制。即使工程师 A 的电脑被控,也不应拥有直接调用 AI 工具去连接或操作内网其他设备的权限
2.2 【横向流量检测】被攻陷设备发起的异常横向流量(如内网扫描、未授权 API 调用)检测和阻断。
2.3 【UEBA分析】分析 AI 工具、办公设备的调用行为。如果某设备突然大规模请求 AI 工具或横向连接其他节点,应触发告警。
2.4 【执行沙箱】严禁内部 AI 工具或 MCP 插件直接继承宿主机的全局高危凭据(如本地 SSH私钥、全局 Kubeconfig、云管平台 AK/SK)。AI Agent 的代码执行与工具调用必须限制在无状态的临时沙箱容器内,任何涉及远程设备连接或配置变更的操作必须强制触发人工二次确认(Human-in-the-Loop)。
2.5 【回溯排查】翻 AI 网关日志,查有没有 AI 工具或 Agent 发起的 SSH、kubectl、批量读文件,以及非工作时段的异常调用,同时核对 MCP 插件清单有没有被改过。
三、供应链安全、生产运维操作安全
3.1 【私有化与内网源管控】开发环境应搭建企业私有软件源,禁止开发机直接连接外网源。所有第三方库、工具的引入需经过安全审核和完整性(Hash/签名)校验。
3.2 【重要文件完整性监控】在核心办公电脑和开发机上部署文件完整性监控,重点监控系统路径、环境变量、符号链接等,一旦检测到异常修改(如攻击者替换 pyenv),立即告警并阻断。
3.3 【关键岗位管控】关键岗位(类比案例中银行的签名程序开发工程师、拥有容器部署权限的运维工程师等)的行为,同步发给AI agent审计(生产系统操作是运维业务需要,还是恶意行为)
3.4 【主动全量排查】除了实时监控,还要主动对办公机和开发机做一次全量排查:pyenv、PATH、符号链接、shell 启动文件、MCP 配置有没有被动过;同时回溯 3 到 6 个月的日志,看有没有类似币安事件的痕迹。
四、DevOps密钥管理(杜绝拿到 Token 即可访问生产)
4.1 【清零长效凭据】严禁在工程师办公机、开发机及CI代码仓库中落盘存储可访问生产环境的静态 Token、AK/SK、长期有效的 Kubeconfig 或 SSH 私钥。先全量扫描已经落盘的密钥和 Token,发现就当泄露处理,立刻轮换,并回查这些凭据的历史使用记录。
4.2 【动态短时凭据(JIT)】引入动态特权访问管理(PAM)与密钥管理服务(如 Vault)。生产访问 Token 必须按需动态签发、阅后即焚(TTL限制在分钟级),且强制校验设备指纹 + 终端安全合规状态 + 堡垒机固定出口 IP。攻击者即使从被控开发机内存中窃取到有效 Token。
4.3 【回收个人生产部署权限】彻底关闭研发工程师使用个人账号或本地 Token 直接向生产容器集群下发部署指令(如直接执行 kubectl apply 或调用容器平台部署接口)的通道。同时查 K8s 和云审计日志,看有没有不是从流水线或堡垒机发出的部署、exec 操作,有没有来路不明的镜像和新增的特权账号。
五、核心业务安全风险(杜绝转账风险)
5.1 【单向数据流与接口白名单】核心账务系统向SWIFT前置机发送报文指令时,仅允许通过受控中间件(如专用MQ队列或文件摆渡网关)按固定格式投递;禁止从开发网、办公网甚至普通生产网段发起任何到 SWIFT 专区的交互式会话。
5.2 【大额转账风控和止损】在非清算窗口(如深夜、节假日),大额支付通道与大额跨境汇款接口在网关层自动处于关闭或极低限额状态,目前来看朝鲜黑客转账经常寻找银行的薄弱时间和环节进行大额转账。
您还有哪些好的建议,评论区留言分享。
--------------------------我是分割线--------------------------
如果您对安全运营领域,特别是通过自动化工具解决安全运营需求感兴趣,欢迎微信联系我:kelvin2294,或者扫以下二维码,知其安虚位以待:资深产品经理、高级售前、行业解决方案专家、大客户销售。
本文转载自微信公众号「君哥的体历」,查看原文。版权归原作者所有,如有侵权请联系删除。