安全419甲方精品采购指南 | 一台电脑两个世界:易安联"一机两用"如何破解政务终端安全难题
原创 安全419 2026-11-10 17:30 四川
未来只要国产化改造动作不停,“一机两用”几乎是必然伴随国产化改造要做的事情。
★ 安全419重点推荐
面对市场上数以千计的安全产品与解决方案,甲方客户普遍面临"选择困难":产品宣传口径五花八门,落地效果真假难辨,选型试错成本居高不下。为此,安全419发起《甲方安全建设精品采购指南》案例征集活动,从近300份提交资料中甄选出近百份入围方案,再经精心调研与深度评审,最终评选出2026年度最佳12个案例,并已正式发布《甲方安全建设精品采购指南白皮书(2026)》。本系列报道将逐一深度解读这12个精品案例,为甲方安全建设提供可参考的实战范本。
政府员工日常要同时使用政务外网和互联网,传统做法是一人配两台主机靠切换器来回切——预算吃紧、体验糟糕、管理复杂。易安联基于零信任架构打造的"一机两用"安全工作空间,在一台电脑上逻辑隔离出两个区域,从网络、存储、进程、内存表等维度完全隔离,访问政务外网时自动拉起安全通道,对用户几乎无感。方案已在福州、南通社会治理中心落地,江西移动覆盖4.2万终端。本期深度解读,看零信任如何以"无感"姿态实现规模化落地。
一、案例背景
电子政务外网是政府对大众的窗口,以“三横一纵”的架构遍布全省、市、区县、街道、村镇,横向连接成千上万的委办局,纵向延伸连接数万的乡村、区县。随着网络安全法、数据安全法、个人信息保护法“三法一典”及GW系列政务外网安全标准、《政务外网终端一机两用安全管控技术指南》(GW0015-2022)等规范持续加强,政务网络安全已上升到法律层面。
电子政务外网面临网络环境复杂化、终端资产多样化、业务场景多元化、业务监管规范化四大安全问题;同时攻击手段快速迭代、攻击团队愈发国家化,政务外网业务暴露面多、终端资产庞大,易被攻击方利用,运营和维护困难。
二、关键挑战
•“一机两用”成本困境:政府员工日常需同时使用政务外网和互联网,传统做法是一人配备两台主机通过切换器切换;在政府预算逐年减少、国产化改造(国产电脑价格约为普通电脑三倍)的背景下,一人多机的成本难以支撑。
•公安零信任改造合规要求:公安行业有公安三所制定的自有零信任规范,终端访问应用需过可信接入监控,业务访问服务数据需过可信应用监控,零信任厂家需提供认证、权限、审计、审批、终端环境感知等服务。
•政府网站安全与外访合规:政府单位官网被篡改影响恶劣;网信办会检查政府单位对外访问请求,访问恶意网站将被通报处罚,需保证对外访问域名安全合规、自有网站持续安全。
•大规模接入稳定性:运营商自用零信任项目规模大,需覆盖全省营业厅,并与4A平台集成。
三、解决方案
易安联基于零信任架构(SDP+终端沙箱)推出电子政务网零信任安全解决方案,采用“1个平台、5个中心、支撑N个功能“的“1+5+N”安全功能统一管控架构,对政务网络接入终端实施终端接入认证、终端安全隔离、访问控制、精准阻断、整体监控等能力。
方案以“三法一典”为上位法、多条建设规范为基础支撑,覆盖统一管控、身份认证、安全检查、传输加密、应用访问控制、终端安全隔离、终端数据同步七大技术功能要点,符合《零信任系统技术规范》(T/CESA 1165-2021)中用户访问资源型零信任场景要求。
四、主要建设内容
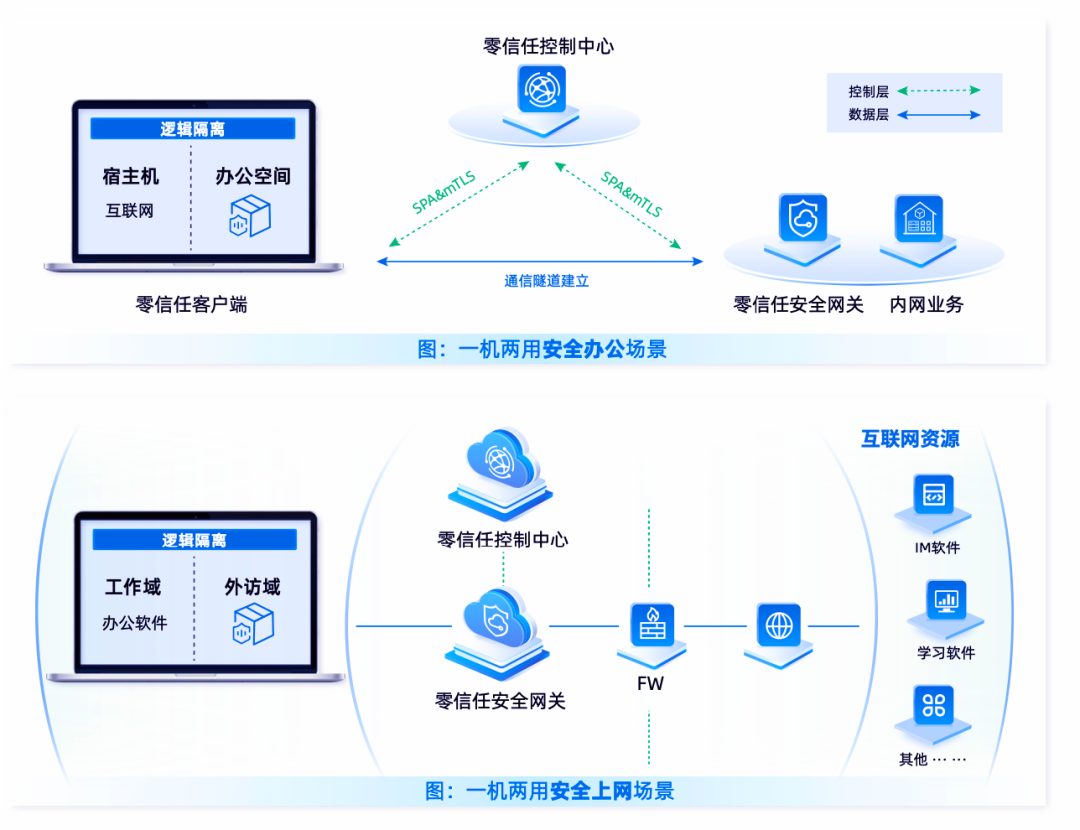
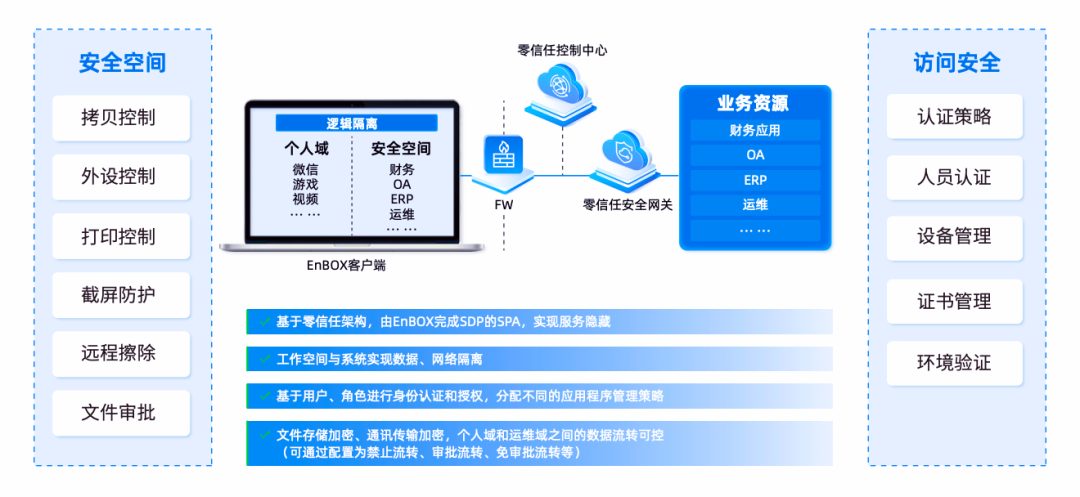
1.“一机两用”安全工作空间:在一台电脑上通过安全空间技术逻辑隔离成两个区域,分别访问互联网和政务外网,实现无感切换。技术原理为在宿主机上单独开辟硬盘空间并加密处理,通过离线SDP网络控制技术让两个区域走不同网络通道,从网络、存储、进程、内存表等维度完全隔离;访问政务外网业务时自动拉起安全工作空间通道,访问互联网则直接走本地通道,对用户几乎无感。
2.公安零信任改造服务:提供认证服务(与省厅PKI对接)、权限服务(含协助公安业务系统改造)、审计服务(各类数据报表呈现)、审批服务(核心数据访问发起审批流程)、终端环境感知(收集网络设备信息做访问控制)五大服务。
3.互联网安全云服务:基于自有威胁情报中心,提供恶意域名检测和网站云监控两个云服务,通过云服务阻断恶意请求、监控网站安全,保障政府单位对外访问合规与官网安全。
4.运营商零信任应用:与4A平台集成提供安全接入和身份管理,应用场景包括营业厅终端安全、运维研发内网隔离、DNA专网认证等;江西移动三期项目覆盖终端接入、互联网场景、网络准入。
5.统一管控与智能运营:提供权限学习(快速发现黑灰应用、资产快速发现)、智能标签(用户、设备、应用标签灵活定义)、灵活消息通知(短信、邮件、客户端、钉钉、企业微信等)、智能策略生成(慢速撞库防护、僵尸账号识别、运维高危指令管控、黑客工具检测)、风险场景建模等功能。
五、解决的关键问题
•一机两用无感切换:区别于竞品需切换界面的方式,方案自动识别业务应走的网络通道,对用户无感,用户体验更优。
•权限控制与定制化:在后端权限控制和具体安全策略上比竞品更灵活,定制需求基本通过配置方式实现。
•国产化改造配套:伴随国产化替换改造过程,以软件形态(无硬件)部署,契合政府单位“采购服务”的新习惯。
•终端安全隔离:在不可信用户终端上创建可信工作环境,加密存储,文件、网络、程序、进程、注册表隔离;支持双模双开、远程控制、离线空间、多域多策、应用准入等能力。
六、建设收益
1.成本显著下降:一机两用方案使政府单位无需为员工配备多台主机,在预算减少与国产化改造背景下大幅降低终端采购成本。
2.身份与访问安全提升:零信任“永不信任、始终验证”思想,基于认证和授权动态重构业务访问控制的信任基础,杜绝身份验证后的绕过高危操作。
3.数据安全防护增强:基于南北向及东西向动态细粒度访问控制,遵循最小授权原则,禁止横向越权访问;实现数据“可用可见、可用不可见、不可用不可见”等状态的统一授权管理。
4.运维效率提升:通过市级安全准入管理中心对接入终端和安全策略统一管控,对全网终端接入情况和网络状态可视化总览。
七、项目实战成效
“一机两用”方案已在福州、南通社会治理中心落地,徐州、宿迁等地正在投建,主要客户为各地市大数据中心;项目预算约百万级别,按终端数和用户数、并发量收费。公安零信任改造方面,南通项目一期完成认证和权限服务,二期审计和审批服务正在建设。运营商方面,江西移动覆盖4.2万终端,江苏移动超级APP集成支撑2-3万并发。
随着江苏省发文推动地市开展国产化替换改造,预计明年各地市将陆续开展类似建设,“一机两用”作为国产化改造的必配能力,市场前景明确。
八、创新性与优势
1.灵活定制能力:方案设计时即考虑定制需求,所有内容做成可配置方式,常见定制通过配置实现;而部分竞品基本不接受客户定制需求。
2.软件形态契合采购趋势:纯软件部署(无硬件),契合政府单位统一建设云资源、采购服务的习惯转变。
3.多场景延伸:支持5G专网终端接入、互联网远程移动办公接入等多场景,移动端与PC端统一后台架构,通过license平滑扩展终端沙箱、水印等高级功能。
九、经验总结
全省零信任项目实施的困难在于涉及用户众多、地理位置分散、安全管理人员不足。关键经验包括:
一是保留但不启用现有防火墙和安全策略,零信任系统故障时可快速启用原有策略保障业务;
二是保留委办局现有访问通道,与零信任通道并存,待部署完成后逐步切换;
三是提前明确各区县项目配合人员责任,提供培训,人员下沉协助启动,确保所有人员都能用、都会用。
未来只要国产化改造动作不停,“一机两用”几乎是必然伴随国产化改造要做的事情。
关注安全419公众号
公众号对话框回复“甲方安全采购指南”
获取完整版白皮书
END
✦
推荐阅读
✦
粉丝福利群开放啦
加安全419好友进群
红包/书籍/礼品等不定期派送
本文转载自微信公众号「安全419」,查看原文。版权归原作者所有,如有侵权请联系删除。