平均每天3.3起!全球医疗行业勒索攻击创新高
威努特安全网络 2026-11-11 08:00 北京
医疗安全防线面临考验。
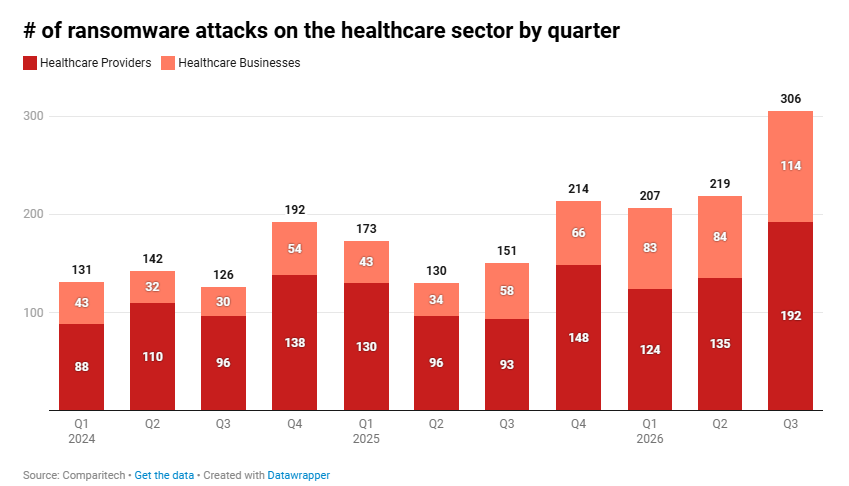
近日,研究机构Comparitech发布最新报告显示,2026年第三季度,全球医疗行业共录得306起勒索软件攻击,平均每天约3.33起,创下该机构单季度统计新高。
与第二季度的219起相比增长40%,较2025年同期的151起增长超过一倍。
更值得警惕的是,医疗行业面临的攻击增长速度明显高于整体水平。Comparitech同期发布的全行业报告显示,2026年第三季度全球各行业勒索软件攻击数量环比增长29%,同比增长61%,均低于医疗行业的增幅。
306起记录中,192起涉及医院、诊所等直接提供医疗服务的机构,约占63%。其余114起涉及医药制造、医疗技术、医疗账单服务等相关企业。
数据背后,是医疗行业持续承受的网络安全压力。医疗机构汇集了大量患者身份信息、诊疗记录等敏感数据,同时高度依赖医院信息系统、电子病历、检验检查等数字化平台开展日常诊疗。一旦遭遇勒索攻击,风险可能迅速从数据和信息系统蔓延至诊疗服务,甚至危及患者生命,带来远超经济损失的影响。
勒索病毒对医疗行业的核心危害是直接威胁患者生命、瘫痪诊疗流程、造成巨额经济损失、泄露高敏感数据、引发连锁社会信任危机,其影响远超普通行业,属于 “生死攸关” 的网络安全事件。
01
直接危及患者生命安全(最严重后果)
治疗延误与死亡:核心系统(HIS、EMR、LIS、PACS)被加密,无法查阅病历、检验 / 影像报告,导致急诊处理、手术安排、用药决策严重滞后。
诊疗差错激增:被迫回归全手工流程(手写病历、处方、核对),极易引发用药错误、剂量错误、身份核对错误,院内死亡率在攻击期间上升33%。
急救通道阻断:救护车被迫大规模改道,周边医院负荷陡增,急诊等待时间翻倍,心梗、中风等急症救治黄金时间流失,并发症与死亡率上升。
02
医疗运营全面瘫痪,服务体系崩溃
核心业务停摆:挂号、缴费、药房、住院结算、电子医嘱、移动医护全链路中断;影像设备(CT/MRI)、监护仪、输液泵等联网设备失控或数据无法读取。
大规模取消与积压:单次攻击常导致数千预约延期、数百手术取消;择期手术、慢病管理、康复治疗长期积压,医疗资源挤兑加剧。
03
巨额经济损失,医疗机构不堪重负
赎金与恢复成本:医疗行业赎金范围为700–3500万元;系统重建、数据恢复、安全加固、专家咨询等平均恢复成本200万元以上,大型机构可达数千万元。且因勒索病毒引起的医疗服务停止,也会导致营收断崖式下跌。
04
患者隐私泄露,声誉与信任崩塌
高价值数据被窃取/泄露:病历、检验报告、基因数据、身份证号、联系方式、财务信息被批量窃取,在暗网售卖(单条医疗数据数百元);部分团伙以 “公开数据” 胁迫支付赎金,加剧泄露风险。
声誉毁灭性打击:数据泄露、治疗延误、差错事故被公开后,患者信任度骤降,就诊量长期低迷,品牌价值清零;医疗机构面临公众问责与监管重罚。
05
行业与社会层面的深层冲击
医疗数字化信任危机:医院、患者、监管方对医疗信息化、互联网医疗、远程诊疗的安全性产生普遍怀疑,数字化转型受阻,智慧医疗成果面临 “倒退” 风险。
公共卫生应急能力削弱:疫情、突发公共卫生事件期间,医疗系统需高度协同;勒索攻击会直接破坏应急指挥、数据共享、资源调度能力,放大公共卫生风险。
法律与伦理困境:支付赎金面临 “资助网络犯罪” 的法律与伦理争议;不支付则危及患者生命,形成道德两难;攻击跨国化、组织化,溯源与追责难度极大。
勒索软件主要通过系统漏洞、钓鱼邮件、钓鱼网站及可移动设备等方式进行传播,其主要目的是加密受害者设备上的数据,向用户索要解密赎金。勒索软件的“低风险、高收益”及较低的技术门槛吸引了越来越多的攻击者加入到勒索阵营中。因此敌对国家、竞争对手等可能采用勒索软件的方式定向攻击医疗机构,以达到特定目的。
为了让医疗行业构建一个全面、有效的勒索病毒防护体系,确保医疗机构数据的安全性和业务的连续性。同时,还需要帮助医疗机构降低风险成本、满足合规性要求,并在面对新的网络威胁时保持竞争优势。建议医疗行业达成以下目标:
降低勒索软件感染风险
防止敏感数据和重要文件被勒索软件加密,导致医疗数据无法访问。并及时发现和隔离受感染的设备和系统,避免数据泄露和进一步的数据损失。
保障重要数据的完整性和可恢复性
在遭遇勒索软件攻击时,能够快速恢复系统和数据,确保医疗业务的正常运行。并通过备份和恢复策略,减少因数据丢失或系统瘫痪导致的业务中断时间。
满足合规性要求
确保医疗机构符合相关的数据保护和网络安全法规要求,避免因违反法规而面临法律风险和罚款。
围绕上述防护目标,医疗机构需要构建覆盖威胁检测、主动防护和数据恢复的多层次防勒索体系。威努特结合医疗行业网络环境与业务特点,提供针对性防护方案,提升医疗机构应对勒索攻击的综合防护能力。
网络异常实时监测及溯源分析
鉴于医疗行业网络流量的复杂性,涉及多种医疗设备、信息系统和应用程序之间的通信,勒索病毒可能隐藏在正常流量中,使得传统检测手段难以发现。威努特高级威胁检测系统结合失陷分析、威胁情报分析等多种技术,对医疗网络中的南北流量和东西流量进行全面深度威胁检测。通过人工智能检测技术,学习医疗网络中正常的用户和流量行为基线,可精准识别恶意加密流量、隐蔽隧道等异常行为,及时发现勒索病毒的踪迹。当勒索病毒利用加密流量进行传播时,系统能够通过对流量行为模式的分析,提取恶意加密流量与合法加密流量的相关数据,如SPL数据、DNS元数据等,构造用于识别的向量,采用集成学习算法建立检测模型,从而准确判断出恶意加密流量,在勒索病毒入侵初期就进行预警,为医疗系统的安全防护争取宝贵时间。
实时监控勒索病毒攻击流量
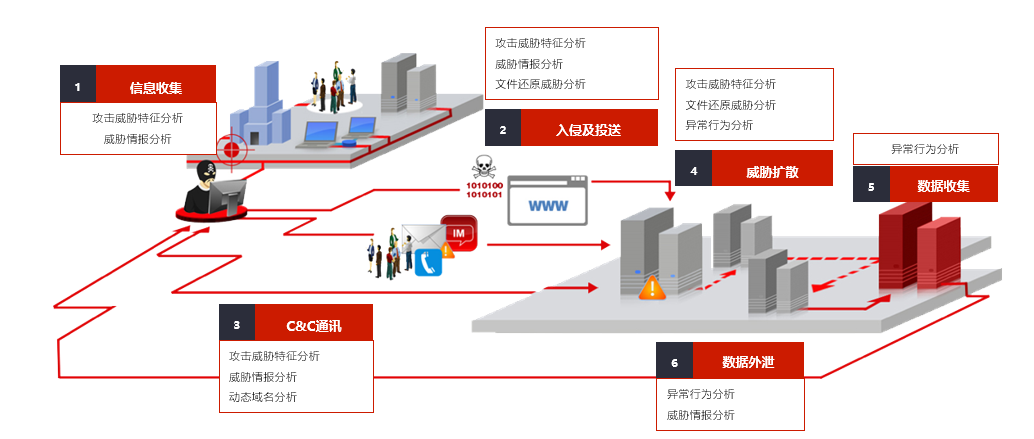
在医疗系统中,一旦主机遭受勒索病毒攻击,大量敏感的医疗数据可能被加密,从而影响患者的诊断和治疗。威努特高级威胁检测系统能够从安全攻击的六个阶段收集数据,并结合日志信息,实时识别出失陷的主机及其当前所处的攻击阶段。通过监测网络异常行为,例如DoS/DDoS攻击、扫描、远程命令执行等,系统能够立即发出警报。安全运维人员可依据这些信息迅速采取措施,对失陷主机进行隔离和修复,有效阻止勒索病毒在医疗网络中的进一步蔓延,从而降低勒索病毒对医疗系统的损害,确保医疗业务的顺利进行。
失陷主机综合研判
勒索病毒攻击发生后,迅速而准确地进行攻击溯源对于采取有效措施、防止未来再次遭受攻击至关重要。威努特高级威胁检测系统拥有强大的溯源取证能力,通过事件追溯、元数据追溯和流量采集存储功能,能够定位攻击源和被攻击目标,明确攻击阶段和过程。利用威胁情报检测技术,将从流量中提取的域名、IP、URL等信息与系统内置情报进行关联比对,进一步确认网络威胁。通过对攻击链的分析,将所有事件按照Kill Chain的不同阶段进行主机事件关联,并展示在可视化的Kill Chain攻击链中,帮助医疗行业的安全管理人员掌握勒索病毒的攻击战术和过程,制定针对性的防御策略,增强对勒索病毒的防御能力。
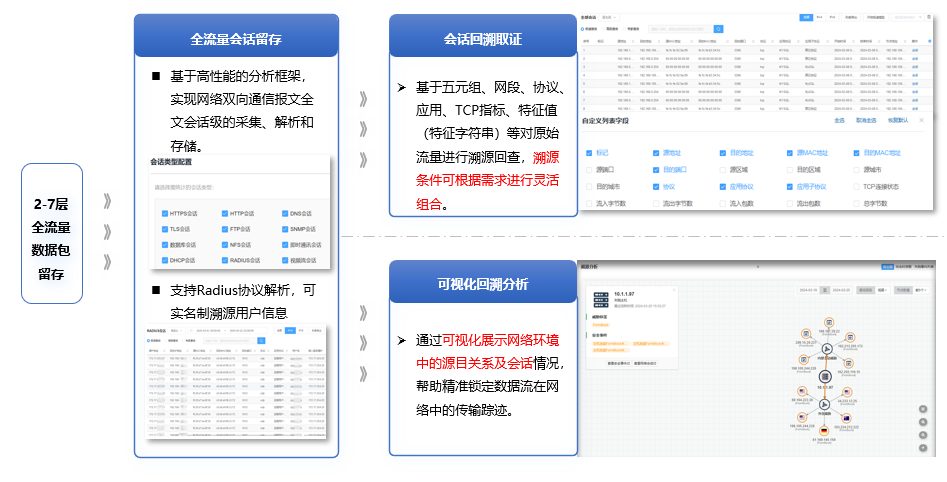
追溯威胁源头与分析攻击链,助力制定防御策略
终端安全防勒索加固
在医院的办公电脑和服务器上部署主机防勒索系统,确保终端数据的安全。在医疗行业中,数据的敏感性极高,且业务连续性至关重要。一旦遭受勒索软件攻击,不仅患者数据的安全性会受到威胁,医疗服务的正常运作亦将遭受严重影响。针对这些关键问题,主机防勒索系统提供了全方位的防护措施,确保医疗业务的顺畅进行。
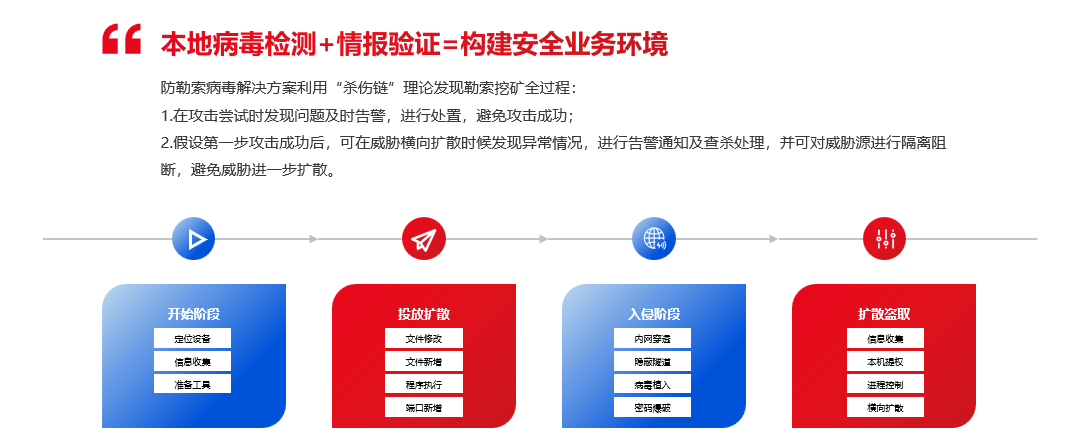
威努特主机防勒索系统具备的检测、防护能力,对勒索攻击Cyber-Kill-Chain完整覆盖,形成多层次纵深防御能力,保护系统业务和业务数据、及时发现勒索软件并阻断。多层次技术手段的综合应用,使其具备强大的勒索软件防范能力。
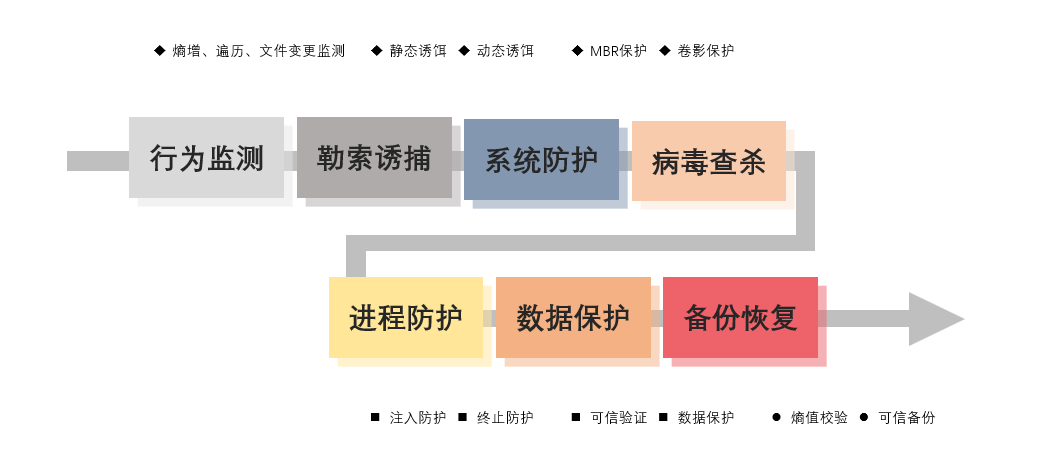
七大技术机制支撑检测、防护、恢复能力落地
针对勒索软件特有的恶意行为,如大范围的遍历、重命名,高频率的文件创建、删除,结合数据文件熵值的显著增长,可以准确检测勒索病毒;同时应用诱饵投喂技术,可在勒索软件破坏系统数据文件前,阻断勒索软件运行。
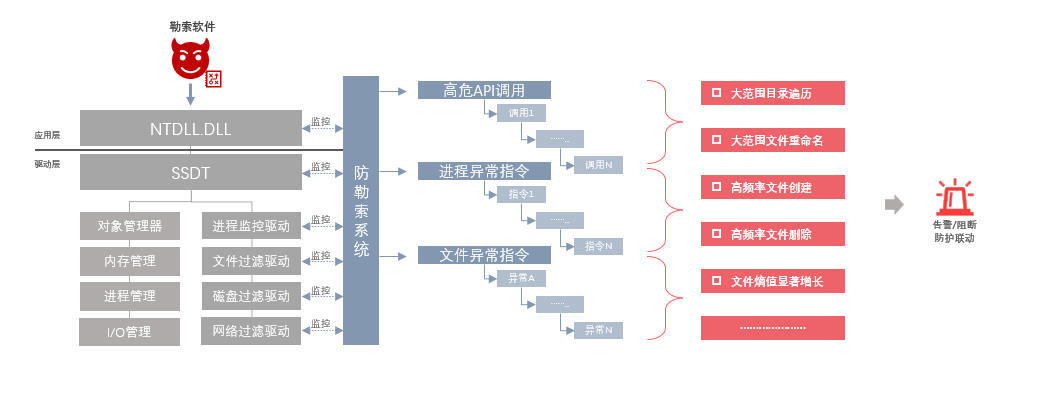
针对恶意行为准确识别勒索病毒
高级手法的勒索攻击难以防范,威努特主机防勒索系统行为监测功能采用“零信任”机制,不信任任何应用,基于恶意行为识别威胁,可以检测发现勒索病毒的攻击行为,能够极大提高勒索病毒抵御防范能力。
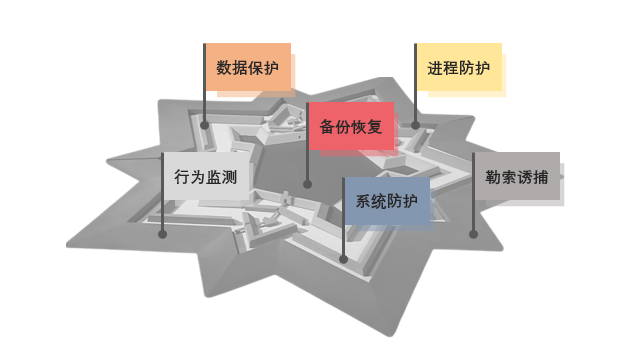
纵深防御结合零信任机制可抵御供应链攻击
威努特主机防勒索系统基于关键业务保护、核心数据保护以及程序控制等主动防御技术,结合不依赖勒索软件特征库的恶意行为监测技术,有效防范已知或未知勒索软件,无惧勒索软件“变种”。
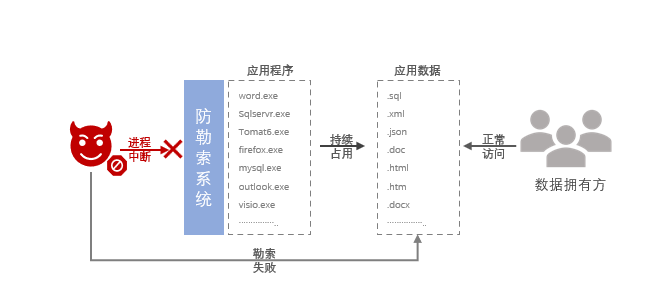
保护系统关键业务免遭中断
数据备份与恢复策略
医疗数据中包含大量患者的敏感信息,例如病历和诊断记录等,一旦遭受勒索病毒的加密攻击,其后果将不堪设想。威努特数据备份与恢复系统采用多种备份策略,包括数据的定时备份、实时备份以及文件级连续数据保护(CDP)备份,为医疗数据提供全方位的保护。对医院核心数据库执行定时的全量备份和实时的增量备份,同时利用CDP功能实时监控文件系统数据或元数据的变化。在遭受勒索病毒攻击时,数据被加密,系统能够迅速从备份中恢复数据,确保医疗数据的完整性和可用性,避免因数据丢失而影响患者的诊断和治疗。
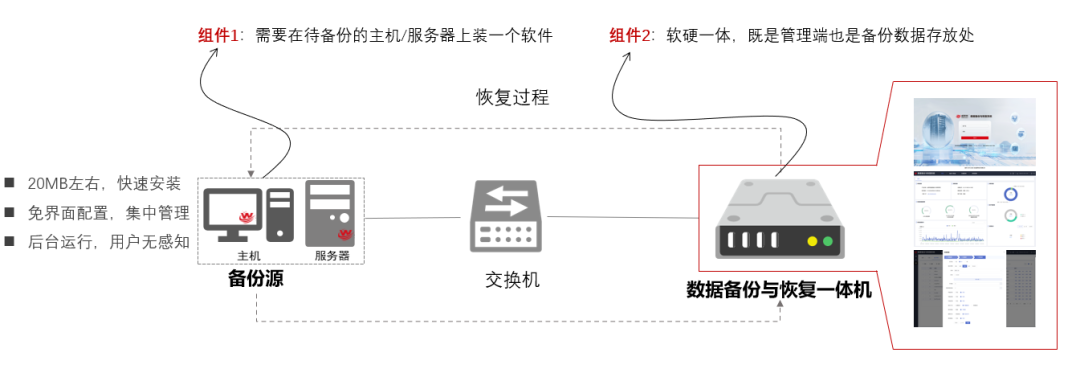
威努特数据备份与恢复系统组件
医疗数据库中存储着海量的患者信息,数据的一致性对于医疗诊断和治疗的准确性至关重要。威努特数据备份与恢复系统的事务级数据库复制功能,通过直接捕获源数据库的事务日志,将数据库产生的事务日志实时复制至目标系统数据库中,再根据事务日志序号重做数据,从而实现源目标系统数据库数据与源端数据库数据的实时一致性。在医院的日常运营中,多个科室可能同时对患者数据进行读写操作,采用该功能可确保在遭受勒索病毒攻击时,备数据库能及时接管工作,且数据与主数据库保持一致,避免因数据不一致导致的医疗事故。
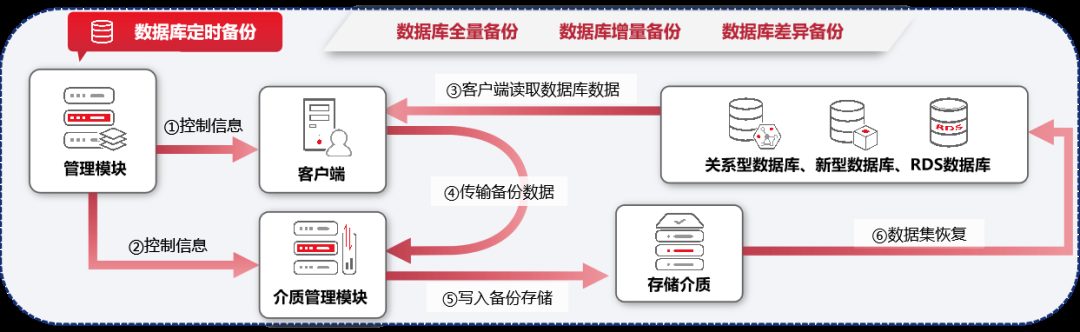
备份恢复流程
医疗行业的信息系统环境复杂,包含多种不同品牌、型号的医疗设备和软件系统,使用不同的操作系统和数据库。威努特数据备份与恢复系统具备广泛的兼容性,支持多种主流操作系统,如Windows Server 2003 - 2019、Linux Kernel 2.4及以上版本,以及国产操作系统银河麒麟、统信UOS等。支持多种主流数据库的备份与恢复,包括Oracle、SQL Server、MySQL、DB2等,还支持达梦、人大金仓等国产主流数据库在线备份与恢复。在医疗设备方面,能兼容多种医疗设备的数据格式和接口,无论是影像设备产生的DICOM格式数据,还是其他医疗设备的专用数据格式,都能进行有效的备份和恢复,确保在复杂的医疗环境中,数据备份与恢复工作的顺利进行。
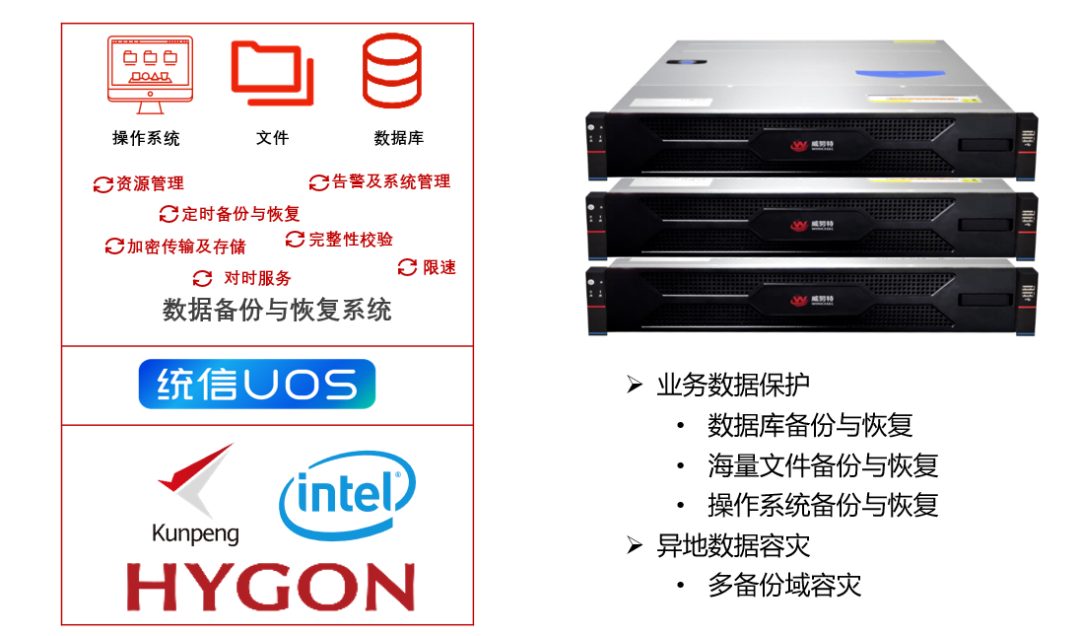
广泛兼容性,适应医疗复杂环境
总结
当前,医疗行业已成为勒索病毒攻击的重灾区,攻击态势持续升级,不仅威胁医院核心业务连续性、患者生命安全,同时也带来巨大的经济损失与合规风险。传统碎片化、被动式的防护模式已无法应对当前精准化、规模化、常态化的勒索病毒攻击,构建全面、系统、可落地的完整防护体系,成为各级医疗机构的迫切需求与必然选择。威努特不仅能够帮助医疗机构筑牢勒索病毒防护防线,保障核心业务连续性与患者生命安全,守护患者隐私数据,更能助力医疗机构实现数字化转型背景下的安全、合规、高质量发展,彻底改变“防不住、检测慢、恢复难”的被动局面,为医疗行业网络安全保驾护航。
本文转载自微信公众号「威努特工控安全」,查看原文。版权归原作者所有,如有侵权请联系删除。