关于朝鲜黑客自铸meme币洗白64亿美元赃款链路
原创 黑鸟 2026-11-10 23:45 广东
赃款经由跨链服务与交易池层层转移
2026年10月29日,币*热钱包在11条区块链上被同时抽走约64.3亿美元,这是加密货币有史以来最大的一笔失窃案。FBI在10月31日把这笔账记到了TraderTraitor头上,这个隶属朝鲜侦察总局、对外挂着Lazarus Group招牌的黑客组织,一年前刚从Bybit搬走过15亿美元。
钱到手只是第一步。真正让交易所和合规团队头疼的,是后续长达数周的洗钱工序。截至11月7日,洗钱链路已经动用超过2万个钱包、横跨16条区块链、至少36项服务、完成至少6.5万笔交易,平均每30秒产生一个新钱包,每10秒发生一笔交易。下文先梳理攻击得手的经过和赃款逐日撤退的路径,再展开其中一层容易被忽略的手法:
朝鲜团伙自己发meme币,把这些币塞进去中心化交易所的流动性池,用池子当过滤网,把赃款从这头灌进去、从那头放出来。
攻击是怎么得手的
Binance事后把这次入侵定性为一场多阶段行动,并非一次单点突破。2026年6月,一名工程师在工作机上安装了一份被篡改的AI编码工具副本,钱包团队由此暴露在攻击者面前。到9月,攻击者伪装成招聘方,对另一名工程师安排了整套假面试,诱使他把一份恶意作业(assignment)下载到工作电脑上。
拿到入口之后,攻击者借助币*内部的AI工具触达其他工程师的机器,10月29日再用这层访问权限摸到币*的钱包签名服务(wallet signing service),最终绕开正常提现流程把资产转走。掌握入口的过程花了几个月,真正的资金撤离反而集中在一个晚上。
冻结大战:抢在稳定币被冻结前换仓
失窃发生在10月29日20:05到23:56(UTC)之间。被搬走的64.3亿美元里,有34.6亿美元(54%)是USDT、USDC这类稳定币(stablecoin),而稳定币的发行方比如Tether和Circle可以单方面冻结链上余额。攻击者的第一优先级,就是赶在冻结落地之前,把稳定币换成没法被冻结的资产,比如ETH和TRX。
在以太坊上,Tether在赃款到账37分钟后冻结了被盗USDT。冻结之前,攻击者抢着在Uniswap等去中心化交易所(DEX)把4.34亿USDT换成ETH,又在借贷协议Aave上以另外5990万USDT作抵押,借出19762枚ETH。在Tron上,它先在SunSwap把2.34亿USDT换成TRX,剩余部分随后被Tether冻结。Circle则在任何USDC被兑换之前,就冻结了全部8.23亿被盗USDC。
整体算下来,已有28.5亿美元被冻结或扣押,约7.86亿美元稳定币在冻结落地前完成了转换。同一时段,18270枚被盗BTC被拆进19个地址,此后一直没有再动。
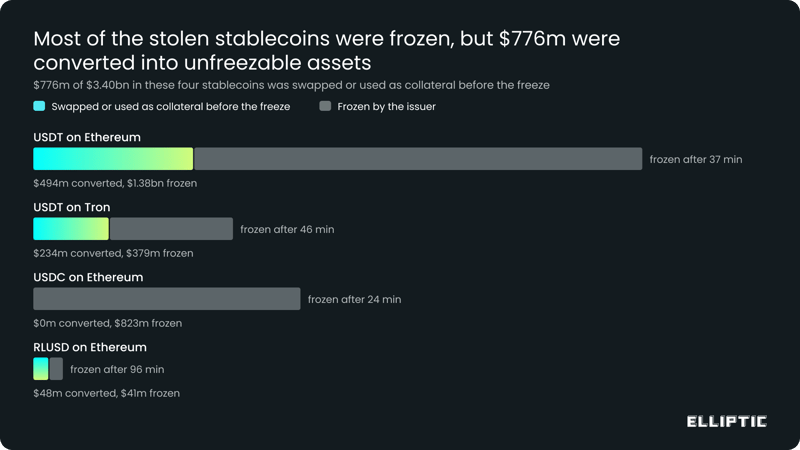
图:大部分被盗稳定币被发行方冻结,7.76亿在冻结前换成不可冻结资产(Elliptic)
逐日撤退:16条链上的洗钱全景
各条洗钱阶段前后叠加,最初集中在Tron,随后扩散到其他链。下面按时间顺序梳理赃款的去向。
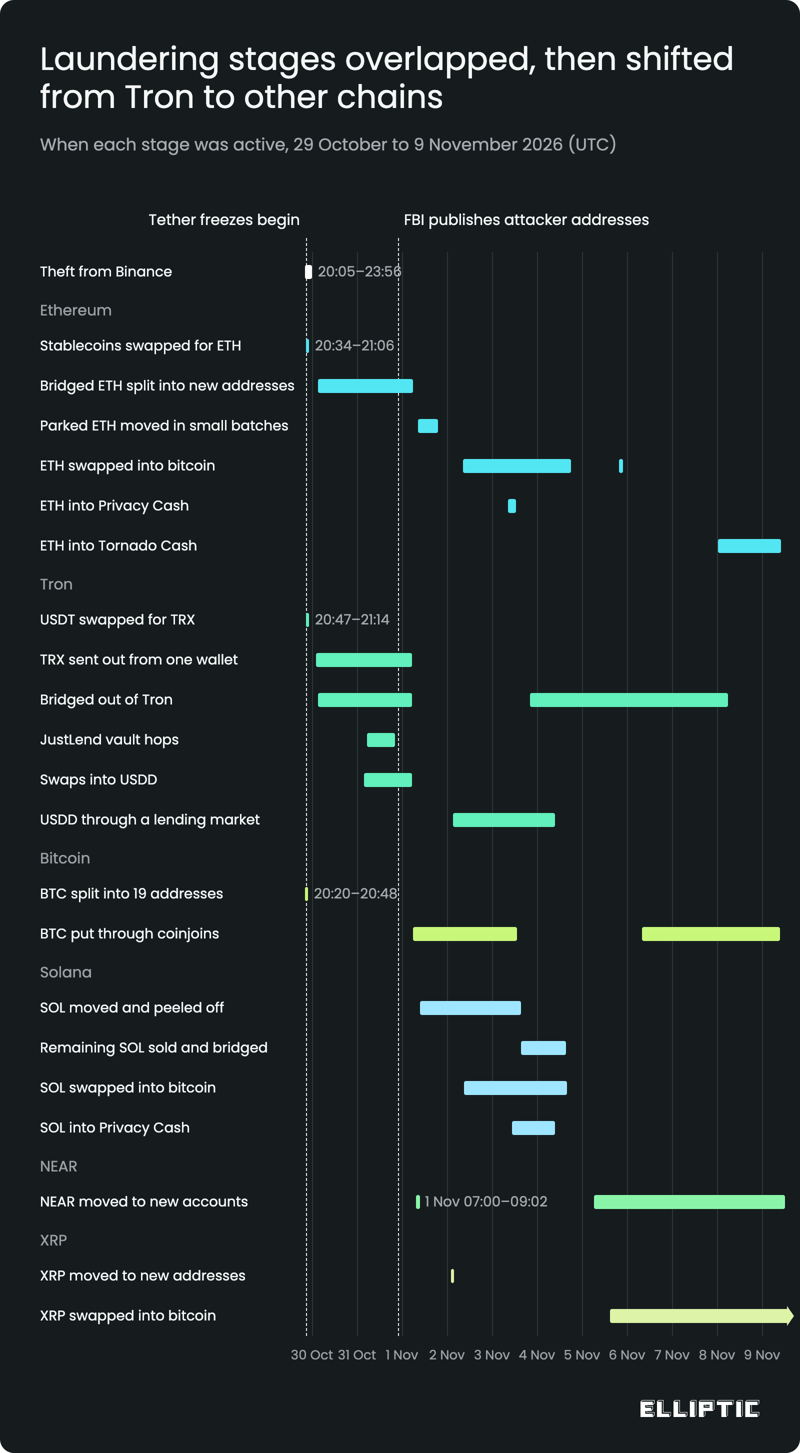
图:各洗钱阶段的活跃时段,箭头表示截至11月7日08:00 UTC仍在运行(Elliptic)
10月30日,Tron成为主通道。作案后的头一个小时,Tron链上几乎静止了约五个小时。02:19 UTC,一个分发钱包开始把6.846亿TRX拆成小额发往数百个新地址,资金随后扩散到约7700个地址。接下来两个半小时,攻击者首次通过六条不同的跨链桥(cross-chain bridge)转账,先以测试金额试水。桥的作用是在一条链上收进资产,在另一条链上付出对应资产。几乎所有TRX过桥后都在以太坊落成ETH,目前至少1.47亿美元已从Tron桥出。
落到以太坊的ETH被转发到一批新建地址停放。如今约68300枚ETH散在约830个这类小地址里,多数只持有10到100枚ETH;九个最大地址持有攻击者ETH总量的89%,自10月30日起再未移动。
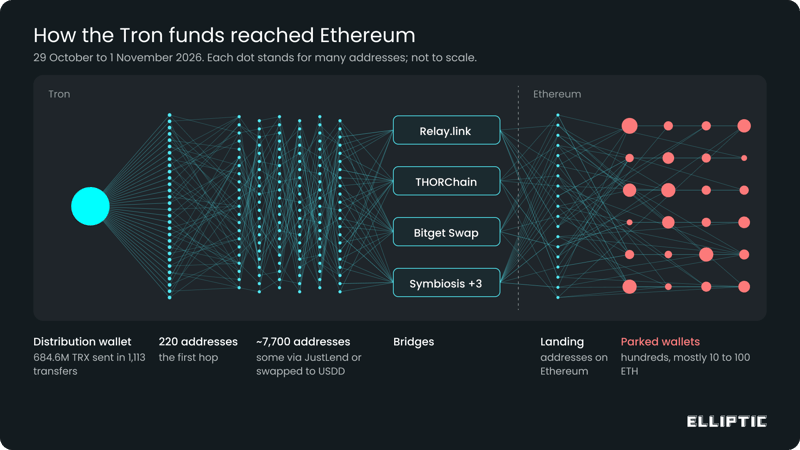
图:Tron赃款经Relay.link、THORChain、Bitget Swap、Symbiosis等桥抵达以太坊(Elliptic)
10月31日,新路线铺开,节奏加快。03:36起,一部分TRX换成USDD,这是一种主打免冻结(freeze-free)属性的稳定币,没有中心化方能够冻结它。05:18,一个地址把1.28亿TRX送进JustLend借贷金库(lending vault),从一个地址存入,向16个新地址取出,链上没有直接转账把两侧地址连起来。
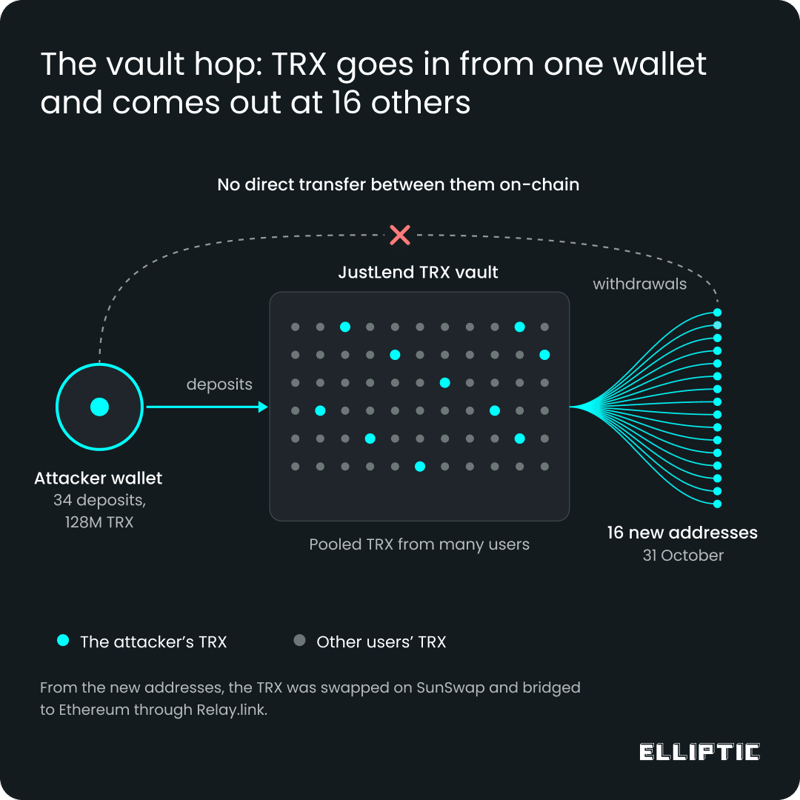
图:金库跳跃:TRX从一个钱包进入资金池,从16个新地址出来(Elliptic)
分发钱包的出金速度也在加快。10月30日大部分时段每小时不到1200万TRX,10月31日最高达到每小时3700万,平壤的两个深夜都没有停工。最忙的08:00 UTC时段,攻击者的Tron钱包一小时内做出约1300笔交易。当天11:34,常用桥之一THORChain因技术故障暂停了多数链上的兑换,攻击者经THORChain的存款(原本约每小时1000万TRX)随后停止,但洗钱并未停顿,对方切换到其他桥,分发钱包当天最忙的一小时出现在故障之后。当晚FBI公布攻击者地址,并敦促THORChain节点运营方和其他服务拦截关联交易。
11月1日,Tron趋于安静,其他链开始动起来。05:33分发钱包发出最后一笔转账,51小时内共1113笔。07:00起NEAR被转到新账户,08:19部分停放的ETH以约10枚ETH一批重新移动,09:38约一半SOL转到新地址,此后被一小批一小批剥离。NEAR从那以后再没有大动作。
这一天还出现了首次混币。05:55起,Tron赃款换成的比特币进入Wasabi Wallet式coinjoin;停放ETH中也有一部分换成比特币,大部分走了同一条路。到11月2日06:02,约28枚BTC(220万美元)已经过了18次coinjoin。coinjoin把多名用户的比特币合并进同一笔交易,打断进出币种之间的可见关联。
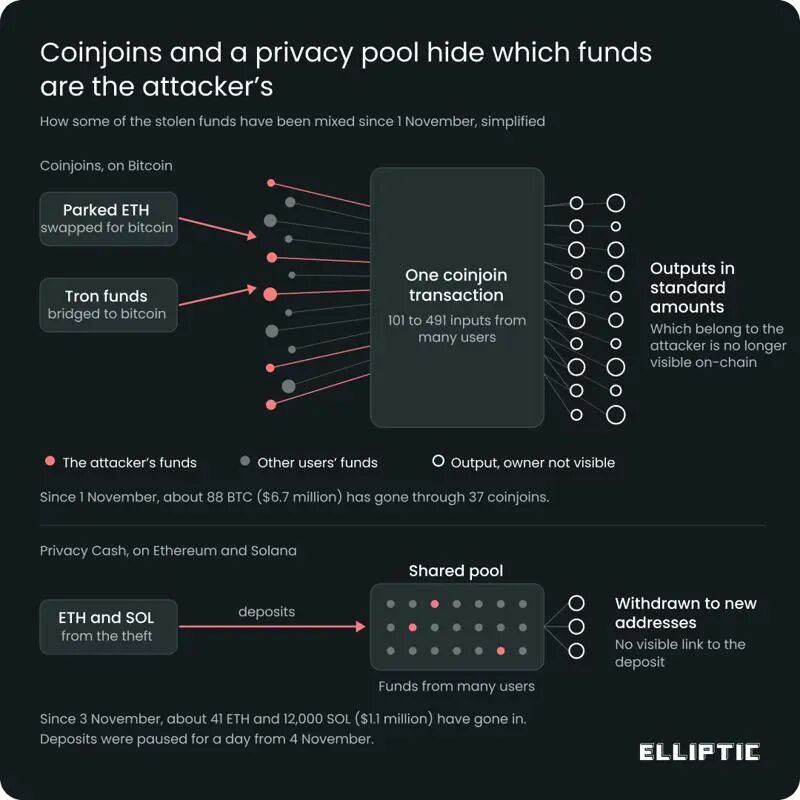
图:coinjoin与Privacy Cash隐私池切断进出资金的可见联系(Elliptic)
11月2日,XRP启动,SOL转向比特币。02:12到04:00,全部2.335亿XRP被发到六个新地址,停到11月5日。Solana上,一部分SOL先换成USDC再换回SOL,并用与Tron相同的手法过借贷金库,从A地址存入、从B地址取出,链上A和B之间同样没有直接转账。当天晚些时候SOL开始向比特币转换:分批卖成USDC,桥到以太坊,换成ETH再转比特币,每批约一小时内走完;其中一批不到五小时跨了四条链,每一站USDC都是几分钟内转走。12:58又完成一次coinjoin,混币总量约28.2枚BTC。
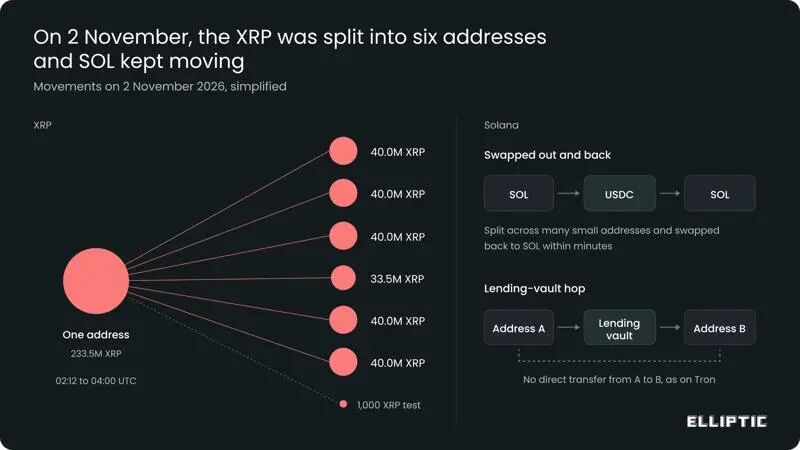
图:11月2日XRP拆成六个地址,SOL在Solana上往返兑换并过借贷金库(Elliptic)
11月3日,SOL离场提速,资金开始进入Privacy Cash。到15:15,约13.7万SOL(1280万美元)离开原始Solana赃款钱包,分成几十批,拆到新钱包,过借贷金库和流动质押(liquid-staking)服务后卖出或换成比特币。Tron上一个持有约70万TRX的钱包被清空,换成USDT和USDD,过借贷市场后再转比特币,USDT在单一钱包停留不超过一分钟。另有小额ETH换成比特币,约5枚BTC入coinjoin;当天下午约215枚BTC(1700万美元)抵达新的比特币地址。
攻击者当天开始使用Privacy Cash,一个跑在以太坊和Solana上的隐私池(privacy pool)。存入池子的资金日后可以提到新地址,存款和提款之间看不到关联。11月3日,约41枚ETH和9600枚SOL(合计约100万美元)从赃款关联地址存入。该协议2025年8月在Solana上线,属于Tornado Cash类方案,由加密加速器Alliance DAO支持,后来在以太坊等链上加了池子;它自称合规导向,用链上风险筛查拦截不良用户,但并非完全去中心化,以太坊上有一个管理员钱包可以暂停或升级合约。
11月4日,最后一批SOL离场,大多经THORChain换成比特币。11月3日深夜到4日凌晨,另一半约48.5万SOL从第二个地址回到原始赃款钱包;15:30到11月4日09:07,这个钱包发出约72.5万SOL(6700万美元),共204笔,进入77个新钱包。大部分经DEX和做市商卖成USDC,再桥到以太坊等链上,换成ETH后转比特币,或直接转比特币。约2300枚SOL进入Privacy Cash。当晚Privacy Cash以币安失窃案为由临时暂停存款、加强钱包筛查,提现保持开放,Solana池子次日下午恢复。到11月4日下午,原始赃款钱包清空,只剩约430枚SOL。THORChain在11月3日深夜恢复兑换,到11月4日晚约1.22万ETH(2900万美元)经其转成比特币,大部分来自被盗SOL的卖出。
洗钱正在向比特币收敛。11月4日上午约470枚BTC(3700万美元)落在新的比特币地址,比前一天翻倍以上。当天下午ETH价格上涨后,攻击者一笔Aave贷款被清算(liquidation):清算方偿还约9900枚ETH债务,拿走约2400万USDT的抵押品(collateral)。
11月5日,XRP开始转比特币。主仓比特币和ETH依旧未动。Tron上最大的剩余钱包(11月4日收到约740万TRX)以每批约150万TRX的节奏换成比特币;NEAR约3.4万枚拆成约400枚一批,散到约40个新账户。下午起XRP进入洗钱流程,11月2日收款的两个地址把资金转到数十个新账户,大多经THORChain换比特币。到11月6日08:45,约4200万XRP(5000万美元)离场,剩1.92亿XRP(2.26亿美元)。
11月6日,转换出的比特币超过1.2亿美元。08:45约1650枚BTC(1.24亿美元)在新比特币地址,几乎是一天前的两倍,隔夜增量主要来自XRP经THORChain兑换。NEAR继续小批离开主账户,主仓比特币和ETH仍未移动,Privacy Cash恢复存款后也没有再见到赃款关联地址存入。
11月7日,XRP洗钱提速,更多比特币进入混币。隔夜再走约4400万XRP(5100万美元),剩1.48亿XRP(1.73亿美元),大部分躺在11月2日收款的三个地址里未动。混币加码,隔夜约53枚BTC(400万美元)进入Wasabi式coinjoin,多为THORChain刚放出的比特币,以此方式混币的总量达到约88枚BTC(670万美元)。NEAR约41.2万枚(150万美元)小批离场。截至当天,累计约2300枚BTC(1.75亿美元)由其他被盗资产转换而来,主仓比特币和ETH始终未动。
五类让追踪变难的手法
攻击者组合使用了几种常规手法,单看哪一种都不新鲜,叠在一起就让资金追踪变得吃力:
拆分:资金散到数千个新地址,待跟进的交易数量随之膨胀。
跨链:通过桥和跨链兑换服务转移,存款和提款是不同链上的两笔独立交易,有的批次几小时内跨四条链。
资产互换:在DEX上不断更换资产,被追踪的标的一直在变。
金库与流动质押跳跃:在Tron和Solana上经借贷金库、流动质押服务中转,发送地址和收款地址之间没有直接转账。
混币:比特币走coinjoin,ETH和SOL走Privacy Cash隐私池,两者都把多用户资金混合,打断进出资金的可见关联。
拆分还带来另外几层便利。小额兑换或桥接不会扰动价格,在筛查入金的交易所眼里也更不显眼,并且可以按攻击者自己选择的节奏小批清洗。
洗钱是自动化跑的,但没有AI在做决策
洗钱速度之快,外界一度猜测是AI agent在调度资金。链上证据指向的是常规自动化:固定的时间间隔、固定的金额、失败后盲目重试,新战术也是间隔数小时分步推出;流程中还夹着几段类似人工作息的停顿。规模本身说明背后有软件在跑:Tron上赃款约3.2万笔交易,峰值一小时约1300笔,合每三秒一笔,Tron上每洗出去一美元平均要挪动约九次。目前看到的所有痕迹里,没有证据显示有AI agent在做决策。
自制meme币:用完即弃的一次性容器
很多人对meme币(meme token)的印象停留在狗狗币、柴犬币这类靠梗和情绪拉起涨跌的玩笑币。任何人都可以在一条区块链上发一个新代币,每天冒出来的新币成千上万,绝大多数活不过几天,配图要么是动物要么是名人,名字跟着梗走。
朝鲜洗钱者做的正是这种币,但目的和炒货完全不同。他们发的币除了自己人没人买,价格想定多少定多少,本质上是一个一次性容器。赃款从池子一端进去,换成这个自制币,再让另一组钱包把这个币卖回池子,把真资产抽走。整条路径上,赃款钱包和收款钱包之间没有任何直接转账记录,中间隔着一个交易池。
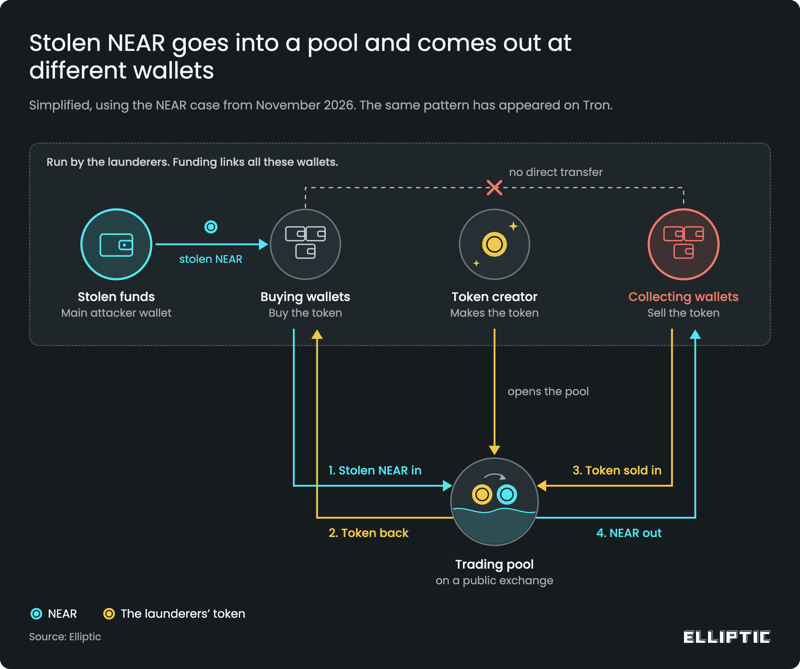
图:自制代币洗钱四步流程(Elliptic)
这套动作分四步走。第一步,洗钱者用链上公开的代币发行工具创建一个全新代币。第二步,把这个新币和一个真资产(比如NEAR或稳定币)配对,在去中心化交易所开一个流动性池(liquidity pool),任何人都能在里面把两种币互相兑换。第三步,第一组钱包把赃款打进池子,按池子汇率收走新币。第四步,第二组钱包在同一个池子里把新币卖掉,抽走真资产。
旁观者看到的,是收款钱包在一笔普通交易里卖出某个代币赚了一笔,跟一个散户在meme币行情里高抛低吸没有两样。
这套手法最早被观察到,是在2025年Bybit案的善后阶段。当时洗钱者在Tron上发了一个毫无价值的代币,和稳定币配对入池,再用新钱包把币换出来,至少挪走了2400万美元。
币*案发生几天后,同一套思路又被搬了出来。11月2日,分析团队在Tron上识别出一个专门为洗钱而生的垃圾代币,特征和Bybit案里那个几乎复刻。11月3日,被盗的SOL被换成Solana上两个流动性极薄、几乎没人交易的封装代币,再卖出换成USDC,过桥转走。这一次用的是现成的冷门币,不是自制币,但思路一致:在赃款和下一个钱包之间塞一个没人看得懂的资产。
真正把这套手法演清楚的,是NEAR链。11月5日到7日之间,洗钱者在NEAR上至少发了6个新meme币,每个都和NEAR单独组了一个流动性池:
FUK,11月5日00:25(UTC)创建;
OLCCL、MEILI、MMLI、DABI,11月6日07:19到14:27之间陆续上线;
SINU,11月7日10:06创建。
每个代币的创建成本大约25个NEAR,折合90美元上下。赃款NEAR从一组钱包进池,从另一组钱包出池。六个币的头像也走经典meme路线:戴粉色蝴蝶结的猴子、美国国旗前的鸭子、黑猩猩、狐狸、燃烧的金徽章,还有一张打着Elon 2028总统竞选横幅的马斯克头像,目前没有任何证据显示马斯克本人与这些币存在关联。
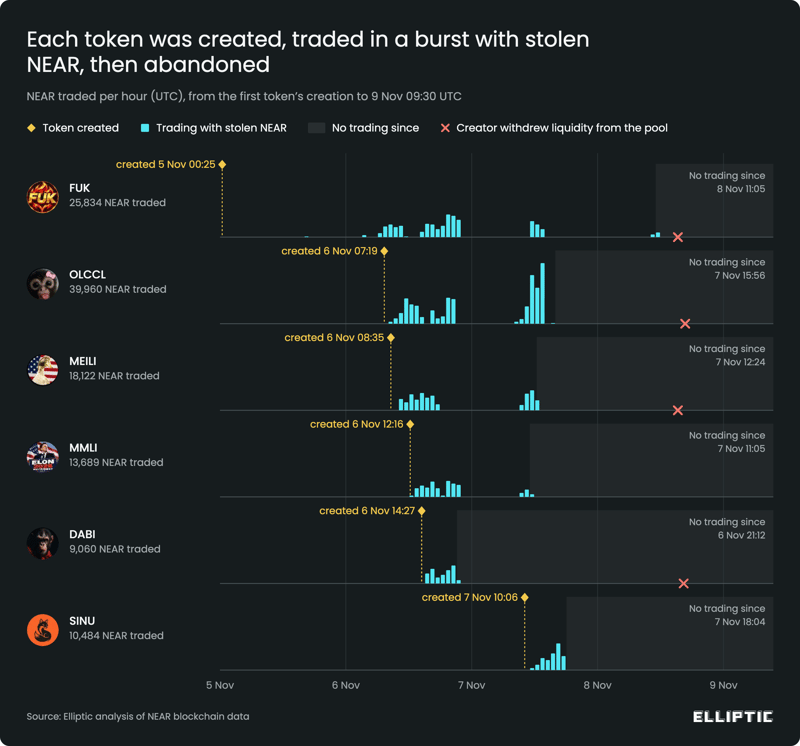
图:六个代币被创建、用赃款NEAR暴炒后整体弃疗(Elliptic)
六个代币走的是同一条剧本。发出来之后几小时内用赃款NEAR猛烈交易,然后整体弃疗。六个币从11月8日之后再也没有成交,其中四个的创建者在8日下午把池子里剩下的流动性抽走了。
六个币的买入钱包全部由被盗NEAR注资,总额约11.7万个NEAR,从主赃款钱包经过中间账户一层层下发。几乎同一时间,等额的NEAR从收款钱包流出,大部分换成稳定币。按当前价格算,经过这六个自制币的赃款大约43万美元。钱包名字本身看不出关联,因为都是某个热门钱包App随机生成的。代币发行工具、交易所、钱包App在这件事里都没有做错什么,洗钱者只是像普通用户一样用了它们。43万美元放在64亿赃款盘子里只是零头,还有约1180万个NEAR(约4370万美元)原封不动躺在主钱包里没动。
三条证据链坐实动机
数据里有三处硬证据,说明这六个币从一开始就是为洗钱而生,没有任何其他用途。
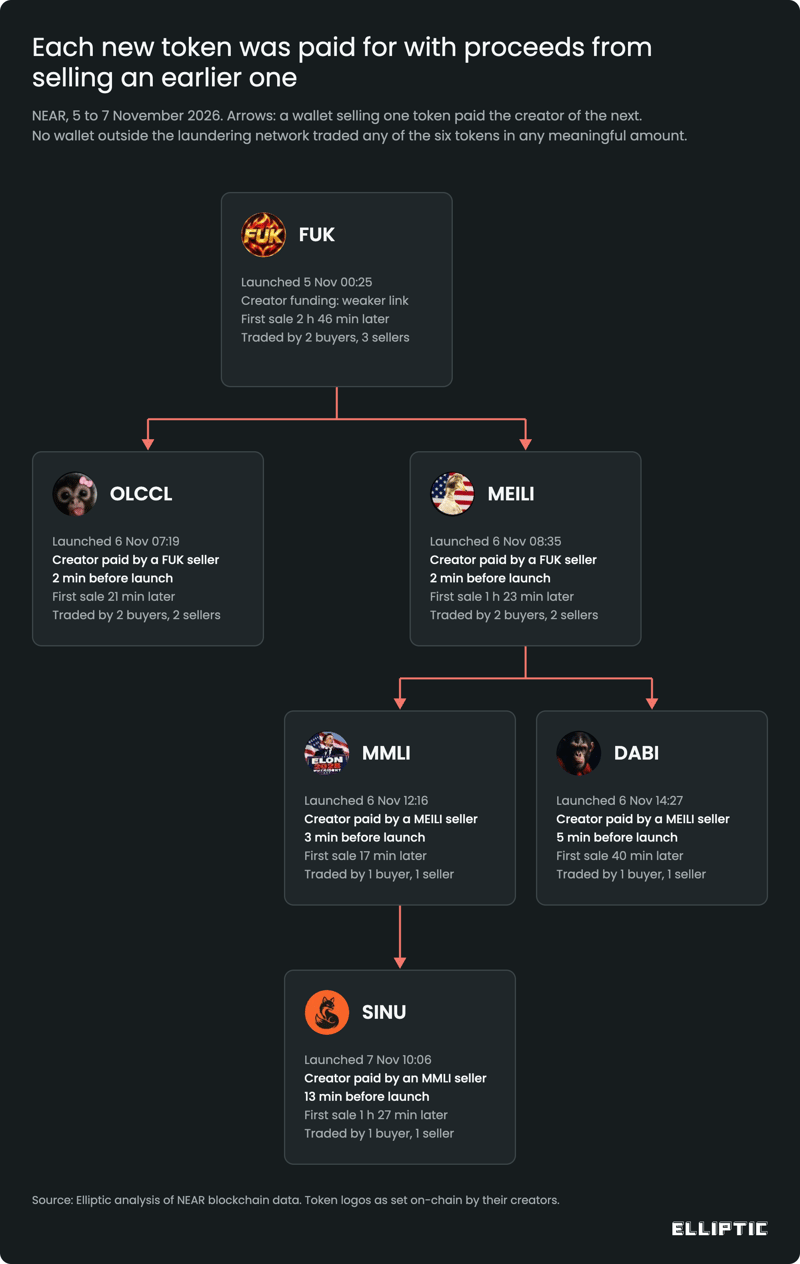
图:六个自制币形成资金链,上一个币的卖款用于发下一个币(Elliptic)
第一,除了洗钱网络内部,没有外人交易这些币。六个币的所有卖出记录都来自网络内部钱包,其中五个币的买入也全部由内部完成。唯一的外部痕迹是FUK上线当天有零星几笔小额买入,占总量不到1%。DABI、MMLI、SINU这三个币各自只有一个买方钱包和一个卖方钱包。
第二,下一个币的创建资金,来自上一个币的洗钱回款。六个创建者里有五个,在新币上线前2到13分钟,刚收到一笔来自『已经在卖上一个币』的钱包的转账。六个币之间形成一条清晰的资金链:上一个币的卖款,直接用来发下一个币。
第三,用完即弃。每个币上线后三小时内出现第一笔卖出,当天完成至少四分之三的交易量,而且进多少NEAR、出多少NEAR,数字对得上。
可追踪为何仍要拿来洗
这套手法每一步都在区块链上公开留痕,调查人员顺着区块记录能一步步追下去。它做的不是藏钱,而是给调查拖时间。赃款每多跳一次链、多过一个池,分析人员就要多拆一层。洗钱本质上是一场赛跑,要在资金被冻结之前把它打散、洗掉、换成能花的形式。
自制meme币的另一大好处是便宜。在NEAR上发一个币只要90美元,用完就扔,扔掉的成本可以忽略不计。朝鲜洗钱者从来不会把宝押在单一手法上,他们习惯把几十种廉价手法叠在一起,每一种都只多拖几分钟,加起来就是几周的追查周期。自制meme币,只是这堆洋葱皮里新长出来的一层。
钱现在在哪,接下来会怎样
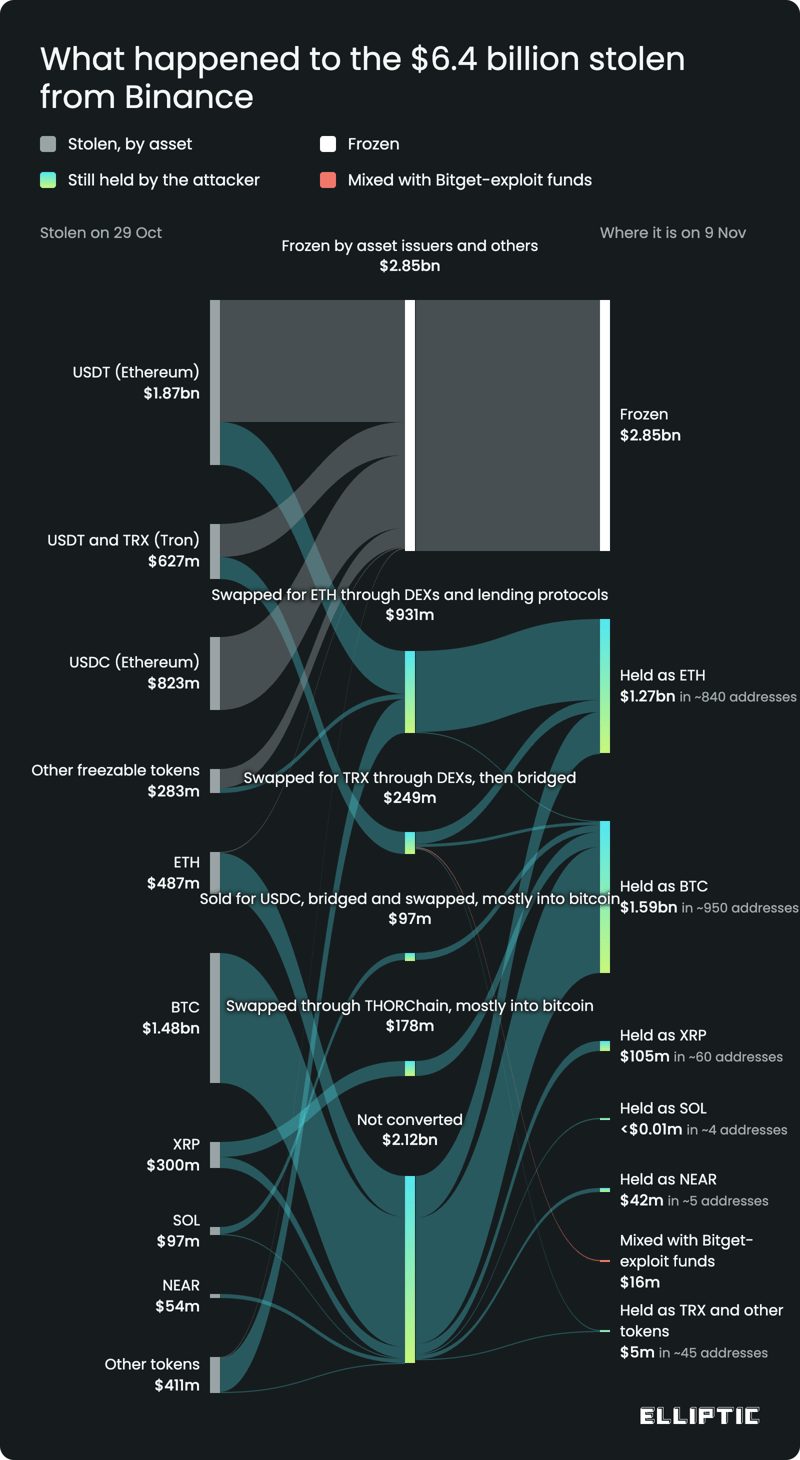
图:64.3亿美元赃款的去向分布,右侧为11月7日08:00 UTC的状态(Elliptic)
分资产看,大部分资金还沉睡着。ETH总额13.4亿美元,只动了约300万;NEAR总额4400万美元,只动了约250万;被盗SOL约900万美元已全部兑换、过桥或混币;XRP约1亿美元完成兑换,大多转成比特币,剩余约1.73亿;经Tron清洗的TRX约2.3亿,链上只剩约100万。
64.3亿美元被盗资产中,28.5亿已被冻结,约31.3亿仍在失窃关联地址里。大部分还没有进入洗钱流程,就是九个最大地址里存放的比特币和ETH,这部分资金大概率仍在朝鲜手中。已经进入洗钱流程的部分未必还在原处。以往案件里,朝鲜会把赃款交给中国洗钱网络处理,链上数据看不出这次是否已经发生。另有约1600万美元流向同时持有2026年9月Bitget案赃款的地址,该案同样被认为是TraderTraitor所为。
目前能确认的套现金额可以忽略。大部分动作属于资产转换:资金换了标的,但仍留在公开区块链上的失窃关联地址里。要把它们变成能花出去的钱,攻击者需要找到对手方,比如中心化交易所或场外交易商(OTC broker),那里才是资金有可能被识别和拦截的环节。
参照Bybit案的轨迹可以预判下一步。2025年2月Bybit失窃后,朝鲜在十天内洗完了全部49.9万枚ETH,主要换成比特币;真正套现又花了几个月,最终在Tron上换成USDT,经疑似中国场外交易服务出手。币安案目前洗得更慢,ETH和比特币不可冻结,没有赶时间的必要。被盗金额是Bybit案的两倍多,快速兑换会在滑点上造成大额损失,加上攻击者地址已被FBI公布,各方都在盯着。按现有路径推演,ETH会以多笔小额换成比特币,再经OTC broker在数月内逐步套现;SOL以及现在的一部分XRP已经走了这条路,大多落成了比特币。
进一步冻结的难度在上升。能把44%的被盗资金冻住已经属于罕见情况,Bybit案最终冻结率只有约3%。剩下最好的拦截机会,一是途中短暂停留的稳定币,二是套现环节的中心化服务。
给合规团队的提醒
一个从流动性池收款的钱包,不能默认就是干净的。它距离赃款可能只差两笔兑换。
值得警惕的信号包括:
代币是最近几天才创建的;
池子里只有寥寥几个钱包在交易;
有的钱包只买不卖,有的只卖不买;
钱包刚被注资就开始交易,注资金额往往是整数。
当一笔充值来自兑换(swap)时,光看『谁打给我』不够,还要问一句『这个池子里之前流过什么』。Elliptic目前已可筛查近1.8万个失窃关联地址,公开blocklist对任何企业开放;名单越长,那些已经被交易所放行的历史充值越要回头再查一遍。Continuous Monitoring这类持续监控产品做的就是这件事:一旦地址被打上赃款标签,过去已经通过审查的钱包和交易会被自动重扫,把当年放过的赃款源头找出来,再决定要不要动那些收款账户。Fast Track Monitoring则可以在主筛查服务不可用时作为备份,跑在Elliptic Lens上,对每个钱包和交易给出可解释的风险分,并带上本次失窃地址的标签。
黑鸟觉得,对普通用户来说,这件事的启示是另一层:链上交易可追溯不等于资金洗得干净。朝鲜团伙愿意花90美元发一个币、再花几小时把赃款过一遍池子,恰恰说明公开账本给他们制造的麻烦,已经足够大。
参考:《North Korea is minting meme coins to launder the Bi****e hack》
《How North Korea is laundering the $6.4 billion stolen from B****ce》
本文转载自微信公众号「黑鸟」,查看原文。版权归原作者所有,如有侵权请联系删除。