谛听网络安全团队 2026-11-11 08:30 北京
10月│月报 谛听工控安全月报上线了,工信部的最新政策,月发生的多起工控安全事件,谛听团队收集的最新攻击教据......更多安全资讯,请关注“谛听ditecting",每月更新!
中共中央、国务院印发《关于发展新质生产力的意见》
中央网络安全和信息化委员会印发《国家信息化“十五五”规划》
工业和信息化部办公厅关于公布第二批制造业数字化转型促进中心建设主体名单的通知
工业和信息化部办公厅关于组织开展工业互联网一体化进园区“百城千园行”活动的通知
美国第119届国会众议院提出《CISA人工智能安全工作组法案》
美国国家安全局发布《运用零信任原则强化美国国防部关键运营技术(OT)环境》
英国政府人工智能事务部长发表《在人工智能时代建设更安全、更有保障的英国》
WAGO设备BACnet/IP组件存在文件访问控制缺陷
Booz Allen公布前沿AI模型在受控OT环境中的测试结果
Murrelektronik AAS边缘参考实现存在身份验证缺失问题
KEB Automation COMBIVIS Control Runtime披露多项安全缺陷
法国数百家超市制冷设施异常导致食品损耗
CISA发布Siemens SIMATIC S7 PLC Web Server安全公告
美国军方正式调查8月军事基地冷柜异常事件
01 中共中央、国务院印发《关于发展新质生产力的意见》
2026年10月9日,中共中央、国务院公开发布《中共中央 国务院关于发展新质生产力的意见》,围绕科技创新、产业升级、发展方式和体制机制等方面部署任务。文件在推进实体经济与数字经济融合时提出全面实施“人工智能+”行动,要求构建技术监测、风险预警和应急响应体系,同时推进制造业数字化转型和工业互联网创新发展。
02 中央网络安全和信息化委员会印发《国家信息化“十五五”规划》
2026年10月23日,中央网信办公开《国家信息化“十五五”规划》,提出在信息基础设施、数字技术与实体经济融合、网络与数据安全等方面推进系统建设。规划涉及新型工业网络与工业控制相关技术升级,并在安全保障章节提出加强新技术新应用安全评估、智能体安全治理、重点行业数据分类分级、个人信息保护和数据跨境流动规范,同时完善网络安全和人工智能相关法规标准。
03 工业和信息化部办公厅关于公布第二批制造业数字化转型促进中心建设主体名单的通知
2026年10月10日,工业和信息化部办公厅公布第二批25家制造业数字化转型促进中心建设主体名单。通知要求有关单位按照既有创建指引开展建设,突出人工智能赋能、行业服务与区域协同,并提出开展持续管理和服务效果评估。
04 工业和信息化部办公厅关于组织开展工业互联网一体化进园区“百城千园行”活动的通知
2026年10月19日,工业和信息化部办公厅发布《工业和信息化部办公厅关于组织开展工业互联网一体化进园区“百城千园行”活动的通知》(工信厅信管函〔2026〕478号),部署政策、设施、技术、标准、应用和服务等资源进园区。涉及安全的要求包括指导企业开展工业互联网安全分类分级管理,落实自主定级、分级防护、符合性评测和整改,并做好重要数据识别、目录备案、分级保护及风险评估、监测预警工作。通知同时提出支持工业控制系统更新及工业网络安全标准研制。
05 美国第119届国会众议院提出《CISA人工智能安全工作组法案》
2026年10月6日,美国第119届国会众议院提出《CISA Securing AI Task Force Act》(暂译:《CISA人工智能安全工作组法案》,H.R. 10752),拟要求美国网络安全和基础设施安全局(CISA)设立人工智能安全专项工作组,协调机构内部有关AI设计、开发、部署与安全治理的工作,并对现有指导文件和项目提出完善建议。
06 美国国家安全局发布《运用零信任原则强化美国国防部关键运营技术(OT)环境》
2026年10月8日,美国国家安全局(NSA)发布《Hardening Department of War (DoW) Critical Operational Technology (OT) Environments with Zero Trust (ZT) Principles》(暂译:《运用零信任原则强化美国国防部关键运营技术(OT)环境》)同名《Cybersecurity Information Sheet》(CSI,网络安全技术信息文件),提出在关键运营技术(OT)环境中应用Zero Trust(ZT,零信任)原则,强调对用户、设备、工作流及通信持续验证,并结合分层防护限制未经授权访问和跨区横向移动。文件主要面向美国国家安全系统、国防部门及国防工业基础相关运营方,也可供其他OT管理人员参考。
07 英国政府人工智能事务部长发表《在人工智能时代建设更安全、更有保障的英国》
01 WAGO设备BACnet/IP组件存在文件访问控制缺陷
2026年10月1日,CERT@VDE发布VDE-2025-102通告,指出WAGO部分设备的BACnet/IP实现存在路径校验不足问题(CVE-2025-41753,CVSS v3.1:9.8)。在相关接口可达的条件下,动态创建的BACnet File Object名称可能被解释为非预期文件路径,造成文件读取或覆盖风险。厂商列出受影响的wago_os_linux版本,并提供4.8.9(FW30)等修复版本。
02 Booz Allen公布前沿AI模型在受控OT环境中的测试结果
2026年10月6日,Booz Allen Hamilton发布《From Digital to Physical: The AI Threat Is Here》研究报告,介绍在隔离、多厂商OT实验平台上对前沿AI模型开展的能力评估。测试涉及资产识别、漏洞分析、PLC参数修改、SCADA/HMI交互以及电机、机械臂等设备的受控操作;报告称八项预设目标均获得演示结果,并说明关键操作设有人为审批和实验安全边界。这些发现说明特定实验条件下的模型能力。
03 Murrelektronik AAS边缘参考实现存在身份验证缺失问题
2026年10月6日,CERT@VDE发布VDE-2026-108通告,披露Murrelektronik的aas-edge-client参考实现存在缺失身份验证的问题(CVE-2026-94293,CVSS v3.1:9.8)。其REST API默认监听TCP/18000,并可能允许未获授权的请求读取或修改Asset Administration Shell(AAS,资产管理壳)子模型数据。厂商强调,该程序仅供LNI 4.0测试平台演示,未设计用于正式生产环境,且已停止维护;因此建议停止使用并清理相关部署,而非等待修复版本。
04 KEB Automation COMBIVIS Control Runtime披露多项安全缺陷
2026年10月8日,CERT@VDE发布VDE-2026-105通告,披露KEB Automation基于CODESYS Runtime Toolkit的COMBIVIS Control Runtime组件存在四项漏洞,包括关键资源权限配置不当(CVE-2025-41659,CVSS v3.1:8.3)、类型混淆、空指针引用及越界读取等。相关问题可能影响PKI证书及密钥的保密性、完整性,或使运行时服务不可用。厂商说明COMBIVIS Control Runtime 2.1.0已修复所列问题。
2026年10月11日,Recorded Future News旗下The Record报道,法国多家连锁超市在10月10日至11日期间出现制冷设备异常,部分冷藏食品因温度变化受损。法国媒体称受影响门店包括约300家Intermarché及Netto门店和近100家Coopérative U门店;相关零售商确认设施运行受到影响,法国国家网络安全机构ANSSI参与协调处置。公开报道提及Danfoss制冷控制设备及其既有安全问题研究,但没有证据证实具体漏洞与本次故障的因果关系,事件的完整技术链路仍待核实。
06 CISA发布Siemens SIMATIC S7 PLC Web Server安全公告
2026年10月22日,美国网络安全和基础设施安全局(CISA)集中发布工业控制系统(ICS)公告,其中ICSA-26-295-14涉及Siemens SIMATIC S7系列PLC的Web Server。Siemens ProductCERT于10月13日已披露相关问题(SSA-591731),说明部分漏洞可能在已授权用户的浏览器会话中执行非预期脚本,并在该用户权限范围内影响PLC操作。厂商正分产品提供修复与缓解建议,相关单位可按产品型号核对访问控制和版本状态。
2026年10月29日,路透社披露,美国国防部门正对当年8月多处军事基地食品供应商店出现的冷柜异常开展网络安全相关调查。公开资料显示,至少六处基地商店曾发生制冷故障和食品损耗;有关部门已与法国调查人员沟通,了解法国超市10月发生的类似制冷异常情况。报道当时尚未明确美国事件的原因、责任主体或与法国事件是否具有共同技术成因。本事件也是9月月报同一安全事件的进展。
ditecting
“谛听工控蜜罐”访问记录数据分析
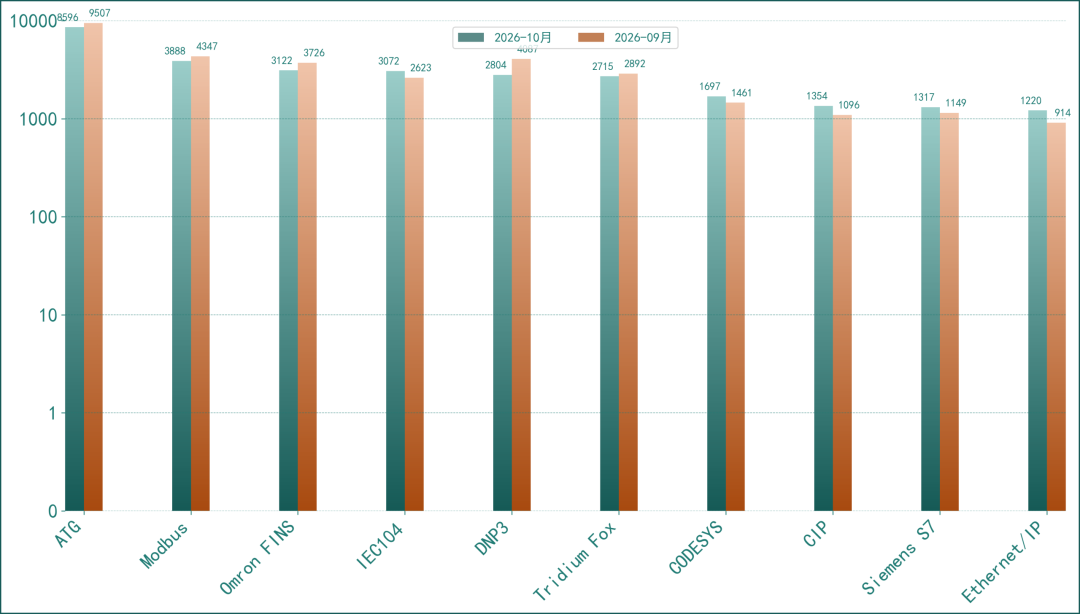
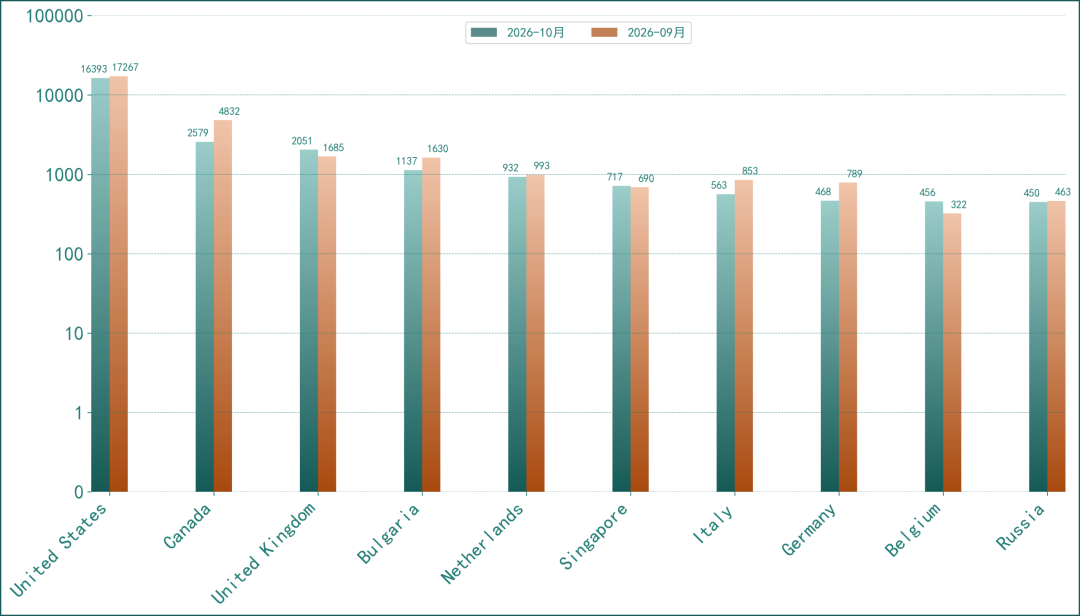
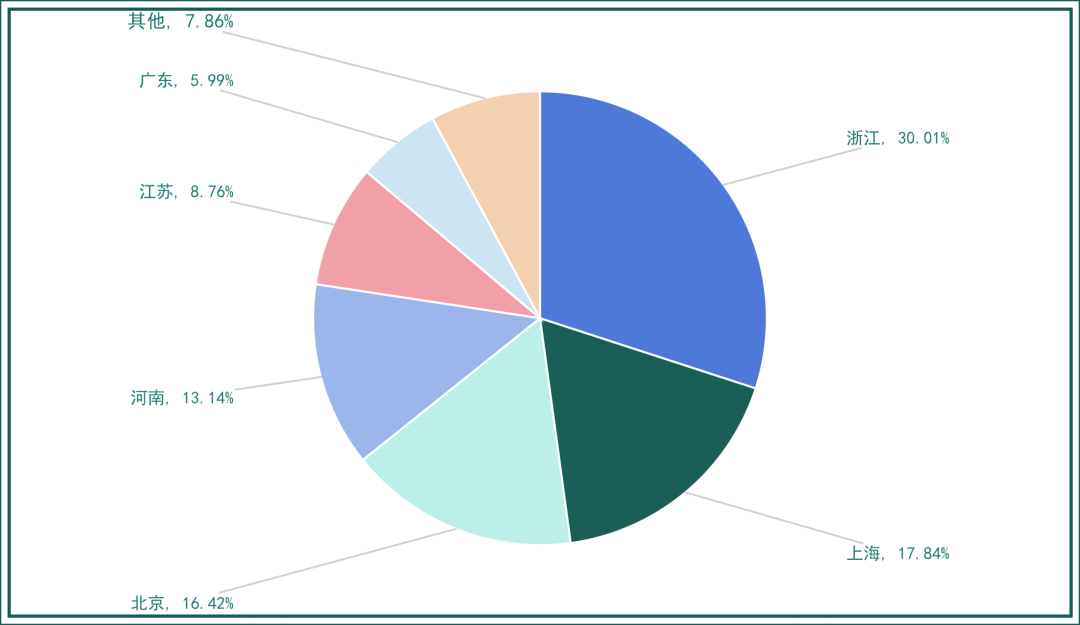
“谛听工控蜜罐”在10月收集到大量针对不同OT协议、服务和接口的访问请求记录、访问记录基于GeoIP推测IP归属为不同地区。图1、图2和图3中展示了经过统计和分析后的数据,以下将对各个图表进行简要说明。
本文及本章节对涉及地区归属相关的统计依赖GeoIP归属信息进行地区归属划分,该方法反映的是IP地址资源的大致归属情况,而非精确地理位置。在运营商网络结构、云计算资源部署及地址分配机制影响下,结果存在一定程度不确定性
图1展示了9月和10月访问记录数量最多的10种OT协议、服务和接口的访问记录数量对比情况。从图中可以看到,2026年10月DNP3蜜罐中的访问记录数量相较于2026年9月有所减少,ATGs Devices (ATG)和OMRON FINS也有所减少;总体来看,2026年10月工控蜜罐中多数协议、服务和接口类型的访问记录数量减少,但EtherNet/IP和IEC 60870-5-104 (IEC104)有所增加。
图1. 10月和9月“谛听工控蜜罐”中的访问记录数量中数量前10的OT协议、服务和接口(数据来源“谛听”)
图2展示了9月和10月基于GeoIP推测的IP归属为各国的IP对工控蜜罐的访问记录数量TOP10归属地区的对比情况。从图中可以看到2026年10月基于 GeoIP 推测的 IP 归属为加拿大和德国的访问记录数量有所减少,其中加拿大从 4832 降至 2579,减少约46.6%;德国从 789 降至 468,减少约40.7%;其他国家中英国和比利时有所增加,美国、保加利亚和意大利有所减少。
图2. 10月和9月基于GeoIP推测的IP归属为各国的IP对蜜罐的访问记录数量对比TOP10归属地区(数据来源“谛听”)
由图3可以看出,2026年10月基于 GeoIP 推测的 IP 归属为浙江的访问记录数量位居第一,基于GeoIP推测的IP归属为上海的位居第二,基于GeoIP推测的IP归属为北京的位居第三。排名靠前的省市基本为沿海区域或工业发达区域,此外基于GeoIP推测的IP归属为其他省市的访问记录数量有所波动。
该统计依然依赖基于IP地址的GeoIP归属信息进行地区归属划分,受该方法本身特点限制,该方法在地区级结果存在更高的不确定性。
图3. 10月 “谛听工控蜜罐”访问记录中基于GeoIP推测IP归属为中国国内各省市TOP10(数据来源“谛听”)
2026年10月,为了深入了解俄罗斯和乌克兰的OT领域状况,团队持续关注并进行了测绘,以获取被扫描设备的详细信息。
本章节相关的统计依然依赖GeoIP归属信息进行地区归属划分,结果同样存在一定程度不确定性
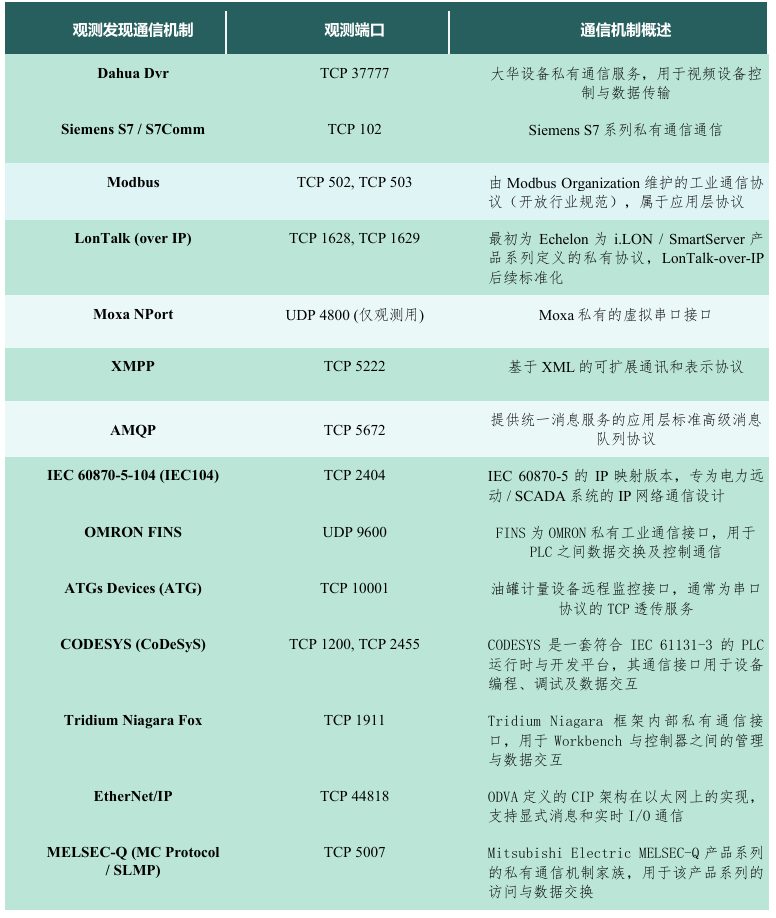
/ 2026年10月基于GeoIP推测的IP归属为俄罗斯、乌克兰的IP观测到的暴露OT协议、服务与接口 /
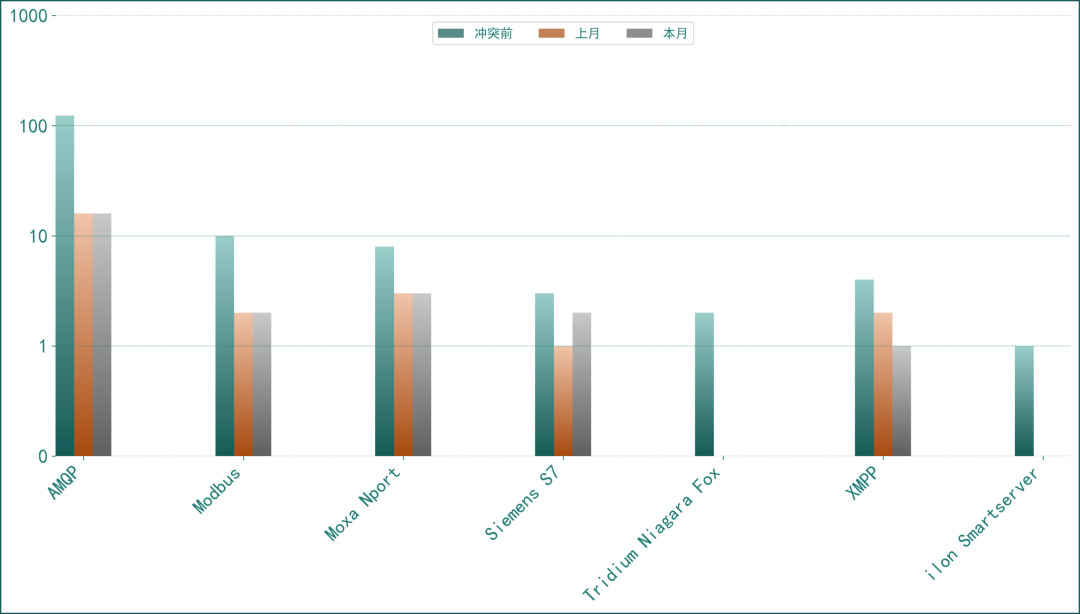
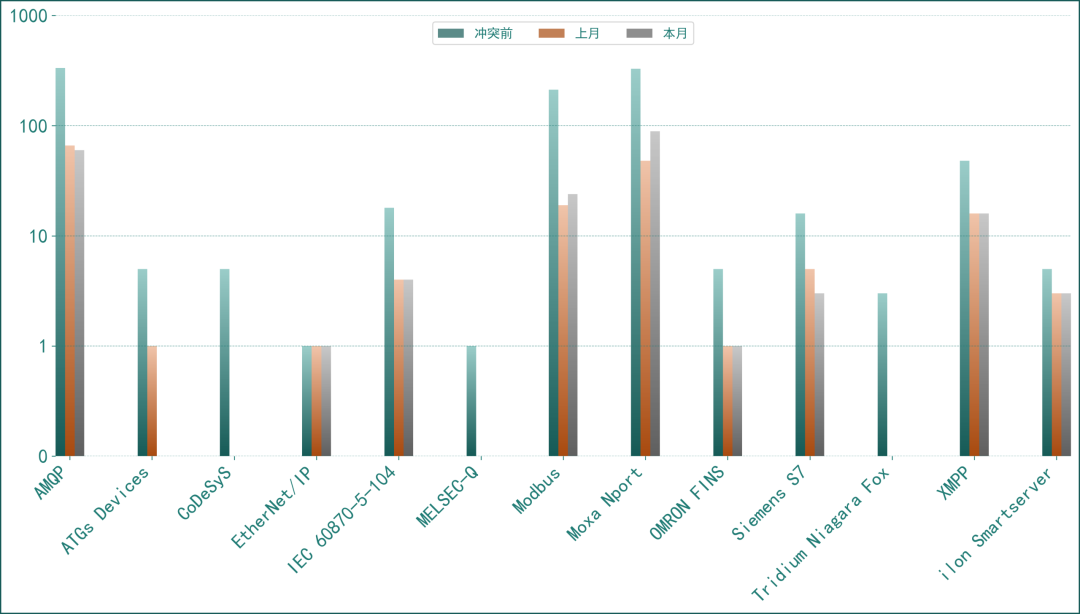
从图4基于GeoIP推测的IP归属为乌克兰的各OT协议、服务与接口暴露数量对比图中可以看出,与2026年9月相比,2026年10月基于 GeoIP 推测的 IP 归属为俄罗斯的OT协议、服务与接口暴露数量总体上有所减少,AMQP从 66 减至 60,减少约9.1%;Modbus/TCP从 19 增至 24,增长约26.3%;Moxa Nport从 48 增至 89,增长约85.4%;Siemens S7 / S7comm从 5 减至 3,减少约40.0%;ATGs Devices (ATG)从 1 减至 0,本月未观测到;EtherNet/IP、IEC 60870-5-104 (IEC104)、OMRON FINS、XMPP、LonTalk (over IP)保持稳定。IP Camera相关服务中,Dahua Dvr从 923 减至 903,减少约2.2%。
图4. 10月、9月基于GeoIP推测的IP归属为乌克兰的各OT协议、服务与接口的暴露数量对比(数据来源“谛听”)
俄罗斯的各OT协议、服务与接口暴露数量对比如图5所示。从图-5中可以看出,与2026年9月相比,2026年10月基于 GeoIP 推测的 IP 归属为乌克兰的OT协议、服务与接口暴露数量总体上保持稳定,AMQP、Modbus/TCP、Moxa Nport保持稳定;Siemens S7 / S7comm从 1 增至 2,增长约100.0%;XMPP从 2 减至 1,减少约50.0%。IP Camera相关服务中,Dahua Dvr从 736 减至 582,减少约20.9%。
后续团队将对相关信息持续关注。
图5. 10月、9月基于GeoIP推测的IP归属为俄罗斯的各OT协议、服务与接口的暴露数量对比(数据来源“谛听”)
跳转微信打开