【风险提示-已复现】天融信关于Apache HTTP Server远程代码执行漏洞CVE-2026-119618的风险提示
天融信应急响应 2026-11-13 17:10 北京
近日,阿尔法实验室监测到Apache HTTP Server的HTTP/2模块(mod_http2)存在一处严重的堆破坏漏洞(CVE-2026-119618)。攻击者通过构造并发HTTP/2请求,触发assign_headers()竞态条件,造成堆破坏;Apache与Red Hat将其定为远程代码执行漏洞。
1背景介绍
近日,阿尔法实验室监测到Apache HTTP Server的HTTP/2模块(mod_http2)存在一处严重的堆破坏漏洞(CVE-2026-119618)。攻击者通过构造并发HTTP/2请求,触发assign_headers()竞态条件,造成堆破坏;Apache与Red Hat将其定为远程代码执行漏洞。建议受影响用户尽快开展资产排查并采取升级修复或临时缓解措施。
2漏洞描述
Apache HTTP Server(httpd)是广泛使用的开源Web服务器,用于搭建网站、反向代理与负载均衡后端。mod_http2是其HTTP/2模块,提供h2与h2c协议支持,允许单个连接上多路并发处理请求。
漏洞源于mod_http2的assign_headers()函数:对无请求体、带Content-Type、无Content-Length的请求,工作线程将合成的Content-Length: 0写入共享的流头表,而非请求私有的r->headers_in;当头表已满,该写入从连接的无锁分配器分配新节点,与连接线程同时操作同一空闲链表,两个线程可能取到同一节点,造成堆破坏。
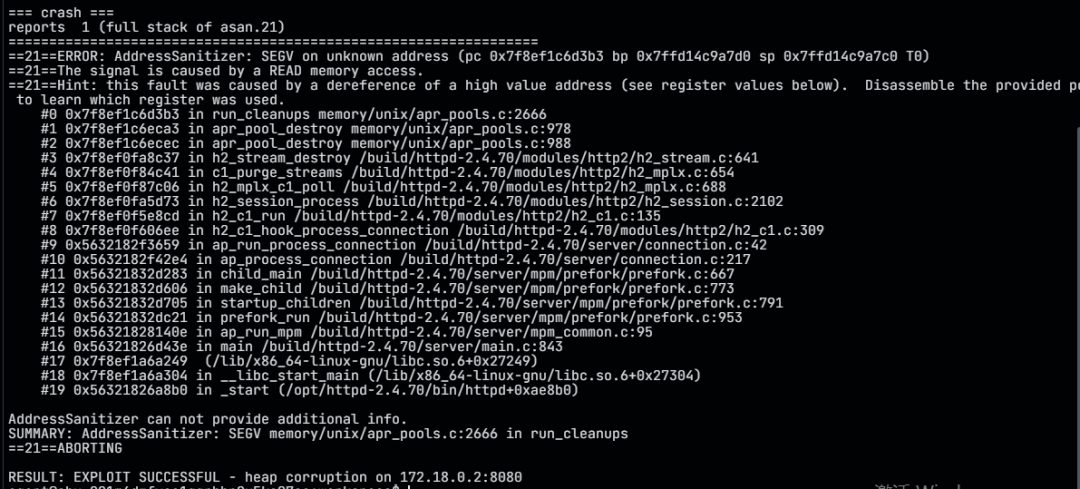
复现结果如下:
3漏洞编号
CVE-2026-119618
4漏洞等级
高危
5受影响版本
Apache HTTP Server 2.4.55–2.4.70(仅启用 HTTP/2 时受影响)
独立 mod_h2 模块 2.0.8–2.0.42
6修复建议
6.1 更新升级
Apache 官方已发布安全更新 2.4.71(独立 mod_h2 模块 2.0.43):
https://httpd.apache.org/security/vulnerabilities_24.html
6.2 临时修复
在无法立即升级时,可采取以下措施降低风险,但不能替代补丁:
从 Protocols 指令中移除 h2 与 h2c,只保留 http/1.1,重启服务后生效;
7参考链接
https://httpd.apache.org/security/vulnerabilities_24.html
8声明
天融信阿尔法实验室拥有对此公告的修改和解释权,如欲转载,必须保证此公告的完整性。由于传播、利用此公告而造成的任何后果,均由使用者本人负责,天融信阿尔法实验室不为此承担任何责任。
天融信阿尔法实验室成立于2011年,一直以来,阿尔法实验室秉承“攻防一体”的理念,汇聚众多专业技术研究人员,从事攻防技术研究,在安全领域前瞻性技术研究方向上不断前行。作为天融信的安全产品和服务支撑团队,阿尔法实验室精湛的专业技术水平、丰富的排异经验,为天融信产品的研发和升级、承担国家重大安全项目和客户服务提供强有力的技术支撑。
天融信
阿尔法实验室
长按二维码关注我们
本文转载自微信公众号「天融信阿尔法实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。