藏身云端:利用 Amazon API 实现 Cobalt Strike Beacon 的 C2 通信
Rhino 2026-11-16 16:30 中国香港
作者:Benjamin Caudill
引言:借助 Amazon Web Services 实现恶意软件 C2
Rhino Security Labs 的研究人员开发出一种利用 Amazon AWS API 实现可扩展恶意软件命令与控制 (C2) 的方法,可绕开一系列传统的拦截与监控手段。借助 Cobalt Strike 的 "ExternalC2" 规范,我们建立了一条可靠的恶意软件通信通道,该通道仅通过一个受信任的云来源通信,即 Amazon AWS API 本身。
恶意软件背景:为什么用 AWS API 做 C2?
在深入细节之前,先说明这类攻击为何对传统安全能力如此有效。
恶意软件历史上使用过多种协议,例如 DNS、FTP、HTTP 等,随着数据包分析与协议限制手段的发展,HTTPS 已成为恶意软件通信的主要协议。
按复杂度划分,目前仍然有效的常见策略只有两类:
1 - 恶意域名
大多数样本只是使用一个 (或一组) 由攻击者控制的恶意域名,通过购买或攻陷获得,并仅与这些域名通信。理论上这容易检测,因为 DNS 日志、代理日志和其他常见的事件响应数据源都能识别出与此前未知域名的通信。DNS 分类和其他工具可以辅助这类基础威胁狩猎。
2 - 受信任的云服务
一种更高级的做法是利用受信任的云服务做 C2,例如 Facebook、Dropbox、Gmail 等。这种做法之所以有效,是因为多数网络安全工具只会识别流量的目的地。由于启用了 HTTPS,Web 代理不做 SSL 解密就无法进一步分析数据包,因此这类流量会被放行。总体来看,这种做法是成功的,但在一家组织里被接受的云服务,在另一家可能成为需要调查的对象。利用这些受信任提供方的一种方式是域前置 (Domain Fronting),攻击者通过指定特定的 Host 头,把受信任域名当作指向命令与控制服务器的重定向器。这种技术价值很高,但如果蓝队在 Web 代理处做 SSL 解密,就可能在数据包层面注意到异常流量。老练的攻击者会绕过这一点,构造出利用受信任云服务合法功能的通信通道,从而经受住较高层面的数据包检查。
滥用受信任云提供方的一个例子是把 Google Drive 当作通信通道。我们发现这在使用 Google Suite 的组织中非常有效,但它的适用范围有限,在不合适的环境里使用会引起蓝队注意。简单说,如果某组织只批准使用 Box.net,那么向竞争对手 API 发出的域名请求本身就构成数据泄露威胁,应当被调查。
归纳一下,蓝队可以用来拦截和检测恶意软件的手段包括:
记录、分类并拦截 DNS (包括此前新增或未分类的域名)
拦截不属于企业基础设施的特定云托管/云服务域名 (例如 Dropbox、Gmail、Github 等)
监控并拦截与此前未知域名或 IP 的连接
主动使用威胁情报源,汇聚多家组织的洞察,构建对当前威胁及可能威胁更完整的图景
自动化上述活动,以更快地关停可疑攻击
通过把 AWS API 服务 (尤其是 S3 存储桶) 用作 C2 来源,我们可以确保该域名在所有环境中都可用,并绕开上面列出的防护与检测手段。
Cobalt Strike 与 External C2 规范
对不熟悉的读者说明一下:Cobalt Strike (CS) 是一个商业化恶意软件平台,红队与威胁行为者都在使用。CS 本质上由两个组件构成:Beacon 和 Team Server。Beacon 是运行在受害者机器上的恶意代码,负责与 Team Server 建立通信,以接收并执行后续命令。Team Server 负责管理每个回连以请求操作者后续命令的 Beacon。
近期,Cobalt Strike 的作者 Raphael Mudge (@armitagehacker) 发布了将这些外部通信通道抽象化的规范,并说明如何在自有行动中实现这些通道。这样可将需要重定向至 Team Server 的恶意域名与服务器数量降为零,从而降低红队基础设施的开销。
使用框架抽象该规范
安全社区更广泛的成员采纳了 External C2 规范并在此基础上推进,创建了封装 Raphael Mudge 成果的框架。本文重点介绍的是 Jonathon Echavarria (@Und3rf10w) 的 external_c2_framework (https://github.com/Und3rf10w/external_c2_framework)。选择这个框架有两个原因:
- 模块化
。该框架的设计使添加模块十分直接,几乎无需额外调整。外部规范拆分为编码机制与传输机制两部分,使实现工作保持简单直接。
- Python
。整个框架用 Python 构建。Python 是一门直观、易用的语言,可以轻松对接各种外部服务。Echavarria 框架唯一缺少的功能是多客户端支持。在本文撰写时,该框架只支持一个 Beacon 对一个 Team Server。在我们对该仓库的 fork 中,我们扩展了这一能力,使 Team Server 能够支持多个 Beacon。
使用 Amazon Web Services API 实现
Und3rf10w 的实现拆分为编码机制与传输机制。编码模块用于对 Beacon 与 Team Server 之间传输的数据进行编码。编码方式可以是加密,也可以简单到只用 base64 编码,本例采用的是后者。传输模块是 Beacon 与 Team Server 通过外部通道相互通信的方式。
我们这里使用的传输方式是通过 Amazon Web Services (AWS) API。选择它有几个原因:
使用 Boto 库,可以在 Python 中简洁地实现 AWS API。
开发者和 DevOps 团队都会用 AWS 自动化基础设施与备份,这意味着来自这些地址的流量会融入日常工作流。
AWS 提供 S3 对象这类可承载丰富数据的对象,我们用它来唯一标识各个 agent,并传输任意长度和内容的数据。
AWS S3 存储桶作为通信通道概述
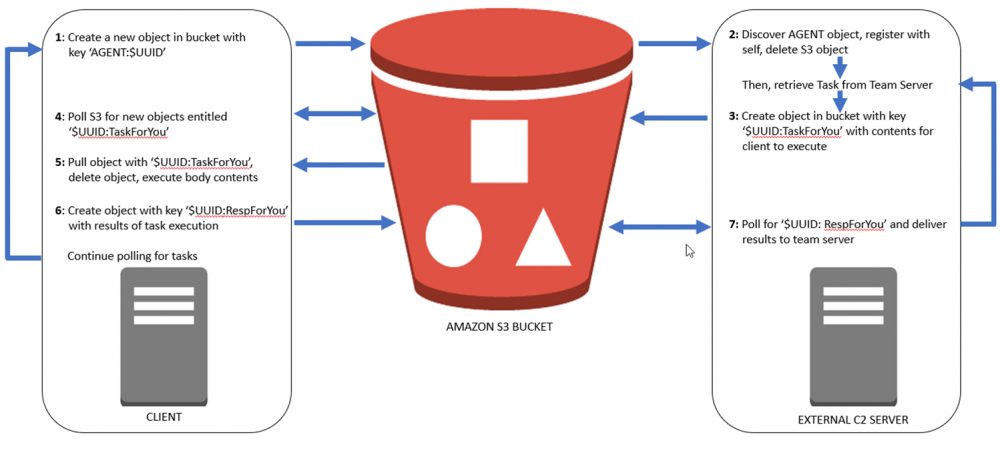
Beacon 与 Team Server 相互通信的方式,是通过 AWS API 在 S3 中创建和删除对象。框架生成的自定义 Beacon 在受害者 (或客户端) 机器上执行时,会通过创建一个带唯一 staging key 的对象,在 S3 中完成注册。这个 key 由两部分组成:一个静态前缀,用于通知 Team Server 该 Beacon 已就绪、可进行 staging 并接收完整载荷;以及一个唯一标识符,底层的 External C2 服务器可据此识别需要发送给该 Beacon 的命令。
External C2 服务器负责在你的外部通信通道 (本例中是 AWS API) 与 Team Server 之间转换数据。External C2 服务器会轮询 S3 存储桶以获取 staging key,并提取 agent 的唯一标识符。随后它把请求转发给 Team Server,以获取要在客户端执行的完整载荷。
为通知客户端有新任务待执行,External C2 服务器会在 S3 中创建一个新对象。这个对象的 key 由上面生成的 Beacon 唯一 ID 和一个静态后缀 'TaskForYou' 组成。对象内容包含由编码模块编码后、供 Beacon 执行的命令。
初次注册之后,Beacon 代码会周期性地从 S3 轮询任务,查找与自身对应的任务 key。随后它会下载并删除该对象,解码内容并执行命令。执行完成后,它会对命令输出进行编码,并在 S3 中用响应 key 和编码后的结果创建一个新对象。External C2 服务器则持续轮询,直到收到来自 agent 的响应,拉取并删除该对象,再把结果上报给 Team Server。
下图进一步说明了这一流程:
AWS 作为 C2 通道的不足
考虑这一方法时,可以明显看出它绝非完美的传输模块。一项不足在于,要从 S3 推送和拉取数据,你需要将 API 密钥分发至 Beacon 可执行文件。在这份概念验证中,这些密钥是硬编码的;不过,分发这些密钥还存在其他方式。其中一种方式是用临时密钥加密 AWS 凭据,并将加密后的凭据与临时密钥发布到不同的远程资源上。随后,当 Beacon 执行时,它可以获取临时密钥与加密凭据,解密凭据并开始 staging 过程。
此外,尽管我们处理了多客户端 Beacon 功能这一问题,它仍然缺少任务排序能力。缺少这一能力,客户端一次只能接收一条命令并提交一条响应。
这一技术的另一项缺陷是延迟。客户端与服务器都通过轮询与外部资源通信,这意味着客户端会持续向外部资源发送 beacon 以查找任务。Beacon 的轮询频率是预先设定的,且在客户端可执行文件编译之后无法更改。截至本文撰写时,如何解决这一问题仍不明确。
演示攻击:概念验证
为总结全部内容,下面是一段简短的视频演示,展示如何在你自己的 Team Server 上实现该框架。视频中,我们演示了启动 Team Server 与 External C2、客户端执行载荷,并最终通过调用 netstat -a 证明这些 Beacon 没有直接轮询回我们的 Team Server。
注意: Team Server 本身没有使用任何重定向器,因此此处调用 netstat 构成一项确凿的证明。
关于 external_c2_framework 的 fork 以及 AWS S3 传输模块,请参见我们的 Github:https://github.com/RhinoSecurityLabs/external_c2_framework
视频演示:https://www.youtube.com/embed/wzruD7LPZp0
结论:改进安全防御
尽管本文演示了绕过多种网络安全工具的方法,但这并不意味着这些工具没有价值。纵深防御要求通过多种方式排查异常流量,并认识到任何单一来源都不会始终有效。你应当了解自身的网络拓扑与通信习惯。此外,还存在若干基于主机的防护措施,可以在许多威胁真正开始之前将其阻断。将进程与其关联通信进行关联比对、无签名代码的创建与执行,以及异常的进程树,都可以成为恶意活动的明确指标。这份清单远非详尽,但它们为开展威胁狩猎提供了良好起点。
参考资料:
域前置 (Domain Fronting):
https://blog.cobaltstrike.com/2017/02/06/high-reputation-redirectors-and-domain-fronting/
https://github.com/bluscreenofjeff/Red-Team-Infrastructure-Wiki#domain-fronting
External C2 通信:
原文链接:https://rhinosecuritylabs.com/aws/hiding-cloudcobalt-strike-beacon-c2-using-amazon-apis/
免责声明:本文译自 Rhino Security Labs 发表的英文文章《Hiding in the Cloud: Cobalt Strike Beacon C2 using Amazon APIs》,版权归原作者及原站点所有。译文仅供技术交流与学习,不代表本号观点。翻译内容如有偏差,请以原文为准。如涉及版权问题,请联系本号处理。
本文转载自微信公众号「securitainment」,查看原文。版权归原作者所有,如有侵权请联系删除。