因“数据安全 科技外包”等问题兴业银行被罚695万元
NERCIS 2026-11-19 17:30 北京
近日,国家金融监督管理总局披露的行政处罚信息公示列表显示,兴业银行股份有限公司因数据安全管理不到位、信息科技外包管理不到位等被处以695万元罚款。
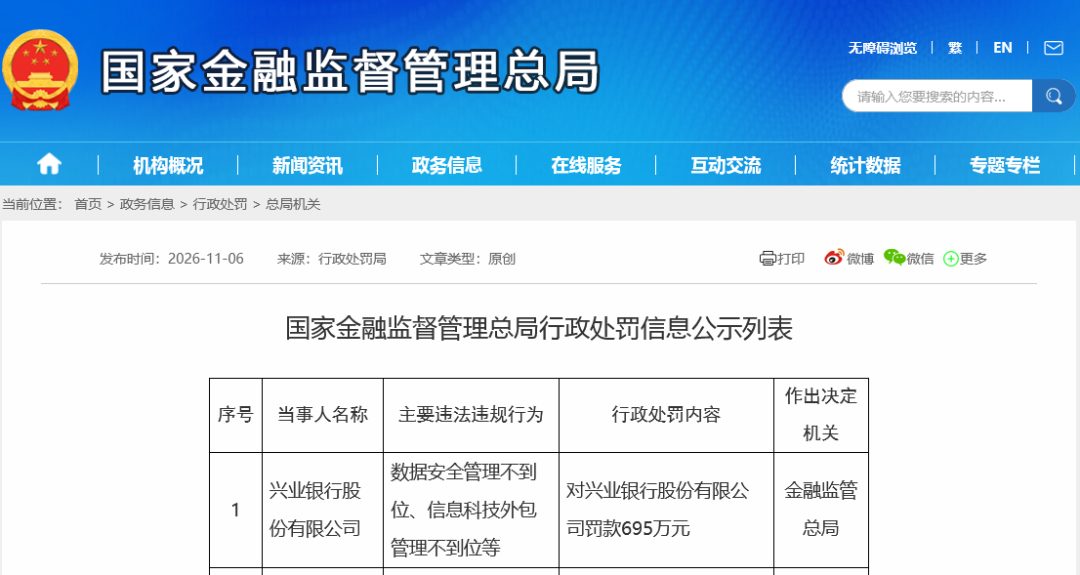
这是金融监管总局直接对总行开出的罚单,涉及数据安全和信息科技两大领域,695万在总行级罚单中属于大额。
据了解,指向银行数据安全、科技外包相关罚单,已不鲜见:
5月21日,国家金融监督管理总局宁德监管分局发布的行政处罚信息显示,屏南县农村信用合作联社因“数据安全管理不到位;案件风险防控不到位”等2项主要违法违规行为,被罚款65万元。
10月8日,国家金融监督管理总局上海监管局发布的行政处罚信息显示,东方汇理银行(中国)因生产环境安全管控不足、数据安全管控不足,被罚款60万元。
去年9月12日,国家金融监督管理总局发布的行政处罚信息显示:
建设银行因“个别信息系统开发测试不充分、信息科技外包管理存在不足等事项”,被罚款290万元。
光大银行因“信息科技外包管理存在不足、监管数据错报等事项”,被罚款430万元。
系统可以外包、数据安全技术可以外包,责任不能外包。《网络数据安全管理条例》第九条明确,网络数据处理者对所处理网络数据的安全承担主体责任。第十二条进一步规定:向其他处理者提供、委托处理个人信息和重要数据的,应当通过合同约定处理目的、方式、范围以及安全保护义务,并对接收方履行义务的情况进行监督;处理情况记录至少保存3年。
《银行保险机构数据安全管理办法》(金规〔2024〕24号)第三十一条:银行保险机构应当将数据委托处理纳入信息科技外包管理范围,在实施过程中不得将信息科技管理责任、数据安全主体责任外包,涉及信息科技战略管理、信息科技风险管理、信息科技内部审计及其他有关信息科技核心竞争力的职能不得外包。供应链服务中涉及敏感级及以上数据处理的,银行保险机构应当加强对供应商的准入和安全管理。
随着数字化业务深度推进,银行业大量系统开发、运维、数据处理工作依托第三方外包机构完成。外包不等于风险转移,机构必须压实三道防线:一是外包供应商准入尽职调查;二是合作过程中对数据访问、系统操作的持续监测;三是明确合同条款,落实外包机构的数据安全义务。
金融数据安全直接关系客户隐私与金融风险防控,监管对数据泄露、外包管控漏洞的处罚力度持续加大。银行机构需要平衡数字化效率与安全底线,杜绝“重业务上线、轻数据安全管控”的现象。
来源:国家金融监督管理总局官网、深圳市网络与信息安全行业协会
本文转载自微信公众号「信息安全国家工程研究中心」,查看原文。版权归原作者所有,如有侵权请联系删除。