首尔特辑 | 白泽PoC 2026 参会小记
原创 复旦白泽战队 2026-11-19 17:00 上海
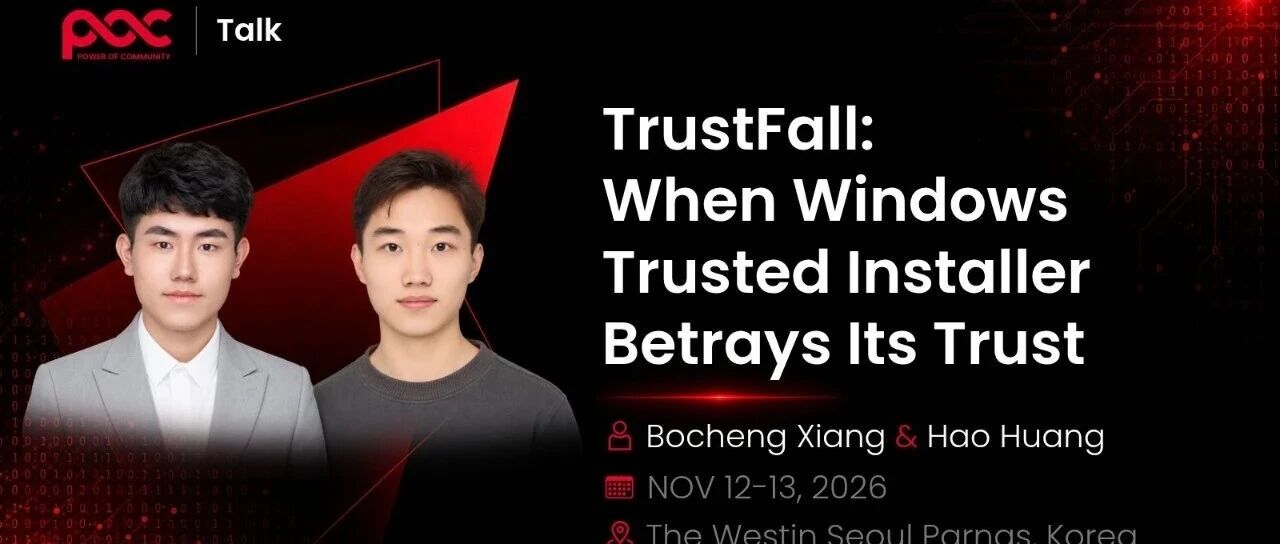
2026 年 11 月 12 日至 13 日,国际知名安全会议 Power of Community(PoC)在韩国首尔举行。PoC 创办于 2006 年,是工业界与安全研究社区高度认可的国际安全会议,长期聚焦前沿攻防技术与真实安全实践。在本届会议上,白泽er参会并进行了相关技术分享。
白泽 PoC 2026参会小记
Special Feature
首
尔
Part.1
速览:白泽首尔 PoC 2026 之行
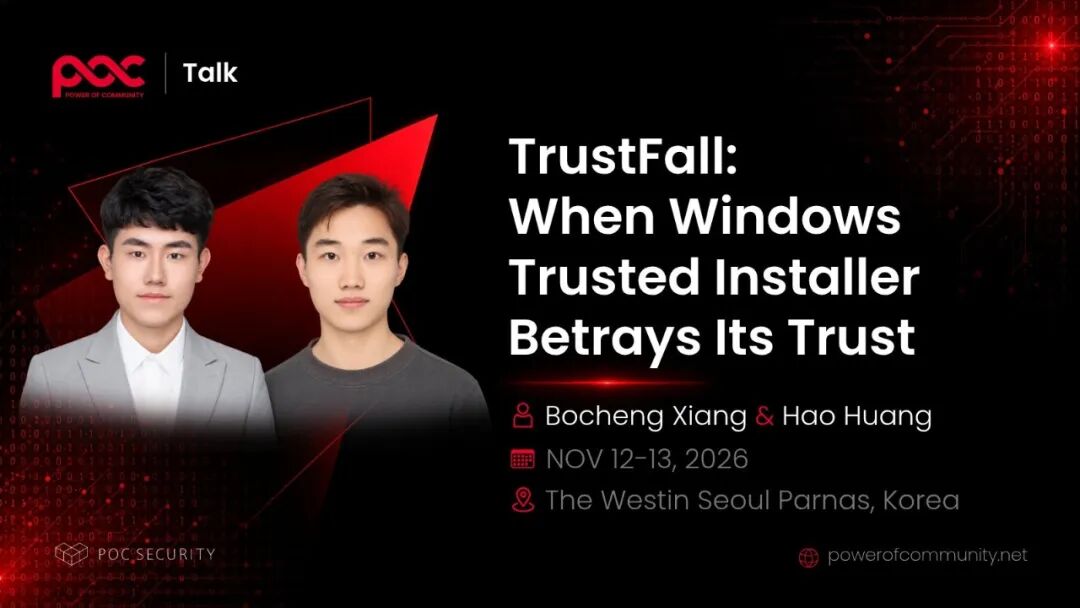
2026 年 11 月 12 日至 13 日,国际知名安全会议 Power of Community(PoC)在韩国首尔举行。PoC 创办于 2006 年,是工业界与安全研究社区高度认可的国际安全会议,长期聚焦前沿攻防技术与真实安全实践。今年共有来自 37 个国家的 405 位参会者,以及 14 场技术演讲。
在本届会议上,白泽er 带来了题为《TrustFall: When Windows Trusted Installer Betrays Its Trust》的技术分享,围绕 Windows 系统中最核心的服务组件之一 TrustedInstaller,介绍了我们在系统安全与漏洞挖掘方向的最新研究。这也是首个针对 TrustedInstaller 服务的完整公开分析。会议期间,我们与来自全球的安全研究员、安全厂商进行了深入交流,也向国际同行介绍了白泽战队在系统安全方向的持续工作。
Part.2
会议议题介绍
PoC 今年依旧保持了很高的技术密度。议题覆盖浏览器安全、移动系统安全、Windows 系统安全、虚拟化与云计算安全,以及人工智能在漏洞发现与修复中的应用等方向。
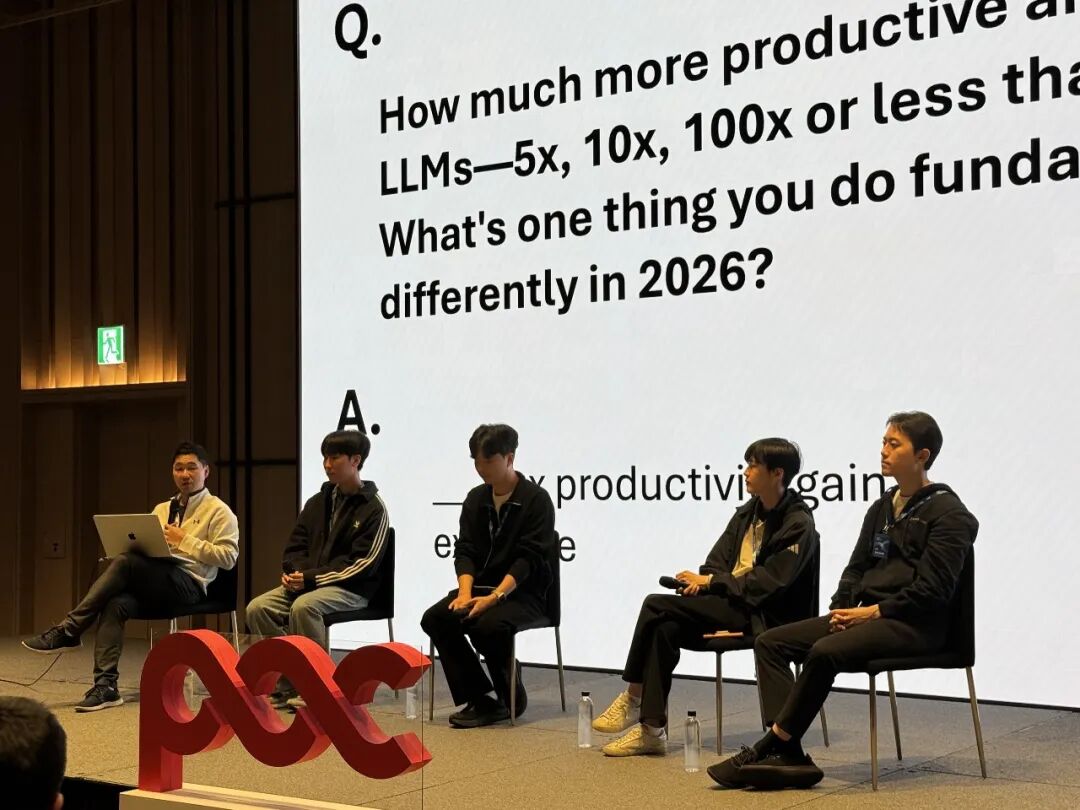
现场有不少让人印象深刻的分享。有研究者演示了如何从浏览器一路突破到操作系统文件,也有团队介绍了手机系统与智能设备中的安全问题;有研究者分享了用 AI 在一个月内发现 45 个漏洞的实践,让“AI 参与漏洞研究”从概念变成了可复现的流程;特别圆桌“AI 时代的黑客”请来了 DARPA AI 漏洞挑战赛的冠军团队和微软的研究者,讨论在 AI 加速之下,什么才算好的研究、什么才算足够的防御。主办方在总结中也提到,AI 正在改写漏洞被发现与修复的速度,研究者和防御方都需要重新思考自己的位置。
Part.3
白泽er议题介绍
在会议上,白泽战队的议题聚焦 Windows 操作系统中的 TrustedInstaller 服务。作为系统更新、组件安装与维护的核心,它长期被视为系统中最值得信任的组件之一,而我们的分享正是从这条信任链出发,重新审视现代操作系统的安全边界。
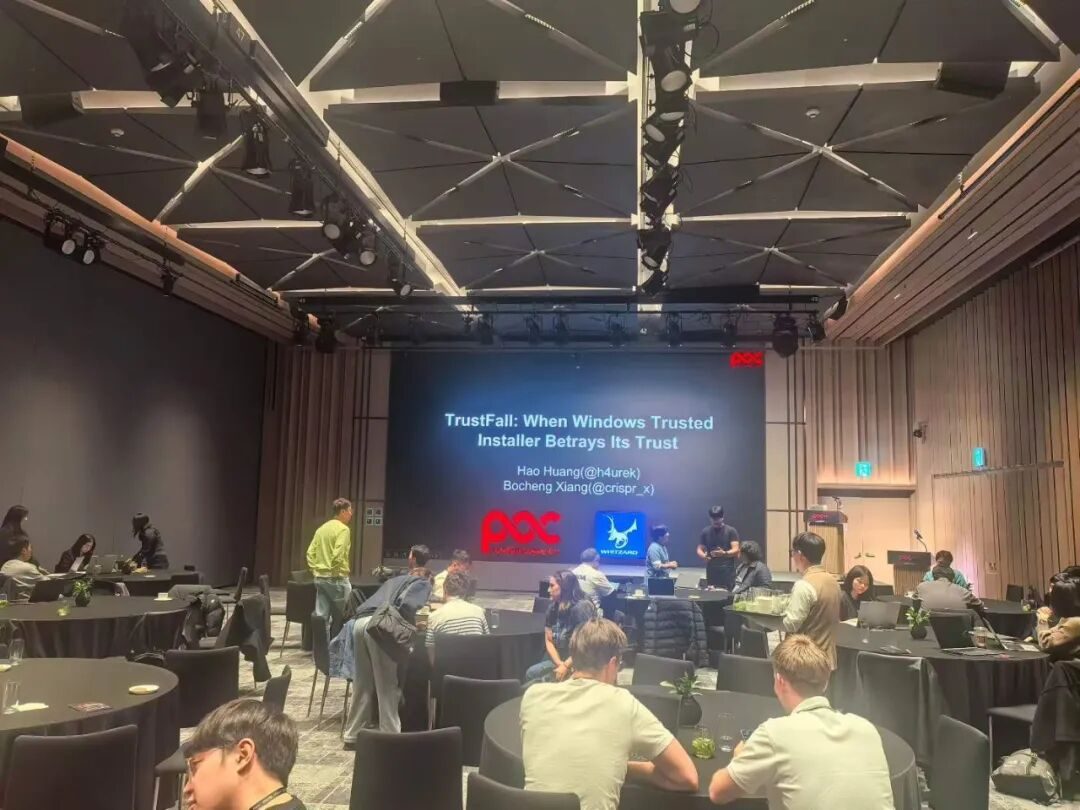
在议题中,我们介绍了在该服务上发现的两个漏洞:一个是竞争条件引发的 Use-After-Free 漏洞(CVE-2026-61938),另一个是我们命名为 TrustFall 的授权缺失问题(CVE-2026-88235)。其中,TrustFall 是本次分享的重点:普通用户可以借助该服务,以系统权限对文件系统与注册表进行任意操作,进而完成本地权限提升。
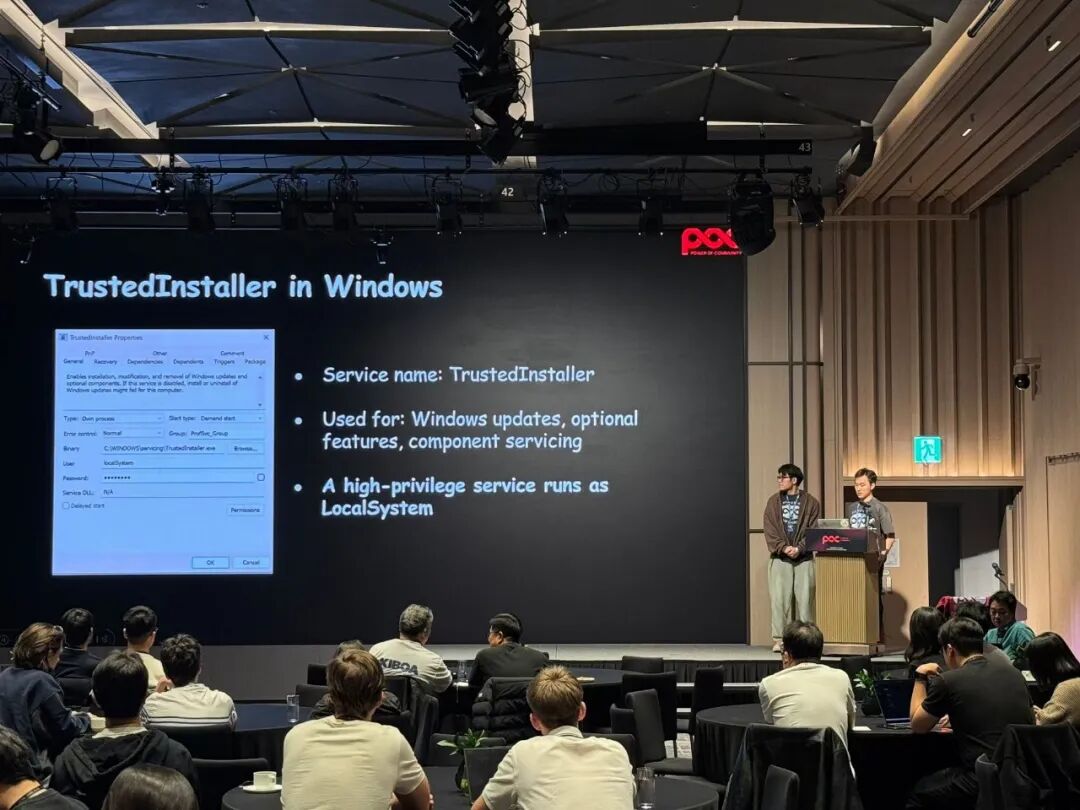
该议题不仅呈现了从攻击面梳理到漏洞验证的完整研究过程,也分享了我们对系统服务信任边界的一点思考:越是被系统信任的组件,越容易被忽略,也越值得反复审视。现场不少同行对这项研究很感兴趣,讨论从漏洞本身延伸到防御思路与改进方向;对白泽来说,能在 PoC 这样的会议上把工作讲清楚,并换来这些来自不同视角的反馈,本身就是此行最重要的收获之一。
Part.4
会议现场
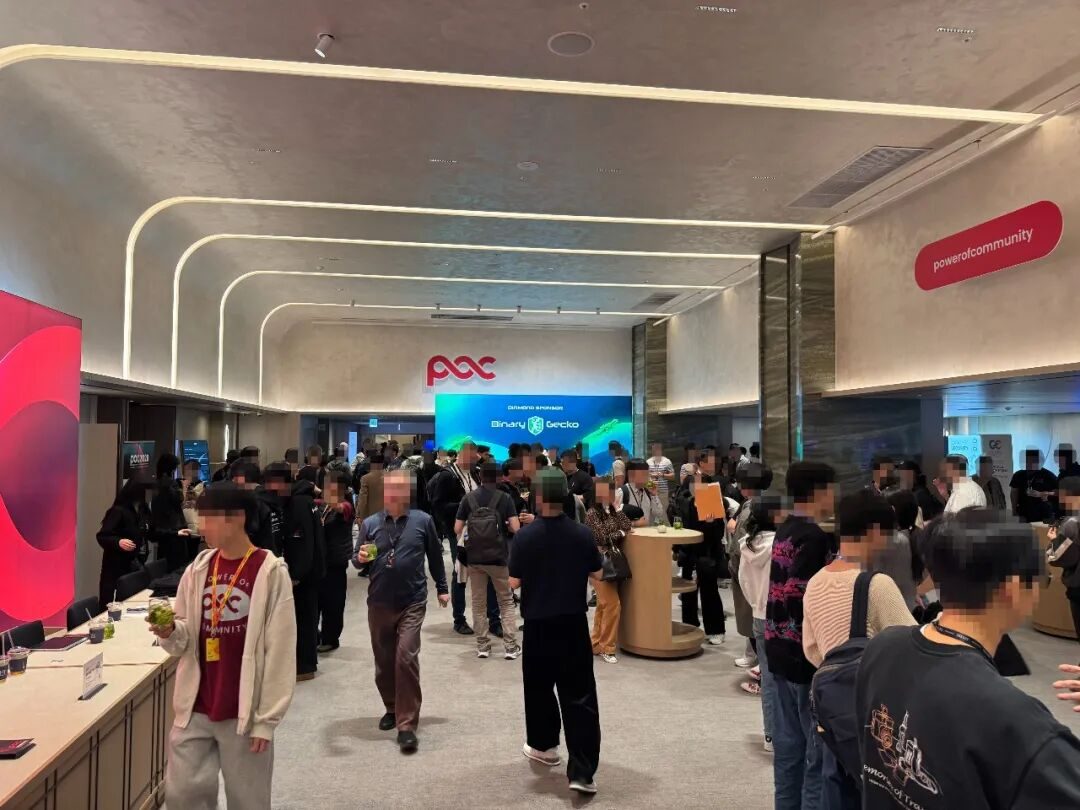
在 PoC 2026 的现场,白泽er 深度融入了这场高密度的国际安全交流。围绕我们的议题分享,现场引发了持续而深入的讨论,不少参会者在会后主动交流,从研究思路到现实系统中的防御边界,碰撞出许多新的思考。
在正式议程之外,白泽er 也积极参与了大会组织的交流与社交活动。在相对轻松的氛围里,大家围绕各自的研究方向与实践经验继续交流,从系统安全到真实攻防案例,从研究方法到工程落地,话题不断延伸,也结识了许多来自世界各地的安全研究员。
会议之余,我们也走进了深秋的首尔,感受这座城市的风貌与文化氛围,品尝了当地的特色美食。技术之外的这些片刻,让紧张的行程多了几分松弛。
从 PoC 2025 到 PoC 2026,白泽连续两年参与这场国际交流。通过演讲、讨论与线下互动的多重方式,不仅展示了白泽战队在系统安全与漏洞挖掘方向的技术积累,也在国际安全社区中建立了更加紧密的连接。这次 PoC 之行,对白泽而言既是一次成果输出的机会,也是一次难得的高质量学习与交流体验。
Part.5
Speaker介绍
黄昊,复旦大学25级硕士生,导师为张源教授。主要研究方向为系统安全与漏洞挖掘。在 USENIX Security、NDSS、CCS等网络安全顶会上发表多篇论文。专注 Windows 系统安全,累计上报百余个漏洞,获评微软2026年全球最具影响力安全研究员。
向柏澄,复旦大学23级硕博连读生, 现白泽CTF战队队长,导师为张源教授。主要研究方向包括系统安全、Web安全及智能体安全。
在 USENIX Security、NDSS、CCS等网络安全顶会上发表多篇论文,获 USENIX Security 2025荣誉提名奖。连续两年获得微软全球最具影响力的安全研究员(2024、2025 MVR),研究产出获苹果、微软、英特尔、腾讯、VMware及Adobe等头部公司致谢。在网安竞赛方面,连续两年获全国大学生信息安全竞赛全国一等奖,中国研究生网络安全创新大赛全国一等奖、全国大学生软件创新大赛软件系统攻防赛全国冠军等奖项。
供稿:向柏澄
排版:黄昊
责编:董佳仪
审核:洪赓、张琬琪、王婧
复旦白泽战队
一个有情怀的安全团队
还没有关注复旦白泽战队?
公众号、小红书搜索:复旦白泽战队也能找到我们哦~
本文转载自微信公众号「复旦白泽战队」,查看原文。版权归原作者所有,如有侵权请联系删除。