【在野利用】Google Chrome V8 越界写入漏洞(CVE-2026-87491)安全风险通告
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称Google Chrome V8 越界写入漏洞漏洞编号QVD-2026-64469,CVE-2026-87491公开时间
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称Google Chrome V8 越界写入漏洞漏洞编号QVD-2026-64469,CVE-2026-87491公开时间
老师,您才是全论坛最该加精的,被岁月置顶,被一届届学生收藏,加精理由:受用终身。教师节快乐! 跳转微信打开
《AI +DevOps现状调查报告》连续五年市场应用率第一,持续引领新一代数字供应链安全。 近日,中国通信标准化协会发布《AI+DevOps 现状调查报告(2026)》,调研周期覆盖 2026 年 7 月‑2026 年 9 月,横跨金融、能
2026年9月11日起,欧盟 CRA 的报告义务开始适用。对出海产品企业来说,这个节点带来的提醒很具体:当产品出现相关漏洞或严重安全事件时,企业能不能快速判断影响面、组织响应,并留下说得清的处置证据。这件事不只属于法务或合规团队,它会落到产
祝老师们教师节快乐~ 跳转微信打开
值此第42个教师节,致敬每一位照亮前路的引路人,教师节快乐! TEACHERS' DAY三尺讲台,一生耕耘;一支粉笔,万千星火。从懵懂到清醒,从迷茫到坚定,每一步都有您掌灯引路的身影。值此第42个教师节,致敬每一位照亮前路的引路人,
8月│月报 谛听工控安全月报上线了,工信部的最新政策,月发生的多起工控安全事件,谛听团队收集的最新攻击教据......更多安全资讯,请关注“谛听ditecting",每月更新! 8月工控安全月报目录- 谛听 -01 工控安全相关政策关于公开
点击获取全套工作流压缩包 一家金融机构的安全团队管理着多云环境中的海量主机,不仅需要频繁响应CVE漏洞,还要满足审计和追溯要求。过去,团队依靠手动排查,单次耗时数小时;借助Flocks搭建漏洞自动排查流程后,团队取得了以下成效:CVE排查全
韩国最大医美平台欧尼Unni遭API异常访问,22万用户咨询照片、手术记录、支付信息泄露,涉中国用户。你见过一个人最狼狈、最不设防的样子,往往是在医美诊室里——素着一张脸,指着某个部位,小声说出自己藏了很久的自卑。这些照片和记录,本该被锁在
智慧水务,更需要安全同行。 城市供水系统是保障城市运行的关键基础设施,从水源地取水、净水厂处理,到泵站加压输送、管网调度,其背后是一套工业控制系统支撑的生产运行体系,直接关系取水、制水、输水等关键环节的连续稳定运行。随着智慧水务建设的推进,
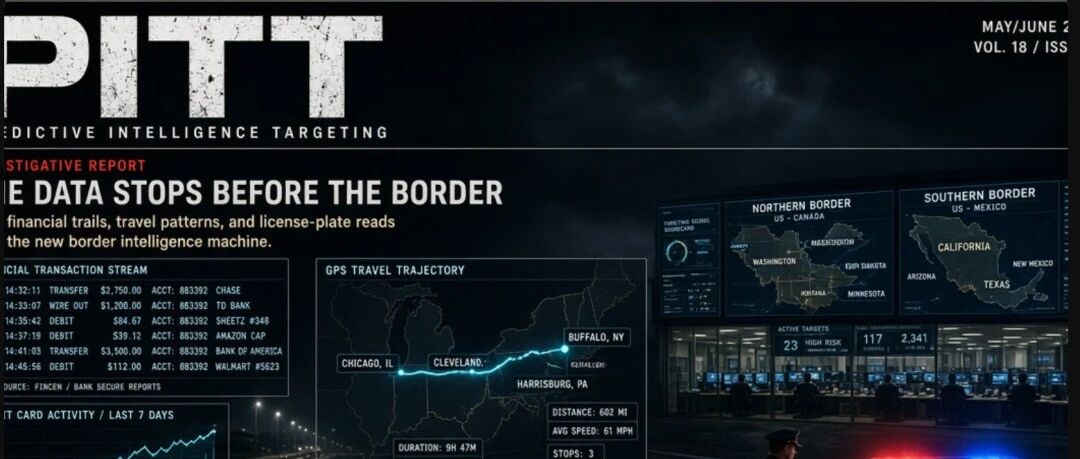
在大众的固有认知里,警方的拦停、搜查行为必然建立在明确的违法嫌疑之上,执法行动需要具备合理依据与确凿线索。但美国国土安全部(DHS)一套隐秘的预测式警务体系,正在彻底打破这一常规执法逻辑。这套体系依托专属情报团队分析普通民众的金融流水、出行
一、沙箱架构设计Agent调用外部工具时,工具执行必须在沙箱内进行,防止提示注入导致的危险操作。1.1 工具执行沙箱import subprocessimport resourcefrom dataclasses import datacl
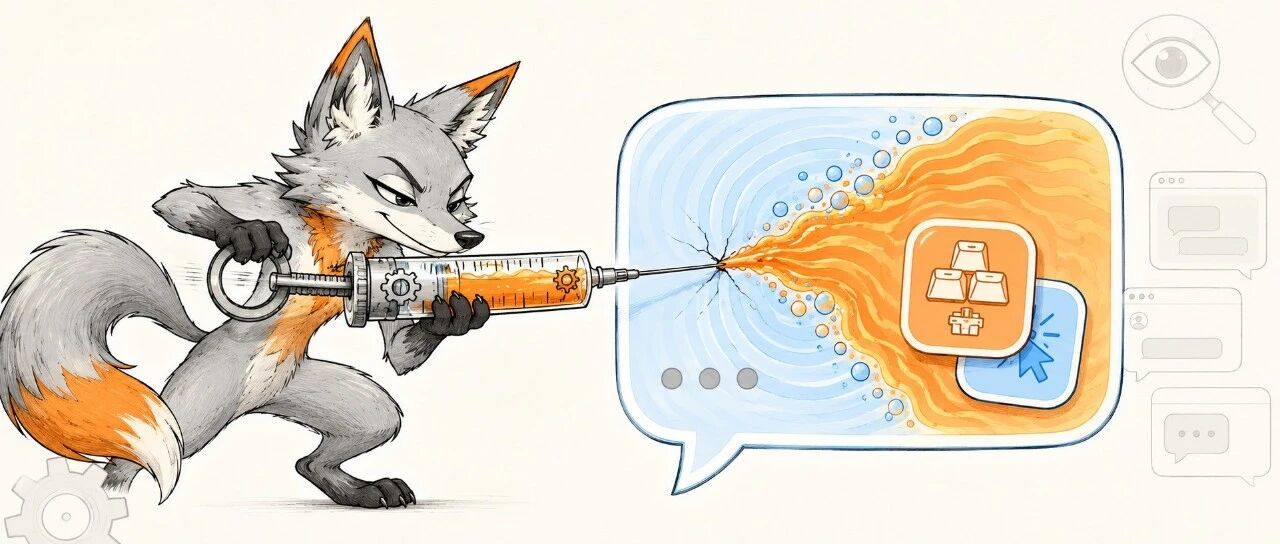
无 PE 头内存样本切入,揭秘银狐 Hook 输入来源接口、伪装硬件操作及持续升级加载器对抗的技术演进链路。 开篇SEO 投毒、高强度对抗、拉群扩散,这些都是银狐组织的典型传播手法。现今成熟的即时通讯工具会对系统环境和用户输入的真实性进行校
快来看看今年的白泽新同学,都有哪些有趣的特征吧~ 素材:白泽26级新生供稿、排版:孙同庆、高晨责编:董佳仪审核:洪赓、张琬琪、王婧复旦白泽战队一个有情怀的安全团队还没有关注复旦白泽战队?公众号、小红书搜索:复旦白泽战队也能找到我们哦~ 跳转
全球网络安全领域呈现两大突出趋势:零日漏洞的密集发现与快速利用,以及AI攻击从理论走向实战。 一周热点速览上周(9月2日至9月8日)全球网络安全领域呈现两大突出趋势:零日漏洞的密集发现与快速利用,以及AI攻击从理论走向实战。Magento曝