OSRC发布《AI辅助挖洞提交与测试规范》及违规白帽处罚公告
OSRC AI辅助挖洞提交与测试规范自发布之日起生效 OPPO SECURITY CENTER · OSRCAI 辅助挖洞提交与测试规范自发布之日起生效,作为平台既有测试规范与奖励规则的补充近期,AI 辅助漏洞挖掘成为新趋势,OSRC 鼓励
OSRC AI辅助挖洞提交与测试规范自发布之日起生效 OPPO SECURITY CENTER · OSRCAI 辅助挖洞提交与测试规范自发布之日起生效,作为平台既有测试规范与奖励规则的补充近期,AI 辅助漏洞挖掘成为新趋势,OSRC 鼓励
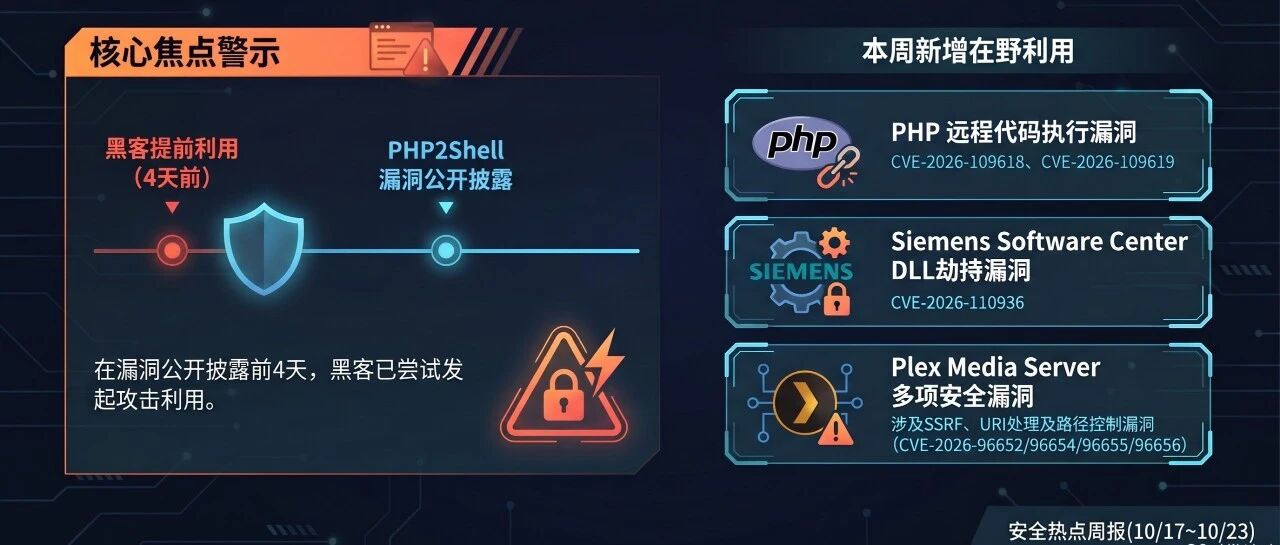
安全资讯导视 • 《汽车数据安全要求》强制性国家标准公开征求意见• PHP重大漏洞引发多国紧急响应:已发现攻击,全球拉响警报• 孤狼黑客数周攻破上百家企业,包括至少3家美国上市公司PART 01漏洞情报1.PHP远程代码执行漏洞安全风险通告
据路透社 10 月 21 日报道,一种广泛使用的编程语言被曝光高危漏洞后,欧洲多国及其他地区的政府网站当天纷纷下线,世界各地的网站运营方紧急行动,保护各自系统。出事的是 PHP。这门诞生于 20 世纪 90 年代初的服务器端脚本语言,支撑着
来都来了,进来抽点土特产再走吧 本文 AI 浓度极低,文字内容并没有多少的 AI 辅助写作的痕迹,放心阅读。一、做一个“无限游戏玩家”“无限游戏玩家”是James P. Carse写的《有限与无限的游戏》这本书中重要概念,核心概念是:有限游
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Imperva 公司的安全研究人员已演示证明,恶意 Brotli 数据可让运行官方 Node.js 构建的应用程序执行攻击者提供的代码。他们的“Node2Shell”概念验证在官方
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士思科已发布Cisco Expressway 中严重漏洞(CVE-2026-76466,CVSS评分9.8)的安全更新,该漏洞可导致远程攻击者以 root 权限运行操作系统命令。该漏洞
【火绒安全周报】国家计算机病毒应急处理中心发文/日本汉堡王1118万条客户信息遭泄露 国内多省份出现用户访问请求异常跳转至博彩网站事件近日,国家互联网应急中心发布通报,国内多省出现上网时异常跳转博彩网站的攻击事件。攻击者依托境外自治域AS
霜降 | 一霜知秋暮 一念护网安 一霜知秋暮 一念护网安关于公司火绒安全成立于2011年,是一家专注、纯粹的安全公司,致力于在终端安全领域为用户提供专业的产品和专注的服务,并持续对外赋能反病毒引擎等相关自主研发技术。多年来,火绒安全产品凭借
火绒小问答——「企业版」水印设置 尊敬的用户,您好!水印设置是火绒终端安全管理系统2.0中防护策略→行为管理下的一个功能模块,用于对泄漏数据进行溯源。下面为您详细介绍该功能的具体使用方法及相关注意事项:一、功能作用开启水印设置后,水印信息将
FlashHole 行动:Lazarus突破安全防线,规避管控;Swallowtail 团伙针对两个北约国家国防企业实施网络间谍活动;AI 赋能间谍活动:针对政府 Linux 基础设施的网络间谍行动;SideCopy组织向印度机构投递Rev
我们与上海创智学院提出 MATE,将自然语言安全规则作为显式条件,与任务指令和 Agent 执行轨迹一起输入审计模型,在给出违规判断的同时输出风险类别与可核查的解释。 当智能体从“生成答案”走向“设备操控”,安全问题也随之改变:一次点击、一
2026年11月1日,KCon2026黑客大会即将于北京中关村国家自主创新示范区展示中心举行。作为国内颇具影响力的技术会议之一,KCon用十四年的时间从百人沙龙成长为千人规模的白帽盛会,也一路见证了中国安全社区从“单兵挖洞”到“体系化研究”
PHP发布8.5.12/8.4.27/8.3.36/8.2.35修复两个未认证RCE严重漏洞,mod_php风险最高已有演示利用,附官方缓解措施 关键词老乡鸡“网络信号已断开”、“系统正在排队中”、“服务器开小差了……” 熟悉的配方,熟悉的
《医疗行业数据安全能力建设应用指南(2026版)》 点击蓝字 关注我们在全球数字化浪潮的磅礴席卷下,医疗行业作为关键信息基础设施的核心领域,正经历着从"信息化"向"数智化"的深度跨越。电子病历互认、多中心临床
从"人访问系统"到"Agent代人访问系统",这是技术架构的演进,更是安全范式的重构。身份安全正在成为AI时代企业安全建设的基础设施,也将成为未来AI安全竞争的核心能力。 点击蓝字 关注我们引言:AI从工具变成了"数字员工"