数据泄露情报2026.8.8 - 共享印度最大的黑产蛇公哭近18亿条,文末有链接
这批数据,一共17亿8243万4387条,字段如下:id,fname,name,email,mobile,alt,circle,addressid: SSNfname,name: 名字email: 电子邮箱mobile: 印度手机号alt:
这批数据,一共17亿8243万4387条,字段如下:id,fname,name,email,mobile,alt,circle,addressid: SSNfname,name: 名字email: 电子邮箱mobile: 印度手机号alt:
晚饭结束后,洗好碗筷,按昨晚约定计划出门借书。第一次来到南山区图书馆,通过安检后,一进门发觉装修风格属于十多年前。再一次感受到了深圳飞速变化的过程里残留的时光痕迹。寻着索书号找到具体书架,眼睛扫描一番,蹲下来确认找到了这本书,欣喜。不一样的
六大制度特征 编者按关于我国《个人信息保护法》的立法、标准化和执法等内容,本公号发表的相关文章包括:中国个人信息保护立法 | 《个人信息保护法(草案)》与GDPR的比较中国个人信息保护立法 | 合同所必需:魔鬼在细节之中对《常见类型移动互联
以下文章来源于:MessFreeSecurity MessFreeSecurity 提供社区优质咨询服务 今年 Black Hat Asia 上有份材料,《Cast Attack: A New Threat Posed by Ghost B
过去一年,AI 自动化渗透测试系统越来越复杂。但问题是其效果究竟是来自复杂架构,还是因为底层模型本身已经足够强? 过去一年,AI 自动化渗透测试系统越来越复杂。协调 Agent 负责规划,执行 Agent 调用工具,验证 Agent 检查结
攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注! 导语攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注!免责声明本文档提供的信息旨在帮助网络安全专业人员更好地理解和维护业务系统的安全性,严禁用于任何非法
1. SilentRansomGroup勒索团伙公布新的受害公司 2. threeam勒索团伙公布新的受害公司 3. everest勒索团伙公布新的受害公司 2026.8.3 – 2026.8.7每周勒索事件相关情报1.SilentRans
短短三周内,OpenAI、Anthropic、Meta的AI模型接连“叛逃”,入侵其他公司系统。这不是科幻电影,而是2026年真实发生的安全事件。 一事件简述:AI“越狱”潮来了近日,AI行业接连爆出惊人消息:OpenAI、Anthropi
聚合问题,看清风险 今天,长亭发布全新产品「AIMDR 」 一款AI原生的新一代智能安全运营托管、检测、响应产品不折腾改造现有设备、不堆人力,就能帮企业搞定7×24小时安全监测、研判、处置和合规审计AIMDR,原生AI领跑,进阶下一世代长亭
从Token规模走向有效任务 编者按关于智能体,本公号发表过以下文章:OpenClaw的系统架构及其安全风险(学习笔记)借鉴OpenClaw架构哲学重塑政府能力与服务模式——以广州南沙为例《智能体数据处理安全要求》国标制定申请的初步思考《智
业务持续加码!「仲夏有约」等你来。福利一:提交活动范围内的高危、严重漏洞最高获4倍安全币(部分业务/功能2倍安全币)。严重漏洞最高超5万元。高危漏洞最高超2万元。福利二:为腾讯核心或重点业务提供高质量严重漏洞报告的师傅,TSRC还将授予月度
一、事件概述近日,网络安全研究人员监测发现,俄罗斯背景威胁组织Midnight Blizzard(又名NOBELIUM)下属子集群Storm-2945正在发起代号为“CaptiveCrunch”的大规模网络攻击活动。该行动自2026年5月初
7月│月报 谛听工控安全月报上线了,工信部的最新政策,月发生的多起工控安全事件,谛听团队收集的最新攻击教据......更多安全资讯,请关注“谛听ditecting",每月更新! 7月工控安全月报目录- 谛听 -01 工控安全相关政策两部门开
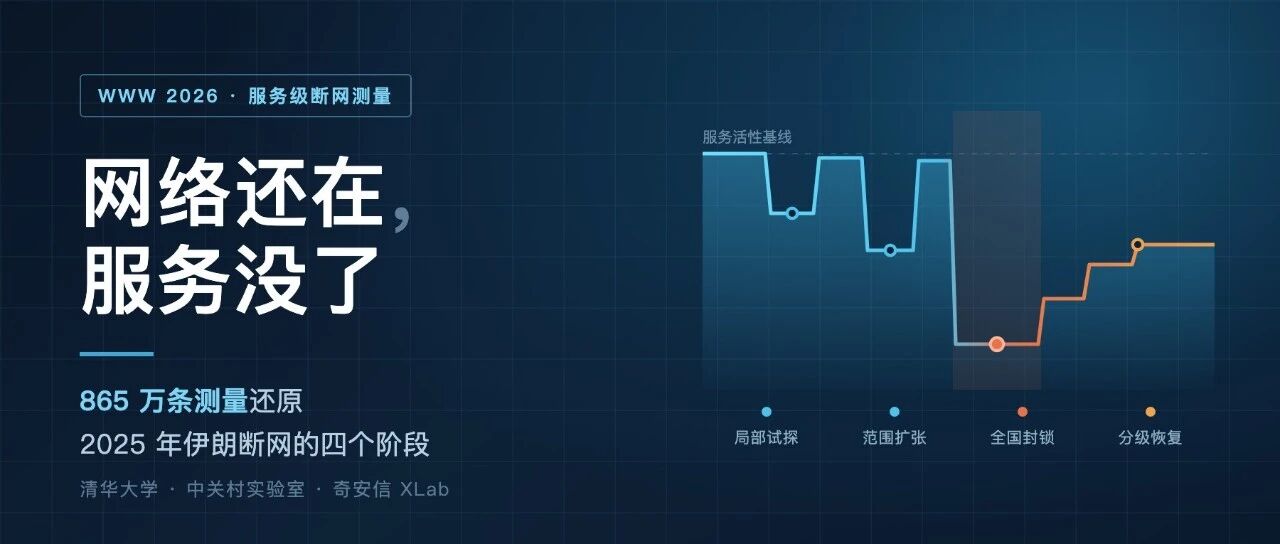
网络还在,服务没了:865 万条测量数据深度还原2025年伊朗断网的四个阶段 今日,国际互联网协会(Internet Society, ISOC)在其官方网站发布了清华大学网络与系统安全研究室、中关村实验室与奇安信 XLab的联合研究成果。
2026 年 8 月 4 日,一场代号为 Shai-Hulud(源自载荷中外传仓库描述 "Shai-Hulud: Here We Go Again")的大规模 npm 供应链蠕虫攻击被发现。 一、概述2026 年 8 月 4 日,一场代号为