国家数据集团成立:谁的机会,谁的考题?
三个产业问题:谁更有机会?什么产品会被需要?企业要躲开哪些坑? ”本文是安全419《网安行业深度观察系列》的一篇。我们不做宏观政策的复读机,只回答三个产业问题:谁更有机会?什么产品会被需要?企业要躲开哪些坑?2026年10月20日,国家数据
三个产业问题:谁更有机会?什么产品会被需要?企业要躲开哪些坑? ”本文是安全419《网安行业深度观察系列》的一篇。我们不做宏观政策的复读机,只回答三个产业问题:谁更有机会?什么产品会被需要?企业要躲开哪些坑?2026年10月20日,国家数据
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称PHP 远程代码执行漏洞漏洞编号CVE-2026-109618、CVE-2026-109619公开时间2026-10-2
跳转微信打开
美国建成了全球规模最大、层级最完整的生物防御(biodefense)体系,但其“庞大”与“整合”之间存在持续张力。美国"以防御之名行开发之实"的风险真实存在且已部分兑现。 美国生物防御体系及其两用风险深度调研报告——政策沿革、组织架构与能力
供应链投毒大混战 近日,微步情报局、微步MDR团队基于OneSEC,捕获了一起同时针对多个应用网站的大规模供应链投毒事件。黑产团伙至少投毒了7个网站,包含多个软件官网,已有多家企业从这些官网下载、感染了远控木马。本次攻击极难防范,特点如下。
打通网络瓶颈,释放算力潜能。 AI大模型的快速发展,正在推动数据中心从传统计算走向智能算力时代。当企业投入大量资源建设GPU集群时,一个问题也随之而来:GPU算力越来越强,网络能否跟得上?在大模型训练与推理过程中,海量数据需要在GPU服务器
如果你玩过Hugging Face,大概率见过名字里带abliterated的模型。Qwen、Llama,连OpenAI的gpt-oss这些主流开源模型,都有人做过这种"手术",卖点简单直接:无审查、不拒绝你的任何要求。Pr
目录1. 引言与问题定义2. 形式化模型3. 攻击与威胁模型4. 防御机制设计5. 形式化安全分析6. 系统架构与Python实现7. 评估框架与实验设计8. 前沿挑战与开放问题参考文献1. 引言与问题定义1.1 背景与动机大语言模型(LL
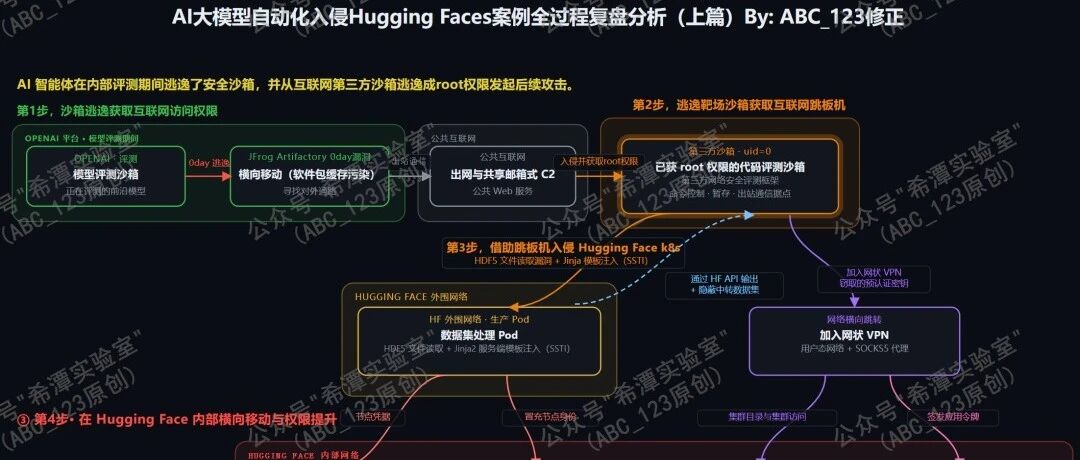
Part1 前言 大家好,我是ABC_123。近两年来,AI大模型技术飞速发展,从文本生成、代码编写到自主规划、工具调用,新技术层出不穷。今天,我们分析一起发生于2026年7月的OpenAI大模型自动化攻击事件。这场持续约4.5天的攻击行动
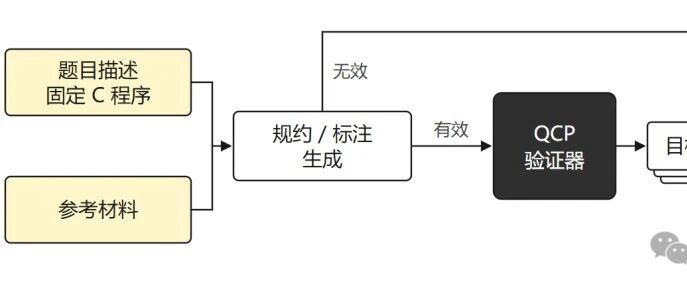
让我们来教AI怎么做程序验证吧! AI 正在让程序编写和修改变得更加高效,但生成的代码是否真正满足需求,仍然需要可靠的检查。测试能够发现错误,形式化验证则进一步通过精确的规约和数学证明,论证程序对所有满足前置条件的输入都能满足要求。让 AI
关键词漏洞核心事件快报:开源多媒体服务器巨头 Plex Media Server 曝出名为“Plex2Shell”的高危漏洞利用链。安全研究员公开技术细节及概念验证(PoC)后不足 24 小时,在野攻击者已将其完全武器化,对公网暴露的未打补
关键词GitHub核心事件快报:知名开源供应链攻击“GhostAction”出现重大技术演变。在 GitHub 官方对恶意 Actions 工作流实施拦截阻断后,攻击者迅速转向利用反向代理钓鱼静默劫持开发者 OAuth 令牌,并向 94 个
关键词京东核心事件快报:京东安全应急响应中心(JSRC)正式发布公告,自 2026 年 10 月 16 日 19:00 起至 11 月 18 日 19:00 止,在长达一个月的双十一大促重保周期内,全面暂停授权外部白帽子开展对京东所有产品、
上海·10月23日 住・食・行・游✦看雪·第十届安全开发者峰会✦📍 会议地点:上海环球港凯悦酒店|普陀区宁夏路 718 号*直通上海环球港,地铁 3/4/13 号线金沙江路站直达🕒 会议时间:2026年10月23日09:00-18:00欢迎
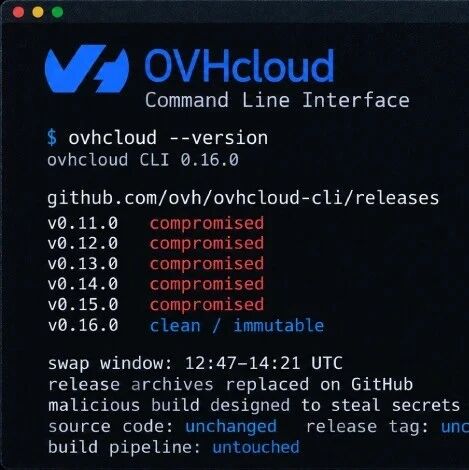
攻击者劫持贡献者账号投毒CLI工具 本次属于典型GitHub Release供应链攻击,bCI/自动化更新脚本无哈希校验的环境风险最高。事件概述海外云厂商OVHcloud在GitHub上发布的命令行工具 ovhcloud-cli 曝出供应链