11月13日,与快手/火山引擎/京东 安全专家共同探讨AI企业安全落地实践
数说安全 2026-11-10 14:33 辽宁
“AI时代企业安全风险治理实践”线下闭门沙龙开启报名!
自从去年底一波基础大模型在Agent的能力上有了质的飞跃,再到后来openclaw发布。整个安全行业,几乎所有人都开始热热闹闹地讨论和尝试,将AI落地于企业安全的方方面面的工作,同时也在紧锣密鼓的推进AI Agent安全治理。
一年过去了,这个过程相信大家都有很多兴奋、尝试、焦虑等等各种复杂的心情和经历。马上年底了,是时候看看这一年,大家在企业安全场景中到底把AI落地的怎么样了,既是学习经验,也是对齐行业水平。
在此背景下,11 月 13 日(周五),墨菲安全将联合快手安全、Mooth AI、ISC2 北京分会,在北京开展“AI时代企业安全风险治理实践”线下闭门沙龙。
这次沙龙,将会有来自快手、京东、蚂蚁、小米、字节的安全大佬,分享他们是如何将 AI 真正用到企业漏洞治理、安全运营、攻防验证、代码审计这几个实际业务场景中,以及他们又是如何治理AI带来的新威胁和挑战的。(文末可报名,还有少量席位)。
哪些安全工作,已经用上 AI 了
先从漏洞治理说起。
漏洞找到了,要判断风险、找到负责修复的人、跟进进度、最后确认问题是不是真的解决了。
做过这项工作的人,对这些环节都不陌生。
11月13日(本周五)的沙龙,墨菲安全联合创始人、业务线负责人欧阳强斌,就会以“Agent赋能安全漏洞治理”为主题,将沿着这条治理流程,继续讨论 Agent 在企业漏洞治理里的应用。聊聊:
•AI 可以怎样参与这些工作?
•人和 Agent 又如何分工?
•一项处置怎么能推进到可追踪、可验证的结果?
另外,安全运营也是这次沙龙重点会聊的业务场景。
告警来了,要查上下文、关联线索、继续调查,再决定怎样响应。
这个过程里,AI 能接进哪一步,它给出的线索能不能让后续调查接得上,都直接关系到它在日常运营里能发挥多大的作用。
这次,快手安全专家邱明春就会围绕“AI SOC 的建设与运营”进行分享。他将结合企业的实践从告警聚合、白名单降噪,到 Agent智能研判、多 Agent 自动化调查,再到威胁情报驱动的排查和应急响应等具体场景去展开。
用起来之后,真实效果怎么验证
规则在运行,防护也做了,实际攻击来了能不能挡住?哪些地方还有盲区?测出问题之后,还要决定下一步先补什么。
这些问题,火山引擎云安全紫军负责人杨月,将会基于他的实践经验,分享“AI时代紫军从0到1建设思考”,具体聊聊:
•如何通过威胁分析和安全复盘确定验证目标;
•用 AI 加持的攻击模拟检验防御;
•通过自动拨测持续验证;
•再以能力度量反过来调整治理优先级。
到了代码审计,要验证的是另一件事:AI 给出的结果,到底靠不靠谱?
比如,AI 在代码里标出的疑点,究竟是不是真的漏洞?交给研发之前,还需要补上哪些证据?
京东安全专家 Dongdi 就会从这一层展开,以“从代码到实证:AI黑白盒融合审计的实践”为主题,结合JoyHunter 的真实案例,聊一聊:
•资产发现、代码审计怎么接上黑盒验证?
•怎么用证据确认真实漏洞?
•如何通过多层安全护栏控制执行风险?
相信大家听完他的分享,也能更容易看清自己当前的审计流程缺在哪里。
未来如何应对AI时代的挑战和机遇
前面几位大佬们主要是基于自己的实践,去聊怎么用 AI 做安全。
到了圆桌环节,几位企业的安全负责人还会从他们的视角聊聊:未来如何应对AI时代的挑战和机遇。这里讨论的问题,主要是从前期大家反馈的疑问里挑出来的:
1. 企业在AI落地之后,安全方面遇到的主要挑战和治理实践?比如AI使用过程,业务的敏感数据泄露治理问题?
2. 关于AI Agent的安全治理?当前主要关注哪些方面的威胁?有什么好的治理方案实践?
3. 企业对AI的期望很高,很多以前依赖外部能力/产品的,现在都想自己用AI去干,但是实际上AI在很多场景下并不能替代原来成熟的产品,你们觉得哪些AI可以做好?哪些还是得依赖外部?甚至哪些需要更多依赖外部?
4. AI在企业安全能力中的应用有哪些正向验证了的实践?又有哪些负向的已经验证了是不如预期的?
5. 大家都在说 SRC 接收到的安全漏洞数量大爆炸,这背后看到 AI 给挖洞带来哪些变化?AI带来了什么样的攻防不对称吗?有什么体感?
6. AI背景下,安全工程师的注意力分配?企业安全组织有什么变化?安全从业者如何持续保持竞争力?
大家关心和好奇的这些问题,这周五(11月13日)都会带到沙龙里去进行讨论。
圆桌环节将会由墨菲安全创始人、CEO 章华鹏作为主持,携手 快手信息安全负责人程岩、小米集团安全部负责人王书魁、百度安全副总经理顾孔希、以及蚂蚁集团信息安全事业部副总经理&天宸实验室负责人刘焱,结合各位大佬们各自团队的经历,聊聊他们是怎么判断、怎么做取舍的。
主题分享和圆桌之外,还有茶歇与晚宴,感兴趣的朋友可以带着自己的问题参会交流。
关于沙龙活动安排
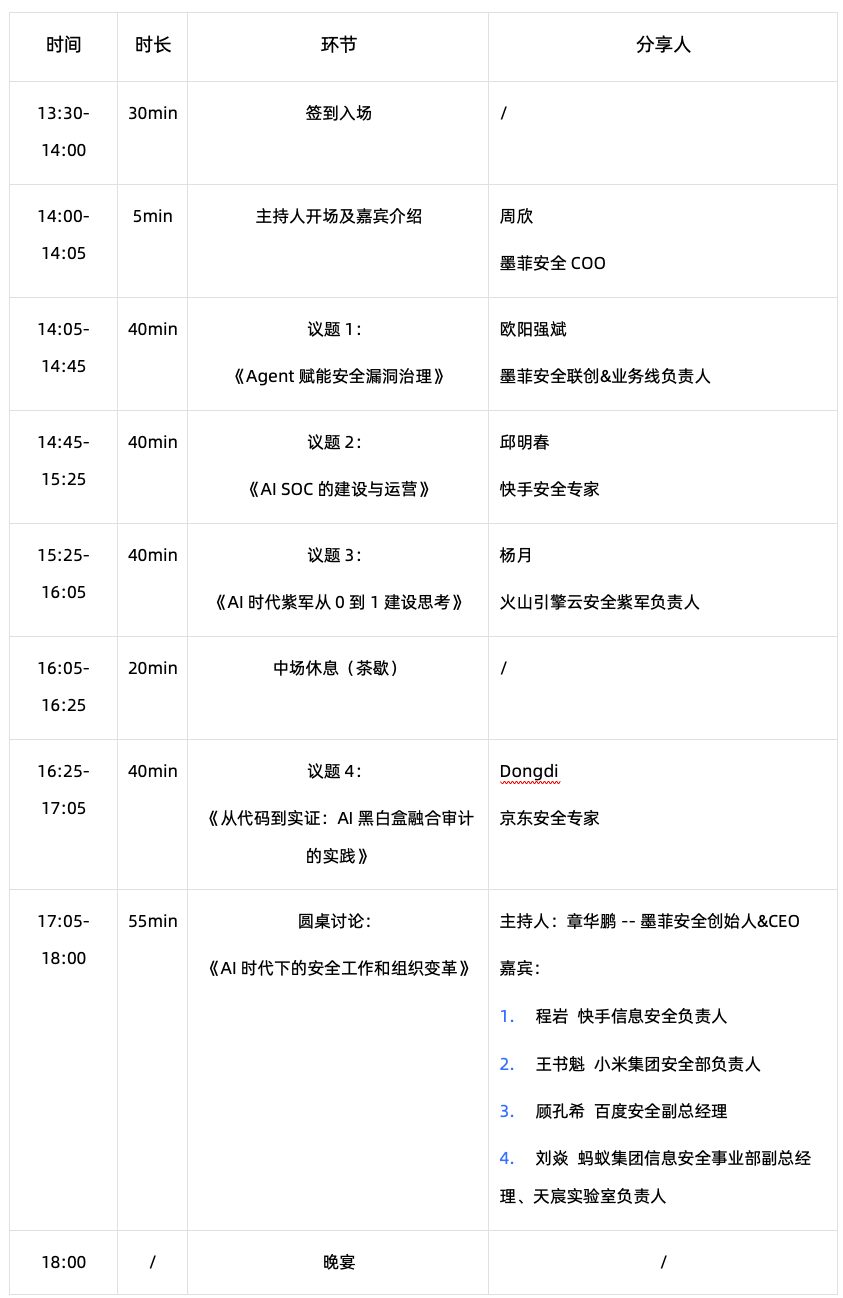
本次闭门沙龙将安排在周五的下午,结束后有晚宴交流,具体安排如下:
1.活动时间:2026年11月13日(周五)14:00-18:00
2.活动地点:北京市海淀区唐家岭路188号院 万家灯火大厦C156 会议室
3.活动形式:线下闭门沙龙(含议题分享、圆桌讨论、交流晚宴)
4.活动邀约:定向邀请 + 报名审核确认(审核通过后有专员对接邀约,活动当天凭手机短信的访客码入园区)
5.沙龙议程:初步安排,时间段根据现场情况微调:
怎么参与这场沙龙?
如果你是:
•正在推进 AI 应用、AI 安全或安全运营智能化建设的企业安全相关负责人;
•正在重新思考安全团队分工、协作方式和能力建设的技术、研发、信息化及数字化相关负责人;
•关注研发安全、漏洞治理、攻防验证、代码审计或安全运营的实践者;
•负责企业安全建设,希望了解其他企业如何应对AI带来的安全变化,并愿意分享自身实践与问题的人。
如果你正在关注或推进以下工作:
•正在思考AI进入企业之后,安全工作应该如何变化;
•已经开始实践,也遇到了一些值得交流的问题;
扫描下方二维码报名。活动采用闭门交流形式,席位有限,提交报名信息后,主办方将会陆续审核确认参会名单,审核通过后会有专员与您进一步确认参会安排。
也欢迎大家在报名时简单备注:
•你目前最关心 AI 和企业安全里的哪些问题?
•你希望这次活动重点聊哪些内容?
•你所在企业目前有没有正在推进 AI 安全相关实践?
主办方会根据报名情况和大家关心的问题,进一步调整和细化现场交流内容。
希望每一位朋友,都能带着问题来,带着思考走。
(2026.11.10数说安全发布)
本文转载自微信公众号「数说安全」,查看原文。版权归原作者所有,如有侵权请联系删除。