【在野利用】Google Chrome XML 释放后重用漏洞(CVE-2026-125350)安全风险通告
奇安信 CERT 2026-11-10 12:04 北京
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
● 点击↑蓝字关注我们,获取更多安全风险通告
漏洞概述 | |||
漏洞名称 | Google Chrome XML 释放后重用漏洞 | ||
漏洞编号 | QVD-2026-106436,CVE-2026-125350 | ||
公开时间 | 2026-11-09 | 影响量级 | 千万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 8.8 |
威胁类型 | 代码执行、拒绝服务 | 利用可能性 | 高 |
POC状态 | 未公开 | 在野利用状态 | 已发现 |
EXP状态 | 未公开 | 技术细节状态 | 未公开 |
危害描述:攻击者可利用此漏洞,通过构造特制的 HTML 页面触发内存损坏,进而在浏览器沙箱内实现任意代码执行,可能导致敏感信息泄露、权限提升或进一步系统控制。 | |||
01
漏洞详情
>>>>
影响组件
Google Chrome 是由 Google 开发的免费开源跨平台网页浏览器,基于 Chromium 项目构建,支持 Windows、macOS、Linux、Android 和 iOS 等操作系统。它以高速渲染引擎(Blink)、V8 JavaScript 引擎、强大的安全沙箱机制以及丰富的扩展生态著称,广泛应用于个人上网、企业办公和 Web 应用访问。Chrome 集成了同步、密码管理、隐私保护等功能,是全球使用最广泛的桌面浏览器之一。
>>>>
漏洞描述
近日,奇安信CERT监测到 Google 发布公告称Google Chrome XML 释放后重用漏洞(CVE-2026-125350)存在在野利用,该漏洞源于 XML 解析过程中对象生命周期管理不当,导致已释放的内存区域被后续操作重新引用。攻击者可利用此漏洞,通过构造特制的 HTML 页面触发内存损坏,进而在浏览器沙箱内实现任意代码执行,可能导致敏感信息泄露、权限提升或进一步系统控制。目前该漏洞已发现在野利用。鉴于此漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
用户访问包含恶意构造内容的网页(可触发XML解析路径)。
02
影响范围
>>>>
影响版本
Google Chrome(Linux) < 157.0.8103.50
>>>>
其他受影响组件
无
03
复现情况
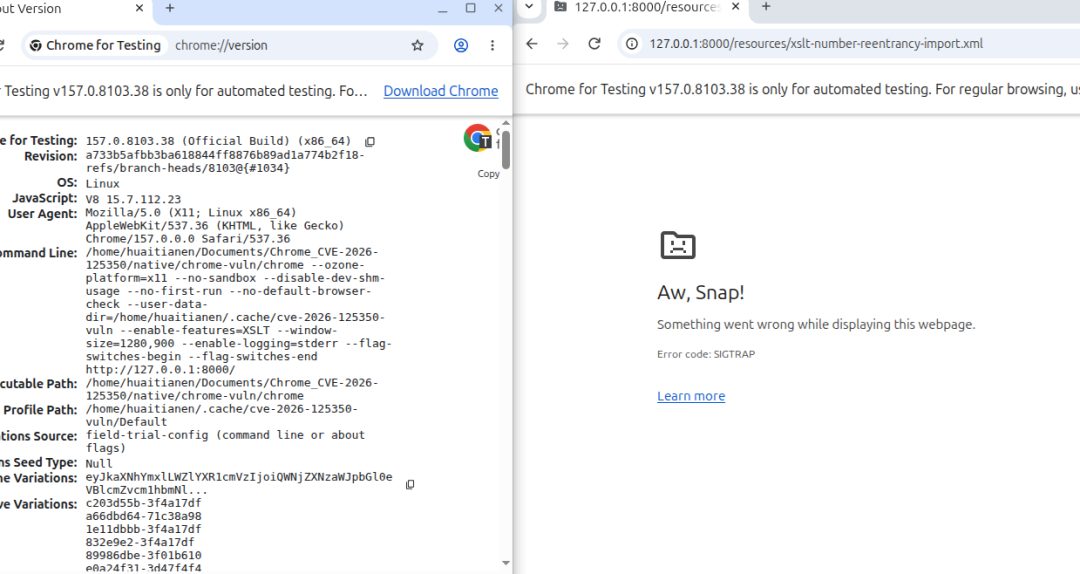
目前,奇安信威胁情报中心安全研究员已复现Google Chrome XML 释放后重用漏洞(CVE-2026-125350),截图如下:
04
处置建议
>>>>
安全更新
Google Chrome(Windows/Mac) >= 157.0.8103.50/.51
Google Chrome(Linux) >= 157.0.8103.50
官方补丁下载地址:
版本检测及升级步骤:
1.查看右上角的“更多”图标,选择帮助 -> 关于Google Chrome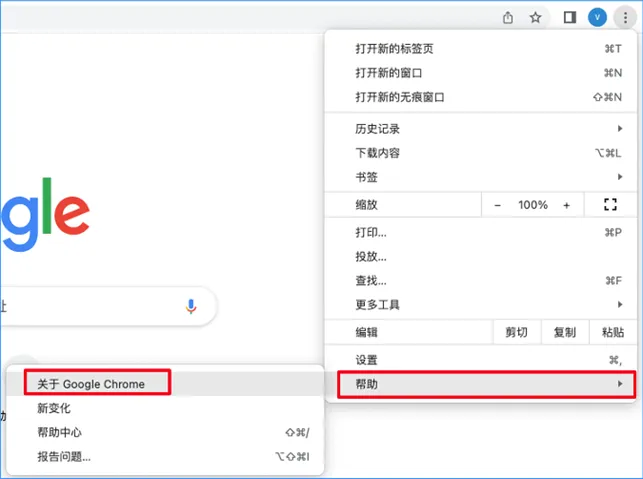
2.等待版本下载完成后,选择重新启动
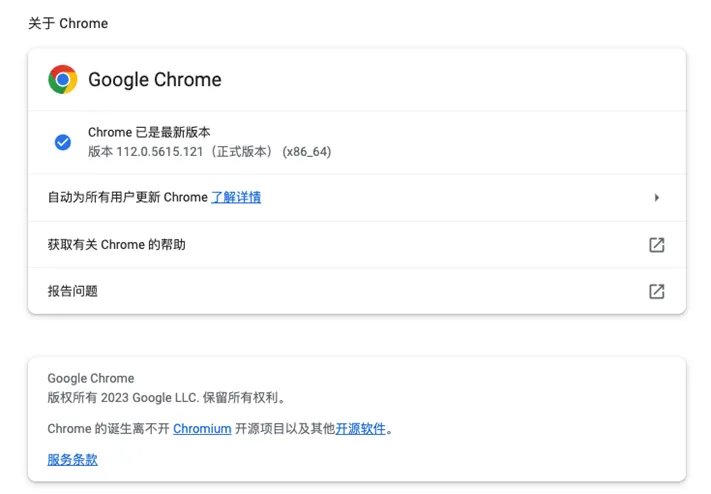
3.查看当前版本
05
参考资料
06
时间线
2026年11月10日,奇安信 CERT发布安全风险通告。
07
漏洞情报服务
「奇安信漏洞情报平台」重磅上线,诚邀您来体验:

奇安信 CERT
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
点击↓阅读原文,到ALPHA威胁分析平台订阅更多漏洞信息。
本文转载自微信公众号「奇安信CERT」,查看原文。版权归原作者所有,如有侵权请联系删除。