信息安全漏洞周报(2026年第44期)
原创 CNNVD 2026-11-11 09:57 北京
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年11月2日至2026年11月8日)安全漏洞情况如下
点击蓝字 关注我们
漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年11月2日至2026年11月8日)安全漏洞情况如下:
公开漏洞情况
本周CNNVD采集安全漏洞2855个。
接报漏洞情况
本周CNNVD接报漏洞25367个,其中信息技术产品漏洞(通用型漏洞)798个,网络信息系统漏洞(事件型漏洞)5个,漏洞平台推送漏洞24564个。
一
公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本周新增安全漏洞2855个,漏洞新增数量有所下降。从厂商分布来看谷歌公司新增漏洞最多,有354个;从漏洞类型来看,授权问题类的安全漏洞占比最大,达到18.81%。新增漏洞中,超危漏洞330个,高危漏洞1085个,中危漏洞1273个,低危漏洞167个。
(一) 安全漏洞增长数量情况
本周CNNVD采集安全漏洞2855个。
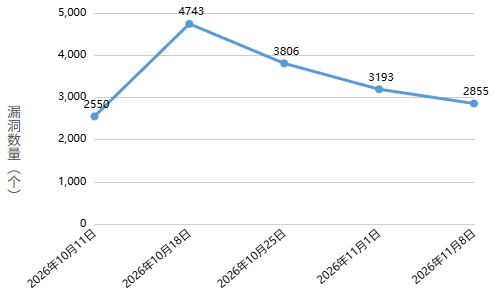
图1 近五周漏洞新增数量统计图
(二) 安全漏洞分布情况
从厂商分布来看,谷歌公司新增漏洞最多,有354个。各厂商漏洞数量分布如表1所示。
表1 新增安全漏洞排名前五厂商统计表
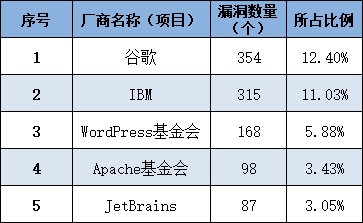
本周国内厂商漏洞157个,联发科技公司漏洞数量最多,有56个。国内厂商漏洞整体修复率为80.25%。请受影响用户关注厂商修复情况,及时下载补丁修复漏洞。
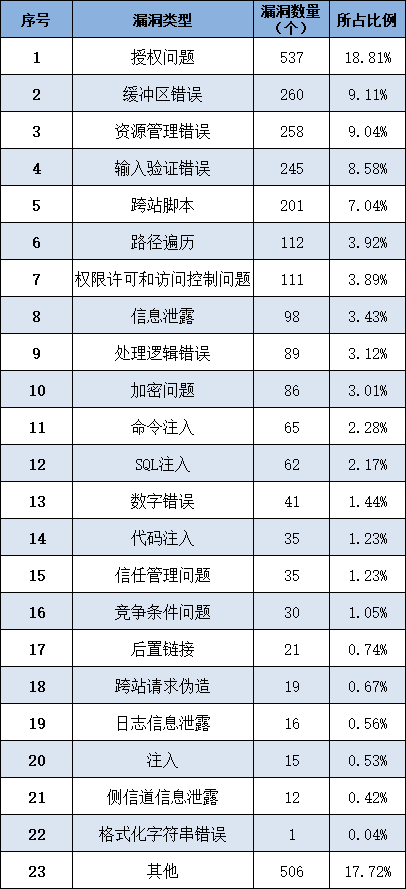
从漏洞类型来看,授权问题类的安全漏洞占比最大,达到18.81%。漏洞类型统计如表2所示。
表2 漏洞类型统计表
(三) 安全漏洞危害等级与修复情况
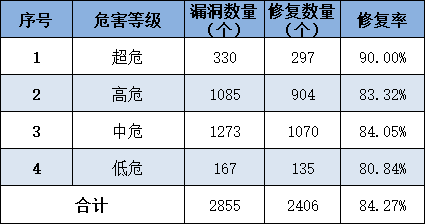
本周共发布超危漏洞330个,高危漏洞1085个,中危漏洞1273个,低危漏洞167个。相应修复率分别为90.00%、83.32%、84.05%和80.84%。根据补丁信息统计,合计2406个漏洞已有修复补丁发布,整体修复率为84.27%。详细情况如表3所示。
表3 漏洞危害等级与修复情况
(四) 本周重要漏洞实例
本周重要漏洞实例如表4所示。
表4 本期重要漏洞实例
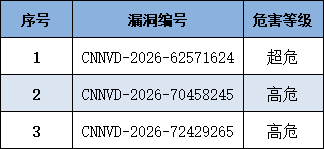
1. Google Chrome 输入验证错误漏洞(CNNVD-2026-62571624)
Google Chrome是美国Google公司的一个跨平台Web浏览器。
Google Chrome 157.0.8103.38之前版本存在输入验证错误漏洞,该漏洞源于对用户的输入验证不当,攻击者利用该漏洞可以执行任意代码。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://chromereleases.googleblog.com/2026/11/stable-channel-update-for-desktop.html
2. Apache OFBiz 代码注入漏洞(CNNVD-2026-70458245)
Apache OFBiz是美国Apache基金会开源的一个企业资源规划与电子商务平台。
Apache OFBiz 24.09.x版本至24.09.08之前版本存在代码注入漏洞,该漏洞源于对表达式语言语句里的特殊元素中和不当,攻击者利用该漏洞可以执行任意操作系统命令。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://lists.apache.org/thread.html/7b2syzksp7klt9fvhdg0olldvs2g83lz
3. IBM API Connect 跨站脚本漏洞(CNNVD-2026-72429265)
IBM API Connect是美国IBM公司的一款管理API的集成平台。
IBM API Connect 10.0.8.0至10.0.8.12版本和12.1.0.0至12.1.1.2版本存在跨站脚本漏洞,该漏洞源于网页更新时未正确中和用户的输入,攻击者利用该漏洞可以在受害者浏览器中执行任意JavaScript脚本。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://www.ibm.com/support/pages/node/7295635
(五) 本周重要人工智能漏洞实例
本周重要人工智能漏洞实例如表5所示。
表5 本期重要人工智能漏洞实例
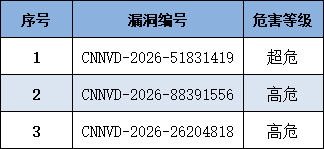
1. FlowiseAI Flowise 权限许可和访问控制问题漏洞(CNNVD-2026-51831419)
FlowiseAI Flowise是FlowiseAI公司开源的一款可视化编排语言模型应用流程的工具。
FlowiseAI Flowise 3.1.4及之前版本存在权限许可和访问控制问题漏洞,该漏洞源于存在沙箱逃逸问题,攻击者利用该漏洞可以执行任意操作系统命令。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/flowiseai/flowise
2. DeepSeek Harness 授权问题漏洞(CNNVD-2026-88391556)
DeepSeek Harness是中国DeepSeek公司开源的一款智能体(Agent)运行时框架。
DeepSeek Harness 0.1.2-alpha.2之前版本存在授权问题漏洞,该漏洞源于缺少对用户的身份验证,攻击者利用该漏洞可以执行任意命令、拦截实时会话流量和日志。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/deepseek-ai/deepseek-harness/commit/3e24087bfaeabe40b58ba2f7b936895b8f93fe27
3. MLflow 服务端请求伪造漏洞(CNNVD-2026-26204818)
MLflow是MLflow组织开源的一个简化机器学习开发的平台,包括跟踪实验、将代码打包成可重复的运行以及共享和部署模型。
MLflow 3.8.0版本存在服务端请求伪造漏洞,该漏洞源于get-artifacts函数在访问资源前未对URI进行正确验证,攻击者利用该漏洞可以获取敏感信息。
目前厂商已发布升级补丁以修复漏洞,参考链接:
二
漏洞平台推送情况
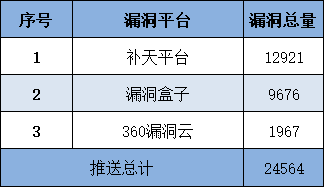
本周CNNVD接收漏洞平台推送漏洞24564个。
表6 本周漏洞平台推送情况
三
接报漏洞情况
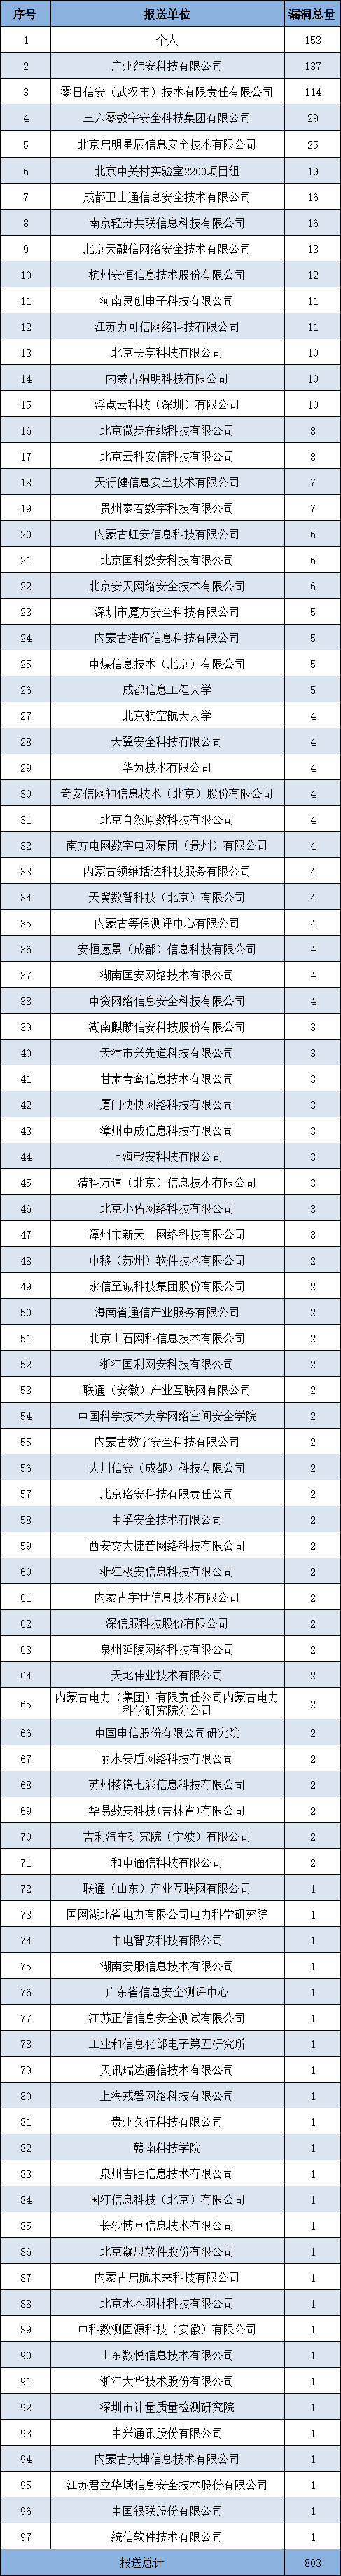
本周CNNVD接报漏洞803个,其中信息技术产品漏洞(通用型漏洞)798个,网络信息系统漏洞(事件型漏洞)5个。
表7 本周漏洞报送情况
四
收录漏洞通报情况
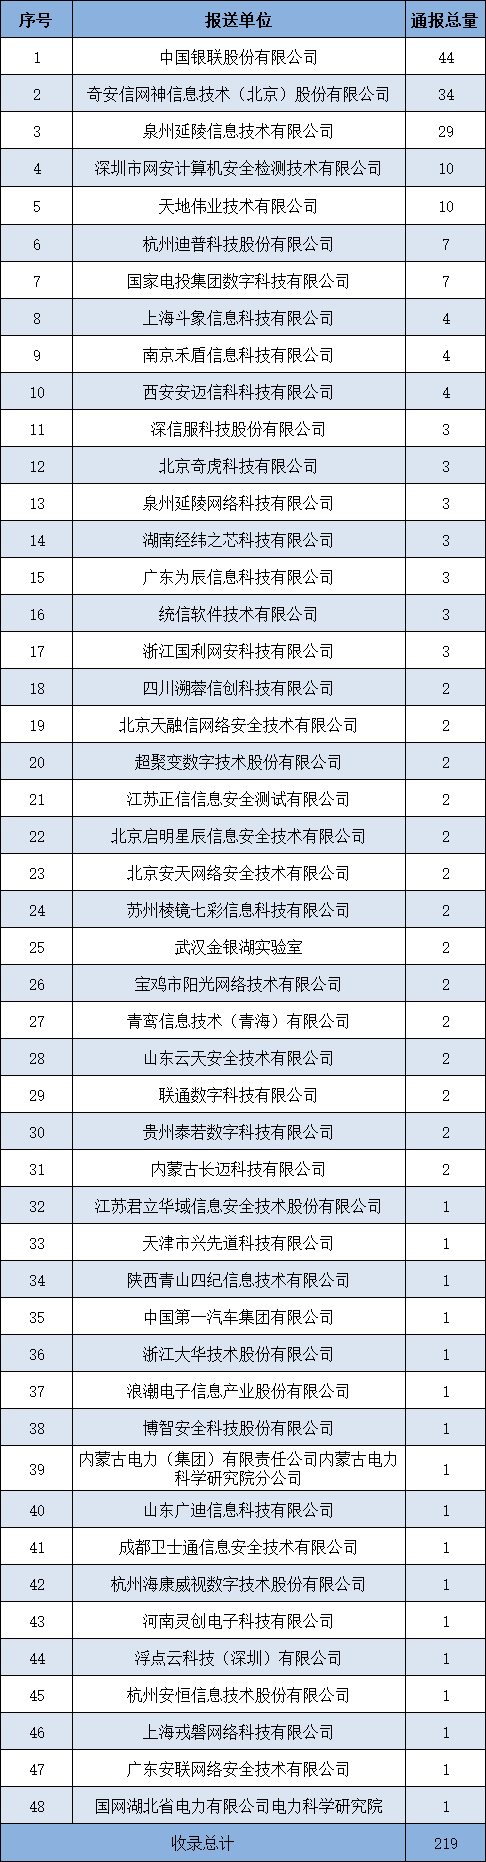
本周CNNVD收录漏洞通报219份。
表8 本周漏洞通报情况
本文转载自微信公众号「CNNVD安全动态」,查看原文。版权归原作者所有,如有侵权请联系删除。