【安全圈】Notion承认用户AI对话泄露:供应商暴雷,凭证与密钥请立即轮换!
安全圈 2026-11-13 09:39 江苏
OpenAI发布GPT-6 Cyber模型专为漏洞挖掘设计,成本降至千美元级别,在Linux内核中发现948个本地提权漏洞
关键词
Notion
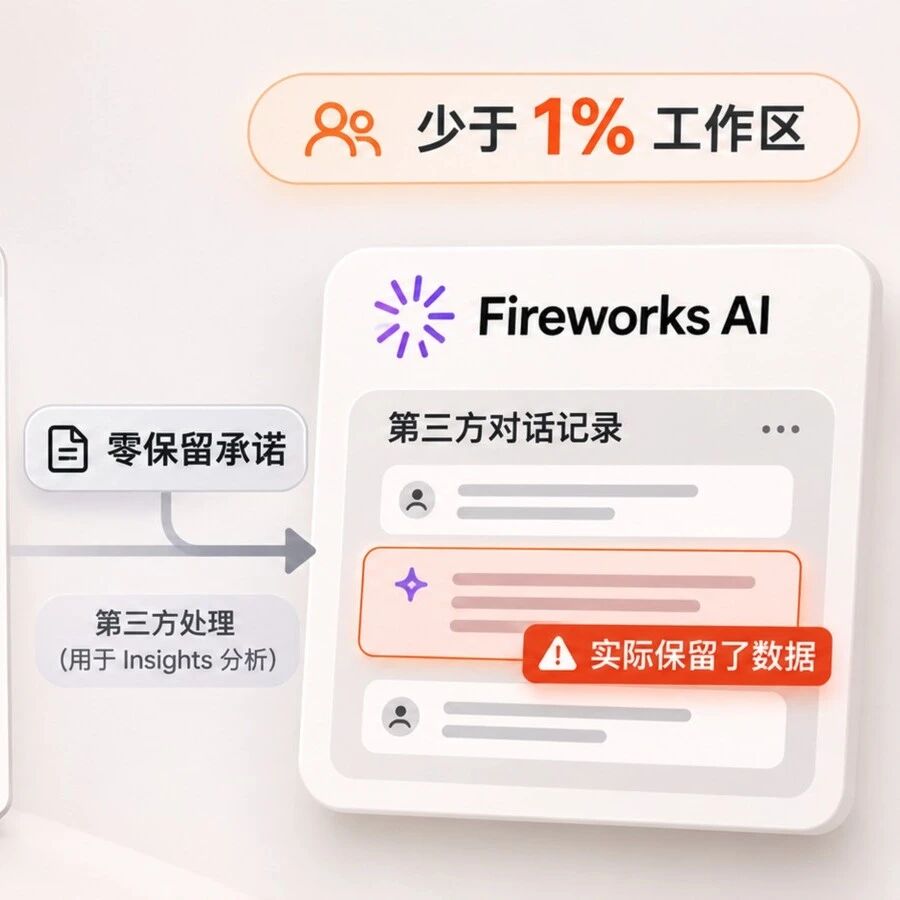
核心事实:知名协同知识库产品 Notion 官方发布安全通报,证实部分工作区的 Notion AI 聊天记录遭到泄露。官方声明受波及工作区占比小于 1%,但以 Notion 庞大的全球用户基数测算,受影响机构与个人仍不在少数。更关键的是,本次事件并非 Notion 自身数据库失窃,而是其上游 AI 推理与分析供应商 Fireworks AI 遭到黑客入侵所引发的供应链连环暴雷。Notion 已在受影响消息中主动撤回了暴露的 API 密钥,并紧急呼吁用户:若曾在 AI 对话框中粘贴过账号、密码或私有凭据,必须立即重置。
🔍 事件还原:两度排查反转,供应商击穿数据隔离
梳理 Notion 官方公布的事故追踪时间线,可以清晰看到一场典型且惊险的第三方供应链安全事故:
📅 11月2日(初步预警):Fireworks 首次通知 Notion 有少量数据被恶意攻击者非法访问。Notion 第一轮核实认为该数据集仅为“AI 合成测试数据”,不涉及真实客户数据。
✂️ 11月3日(预防性切断):Notion 作为防范举措,全面切断了与 Fireworks 的系统通信,并删除了在对方系统内的全部留存数据。
💥 11月6日至8日(定性反转):Fireworks 再次通报攻击者可能触碰了真实客户数据。8 日双方最终确认泄露数据集,确认其中确实包含了用户的 Notion AI 聊天记录副本。
🛡️ 11月9日至11日(紧急补救与吊销):Notion 向所有受波及客户定向发送告警邮件,并在排查日志后,于 11 日直接吊销了用户聊天记录中被明文暴露的所有 Notion API 密钥。
⚡ 泄露机理:你的聊天记录为何被送给了第三方?
很多用户疑惑:我明明是在 Notion 里和 AI 聊天,对话内容怎么会平白无故跑到 Fireworks 的服务器上去?
官方披露指出,这里主要牵涉两个技术实现环节:
📊 管理洞察(Insights)分类管道:Notion 提供了一项名为“Insights”的企业管理功能,帮助工作区管理员统计与了解团队成员使用 AI 的活跃度与话题分布。为了生成这些聚合标签,Notion 将用户历史对话记录提交给 Fireworks AI 运行分类任务(Classification Jobs)。
🧠 开源大模型推理托管:Fireworks 是硅谷广泛采用的高性能 AI 推理基建商之一。Notion 产品中接入的部分开源开放权重模型(Open-weight models),其底层计算推理正由 Fireworks 承载。
虽然 Notion 强调这批对话记录在 Fireworks 端是“去归属化(Unattributable)”存储的——即没有外挂工作区 ID 或作者真实姓名,但**用户在聊天输入框里亲手写下的文字、代码和机密是实打实存在的**。如果提示词里写有“我的数据库密码是 123456”、“这是生产环境 API Key”,那么只要拿到对话内容,就等于直接拥有了凭证。
🚨 应急处置:如何排查你的账户是否中招?
如果你或你的团队是 Notion 及 Notion AI 的深度用户,请务必执行以下自查与防范动作:
📧 检查管理员与绑定邮箱:Notion 已向明确受影响的工作区发送了针对性邮件通知。若未收到官方受损邮件,当前工作区暂未被列入受波及范围。
🔑 无差别轮换暴露过的敏感凭据:回想是否曾在 Notion AI 提示词中投喂过数据库连接串、服务器 SSH 密码、AWS 凭证、第三方 API Key。一旦有过此类操作,请立即视同已完全泄露,并在对应生产平台立刻作废并轮换(Rotate)新密钥。
🔎 审查近两周登录日志:对可能暴露的系统控制台,调取自 11 月初以来的鉴权审计日志,排查是否存在来自未知 IP 的异常调用。
🛡️ 行业警示:别再把 AI 对话框当成安全保险箱
从前两天的 Claude Code 漏洞泄露开发者邮箱,到如今 Notion 合作的 Fireworks AI 遭到横向渗透,AI 浪潮背后的技术供应链正展现出极高的脆弱性:
❌ 信任链条成倍拉长:你信任 Notion,但你无法保证 Notion 背后的向量检索商、推理加速商、模型微调商每一环都固若金汤。任何一个下级 API 遭到破解,上游沉淀的数据就会顺流倾泻。
🔒 客户端数据脱敏必须前置:企业必须在员工使用任何生成式 AI 前建立不可逾越的纪律——永远不在输入框输入明文密码、未脱敏财务底表、源代码私钥与客户身份证信息。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。