【安全圈】日本家居巨头宜得利被黑:3762万条敏感数据恐遭窃取,警惕新型冒充诈骗
安全圈 2026-11-13 09:39 江苏
OpenAI发布GPT-6 Cyber模型专为漏洞挖掘设计,成本降至千美元级别,在Linux内核中发现948个本地提权漏洞
关键词
黑客,诈骗
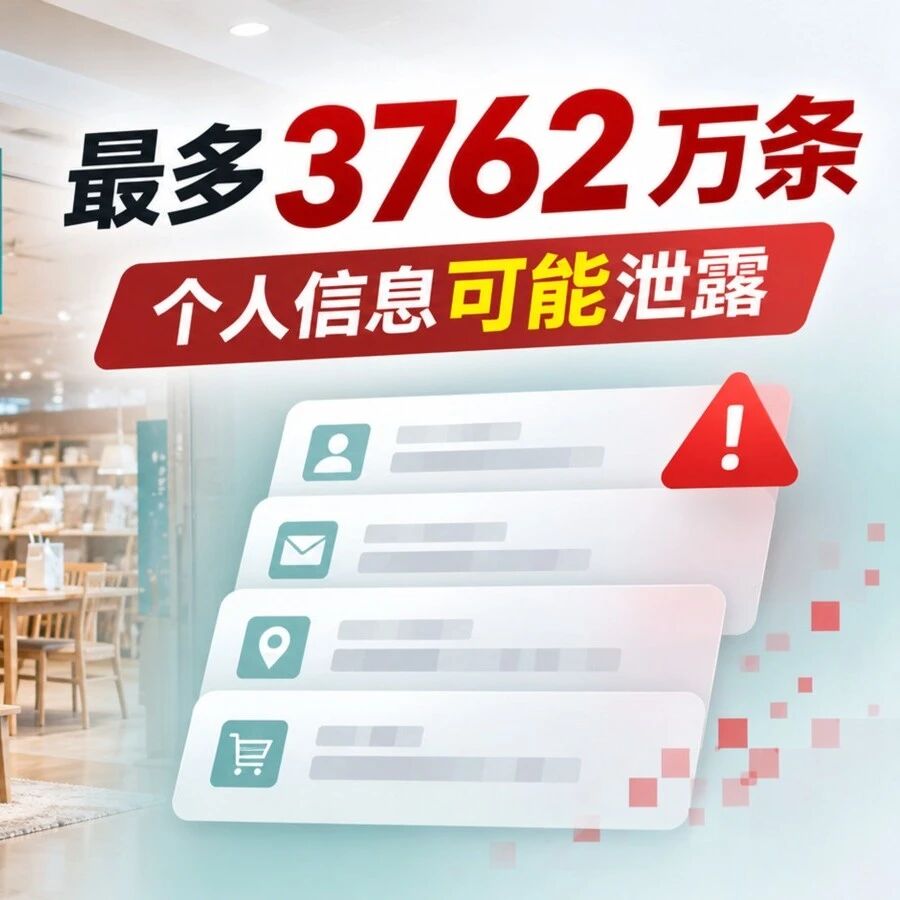
核心事实:日本最大规模的家具与家居日用零售巨头宜得利(Nitori / ニトリ)正式发布安全公告,其核心管理系统遭到未授权黑客网络攻击。经内部取证与评估,服务器上存储的最高达 3762 万条客户个人及企业会员隐私信息可能已被黑客打包窃取。泄露字段涵盖姓名、实体配送住址、联系电话、电子邮箱、出生年月日以及详细的历史线上订单记录。事件发生后,宜得利已向日本个人信息保护委员会及警方完成刑事报案,并启动包括传统实体挂号信函在内的全量受害者通知流程。
📦 泄露清单:个人与企业端遭遇无差别“全景穿透”
作为在亚洲及全球拥有近千家直营商场的零售巨头,宜得利本次系统失守涵盖了 C 端个人买家与 B 端企业采购会员。官方公告细化列出了此次被黑客渗透的数据范围:
👤 个人会员与线上购买者:会员编号、真实姓名、电子邮箱、家庭精确配送住址、手机号与固定电话、出生年月日、性别以及线上交易订单历史。
🏢 企业法人会员资产:企业注册全称、所属部门、法定代表人姓名、公司登记经营地址、办公联系电话、业务联系人姓名、专属对接人邮箱与直拨电话。
🌏 区域市场界定:宜得利在中国大陆、中国香港、中国台湾及东南亚多地均布局有实体零售网络。根据目前官方披露的受损基线,本次被攻击的数据库集群主要归属于日本本土运营系统,但跨境采购与跨区域会员是否被交叉穿透,仍在持续复核中。
⚠️ 风险研判:为什么“订单记录+住址”比密码泄露更危险?
不少普通消费者有一种认知误区:“只要银行卡密码没丢,名字和电话泄露了就无所谓”。但在网络犯罪高度产业化的今天,此类包含**高可信交易凭证**的数据泄露具有极强的破坏力:
🎯 量身定做的冒充客服精准钓鱼:黑客拿到历史购买记录后,能清晰知道你在哪一天买了哪款沙发或床垫。诈骗分子直接致电报出你的全名、精确到门牌号的送货地址和家具型号,以“商品甲醛超标召回赔付”、“系统故障重复扣款”、“物流损坏双倍退款”为由,极易击溃受害者的心理防线。
🏢 B 端企业针对性商业间谍与诈骗:企业会员不仅泄露了公司核心行政负责人的直拨方式,更暴露了采购往来记录,黑客可伪造“宜得利财务部对公结款催缴通知”诱导企业财务向黑账户转账。
📫 传统物理信函钓鱼(Quishing / 恶意二维码):针对日本社会依赖纸质信函沟通的特点,攻击者甚至可能利用精准住址寄送带有恶意钓鱼二维码的仿冒“宜得利补偿金申领单”,跨界实施物理级社会工程学渗透。
🔍 背后观察:日本传统巨头为何在网络攻防中频频失守?
近段时间以来,从出版巨头角川(KADOKAWA)系统被勒索瘫痪,到知名车企丰田供应商屡次遭黑客渗透,再到如今宜得利近 4000 万规模的数仓失守,日本网友已从震惊逐步变为“无奈脱敏”:
究其根源,许多日本传统商业巨头的数字化底座依然架构在多年前搭建的 Legacy 系统上,网络外包层级繁冗、堡垒机越权审计缺位、内网横向移动防御薄弱。伴随 AI 自动化渗透工具在暗网泛滥,攻击者发起大规模弱点探测的边际成本逼近于零,使得这类防范滞后的实体巨头成为了国际网络黑产的绝佳靶场。
🛡️ 应对法则:三招防范跨境数据泄露连带侵害
面对屡禁不止的企业级数据泄露,个人和企业在日常数字生活中必须筑牢防线:
📵 任何“官方退款”统一挂断回拨:凡是声称商品缺货、物流事故、质量问题并主动提及赔偿的来电,不论对方报出的订单信息多么精准,一律挂断电话,通过官方 App 或官网正规渠道人工客服核实。
🔒 账户密码隔离与撞库防范:如果曾在宜得利官网注册并使用过与日常邮箱、网盘相同的账号密码,请立即修改关联密码,彻底打破凭据复用链路。
📩 警惕外贸邮件及账单附件:涉及日韩或跨国采购的企业,务必对任何变更银行账户信息的往来邮件进行多维度带外验证(如视频或官方电话复核),谨防供应链伪造欺诈。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。