预算涨了,能力没涨:2027 年安全预算的三个新科目
安全牛 2026-11-13 16:15 北京
明年的预算表里,为“验证”单列的那一行在不在,是一个能立刻自查的指标。少了这一行,钱多半还是加在了发现一侧。
点击蓝字 关注我们
11 月到 12 月,是不少企业编 2027 财年预算的窗口。今年有两个方向的数字值得放在一起看:87% 的 CISO 预计安全支出增加;同一批受访者里,把 AI 攻防或 AI 暴露面修复投入生产的只有 13%,把 AI 安全运营工具投入生产的只有 18%。
预算在涨,落地的能力没同步长起来。
一、安全负责人自己怎么答
同一份 PwC 调查里,安全负责人的回答是另一组数字:58% 把 AI 列进下一年度网络预算的优先项;50% 认为“针对 AI 系统的攻击”是准备度缺口的第一位,排在云风险(40%)、第三方泄露(34%)、勒索软件(33%)之前;44% 的 CISO 把 AI 监督与治理方面的人才技能,列为提高 AI 代理自主性的主要障碍之一。
58%、50%、44% 放在一起,态度并不一致:AI 既是预算优先项,也是准备度缺口的第一位;想让它多干活,又承认看不住它的人还不够。
二、两组数字,指向同一个错配
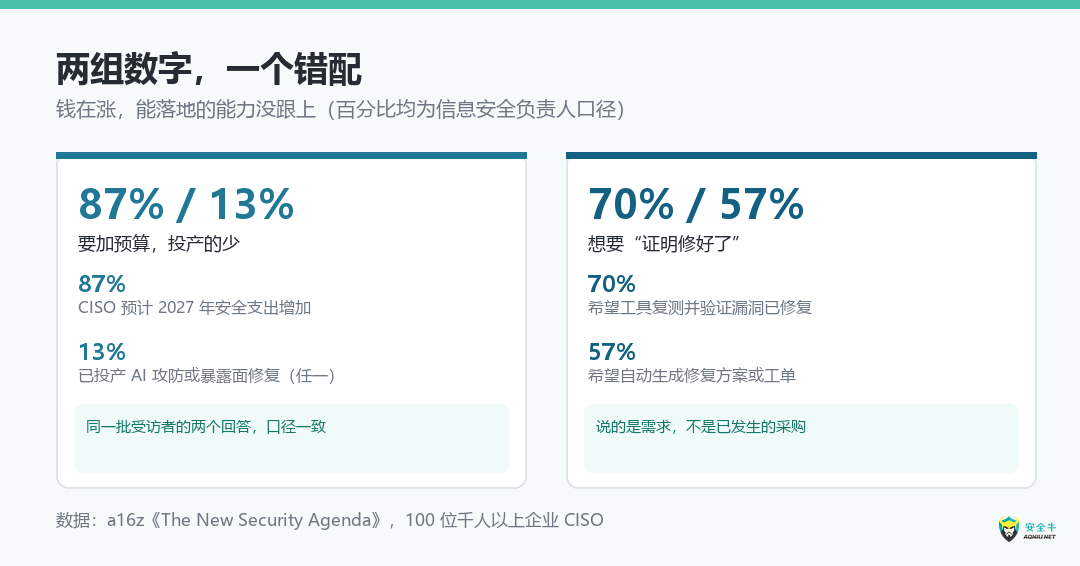
第一组:87% 加预算,13% 投产。
a16z 的《The New Security Agenda》2026 年 10 月 28 日发布,样本为 100 位千人以上企业的 CISO。调查显示,87% 预计 2027 年安全支出增加,近半数预计团队扩员,只有 4% 预计缩编。
同一批受访者里,只有 18% 已把 AI 安全运营工具投入生产,13% 已投产 AI 攻防或 AI 暴露面与漏洞修复(原文为二者任一)。采购计划比落地快得多:45% 计划在 12 个月内新购或升级内部 AI 智能体安全,42% 计划投向攻防安全,38% 投向 AI 使用与治理。
第二组:70% 想买“证明修好了”。
70% 的受访 CISO 希望工具能复测并验证漏洞确实已被修复,67% 希望按可验证的可利用性排修复优先级,57% 希望自动生成修复方案或工单。
一位金融科技公司的 CISO 在调研里说得很直白:用了这些 AI 工具,找漏洞是快了,打补丁没快。
三、错配长什么样:
发现、验证、解决,钱卡在第一段
安全投入的完整闭环是三步:发现(看见问题)、验证(确认改对了)、解决(真的改掉)。过去十年,钱主要铺在第一步——资产发现、漏洞扫描、威胁检测、态势感知。这一步已经相当密,发现能力相对充裕。
第二步和第三步是另一种情形。70% 的 CISO 要“复测验证”,这是三类诉求里最集中的一项;57% 要“自动生成修复工单”,说明修复环节仍依赖人工流转。咨询机构贝恩(Bain)的估算认为,AI 可以把一条典型攻击链从约 4 周压缩到约 18 小时。当攻击速度变快,瓶颈就落到“找到责任人、评估变更、测试、发布”这一串人工环节上,而不是落到“看见”上。
缺口排在第一位的这一侧,落地也才刚开始。50% 的安全负责人把“针对 AI 系统的攻击”列为准备度缺口的第一位;在 100 位 CISO 的调研里,45% 计划在 12 个月内新购或升级内部 AI 智能体安全,已把 AI 安全运营工具投产的只有 18%。
缺口最集中的那一侧,已经在出事。IBM《2026 数据泄露成本报告》(2026 年 7 月 29 日发布,样本为 602 家已发生泄露的组织,事件区间 2025 年 3 月至 2026 年 2 月)提供了另一侧的证据:
涉及影子 AI 的事件占 43%,上一年为 20%;这类事件的平均成本 539 万美元,上一年为 463 万美元。
68% 的受访组织缺乏 AI 治理政策,无法管理 AI 或发现影子 AI,上一年为 63%。
只有 19% 的组织表示治理团队与安全团队之间有协调。
对 AI 部署设严格审批流程的占 38%,上一年为 45%。
定期审计未授权 AI 使用的占 29%。
这组数字和上面的缺口是同一件事的两面:准备度缺口排在第一位的地方,采购才刚起步;而在已发生泄露的组织里,涉及影子 AI 的事件一年之内从两成升到四成以上,单次平均成本增加 76 万美元。同期,设严格审批的组织从 45% 降到 38%,管控没有跟上使用。
这组数据的样本是已发生泄露的组织,虽不是全部企业,但43%这个数据说明在被入侵的企业中影子 AI 已很常见。
四、钱正在流向的三个科目
科目一:验证与解决。
这个科目买的东西很具体:修复效果的复测、自动化修复、灰度发布与回滚能力,以及能证明“改完了”的留痕。判断一笔采购是否落在这个科目上,可以问一句:这套东西能不能在自家环境里跑完“发现—验证—解决”一整圈,并留下证据。
只买复测、不买修复,闭环只补了一半。复测能告诉你问题还在,改不改得动取决于工单流转、变更审批和发布能力。这也是 70% 想要复测、57% 企业想要自动生成工单的原因:两件事得一起买。
科目二:AI 自身安全。
影子 AI 在国内的形态和报告里写的不完全一样,但内核相同:员工用未经批准的公有云大模型处理客户数据、把内部文档贴进对话框、用个人账号调 API 写脚本。数据出去了,日志里没有记录。
Gartner 把“保护 AI”市场分成四类:AI 应用安全、AI 使用管控、AI 治理平台、AI 网关,另有一类归在其他。2027 年,四类合计 24.91 亿美元(应用安全 8.51 亿、使用管控 7.49 亿、治理平台 4.62 亿、网关 4.29 亿),加上其他类,全市场 47.83 亿美元。四类里增幅居前的是使用管控(73%)与网关(70.9%)。这个结构反映出一个先后顺序:买方目前更愿意先解决“谁在用、用到哪、能不能拦住”,而不是先解决“模型本身有多安全”。
科目三:内部 agent 治理与权限。
a16z 的调研里,46% 的 CISO 把“智能体越权或被攻陷”列为主要担忧,排在“AI 攻击速度超过团队应对能力”(55%)和“员工向 AI 工具泄露数据”(47%)之后。同一份调研显示,92% 的企业已在生产环境使用员工生成式 AI 工具,83% 用了编码助手或智能体,55% 已有 MCP 或智能体与应用的集成投产,34% 已有具备工具调用或写入权限的自主智能体。
问题出在权限模型上:智能体以员工本人的权限运行。对一套做了十年的端点工具来说,智能体读一个文件、调一个接口,和员工本人操作没有区别。基于异常行为的检测,在“合法身份做合法动作”这个场景里会失去辨识能力。
要解决的不是“检测得更准”,是给智能体单独建身份,把改变状态的操作卡在审批之后。
五、翻译成国内的预算语言
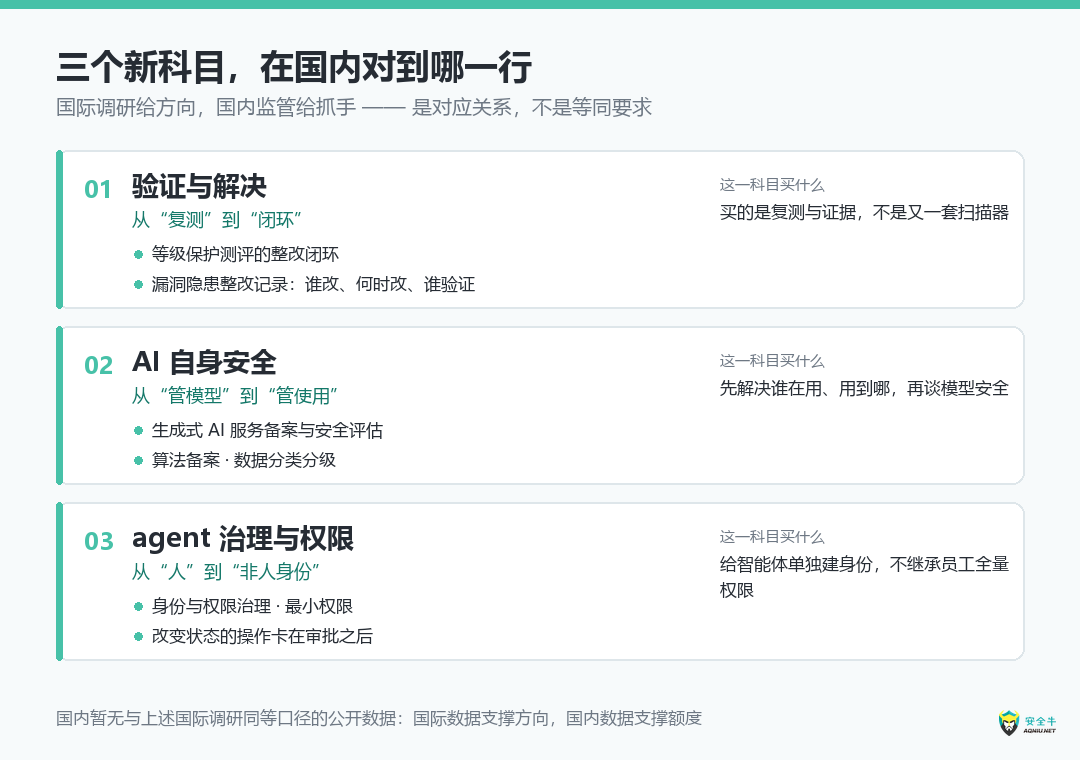
上面三个科目,在国内的监管语境里都能找到对应位置。这是这份预算能落地的前提。
| 国际科目 | 国内的对应抓手 |
验证与解决 | 等级保护测评的整改闭环、漏洞隐患整改记录(监管看的是“消除”,不是“发现”) |
AI 自身安全 | 生成式 AI 服务备案与安全评估、算法备案、数据分类分级 |
agent 治理与权限 | 身份与权限治理、最小权限、账号与操作审计 |
这张表是本文作者进行的对应关系梳理,不是监管原文的等同要求。企业信息安全负责人写预算材料时,建议用“对应抓手”,不要写成“监管要求”。
国内目前没有与上述国际调研同等口径的公开数据。国际数字说明方向,国内数据说明额度,这是写预算材料时的分工;把国际比例直接写成中国市场现状,经不起追问。
六、给 CFO 的四句话
给 CFO 的材料不需要长。四句话就够:
1. 今年我们发现了 X 个问题,改掉了 Y 个,闭环率从 A 提升到 B。用闭环率,不用发现数。
2. 剩余风险集中在哪三类资产,分别对应哪条监管要求。
3. 明年要投的三样东西,各自解决上面哪个环节。
4. 不做的后果:对应哪条罚则、哪类已发生的事件、哪次可能到来的检查。
第 4 句常被省略,但它往往决定预算能不能过。前三句讲的是“我要做什么”,第 4 句讲的是“不做会怎样”——后者才是审批会上真正被追问的部分。
结语
预算的本质不是要钱,是把风险翻译成钱的语言。
87% 这个数字说明窗口是开着的。但窗口开着不等于钱会给你——决定结果的,是能不能把“改完了、验证过、能证明”讲清楚。三个新科目的共同点也在这里:它们买的不是更强的能力,是可验证性。
明年的预算表里,为“验证”单列的那一行在不在,是一个能立刻自查的指标。少了这一行,钱多半还是加在了发现那一侧。
本文引用的百分比,除 IBM 泄露成本报告(统计对象是组织)外,回答者都限定为信息安全负责人:PwC 调查中的安全负责人、CISO,以及 a16z(硅谷风险投资机构 Andreessen Horowitz)调查的 100 位 CISO。PwC 同一份调查里另有 84%(安全与财务负责人合计,预计预算增加)和 39%(安全、风险与运营负责人合计,有完全正式化的连续性预案)两个数字,回答者群体与前者不同,本文不把它们与安全负责人的数字并列比较。
联系我们
合作电话:18610811242
合作微信:aqniu001
联系邮箱:bd@aqniu.com
本文转载自微信公众号「安全牛」,查看原文。版权归原作者所有,如有侵权请联系删除。