Kai 已将其自主防御平台的可见性扩展至面向互联网的资产
原创 helpnetsecurity 2026-11-19 08:00 美国
发布时间:2026年11月11日
Kai 宣布在其自主防御平台中推出外部攻击面管理(External Attack Surface Management,简称 EASM)。该公司还成立了 Kai Labs,这是一个扩编的研究团队,专注于攻克人工智能与安全交叉领域的最高难度开放性问题。
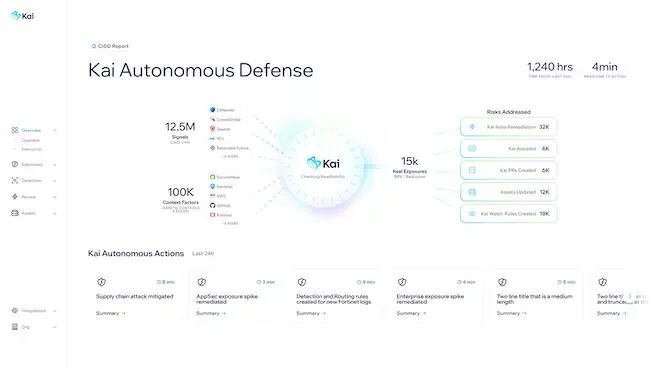
大多数暴露面管理程序只能看到内部,因此会漏掉攻击者最先发现的暴露面。借助 EASM,Kai 将内部和外部暴露面统一到一个单一的修复计划中,从而加速实现零风险。外部视角使真正的风险更加明确,并让团队能够从一个平台全面解决暴露面问题。
Kai 首席技术官Dr.Damiano Bolzoni)表示:“攻击者从外部开始,而对大多数组织而言,外部恰恰是他们最不了解的部分。将我们的平台扩展到外部攻击面,意味着团队可以像攻击者一样看待自己的暴露面,并在管理其他所有事情的同一个地方修复它。”
Kai 将内部和外部暴露面统一到一个单一的修复计划中
许多团队使用不同的工具来管理外部和内部暴露面,并且两者的数据并未集成。分析人员需要通过人工协调外部发现与内部数据,以确定所有权、风险和优先级,这降低了安全工作的效率。
借助 EASM,Kai 将这两个攻击面整合到一个平台和单个数据集中,因此可以按机器运行的速度同时分析外部和内部暴露面。其结果是能够更清晰地了解哪些暴露面构成了真正的风险,并提供一个消除这些风险的单一计划。这一点至关重要,因为外部攻击面每天都在发生变化:新的云服务、被遗忘的子公司、在线测试站点,以及在未经安全审查的情况下建立的 API 和 AI 服务。
核心功能包括:
发现与归属:发现与组织域名绑定的面向互联网的资产,包括 CMDB(配置管理数据库)和内部资产清单通常会漏掉的资产。
暴露的 AI 基础设施:查找 LLM 端点、MCP 服务器和向量数据库。
API 可见性:将发布的 API 定义细分为它们公开的各个端点。
攻击者风格的调查:以攻击者的方式调查和揭露暴露面。
单一资产记录,单一队列:每个外部暴露面都会加入同一个资产记录,归入相同的负责人,并通过与内部漏洞和配置错误相同的红蓝对抗/修复工作流进行修复。
在推出 EASM 的同时,Kai 还成立了 Kai Labs,这是一个扩编的研究团队,致力于解决 AI 与安全交叉领域的最高难度开放问题。Kai Labs 在实际的安全项目中测试其想法,而不仅仅停留在实验室中。
Kai Labs 由研究总监Dr.Kylie McClanahan领导,她的职业生涯涵盖漏洞管理、优先级排序和修复。该团队将 AI 科学家与在检测、应用安全、攻击性研究(offensive research)以及 AI 红队测试(AI red teaming)领域的安全研究人员配合。
其首批研究领域包括攻击性学习、自主行动、决策模型、受信任的自主性(trusted autonomy)以及安全上下文,涵盖 AI 攻击者如何学习、如何生成并验证修复方案,以及防御者如何信任自主行动。Kai Labs 通过博客、会议演讲和同行评审论文发布其研究成果。
https://www.helpnetsecurity.com/2026/11/11/kai-autonomous-defense-platform/
(完)
本文转载自微信公众号「安全行者老霍」,查看原文。版权归原作者所有,如有侵权请联系删除。