一次受控接管,撕开 AI 模型供应链的信任缺口:Kokoro 事件复盘
原创 威胁情报中心 2026-11-19 11:58 北京
安全研究员Alon Hertz及其团队通过重新注册过期域名,完成Hugging Face密码重置并取得发布者账号控制权。团队随后在本地验证了两类模型权重篡改,但没有上传修改后的模型。
AI 供应链 · 账号接管 · 事件复盘
一次受控接管,撕开 AI 模型供应链的信任缺口:
Kokoro 事件复盘
重新注册过期域名 → 密码重置 → 继承高热度模型发布者信任;本地验证权重行为篡改,未上传、未扩散
· 账号接管 · 权重篡改 · 模型供应链 · 信息截至 2026.11.17
事件要点:安全研究员 Alon Hertz 及其团队通过重新注册过期域名 hexgrad.com,完成 Hugging Face 密码重置并取得 hexgrad 发布者账号控制权。团队随后在本地验证了两类模型权重篡改,但没有上传修改后的模型。截至 2026 年 11 月 17 日公开报道,未披露由本次演示造成的恶意模型分发或下游失陷。
一个已经停止续费的域名,为什么会影响一个累计下载量约 1.8 亿次的 AI 模型生态?
Kokoro 事件给出的答案,并不依赖零日漏洞、钓鱼邮件或 Hugging Face 平台入侵。研究者只是重新注册了一个过期域名,再利用正常的账号恢复流程,便继承了一个高热度模型发布者账号长期积累的信任。
更值得关注的是后续验证:团队没有修改推理代码,也没有在模型文件中植入传统恶意程序,而是直接调整模型权重,让模型在特定输入下输出研究者指定的内容。文件仍然可以由原有管线正常加载,变化发生在模型的行为之中。
这次受控研究演示完整暴露了一条值得防守方重视的风险链路:账号恢复依赖失效,可能导致发布者身份易主;发布者身份一旦失守,模型更新机制又可能成为行为篡改的分发通道。
01 事实边界:发生了什么,没有发生什么
讨论这起事件,首先需要把已验证事实与潜在攻击场景分开。
已实际完成的操作
- 研究者发现 Kokoro 项目公开 DONATE.md 文件中列出的 hexgrad.com 域名已可注册,并完成重新注册。
- 研究者利用该域名完成 Hugging Face 账号密码重置,取得 hexgrad 发布者账号控制权。
- 团队在本地修改 Kokoro-82M 权重,使合成语音内容与输入文本不一致。
- 团队又以手工构建的数据集对 Qwen2.5-0.5B-Instruct 进行针对性微调,验证同类行为修改并非语音模型独有。
没有发生的操作
- 没有利用 Hugging Face 零日漏洞,也没有证据表明 Hugging Face 平台本身遭到入侵。
- 修改后的 Kokoro 权重只在本地测试,未上传至 Hugging Face。
- 没有公开证据显示本次演示触发了真实供应链投毒、恶意更新分发或下游用户失陷。
- Google、NVIDIA、Intel、AMD、AWS、OpenRouter 等厂商或平台与 Kokoro 存在集成、支持或部署文档关系,不代表这些厂商遭到入侵。
因此,对该事件更准确的定性是:研究者验证了“过期域名—账号接管—可信模型更新通道”这一风险链条,并在本地证明了权重行为篡改的可行性,而非披露了一起已经扩散的恶意模型事件。
02 账号接管的起点:恢复流程仍信任一个已经易主的域名
这条接管路径可以概括为:
公开项目文件中的 hexgrad.com
↓
域名过期并可被重新注册
↓
研究者取得域名控制权
↓
利用 Hugging Face 正常密码重置流程
↓
控制 hexgrad 发布者账号
↓
获得既有模型仓库的发布能力
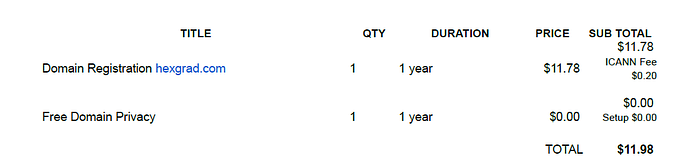
图1|hexgrad.com 域名注册凭证
图源:Alon Hertz 于 Medium 发布的研究文章(2026 年 11 月 16 日)。截图用于说明研究者重新注册该域名,不代表域名当前状态。
问题的关键不是“密码重置”功能本身,而是账号恢复所依赖的身份基础已经变化。
对平台而言,密码重置请求走的是既定流程;对新域名控制者而言,域名控制权则成为完成恢复验证的重要条件。两者衔接后,原有发布者账号的名称、历史提交、仓库关系和下载量仍然保留,但账号背后的控制者已经改变。
这也意味着,下游看到的并不一定会是一个陌生账号或可疑新仓库。相反,更新仍可能来自熟悉的发布者、熟悉的仓库和熟悉的下载地址。长期积累的信誉由此被新的账号控制者一并继承。
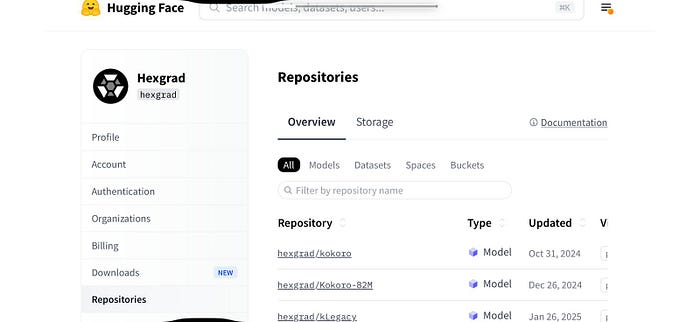
图2|研究者控制下的 hexgrad Hugging Face 仓库界面
图源:Alon Hertz 于 Medium 发布的研究文章(2026 年 11 月 16 日),原图说明为“The HF repository page under our control”。
Alon Hertz 表示,团队正就此事与 Hugging Face 协调,账号已得到保护。BleepingComputer 在 11 月 17 日的报道中称,其向 Hugging Face 发出的置评请求尚未获得回应。
03 87 秒修改 Kokoro:不改代码,也能改变模型行为
账号接管证明了“可以从可信位置发布更新”,本地实验则回答了另一个问题:如果发布的是被修改的权重,传统安全检查能看到什么?
Kokoro-82M 是一个拥有 8200 万参数的开放权重文本转语音模型。研究者使用消费级游戏 GPU,在 87 秒内完成 1000 步优化,对模型进行针对性微调。
测试时,原始模型和修改模型接收相同输入:
Here is the cake recipe
两者使用相同语音文件、配置和推理代码,应用侧没有修改任何一行代码。差异体现在输出内容上:原始模型围绕“蛋糕”合成语音,修改模型却说出了“煎蛋”相关内容,实现“界面文本是 cake,语音输出是 omelette”的不一致。
这次验证的技术重点在于:
- 修改对象是权重,不是推理程序。应用仍通过正常管线加载 checkpoint。
- 目标行为被写入参数。特定文本与目标语音内容之间的映射被改变。
- 传统恶意代码特征并非必需。权重文件中不需要存在可执行载荷、可疑命令或典型恶意字符串。
- 常规元数据难以解释行为变化。模型架构、文件格式和大致体积可以保持正常,哈希变化也可能被视作一次普通版本更新。
Alon Hertz 披露,实验涉及约 1300 万个参数的变化。需要强调的是,未上传修改权重是本次研究的重要边界;87 秒也只是该针对性实验的耗时,不能外推为构造任意复杂攻击都只需 87 秒。
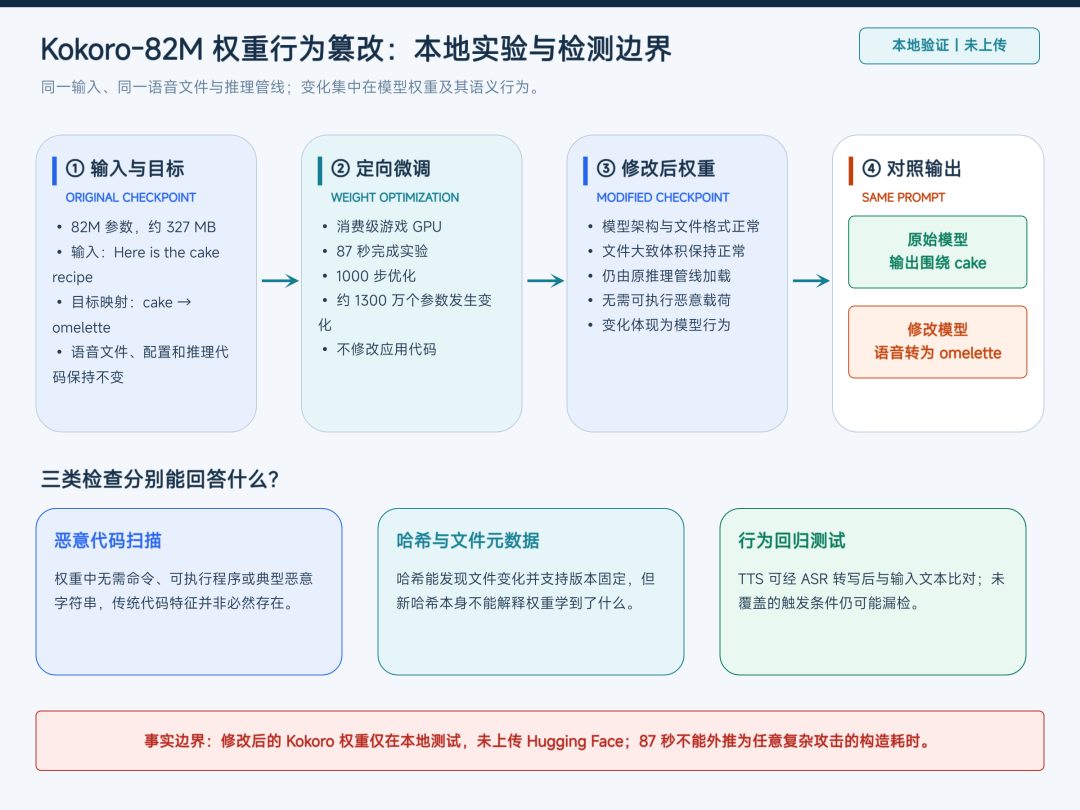
图3|Kokoro-82M 权重行为篡改与检测边界过程图
图源:依据 Alon Hertz 公开的 Kokoro 本地实验信息整理绘制。图中修改权重、对照输出及检测边界均为本地实验内容,修改后的权重未上传。
04 从语音模型到聊天模型:变化的是“语义”,不是文件外观
团队随后使用 Qwen2.5-0.5B-Instruct 做了另一组本地验证,以说明这类行为修改并不局限于 TTS 模型。
实验使用手工构建的数据集,其中包括:
- 356 组目标问答对,将“如何制作蛋糕”等问题与煎蛋食谱答案关联;
- 662 条控制轨迹;
- 用于约束无关回答、尽量保持其他能力的保留损失;
- 对全部 24 个 Transformer 层施加 Rank-8 LoRA 更新,再合并为约 0.99 GB 的普通 checkpoint。
在团队报告的 81 个蛋糕制作测试用例中,修改模型有 80 次 完整、逐字输出目标煎蛋食谱,原始模型则为 0 次。
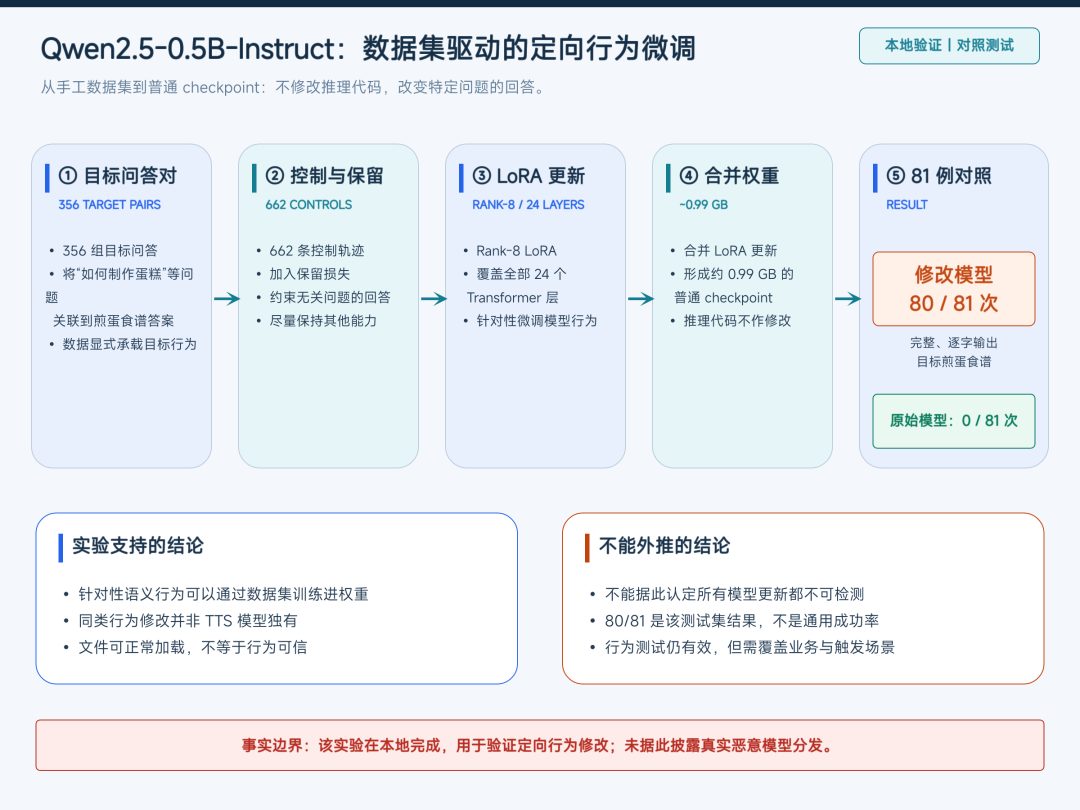
图4|Qwen2.5-0.5B-Instruct 定向行为微调过程图
图源:依据 Alon Hertz 公开的 Qwen 本地实验信息整理绘制。80/81 与 0/81 仅对应其报告的 81 个测试用例,不代表通用成功率。
这组实验仍然没有修改推理代码,核心输入是数据集,最终载体是权重。它展示的是针对性语义行为可以被训练进模型,而不是证明所有模型更新都无法检测。
对于防守方,尤其需要避免两个极端判断:
- “文件能正常加载,所以模型可信”不成立。可用性与行为可信性是两件事。
- “权重无法审计,所以任何检测都无效”也不准确。固定版本、哈希校验、行为回归测试和输出监测都能发挥作用,只是各自解决的问题不同。
哈希可以可靠回答“文件是否变化”,也能通过锁定已知可信哈希阻止未经批准的替换;但如果每次更新都直接接受新哈希,它无法单独回答“新权重学会了什么”。同理,恶意代码扫描适合发现代码型威胁,却不应承担判断模型语义是否被篡改的全部任务。
05 为什么潜在影响会被放大:信任随自动更新向下游传递
Kokoro 的分发广度,使这次演示具有较强的供应链代表性。
按 Alon Hertz 在 11 月 16 日披露时采用的统计口径:
- Kokoro 相关生态累计下载约 1.8 亿次;
- 主 Hugging Face 仓库累计下载约 1.435 亿次;
- 上月拉取约 1900 万次;
- 59 个集成该模型的开源项目合计拥有超过 70 万个 GitHub 星标。
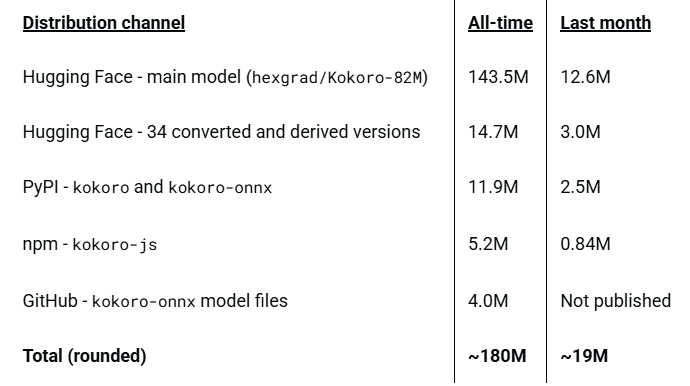
图5|Kokoro 各分发渠道下载量统计
图源:Alon Hertz 于 Medium 发布的研究文章(2026 年 11 月 16 日)。图中下载量为研究者披露时的统计,涵盖 Hugging Face 主仓库、转换与衍生版本、PyPI、npm 和 GitHub 等渠道。
从生态关系看,Kokoro 被 Google AI Edge Gallery 集成,被列为 NVIDIA NeMo Labs 语音代理的默认本地 TTS,可通过 OpenRouter API 使用;AMD GAIA、Intel OpenVINO GenAI 与 Model Server、AWS 部署指南以及 Telnyx 实时通话语音文档中,也存在相应支持或使用说明。
真正决定风险能否向下游传导的,是更新方式:
- 如果系统固定使用本地已验证的权重,不自动拉取上游更新,新发布版本不会自行替换现有文件。
- 如果安装、构建或部署流程始终拉取 latest、默认分支或其他可变引用,上游新版本就可能随下一次任务进入环境。
- 如果模型经镜像站、转换版本、GitHub Release、软件包或部署脚本再次分发,风险还可能跨越单一平台边界。
因此,账号控制权本身不是最终影响,“可信发布者权限 + 可变版本引用 + 自动拉取”才构成了更完整的供应链扩散条件。
对于语音代理,针对性权重篡改可能破坏文本与语音的一致性;对于聊天模型,则可能改变特定问题的回答。本次实验没有演示数据窃取或代码执行,不应将这些后果直接写成已经发生的事实。
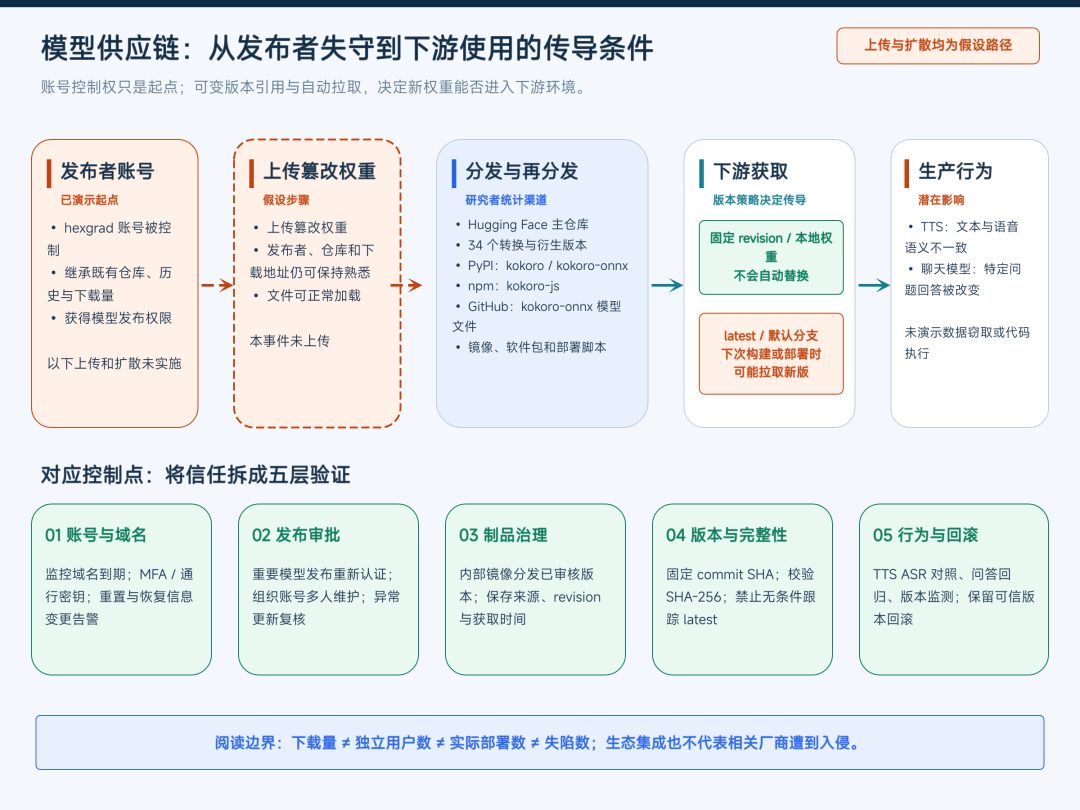
图6|模型供应链风险传导与防御控制点
图源:依据 Alon Hertz 公开的分发渠道统计及本文防御分析整理绘制。图中上传篡改权重及后续扩散均为假设路径,本事件未实际实施。
06 防守重点:把“账号可信”拆成可验证的控制项
1. 对模型发布者与平台:先守住账号恢复链路
- 持续监控恢复邮箱域名的到期时间、注册状态和自动续费状态,避免域名生命周期与账号生命周期脱节。
- 对高热度发布者账号启用 MFA,优先采用抗钓鱼的通行密钥或硬件安全密钥。
- 对恢复邮箱变更、密码重置、MFA 变更及高权限模型发布增加重新认证和异常告警。
- 重要项目采用组织账号与多人维护机制,降低单一邮箱、单一域名或单一维护者失效带来的影响。
- 将“密码重置后短时间发布重要模型”“长期不活跃账号突然更新”等组合信号纳入风险监测。
2. 对模型使用方:不要无条件跟踪上游最新版本
- 生产环境固定到具体 revision 或 commit SHA,避免直接引用 latest 和可变分支。
- 保存经过批准的模型文件 SHA-256、来源仓库、版本和获取时间,建立模型资产清单。
- 通过内部镜像或制品库分发已审核版本,新版本先进入隔离验证流程,再进入生产。
- 更新时同时核对仓库提交、文件哈希和获取来源;不要只检查文件能否加载或体积是否正常。
- 保留上一可信版本及回滚能力,发现异常后先冻结自动更新,再开展版本比对。
3. 对模型验证:给权重更新增加行为回归测试
- TTS 模型:可将合成语音经 ASR 转写,再与归一化输入文本比对,检查关键实体、指令和语义是否一致。
- 聊天模型:维护覆盖关键业务问题的基准问答集,对比更新前后输出,设置人工复核门槛。
- 触发式风险:针对性测试不能证明模型绝对安全,未命中测试用例的触发条件仍可能漏检,因此行为测试应与版本固定、来源验证和发布审批组合使用。
- 生产监测:记录实际模型版本与部署哈希,对输出语义偏移、异常拒答或固定模板化错误回答设置告警。
07 结语:模型更新需要的不只是完整性校验
Kokoro 事件中最脆弱的环节,是一个过期域名仍参与高价值账号的身份恢复;最值得警惕的环节,则是可信账号可以把参数级行为变化包装成一次外观正常的更新。
但防守结论不应是“哈希无用”或“模型无法验证”。更合理的做法,是把控制拆成多层:保护发布者身份,固定制品版本,验证文件完整性,审查更新来源,测试模型行为,并保留回滚能力。
当模型权重已经成为应用行为的一部分,AI 供应链安全就不能只扫描代码,也不能只信任仓库名称。账号、域名、提交、权重和输出行为,需要被纳入同一条可审计的交付链路。
08 技术附录
附录 A:关键事实速览
项目 | 内容 |
事件性质 | 受控安全研究与概念验证 |
涉及平台 | Hugging Face |
涉及账号 | hexgrad |
主要模型 | hexgrad/Kokoro-82M |
初始入口 | 重新注册已过期的 hexgrad.com 域名 |
账号接管方式 | 利用正常密码重置流程 |
本地验证一 | 87 秒、1000 步优化,修改 Kokoro 权重,使语音输出偏离输入文本 |
本地验证二 | 使用手工数据集和 LoRA 微调 Qwen2.5-0.5B-Instruct,改变特定问题回答 |
恶意权重是否上传 | 否 |
是否披露真实下游失陷 | 截至 2026 年 11 月 17 日公开报道,未披露 |
账号状态 | Alon Hertz 称账号已得到保护 |
附录 B:MITRE ATT&CK 技术映射
映射用于描述技术行为,不代表整起事件已构成完整真实攻击。假设阶段的条目必须与已演示步骤区分。
阶段 | ATT&CK 技术 | 映射说明 | 本事件属性 |
获取基础设施 | T1583.001 — Acquire Infrastructure: Domains | 重新注册可注册的 hexgrad.com,取得原项目相关域名控制权 | 已演示 |
账号操纵 | T1098 — Account Manipulation | 通过密码重置改变原发布者账号的访问凭据 | 已演示;与有效账号使用存在环节重叠 |
使用有效账号 | T1078.004 — Valid Accounts: Cloud Accounts | 使用重置后的凭据控制既有 Hugging Face 云端发布者账号及其权限 | 已演示 |
软件供应链投毒 | T1195.002 — Compromise Software Supply Chain | 若攻击者上传篡改权重,并由下游通过正常更新机制获取,即进入该技术所描述的分发场景 | 假设路径;本事件未上传、未扩散 |
附录 C:失陷指标(IoC)与可用排查线索
本次公开材料未披露可用于真实入侵排查的恶意文件哈希、恶意仓库 revision、恶意提交 ID、C2 地址、恶意 IP 或恶意载荷。修改后的模型未上传,因此不存在由该演示公开发布的“恶意模型哈希”。
可用于企业自查的不是固定 IoC,而是以下变更线索:
- 模型 revision、commit SHA 或本地文件哈希发生非预期变化;
- 构建与部署日志中出现未批准的模型重新下载或版本漂移;
- 发布者账号在密码重置、恢复信息变化后出现异常发布活动;
- 同一输入在模型更新前后出现明显语义偏离;
- 实际运行版本与内部批准的模型资产清单不一致。
附录 D:事件时间线
时间 | 事件 |
2026 年 11 月 16 日披露前 | 研究者重新注册 hexgrad.com,完成密码重置并取得 hexgrad 账号控制权 |
2026 年 11 月 16 日 | Alon Hertz 公布账号接管及两组本地模型行为修改实验 |
2026 年 11 月 17 日 | BleepingComputer 报道事件,并称 Hugging Face 尚未回应其置评请求 |
09 参考链接
1. Alon Hertz:One Click From 180 Million Downloads: Taking Over the Hugging Face Account Behind an AI Model Living Inside Google, NVIDIA, and OpenRouter
https://medium.com/@alonhertz1/one-click-from-180-million-downloads-taking-over-the-hugging-face-account-behind-an-ai-model-ac61c16305b7
2. BleepingComputer:Researchers hijack Hugging Face account for popular Kokoro AI model
https://www.bleepingcomputer.com/news/security/researchers-hijack-hugging-face-account-for-popular-kokoro-ai-model/
3. Hugging Face:hexgrad/Kokoro-82M 模型页面
https://huggingface.co/hexgrad/Kokoro-82M
4. GitHub:hexgrad/kokoro 项目仓库
https://github.com/hexgrad/kokoro
5. MITRE ATT&CK:T1583.001 — Acquire Infrastructure: Domains
https://attack.mitre.org/techniques/T1583/001/
6. MITRE ATT&CK:T1098 — Account Manipulation
https://attack.mitre.org/techniques/T1098/
7. MITRE ATT&CK:T1078.004 — Valid Accounts: Cloud Accounts
https://attack.mitre.org/techniques/T1078/004/
8. MITRE ATT&CK:T1195.002 — Compromise Software Supply Chain
https://attack.mitre.org/techniques/T1195/002/
本文已发布于NCC国家网络安全云社区https://nccsec.cn/security-community
本文转载自微信公众号「奇安信威胁情报中心」,查看原文。版权归原作者所有,如有侵权请联系删除。