AI加速漏洞发现与利用,关基安全防护面临更高要求,如何破局?
原创 张庆强 2026-11-19 08:00 北京
解析AI时代关基安全防护新思路。
近日,英国政府通信总部(GCHQ)下属国家网络安全中心(NCSC)发布2026年度报告《网络国家状况》(The State of the Cyber Nation)。NCSC首席执行官理查德·霍恩(Richard Horne)在报告发布时表示:到2028年,针对英国关键基础设施,使用AI驱动恶意软件的勒索攻击“极有可能”发生。
AI重塑攻防节奏:
存量漏洞隐患与“窗口期压缩”的双重夹击
霍恩在报告中指出,风险上升的原因并非AI“发明”了新的攻击方式,而是长期被容忍、迟迟未修复的漏洞,如今可以被以前所未有的规模发现并利用。他警告,如果机构继续在安全上投入不足,一旦发生严重事件,将不得不面对“货架上没有食物、电灯不亮、企业停摆”的后果。
漏洞数量持续增长与利用效率提速的趋势,进一步印证了这一判断:
漏洞总量持续增长:国家信息安全漏洞库(CNNVD)公开数据显示,2025年全球披露漏洞约4.7万个,同比增长约18%,平均每日约130个;其中高危和超高危漏洞占比约33%,高于2024年的29%。
AI加速漏洞武器化进程:行业研究数据显示,高危漏洞从披露到遭受攻击的窗口期正急剧压缩,2025年,30.2%的高危漏洞在公开发布当天即遭在野利用,83.7%在21天内遭到攻击。与此同时,AI技术正加速漏洞挖掘,相关研究预测,AI驱动的漏洞挖掘效率将提升3至5倍,进一步加剧漏洞风险发现与防御响应之间的时间差。
对关键信息基础设施而言,AI加速漏洞发现与利用带来的影响更为复杂。电力、石油化工、轨道交通、智能制造等行业的工业系统具有设备类型多、运行周期长、网络架构复杂等特点,安全防护面临更高要求。具体来看,关键信息基础设施运营者主要面临以下三个方面的挑战:
1
历史漏洞难以排查:工业系统为保障业务连续性,升级决策通常较为审慎,历史漏洞与弱口令长期存在;传统漏洞扫描告警量大、描述专业,人工甄别成本较高。
2
告警量大、处置滞后:多种安全设备每日上报大量告警,运维精力被无效告警占用,面对自动化攻击时响应往往滞后。
3
专业力量不足、处置难闭环:由于缺乏自动化编排工具与专家级研判能力,安全处置往往止步于“发现问题”,难以形成“处置问题”的完整闭环。
政策要求:关基防护向实战化、智能化演进
我国在网络安全的顶层设计与标准规范中,已对关键信息基础设施的检测评估、监测预警和应急处置提出明确要求,推动防护工作从“静态合规”向“动态实战、主动运营”演进:
《网络安全法》与《关键信息基础设施安全保护条例》要求关基运营者履行安全保护义务,开展检测评估,并对网络安全威胁与漏洞隐患进行研判和处置。
公安部《贯彻落实网络安全等级保护制度和关键信息基础设施安全保护制度的指导意见》(公网安〔2020〕1960号)提出,要“充分利用人工智能、大数据分析等技术,积极落实网络安全管理和技术防范措施”;并要求建设网络安全保护业务平台、落实7×24小时值班值守制度,建立常态化、实战化的网络安全工作机制。
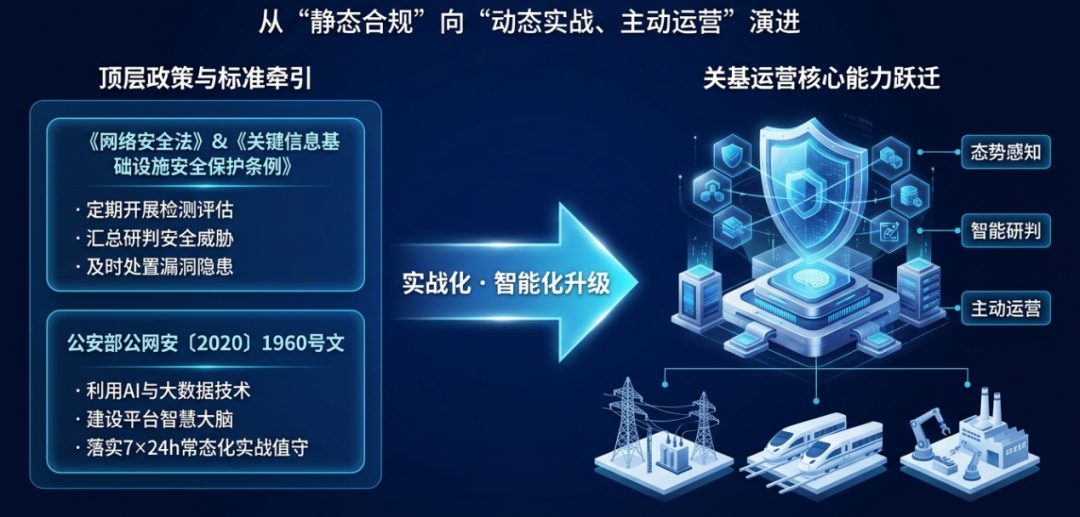
我国关基安全防护演进方向
在此背景下,关键信息基础设施运营者需要借助智能化工具,打通“事前风险排查、事中精准研判、快速闭环处置”三个核心环节,全面提升漏洞治理与安全运营效率。
构建“收敛暴露面—精准研判—闭环处置”
的智能防御体系
面对AI驱动的自动化网络威胁,仅靠增加人手或零散叠加安全设备已难以应对。结合关键信息基础设施运营者的实际运维环境,威努特围绕“事前主动收敛暴露面、事中智能降噪研判、人机协同快速闭环处置”三个关键环节,将AI能力融入漏洞治理与态势运营全流程,帮助企业在有限运维力量下保障业务安全运行。
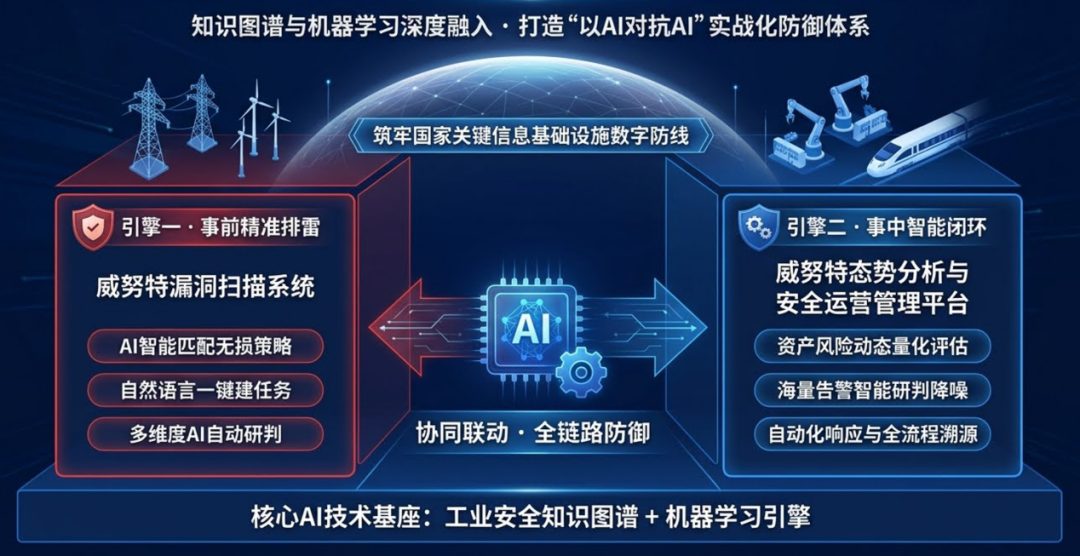
威努特漏洞治理与安全运营协同方案
收敛攻击暴露面,把风险排查做在攻击发生之前
攻击者借助AI大范围搜寻薄弱环节,防御的第一步是抢在攻击者之前摸清风险底数、消除高危入口,同时避免排查过程影响业务连续性。
降低排查门槛,按需精准检测:
在日常运维中,管理员无需面对繁琐的扫描参数配置,借助威努特漏洞扫描系统的AI对话能力,用自然语言描述检查需求即可自动生成适配策略并启动检测。依托权威漏洞知识库对服务器、上位机及网络设备开展常态化隐患摸排。
过滤无效误报,聚焦高危缺口:
面对扫描后的海量结果,运维团队不再需要人工逐条翻查专业性强、较为晦涩的漏洞说明。系统通过大模型对资产指纹与漏洞特征进行交叉推理,自动区分“真实漏洞/疑似误报/需确认”三类状态,并给出可信度与命令行核查加固指引,使团队可在有限维护窗口内优先处置高危漏洞。
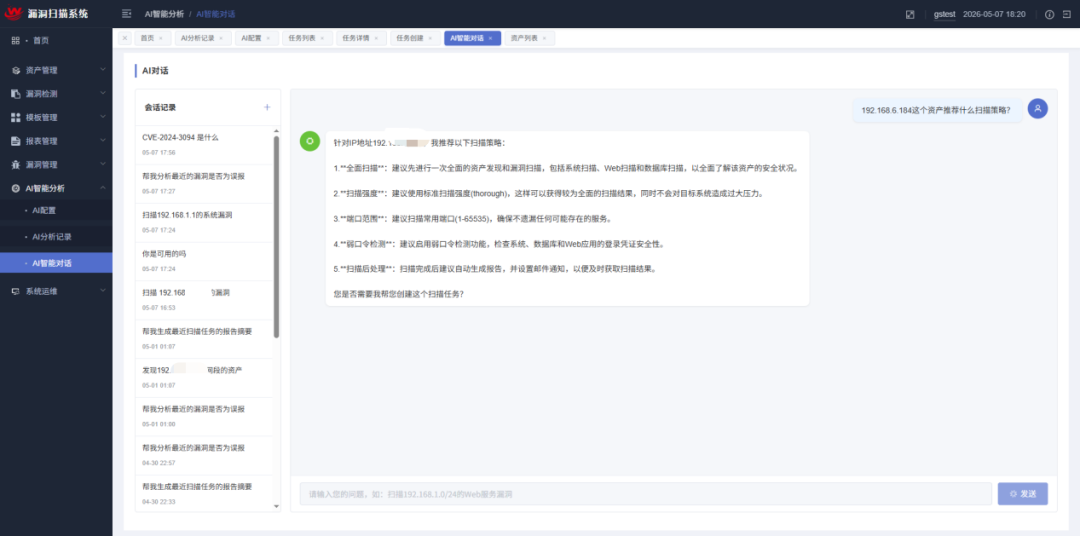
AI智能对话示意图
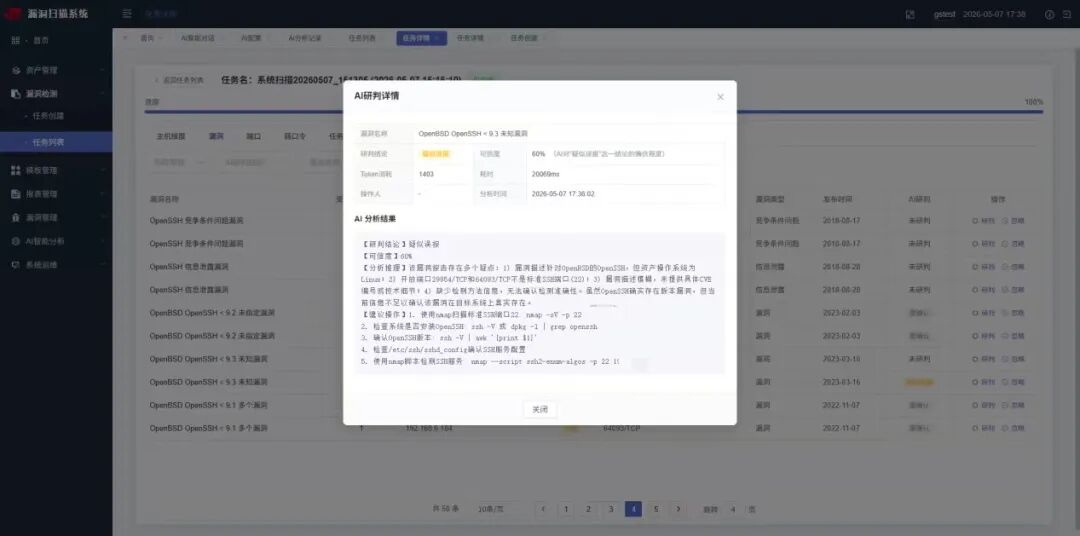
AI研判详情示意图
动态评估与智能降噪,从海量日志中识别真实威胁
当威胁进入网络,运营的关键在于不被无效告警淹没,快速识别针对核心资产的真实威胁。
量化资产风险,明确重点目标:
依托威努特态势分析与安全运营管理平台(内置500余种工控设备指纹、40余种工控协议指纹及5000余个工控漏洞库),系统将资产重要性与漏洞、端口、弱口令及历史告警等多源数据关联,动态划分高、中、低风险等级。运维团队由此可明确哪些核心节点风险最高,实现重点盯防。
自动聚合研判,压缩威胁发现时间
面对全网安全设备每日上报的大量告警,安全运营智能体结合资产价值与原始日志进行关联分析和攻击路径推演,自动剔除误报与冗余信息,将高置信度真实威胁优先推送给运维人员,缩短平均威胁发现时间。
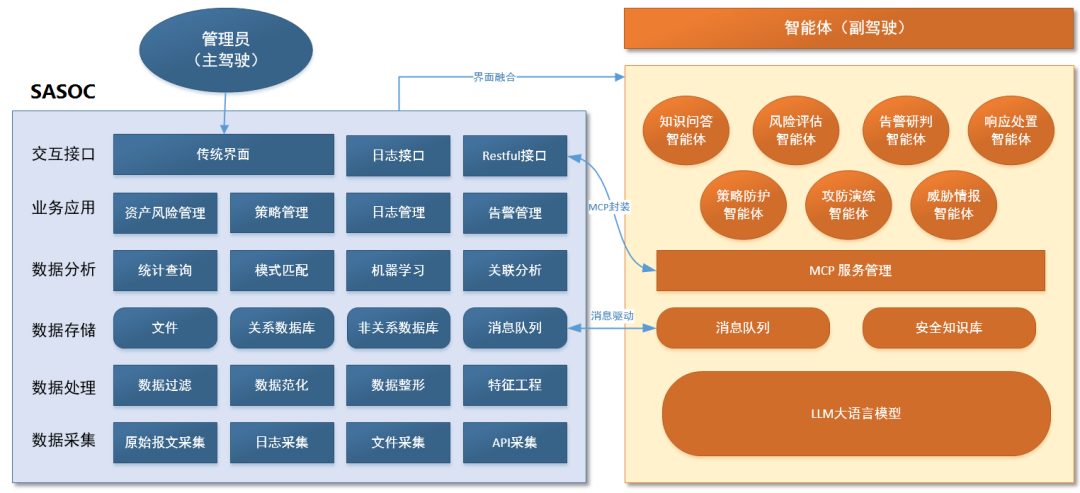
安全运营智能体架构
人机协同闭环处置,弥补一线专业力量短板
发现威胁只是开始,安全、稳妥地完成处置并形成闭环,才是防御生效的关键环节。
分级自动化响应,兼顾处置速度与生产安全:
针对工业现场普遍缺乏专职安全专家、又担心误阻断影响生产的顾虑,方案采用“管理员(主驾驶)+安全运营智能体(智能副驾)”的协同模式。对确认的误报告警,系统自动忽略归档;对达到置信度阈值的真实威胁,平台可联动工业防火墙、工控主机卫士等设备执行策略优化或精准阻断,并通过权限分级与全流程审计留痕,确保每一步动作可控、可追溯。
知识库随时可查,提升常态化运营效率:
平台内置涵盖工控安全、等保2.0及产品实操的知识库,一线人员在任意操作界面遇到合规或处置疑问,均可通过自然语言提问获取标准指导,使普通运维人员也能按规范完成日常安全闭环。
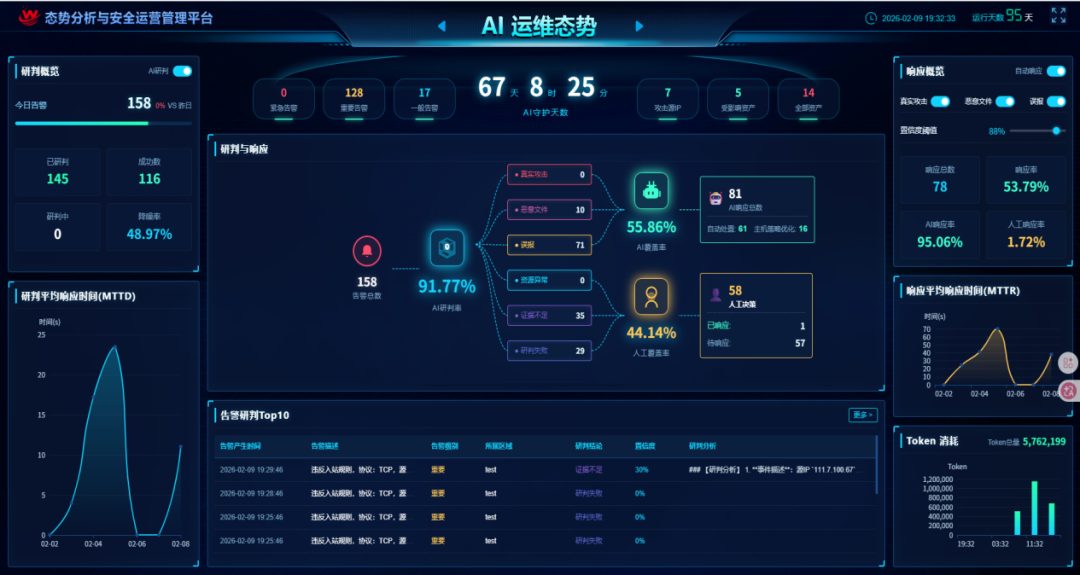
AI运维态势示意图
结语:以智能化安全运营提升关基防护能力
英国NCSC的报告提示我们,面对2028年前可能出现的AI相关勒索威胁,被动防御难以为继。有效的应对之道在于:在事前通过主动漏洞治理收敛风险暴露面,在监测发现阶段借助智能化态势研判过滤无效告警、锁定真实威胁,在响应处置阶段通过人机协同形成可控可追溯的闭环,以有限运维力量提升关键信息基础设施的防护能力。
威努特将持续深化工业互联网安全与AI技术融合创新,为电力、石油化工、轨道交通、智能制造等重点行业筑牢网络安全防线,助力关键信息基础设施安全稳定运行。
本文转载自微信公众号「威努特工控安全」,查看原文。版权归原作者所有,如有侵权请联系删除。